مقالات IBCD Team
بهروزترین مقالات، نکات و توصیههای ضروری برای ارز های دیجیتال را کسب کنید.
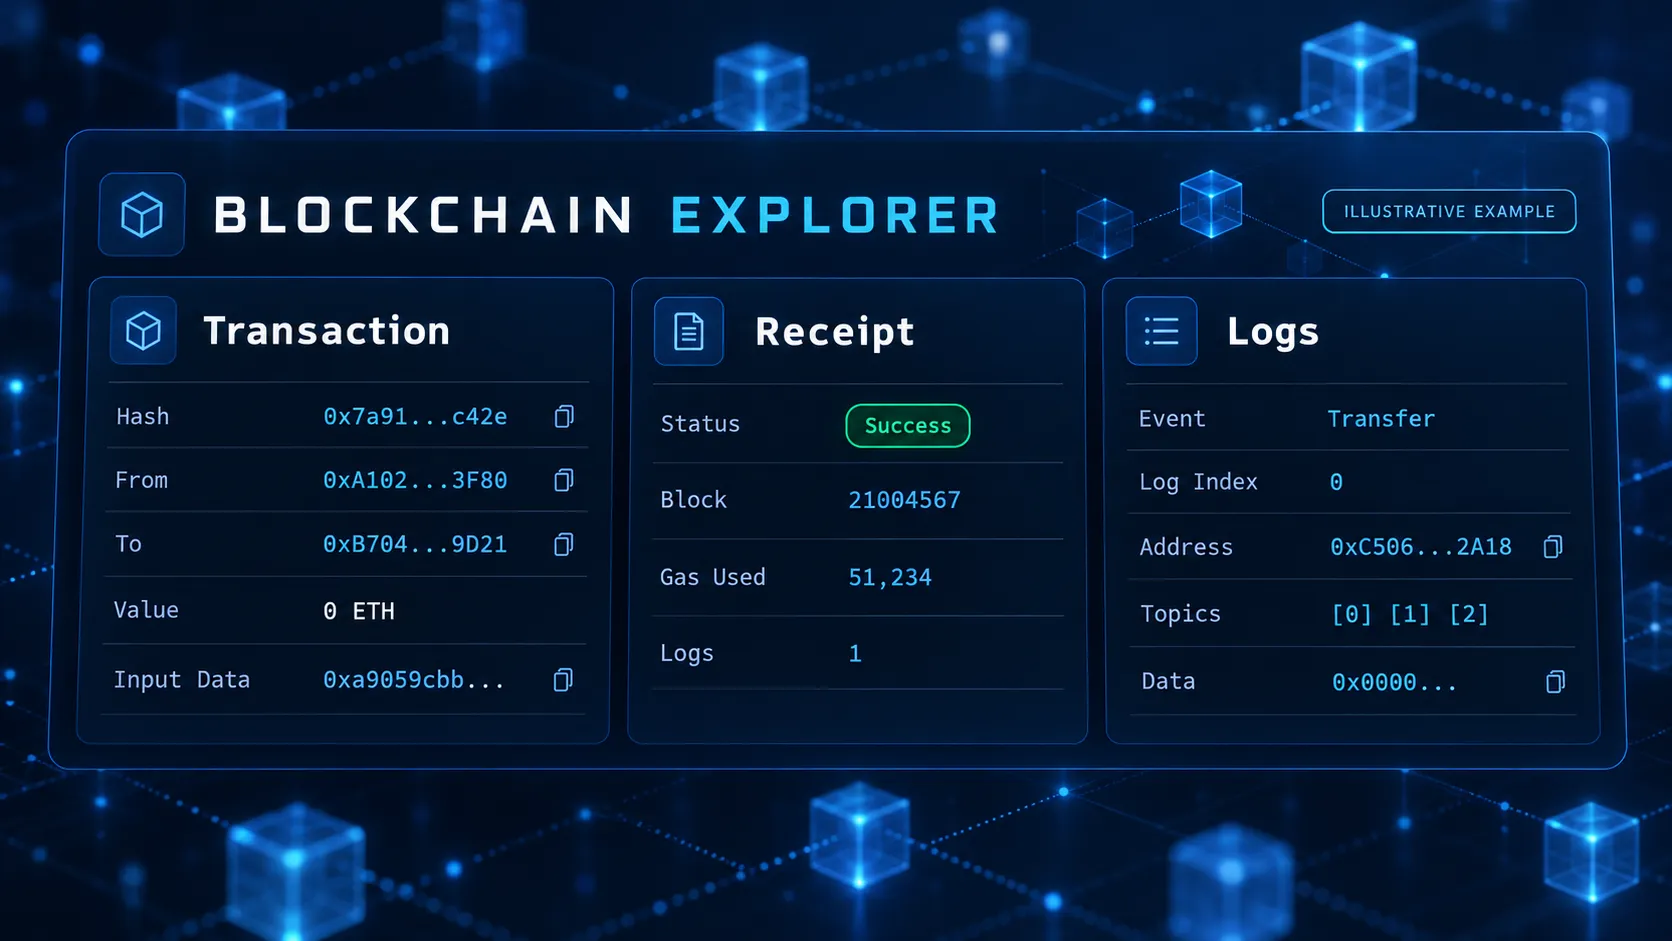
آموزش تحلیل Transaction Logs و Event Logs در بلاکچین؛
تصور کنید در حال بررسی یک پرونده سرقت رمزارز هستید. قربانی اعلام کرده که ۵۰ هزار USDT از کیف پولش خارج شده و شناسه تراکنش را نیز در اختیار شما قرار داده است. وقتی TXID را در یک Blockchain Explorer وارد میکنید، با اطلاعاتی مانند فرستنده، گیرنده، زمان، کارمزد و وضعیت تراکنش مواجه میشوید. اما یک نکته وجود دارد: آنچه در نمای اولیه Explorer دیده میشود، لزوماً تمام اتفاقات داخل تراکنش نیست. یک تراکنش ممکن است با چند قرارداد هوشمند تعامل کند، چندین Token Transfer ایجاد کند و عملیات پیچیدهای مانند Swap یا انتقال دارایی به آدرس ثالث انجام دهد. برای بازسازی این رویدادها، تحلیلگر باید از مشاهده سطحی تراکنش عبور کند و وارد بررسی Transaction Receipt، Event Logs و Execution Trace شود.
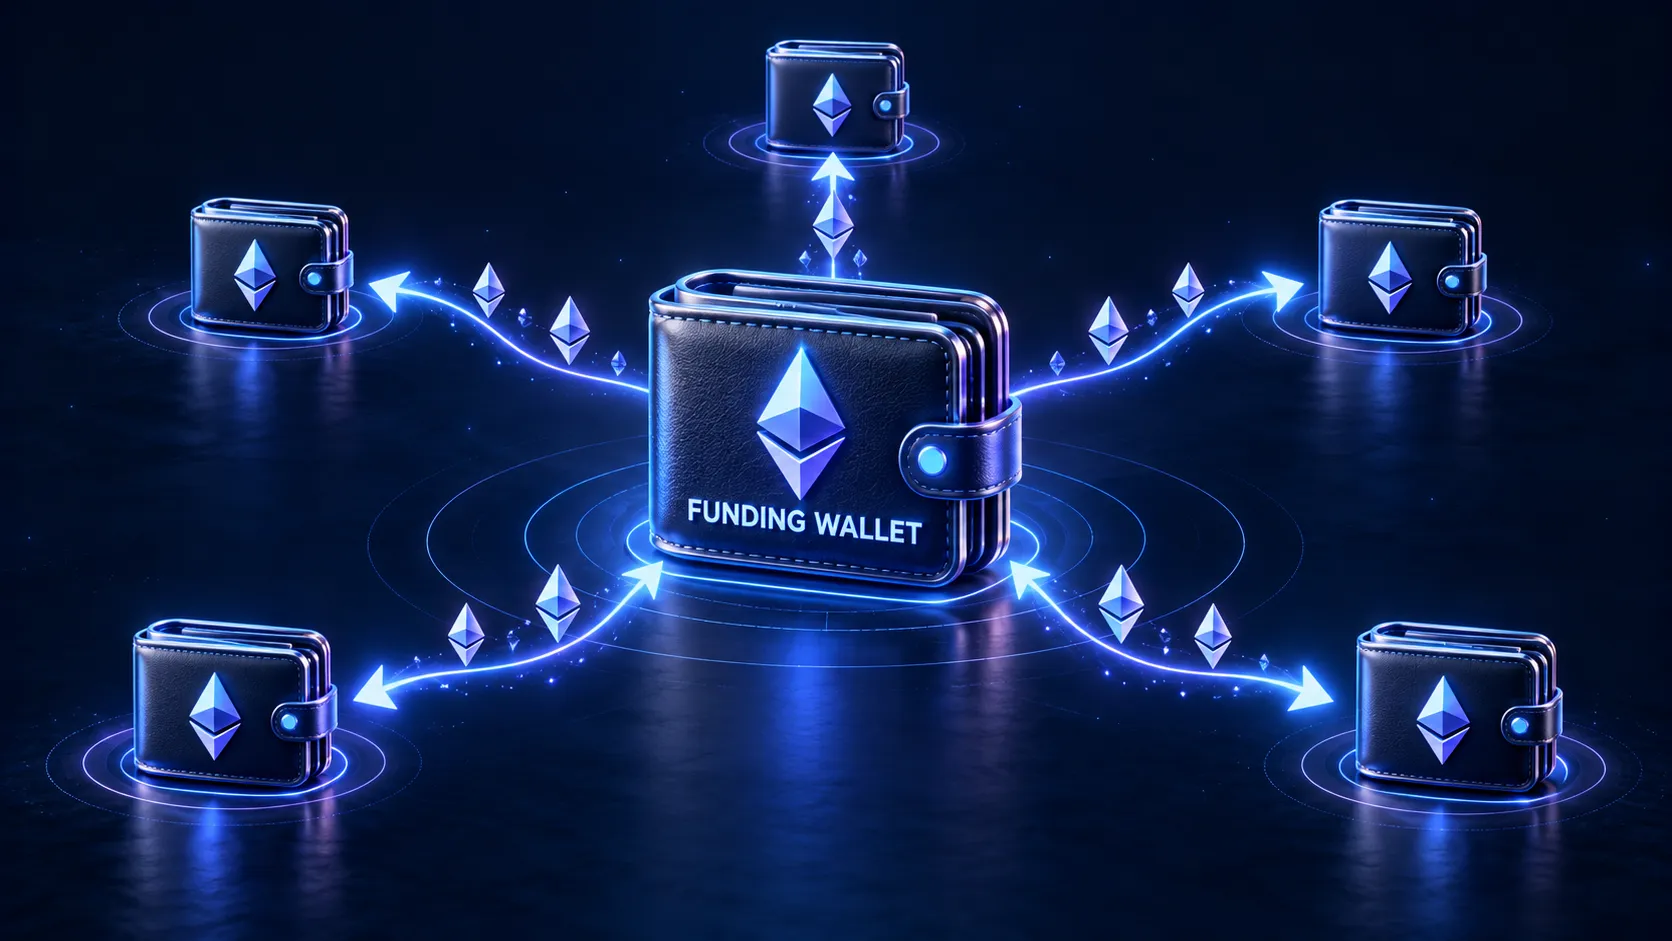
Gas Funding Analysis چیست؟
فرض کنید در یک پرونده کلاهبرداری رمزارزی، دارایی سرقتشده به پنج کیف پول متفاوت منتقل شده است. این کیف پولها ظاهراً ارتباط مستقیمی با یکدیگر ندارند. هرکدام آدرس مستقل، تاریخچه متفاوت و مجموعهای از تراکنشهای جداگانه دارند. اما هنگام بررسی دقیقتر متوجه میشویم که همه آنها پیش از اولین انتقال، مقدار کمی ETH از یک آدرس مشترک دریافت کردهاند. آیا این اتفاق تصادفی است؟ آیا پنج کیف پول توسط یک شخص کنترل میشوند؟ یا آدرس مشترک صرفاً متعلق به یک صرافی یا سرویس تأمین Gas است؟ این پرسشها نقطه آغاز Gas Funding Analysis هستند؛ روشی برای بررسی ارتباطات احتمالی میان آدرسها از طریق تحلیل منابع تأمین کارمزد شبکه.
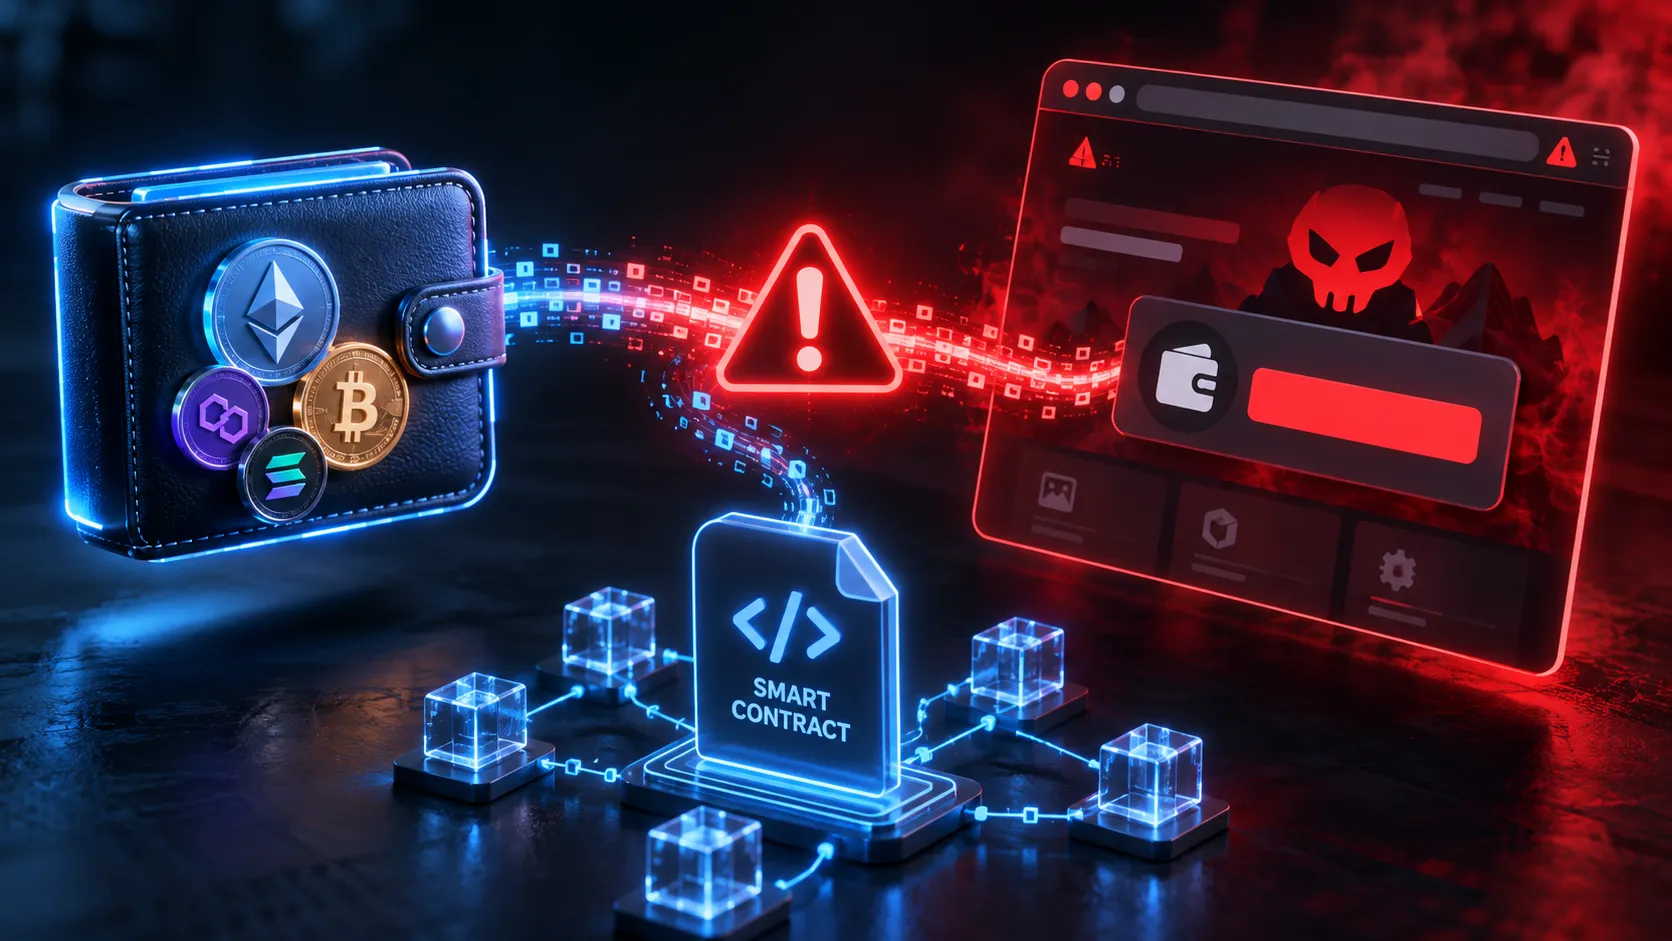
Wallet Drainer چیست؟
فرض کنید وارد وبسایتی میشوید که ادعا میکند به مناسبت سالگرد یک پروژه رمزارزی، توکن رایگان توزیع میکند. ظاهر سایت حرفهای است. لوگوی پروژه، تعداد شرکتکنندگان و شمارش معکوس نیز نمایش داده میشود. برای دریافت پاداش فقط باید کیف پول خود را متصل کنید. پس از اتصال، پیغامی برای تأیید یک درخواست ظاهر میشود. کاربر تصور میکند این درخواست صرفاً برای دریافت Airdrop است. اما چند دقیقه بعد، بخشی از دارایی کیف پول او بدون انتظار قبلی منتقل میشود. در چنین شرایطی ممکن است کاربر قربانی یک Wallet Drainer شده باشد. Wallet Drainer به ابزار یا زیرساخت مخربی گفته میشود که برای فریب کاربر و انتقال غیرمجاز دارایی او طراحی شده است. این حمله الزاماً به شکستن رمزنگاری بلاکچین یا سرقت مستقیم Private Key نیاز ندارد. گاهی مهاجم از همان مجوز یا امضایی استفاده میکند که قربانی با تصور دیگری تأیید کرده است.
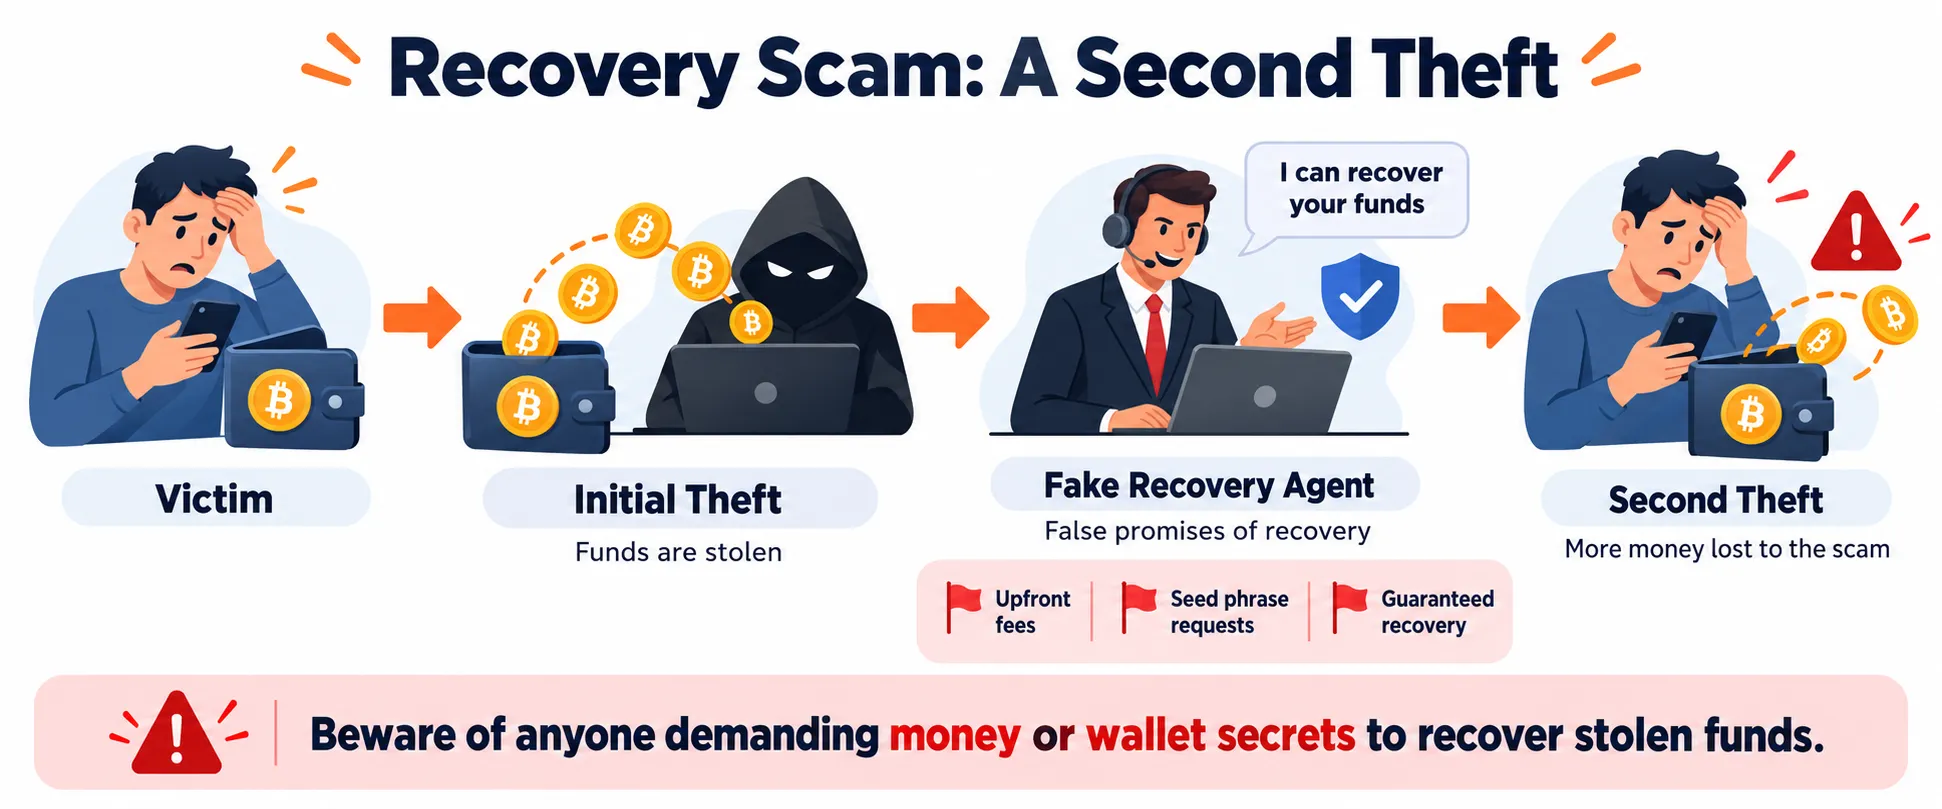
Crypto Recovery Scam چیست؟
فردی 50,000 USDT در یک کلاهبرداری از دست داده است. برای پیدا کردن راهحل، موضوع را در شبکه اجتماعی یا یک Forum مطرح میکند. چند ساعت بعد پیامی دریافت میکند: «ما یک تیم Blockchain Recovery هستیم. پول شما را پیدا کردهایم و میتوانیم ظرف ۴۸ ساعت آن را برگردانیم.» برای شروع فقط باید: 1,500 USDT Recovery Fee پرداخت کند. قربانی که به دنبال بازگرداندن سرمایه خود است، مبلغ را میپردازد. کمی بعد درخواست دیگری میآید: «دارایی Freeze شده است؛ برای آزادسازی باید Tax پرداخت کنید.» این همان Recovery Scam است؛ یعنی هدفگرفتن فردی که قبلاً قربانی شده است.
Chain Hopping چیست؟
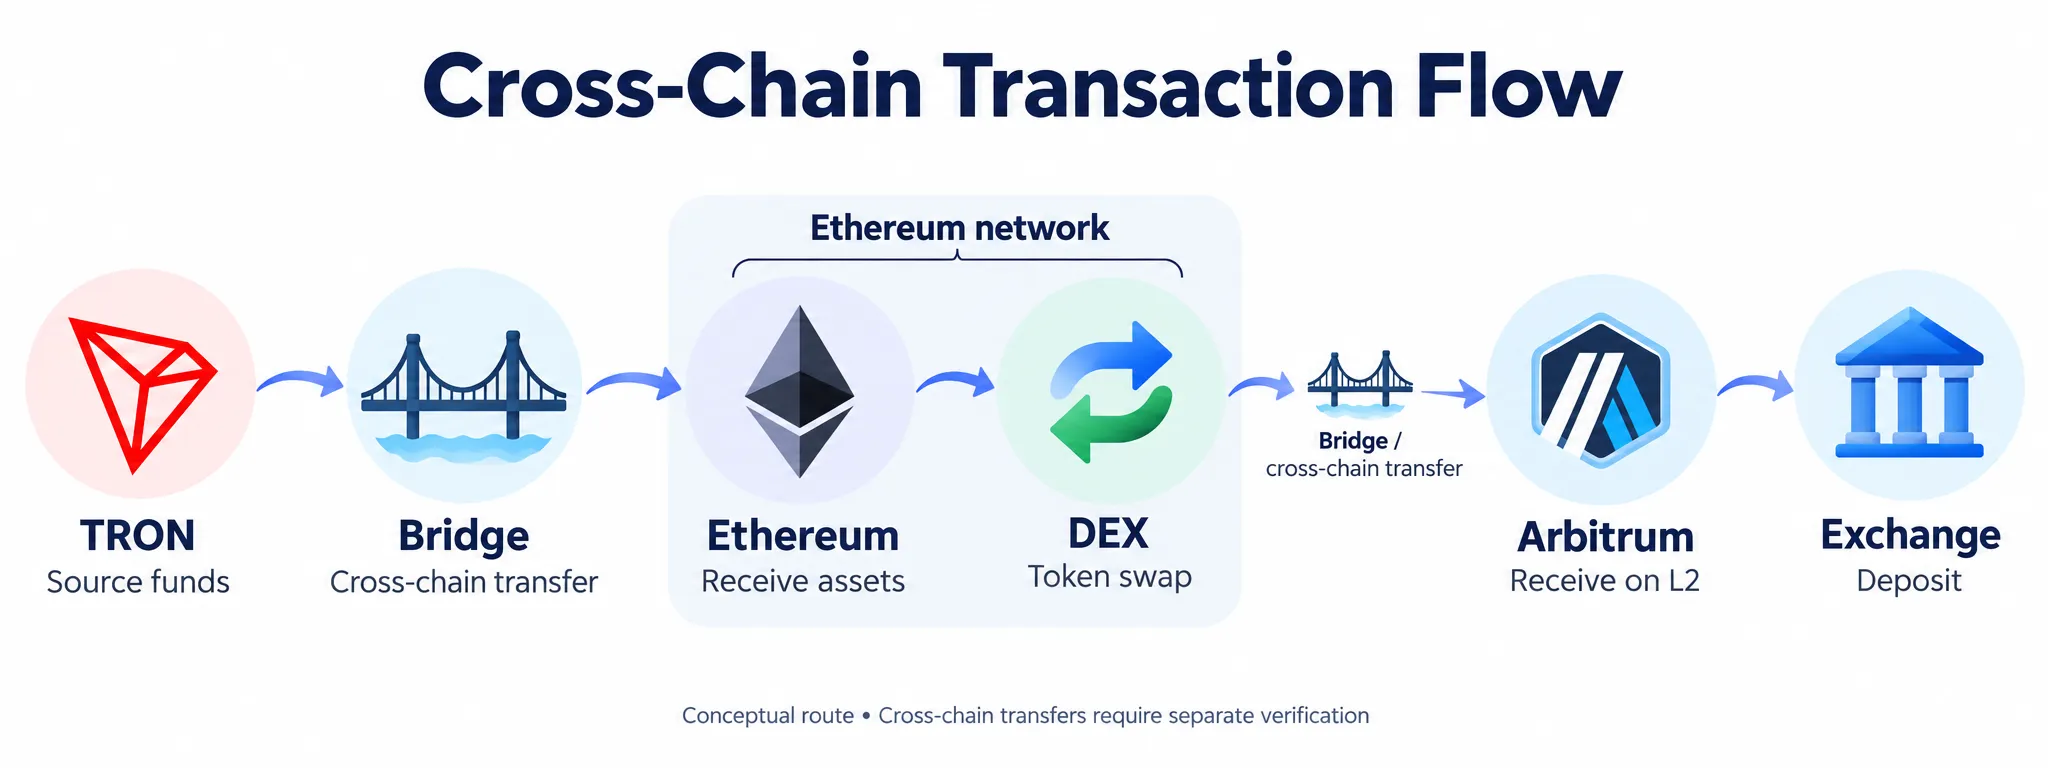
یک تصور قدیمی درباره ردگیری رمزارز وجود دارد: «کافی است دارایی را به شبکه دیگری ببریم تا رد آن گم شود.» اما Blockchain Forensics امروز بسیار فراتر از بررسی یک Explorer واحد رفته است. پژوهشهای ۲۰۲۶ نیز دقیقاً به همین تحول اشاره میکنند. یک مقاله ارائهشده در کنفرانس IEEE ICBC توضیح میدهد که DeFi، Bridgeهای غیرمتمرکز و Chain Hopping، تحقیقات را از یک مسئله محلی روی یک زنجیره به یک مسئله چندزنجیرهای و پیچیده تبدیل کردهاند. Doi مطالعه دیگری در اوت ۲۰۲۶ نیز یک چارچوب Forensic برای ردیابی دارایی در محیطهای چندلایه و میان Layer 1 و Layer 2 پیشنهاد کرده است. MDPI بنابراین Chain Hopping مسیر را سختتر میکند؛ اما سختترشدن با ناپدیدشدن کامل ردپا یکسان نیست.
Peel Chain چیست؟
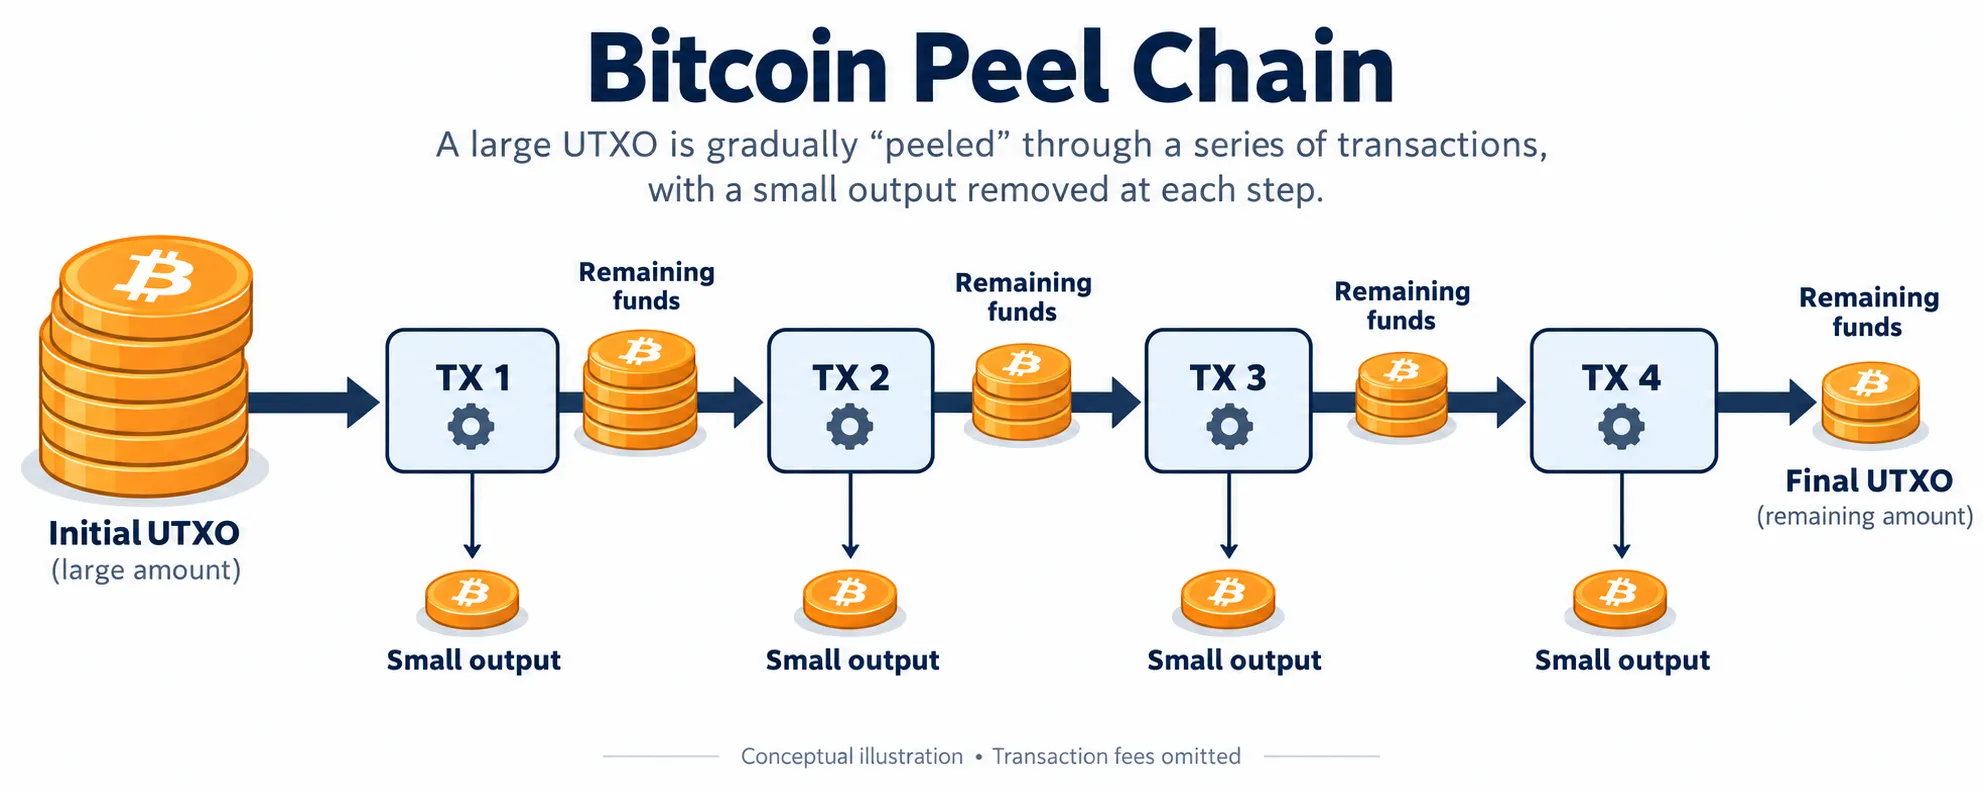
Peel Chain چیست؟ فرض کنید یک Wallet مقدار قابل توجهی Bitcoin در اختیار دارد و مالک آن نمیخواهد تمام موجودی را در یک تراکنش منتقل کند. در عوض چنین الگویی ایجاد میشود: Wallet A │ 10 BTC ↓ Wallet B ───→ 0.5 BTC │ 9.5 BTC ↓ Wallet C ───→ 0.7 BTC │ 8.8 BTC ↓ Wallet D ───→ 1 BTC │ 7.8 BTC ↓ Wallet E در هر مرحله مقدار کوچکی از موجودی جدا یا اصطلاحاً Peel میشود و بخش عمده به مرحله بعد میرود. به این ساختار Peel Chain گفته میشود.
چگونه تراکنشهای DEX و Liquidity Pool را در تحقیقات Blockchain Forensics تحلیل کنیم؟
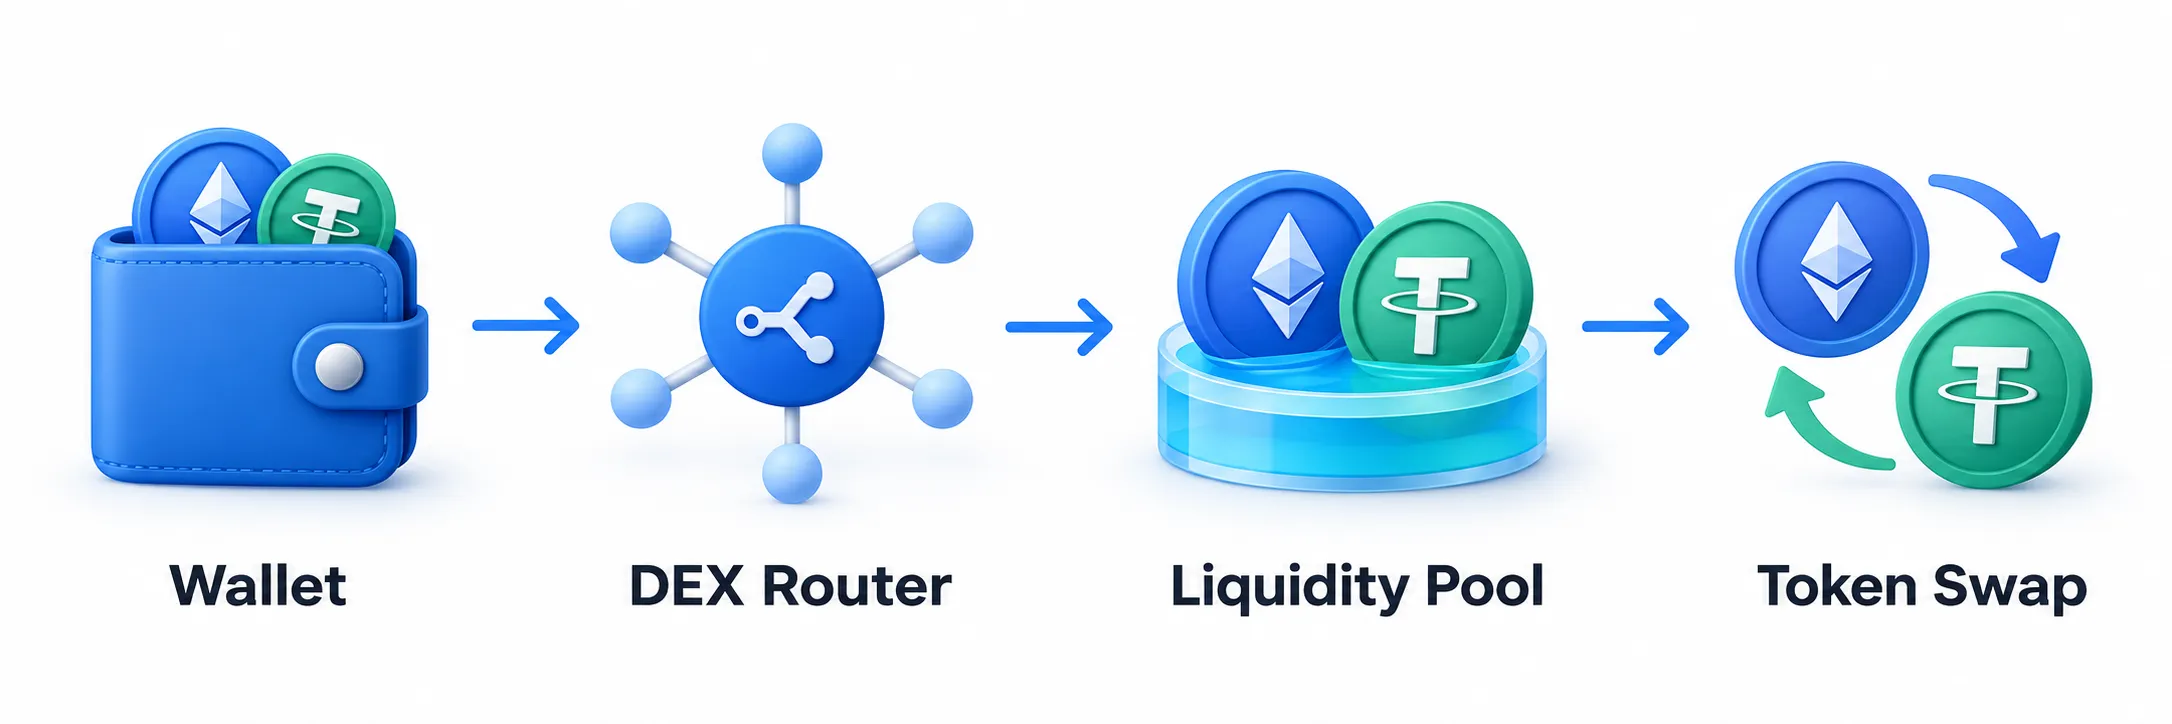
در یک پرونده ساده Blockchain Forensics ممکن است مسیر دارایی چنین باشد: Victim ↓ Wallet A ↓ Wallet B ↓ Exchange در چنین شرایطی دنبالکردن مسیر نسبتاً ساده است. اما کافی است Wallet B با یک صرافی غیرمتمرکز یا DEX تعامل کند. مسیر ناگهان به چیزی شبیه این تبدیل میشود: Wallet B ↓ DEX Router ↓ Liquidity Pool ↓ USDT → ETH ↓ Wallet B در این مرحله یکی از اشتباهات رایج این است که تحلیلگر تصور کند وجوه به آدرس Smart Contract منتقل شده و مسیر به پایان رسیده است. در حالی که در بسیاری از موارد، دارایی فقط تبدیل شده است. پژوهشهای جدید حوزه Blockchain Forensics نیز نشان میدهند که گسترش DeFi، Bridgeها و تراکنشهای پیچیده Smart Contract، ردگیری وجوه را از یک مسئله ساده دنبالکردن آدرسها به تحلیل چندلایه جریان ارزش تبدیل کرده است. Doi
Wash Trading چیست و چگونه میتوان معاملات ساختگی را روی بلاکچین شناسایی کرد؟
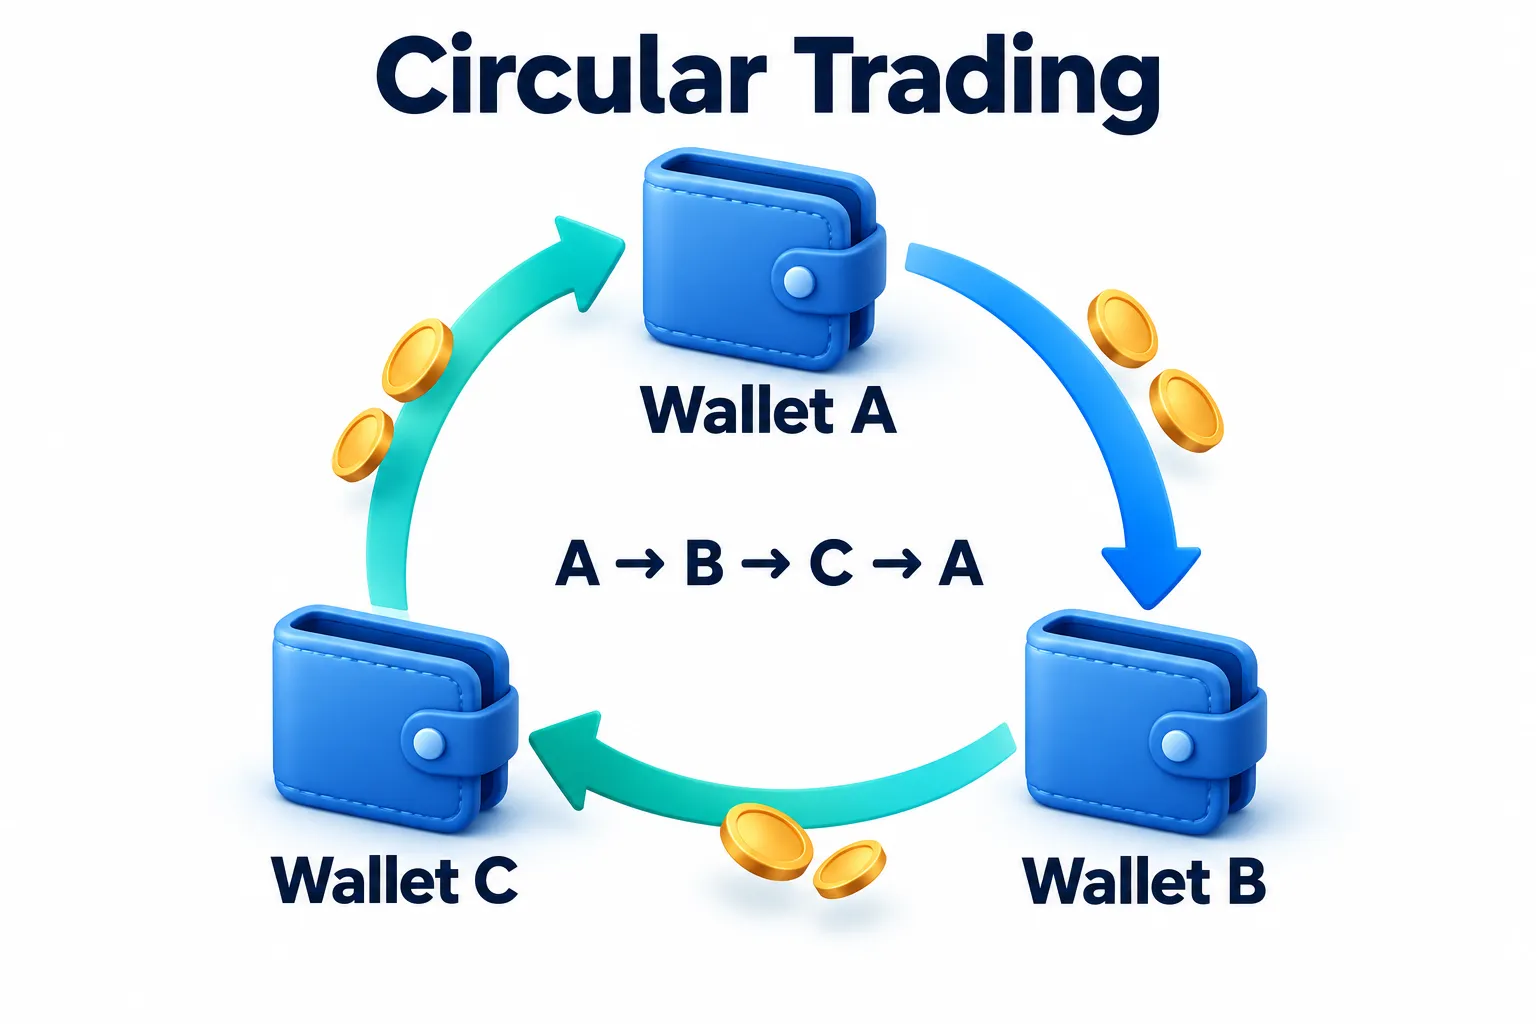
حجم معاملات یکی از اولین اعدادی است که هنگام بررسی یک Token یا بازار دیده میشود. فرض کنید یک Token تازه ایجادشده در مدت کوتاهی: $20,000,000 Trading Volume ثبت کرده باشد. در نگاه اول ممکن است تصور کنیم هزاران معاملهگر در حال خریدوفروش آن هستند. اما اگر بخش قابل توجهی از این معاملات توسط مجموعه کوچکی از Walletهای مرتبط ایجاد شده باشد چه؟ اینجا مفهوم Wash Trading اهمیت پیدا میکند. در یک بررسی منتشرشده در ۲۴ سپتامبر ۲۰۲۶، Bitquery با روش تحلیلی خود معاملات DEX در شش شبکه را بررسی کرد و گزارش داد بخش بزرگی از حجم مورد بررسی، معیارهای آنها برای معاملات غیرواقعی را داشته است. این یافته یک حکم عمومی درباره کل بازار نیست، اما نشان میدهد حجم ثبتشده روی زنجیره را نباید بدون تحلیل ساختار معاملات معادل تقاضای واقعی دانست. Bitquery
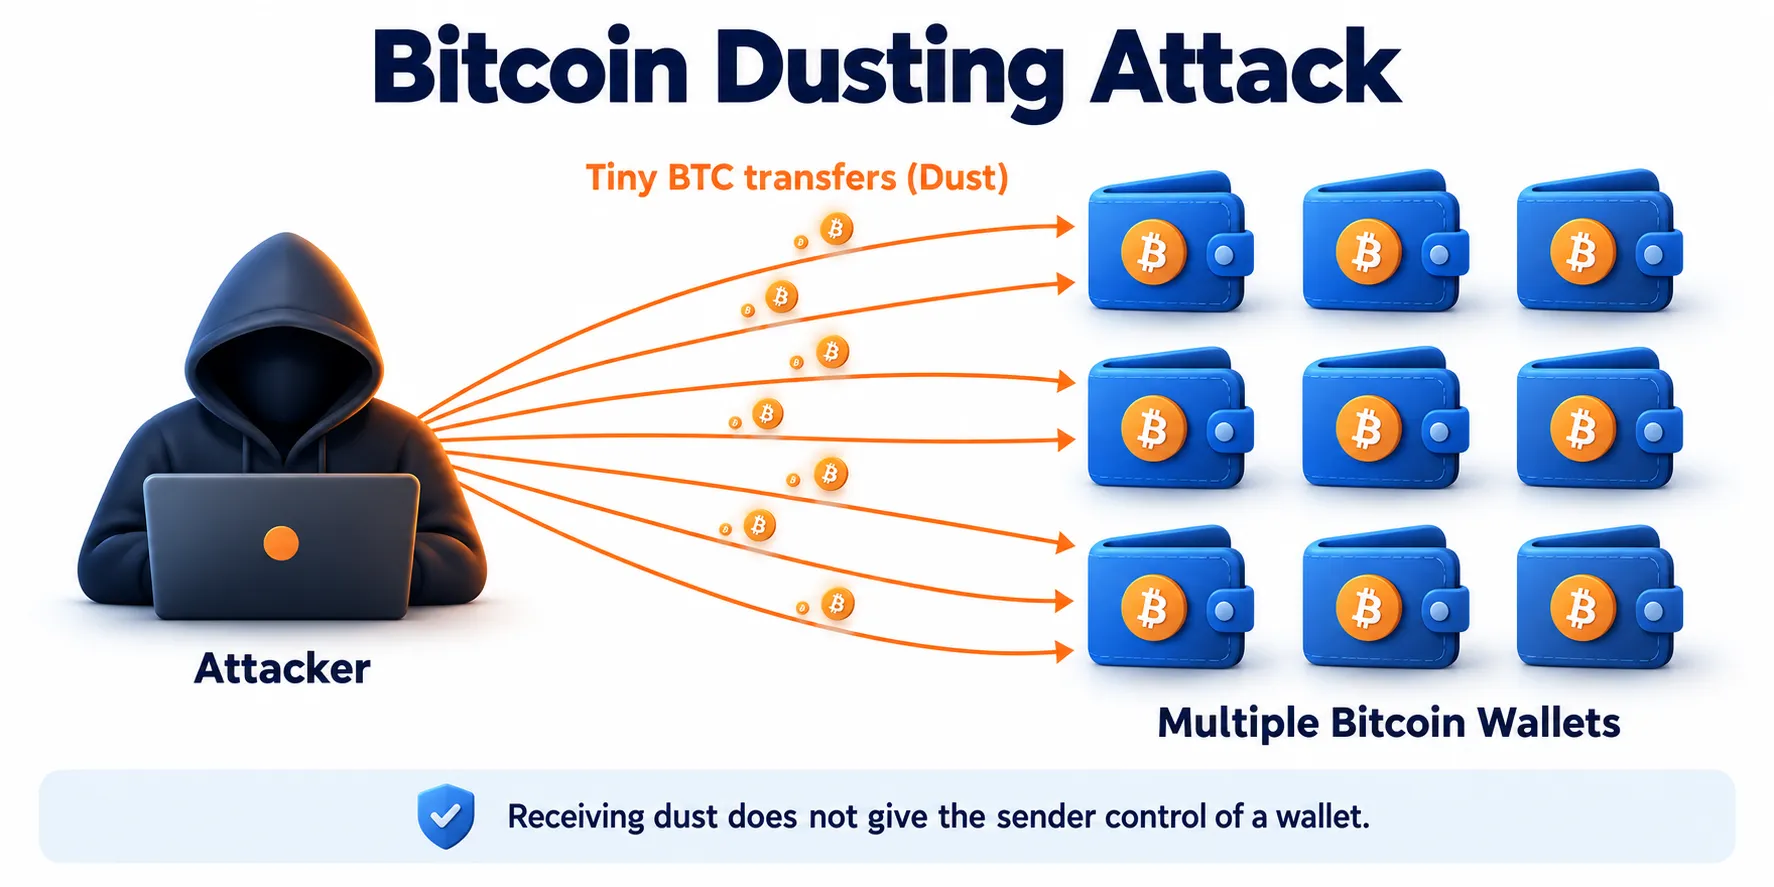
Dusting Attack چیست؟
یک روز Wallet خود را باز میکنید و متوجه میشوید مقدار بسیار کوچکی رمزارز دریافت کردهاید. مثلاً: 0.00000... BTC فرستنده را نمیشناسید. هیچ معاملهای هم انجام ندادهاید. مقدار آنقدر ناچیز است که شاید اهمیتی به آن ندهید. اما سؤال اینجاست: چرا یک فرد ناشناس باید برای شما رمزارز ارسال کند؟ یکی از احتمالات، Dusting Attack است. در این روش، مهاجم مقادیر بسیار کوچک رمزارز را به تعداد زیادی Address ارسال میکند و سپس رفتار بعدی آنها را زیر نظر میگیرد. راهنماهای امنیتی منتشرشده در ۲۰۲۶ نیز همچنان Dusting را بهعنوان یک تکنیک برای تحلیل ارتباط میان آدرسها و در برخی سناریوها زمینهسازی برای Phishing معرفی میکنند. Binance.US Help Center
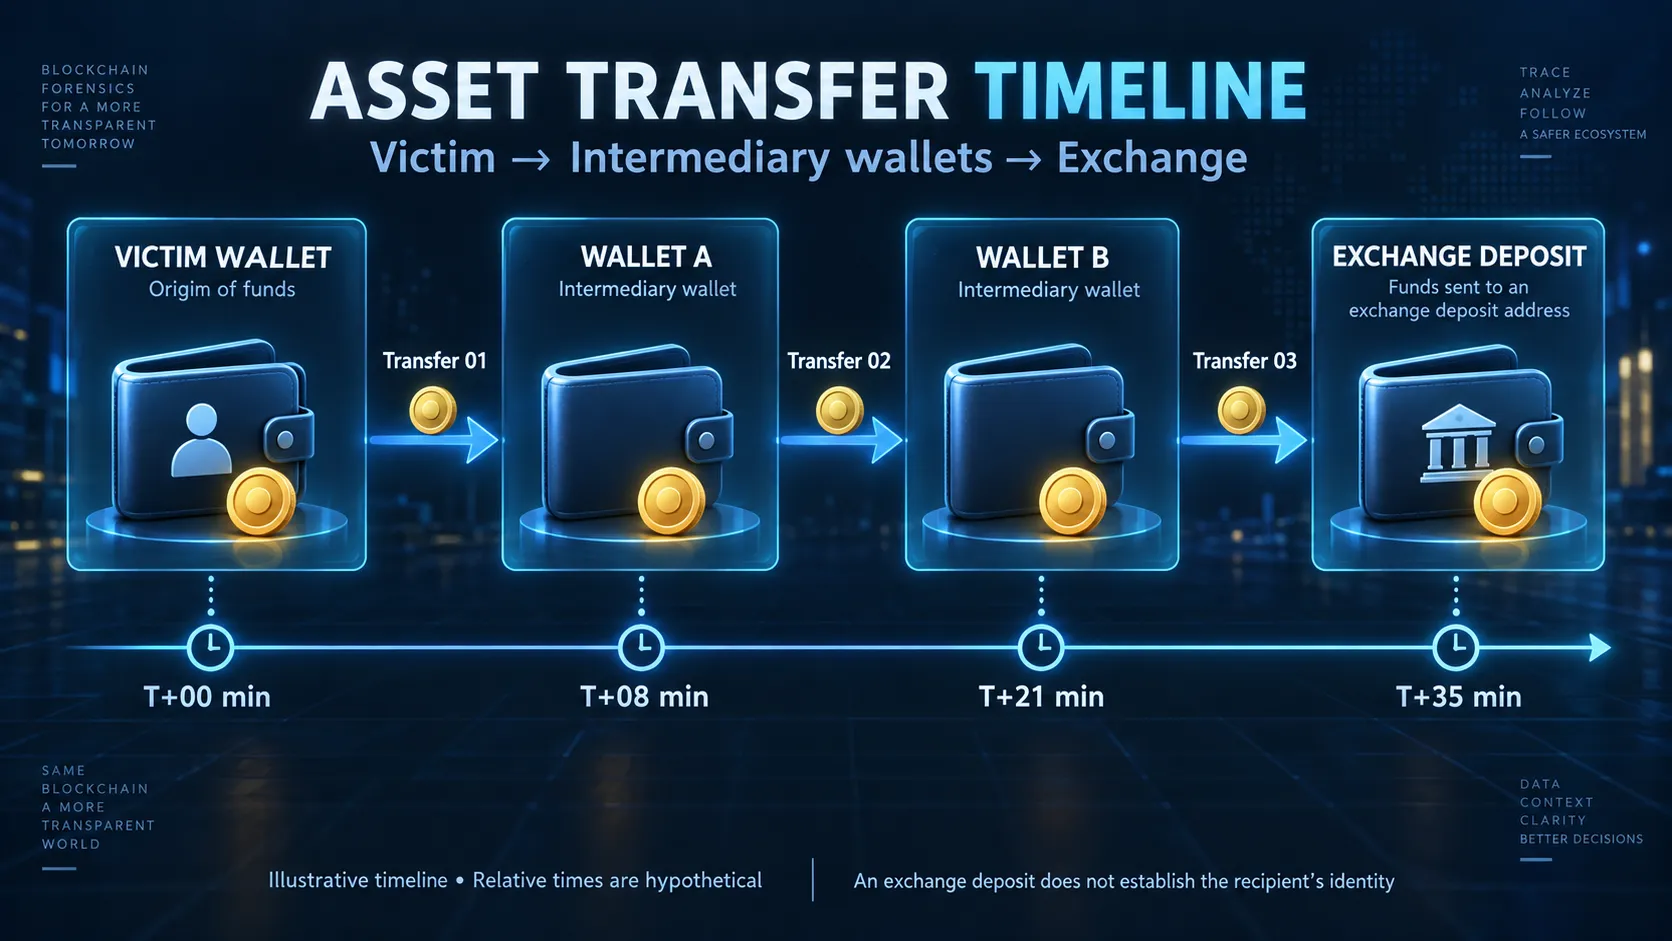
چگونه Timeline تراکنشهای رمزارزی را برای یک پرونده Blockchain Forensics بسازیم؟
در بسیاری از پروندههای کلاهبرداری رمزارزی، اطلاعات زیادی وجود دارد اما مشکل اصلی جای دیگری است: رویدادها به ترتیب درست کنار یکدیگر قرار نگرفتهاند. ممکن است پرونده شامل دهها TXID، چند کیف پول، دو یا سه شبکه بلاکچینی، یک صرافی، یک DEX و تعداد زیادی آدرس واسط باشد. اگر این اطلاعات بدون ساختار ارائه شوند، حتی یک تحلیل فنی درست نیز میتواند برای مخاطب گیجکننده باشد. یکی از مؤثرترین روشها برای حل این مشکل، ساخت Transaction Timeline است. Timeline به زبان ساده پاسخ میدهد: چه اتفاقی، در چه زمانی، برای چه مقدار دارایی و میان چه آدرسهایی رخ داده است؟
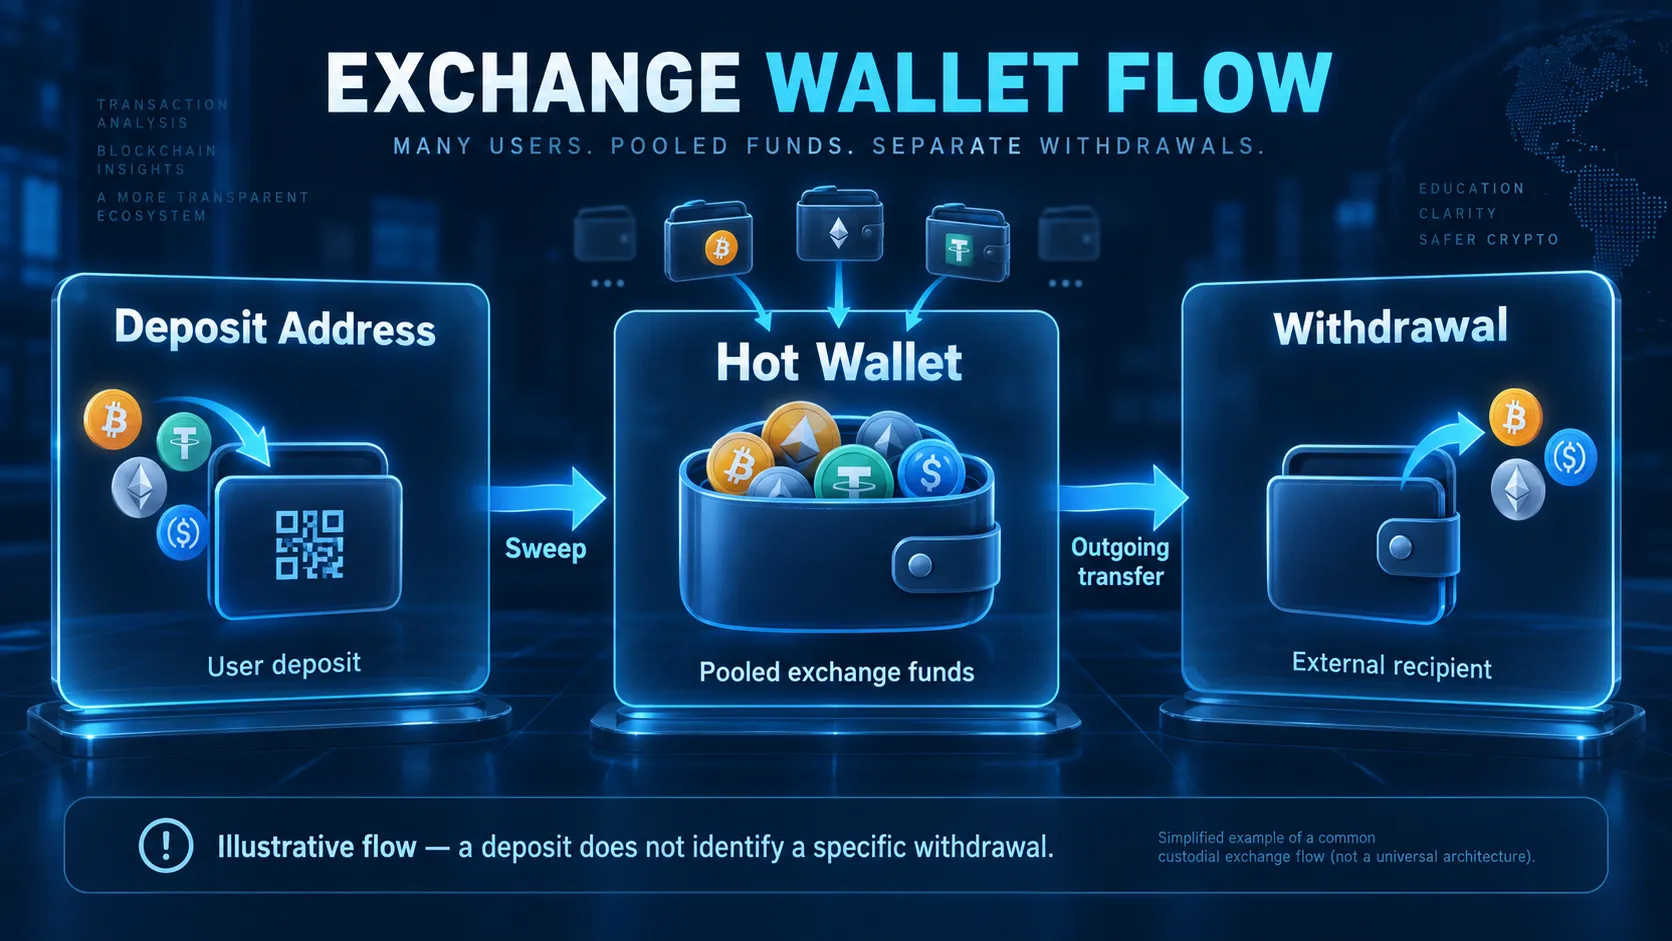
چگونه رفتار کیف پول صرافی را از کیف پول شخصی تشخیص دهیم؟
در بسیاری از تحقیقات Blockchain Forensics یک سؤال مهم مطرح میشود: آیا این آدرس متعلق به یک کاربر عادی است یا بخشی از زیرساخت یک صرافی؟ این سؤال ساده به نظر میرسد، اما پاسخ همیشه ساده نیست. یک صرافی ممکن است هزاران یا حتی میلیونها Deposit Address داشته باشد و ساختار مدیریت وجوه آن با یک Wallet شخصی تفاوت زیادی داشته باشد. از طرف دیگر، صرفاً داشتن تعداد زیاد تراکنش نیز ثابت نمیکند یک آدرس متعلق به Exchange است. برای تحلیل صحیح باید رفتار آدرس بررسی شود.
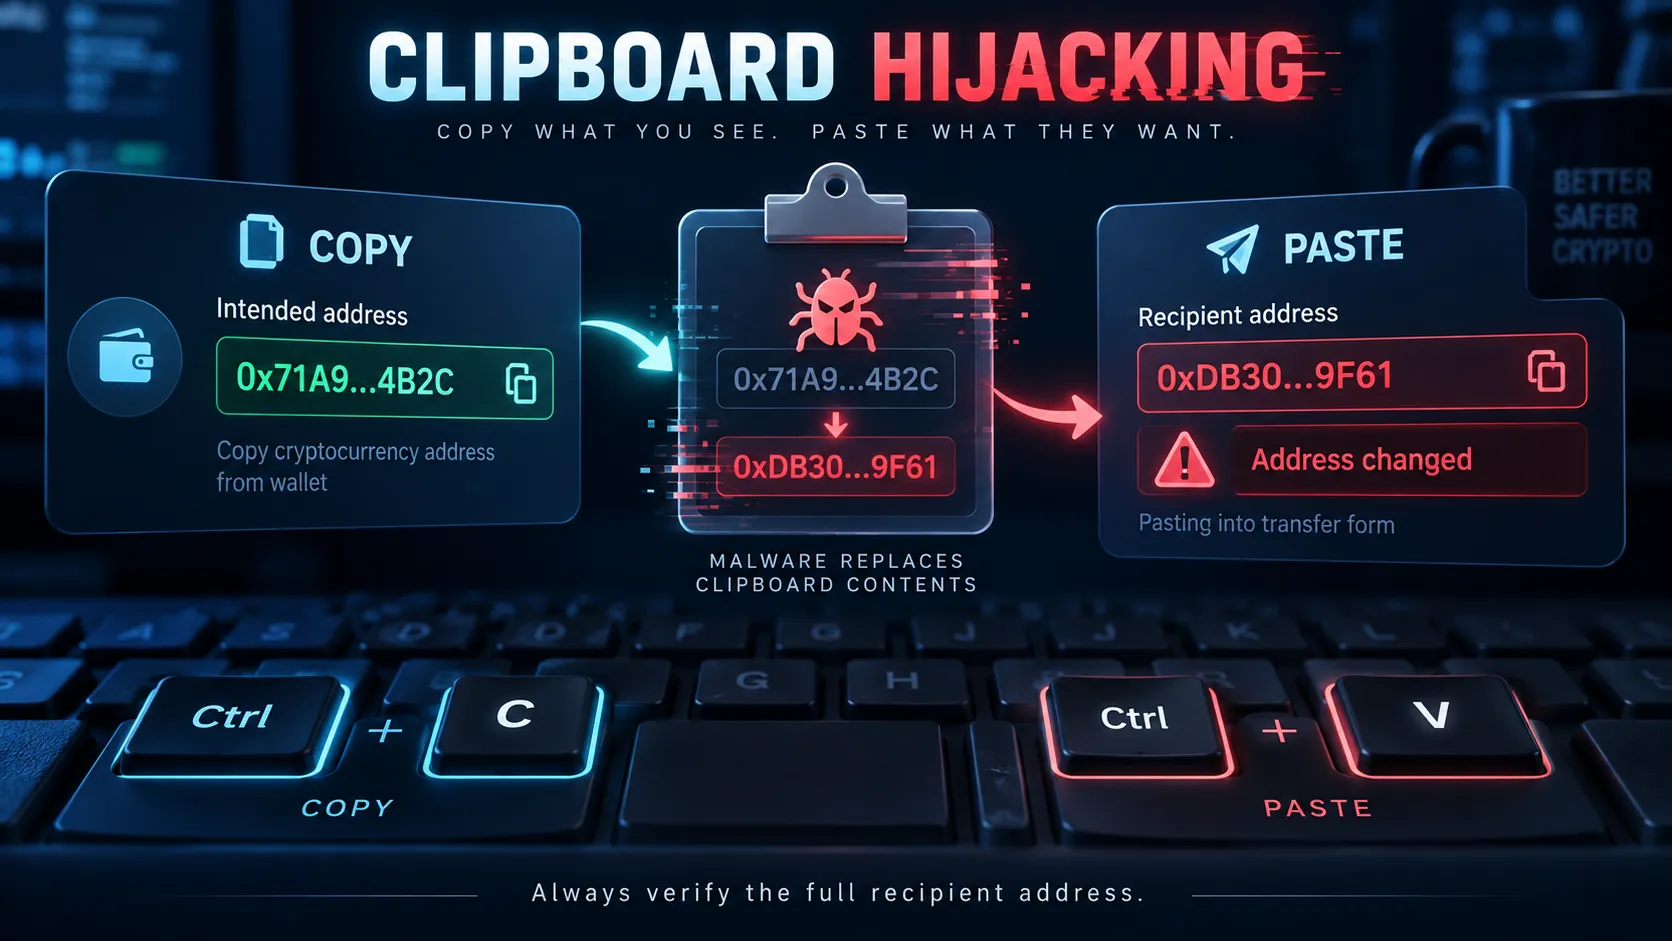
Clipboard Hijacking چیست؟
تصور کنید قصد دارید 10,000 USDT ارسال کنید. آدرس مقصد را از پیام دوست یا صرافی Copy میکنید. وارد Wallet میشوید. Paste میکنید. چند ثانیه بعد Transaction را تأیید میکنید. Blockchain نیز بدون هیچ خطایی تراکنش را ثبت میکند. اما پول به مقصد نمیرسد. چرا؟ چون آدرسی که Paste کردهاید همان آدرسی نبوده که Copy کرده بودید. این سناریو یکی از خطرناکترین نمونههای Clipboard Hijacking است.
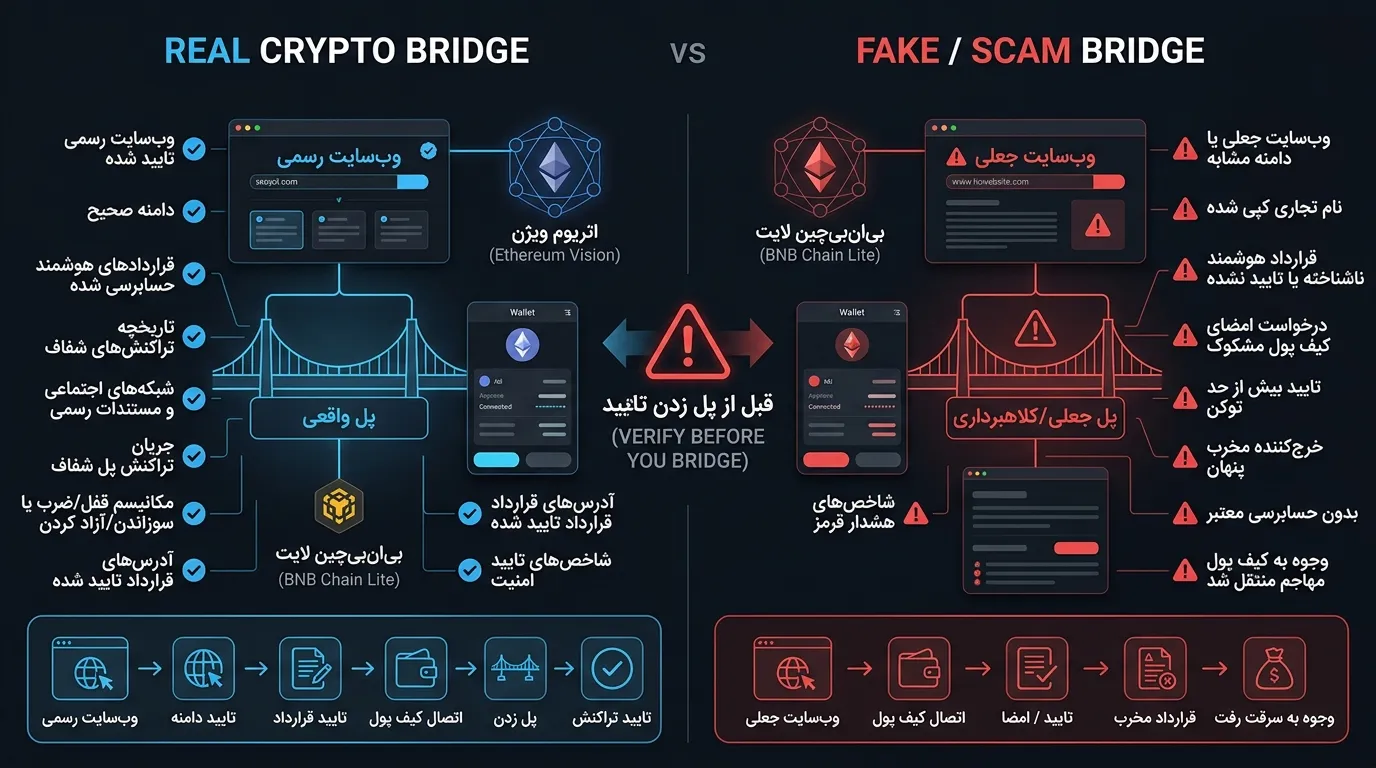
Fake Bridge چیست؟
با گسترش استفاده از چندین Blockchain، Bridgeها به ابزار مهمی برای انتقال دارایی میان شبکهها تبدیل شدهاند. اما همین موضوع باعث شده یک خطر جدی شکل بگیرد: Bridge جعلی. در این نوع حمله، کاربر تصور میکند وارد یک سرویس واقعی برای انتقال دارایی شده است، اما در حقیقت وارد وبسایتی میشود که برای سرقت دارایی یا دسترسیهای کیف پول طراحی شده است. خطر زمانی بیشتر میشود که ظاهر سایت تقریباً مشابه یک پروژه واقعی باشد.
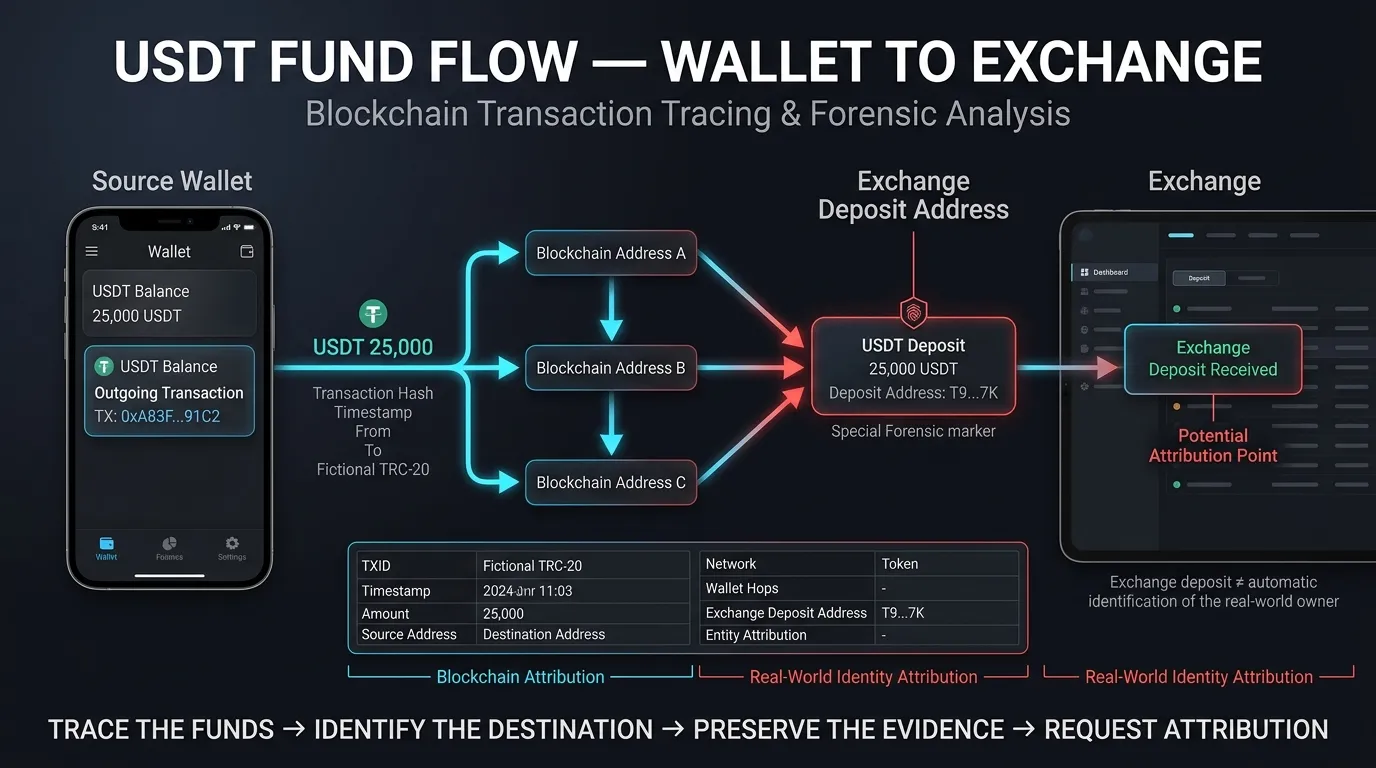
چرا Stablecoinها به یکی از مهمترین لایههای تحلیل AML تبدیل شدهاند؟
وقتی صحبت از تحلیل تراکنشهای رمزارزی میشود، بسیاری از افراد بلافاصله Bitcoin را تصور میکنند. اما در پروندههای واقعی، Stablecoinها اهمیت بسیار زیادی پیدا کردهاند. USDT و USDC نهتنها برای معاملات استفاده میشوند، بلکه در پرداختها، انتقال سرمایه، DeFi، صرافیها و جابهجایی بین شبکهها نیز نقش مهمی دارند. گزارش BIS در سال ۲۰۲۶ نیز تأکید میکند که Stablecoinها به بخش مهمی از سیستم مالی مبتنی بر بلاکچین تبدیل شدهاند و تراکنشهای آنها میتواند شامل عملیات پیچیدهای باشد که در قالب چندین رویداد Token Transfer ثبت میشوند. از طرف دیگر، BIS هشدار داده که استفاده از Stablecoinها در فعالیتهای غیرقانونی و استفاده از ابزارهایی مانند Mixer و Cross-Chain Bridge میتواند نظارت AML/CFT را دشوارتر کند.
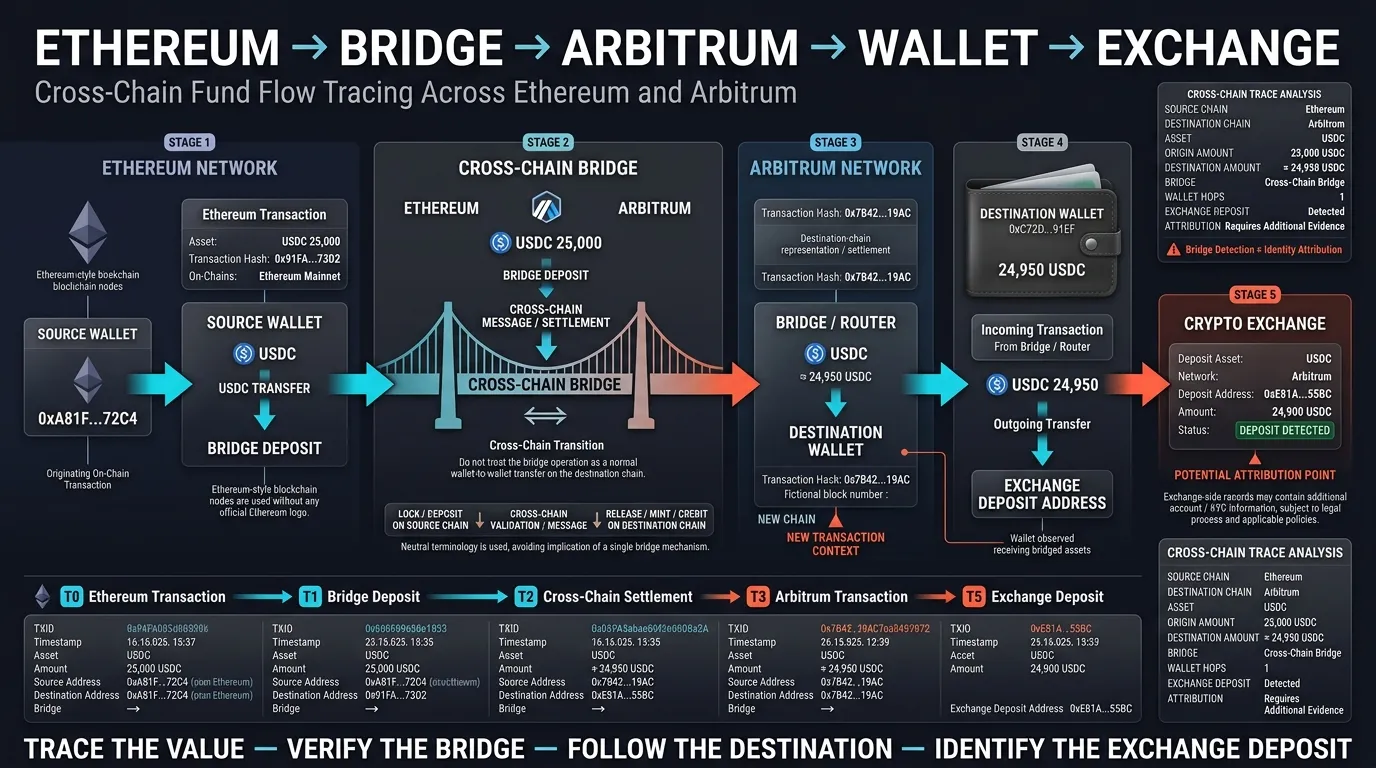
چگونه تراکنشهای Cross-Chain و Bridge را در بلاکچین ردیابی کنیم؟
در گذشته، ردیابی یک تراکنش رمزارزی معمولاً با دنبالکردن مسیر یک آدرس در یک شبکه مشخص انجام میشد. برای مثال، اگر وجوه روی شبکه TRON جابهجا میشد، تحلیلگر میتوانست از یک Explorer مانند TRONSCAN شروع کند و انتقالهای بعدی را بررسی کند. اما امروز بسیاری از فعالیتهای رمزارزی محدود به یک بلاکچین نیستند. یک دارایی ممکن است ابتدا روی Ethereum قرار داشته باشد، سپس از طریق یک Bridge به شبکه دیگری منتقل شود و در نهایت از یک صرافی غیرمتمرکز، کیف پول شخصی یا صرافی متمرکز عبور کند. اینجاست که Cross-Chain Tracing اهمیت پیدا میکند. تحقیقات منتشرشده در سال ۲۰۲۶ نیز نشان میدهد که تحلیل تراکنشهای Cross-Chain از تحلیل تکزنجیرهای دشوارتر است، زیرا اطلاعات مربوط به یک انتقال ممکن است میان زنجیره مبدأ، زنجیره مقصد و حتی سیستمهای خارج از زنجیره توزیع شده باشد.
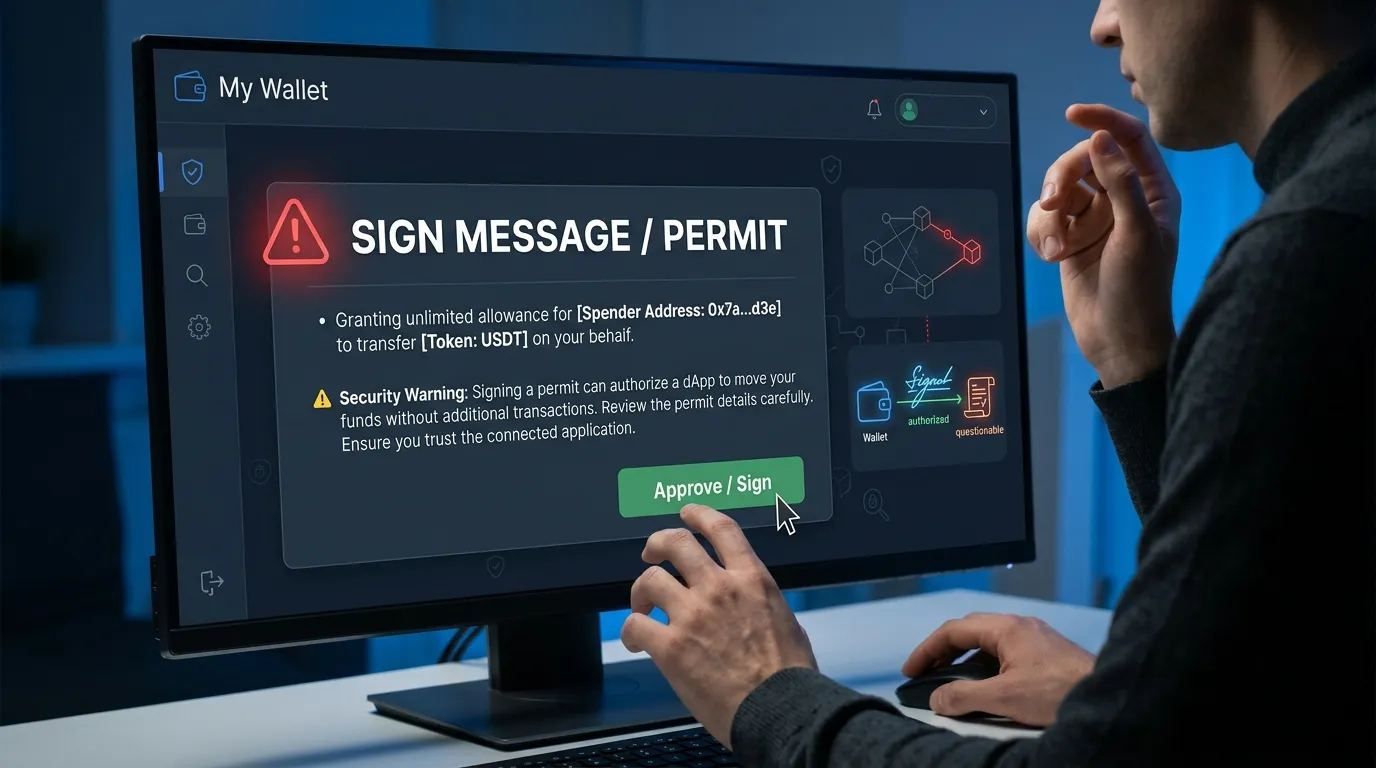
Permit Phishing چیست؟
وقتی درباره سرقت رمزارز صحبت میکنیم، بسیاری از کاربران تصور میکنند مهاجم باید Seed Phrase یا Private Key را به دست آورد. اما همیشه اینطور نیست. در برخی حملات، کاربر خودش یک پیام را امضا میکند؛ پیامی که در ظاهر ممکن است کاملاً عادی باشد، اما در واقع مجوزی برای انجام عملیاتی روی توکنهای او ایجاد میکند. این نوع تهدید با عنوانهایی مانند Approval Phishing یا Permit Phishing شناخته میشود. در سال ۲۰۲۶ نیز این تهدید همچنان جدی است. Ethereum Foundation در ماه مه ۲۰۲۶ استاندارد Clear Signing را برای کاهش مشکل Blind Signing معرفی کرد و تأکید کرد که مرحله تأیید کاربر در بسیاری از حملات نقش مهمی دارد. همچنین گزارشهای امنیتی جدید نشان میدهند Permit و Permit2 یک سطح فیشینگ متفاوت ایجاد کردهاند، زیرا بخشی از فرآیند مجوز میتواند بهصورت امضای خارج از زنجیره انجام شود.
Address Clustering چیست؟
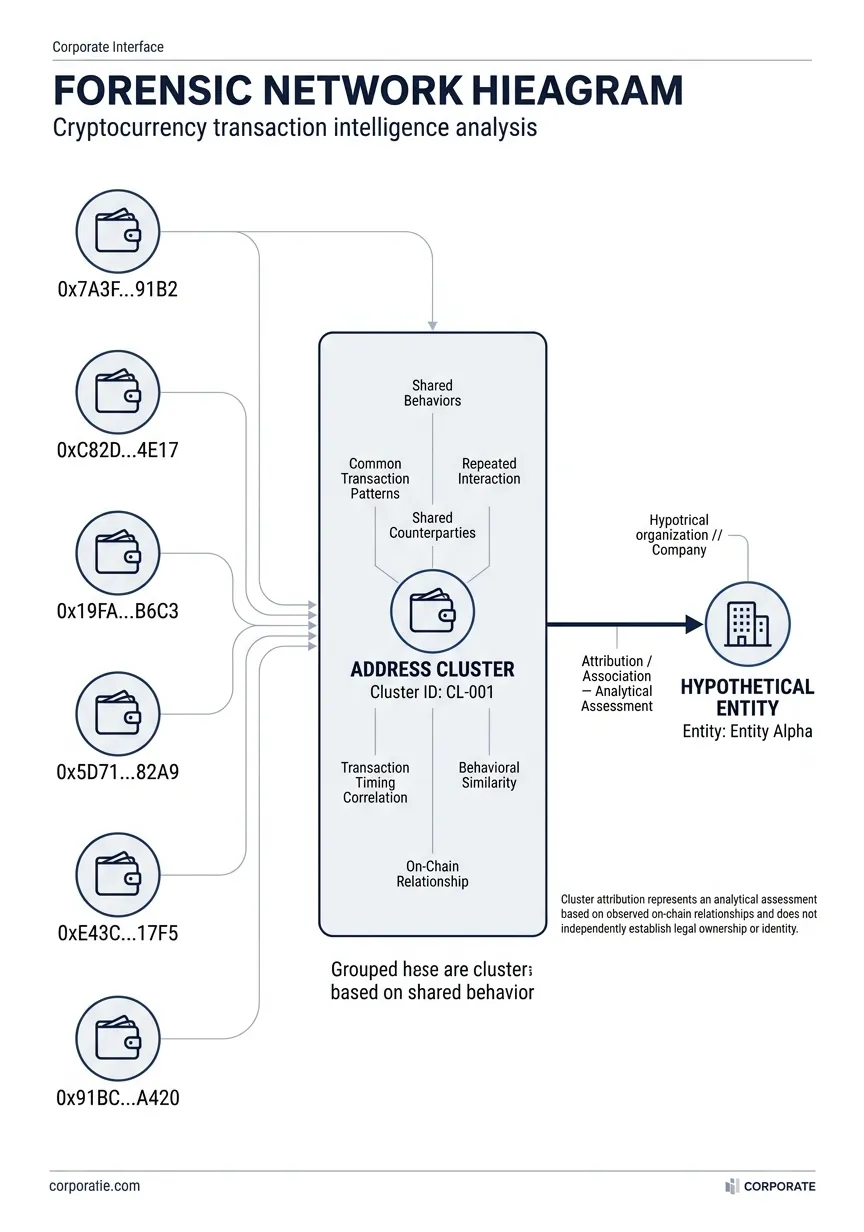
یکی از جذابترین قابلیتهای تحلیل بلاکچین این است که یک آدرس را همیشه بهعنوان یک موجودیت کاملاً مستقل در نظر نمیگیریم. ممکن است یک فرد، شرکت، صرافی یا سرویس از تعداد زیادی آدرس استفاده کند. در چنین شرایطی، اگر هر آدرس را بهصورت جداگانه تحلیل کنیم، ممکن است تصویر واقعی فعالیت را از دست بدهیم. اینجاست که مفهوم Address Clustering مطرح میشود. Address Clustering به زبان ساده تلاش میکند آدرسهایی را که احتمال دارد تحت کنترل یک موجودیت واحد باشند، در یک گروه قرار دهد. منابع تخصصی Blockchain Analytics نیز آن را یکی از تکنیکهای پایه در تحلیل تراکنشها و تحقیقات بلاکچینی میدانند. اما یک نکته بسیار مهم وجود دارد: Cluster با هویت واقعی یک شخص یکسان نیست. و همین موضوع، بخش مهم تحلیل امروز ماست.
چگونه یک گزارش حرفهای ردگیری تراکنشهای بلاکچین تهیه کنیم؟
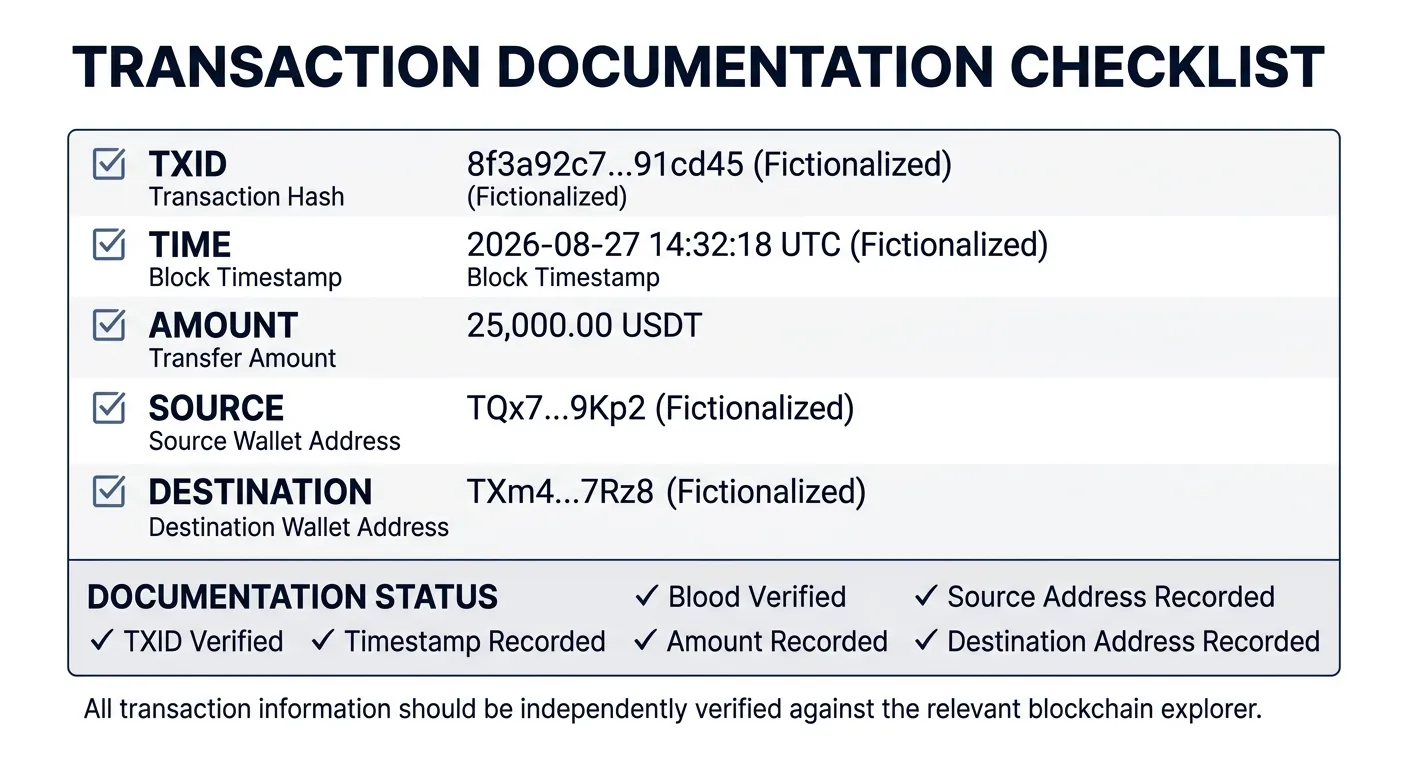
ردگیری یک تراکنش بلاکچین در نگاه اول ساده به نظر میرسد. یک TXID در اختیار داریم، آن را در Explorer جستوجو میکنیم و مسیر انتقال دارایی را دنبال میکنیم. اما زمانی که قرار است نتیجه این بررسی در قالب یک گزارش حرفهای، کارشناسی، حقوقی یا AML ارائه شود، موضوع کاملاً متفاوت میشود. در چنین شرایطی صرفاً پیدا کردن چند آدرس و چند تراکنش کافی نیست. گزارش باید به شکلی نوشته شود که شخص دیگری نیز بتواند مسیر تحلیل را دنبال کند و متوجه شود: اطلاعات از کجا به دست آمده است؟ چه تراکنشهایی بررسی شدهاند؟ چه چیزی مستقیماً روی بلاکچین مشاهده شده است؟ کدام بخش نتیجهگیری تحلیلی است؟ چه محدودیتهایی وجود دارد؟ و در نهایت، جریان دارایی چگونه بوده است؟ در واقع یک گزارش خوب باید قابل بررسی، قابل بازسازی و قابل استناد باشد. روشهای حرفهای Blockchain Forensics نیز معمولاً بر ترکیب تحلیل جریان تراکنش، بررسی گراف، شناسایی موجودیتها و مستندسازی یافتهها تأکید دارند.
Address Poisoning چیست؟
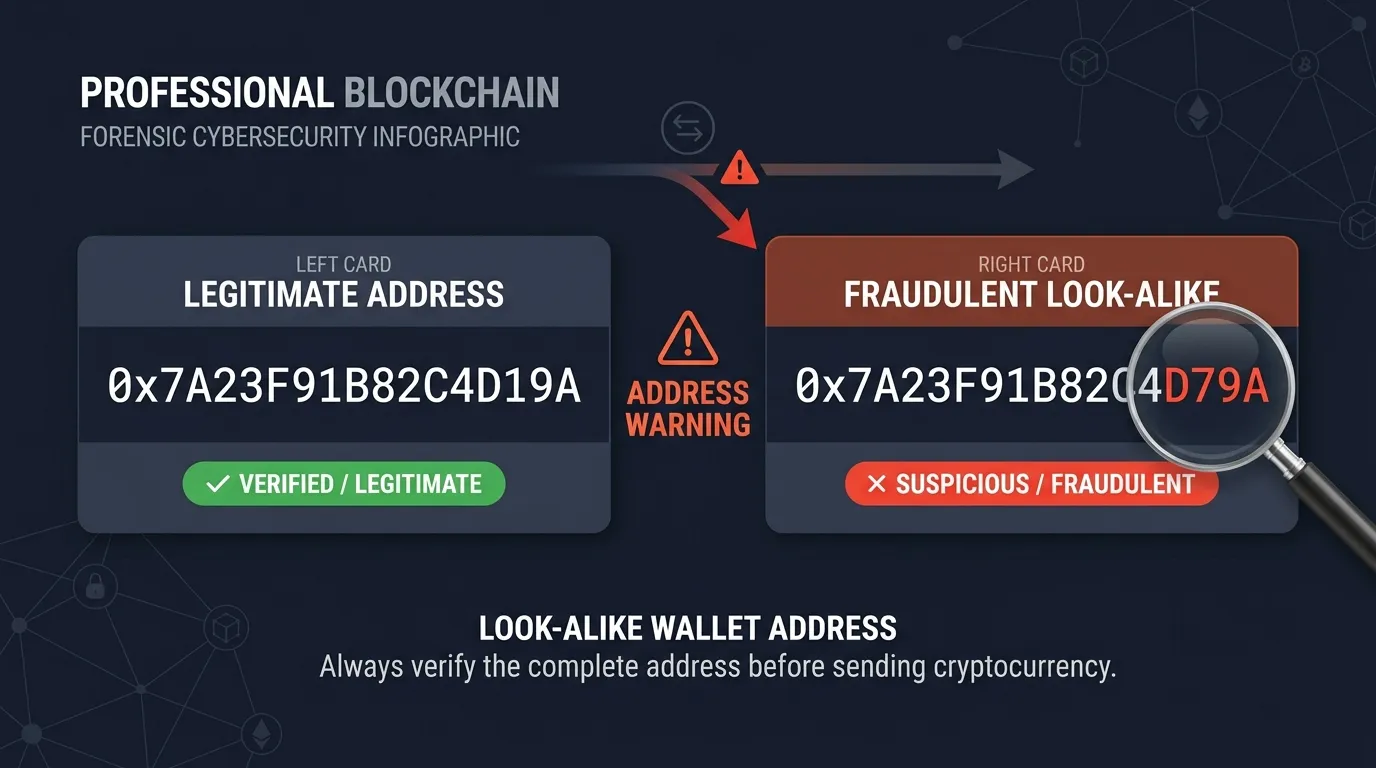
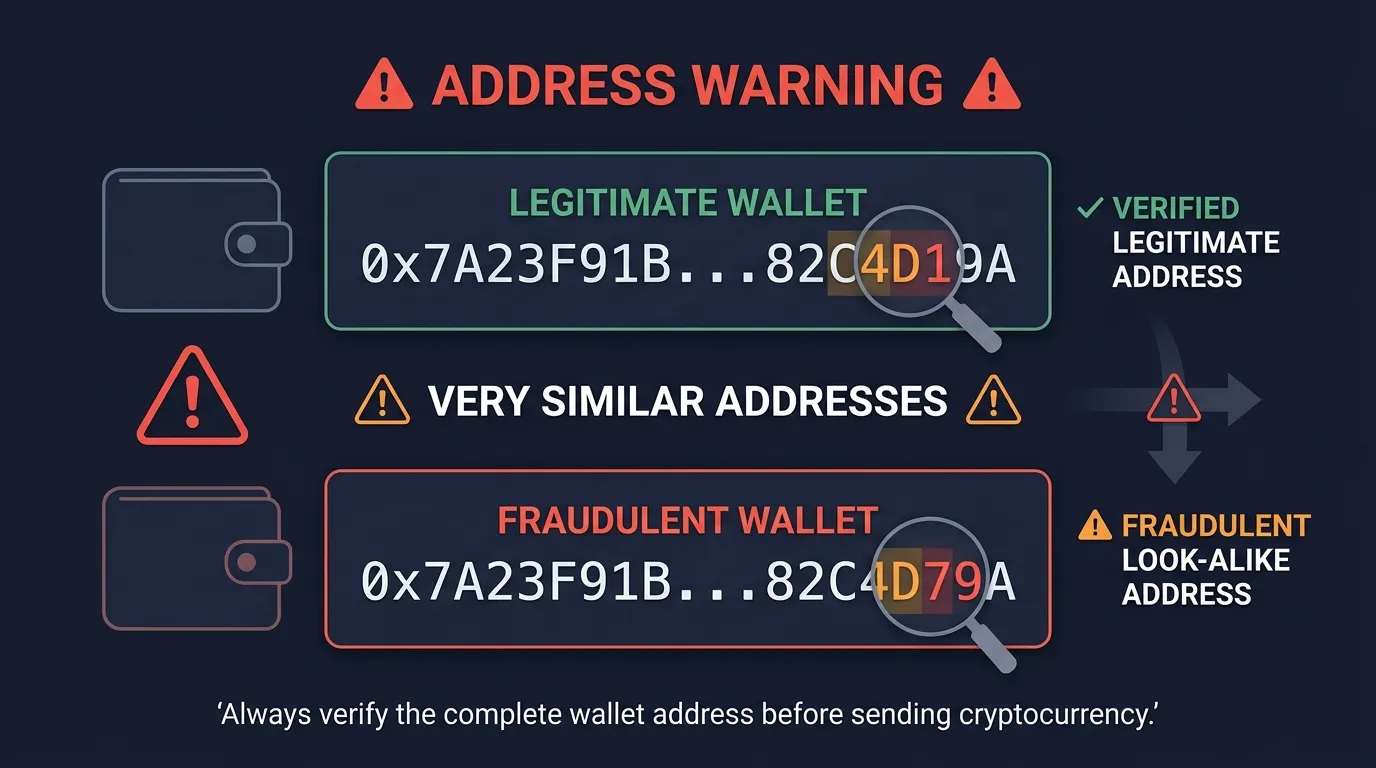
فرض کنید چند هفته پیش مقداری ارز دیجیتال برای یک آدرس مشخص ارسال کردهاید. حالا دوباره میخواهید به همان شخص یا سرویس پول بفرستید. بهجای وارد کردن آدرس، وارد تاریخچه تراکنشهای کیف پول میشوید و آدرسی را انتخاب میکنید که ظاهراً همان آدرس قبلی است. اما نیست. این دقیقاً یکی از سناریوهایی است که Address Poisoning تلاش میکند ایجاد کند. این روش آنقدر ساده و در عین حال مؤثر است که در سالهای اخیر توجه جدی پژوهشگران امنیت بلاکچین را به خود جلب کرده است. یک مطالعه پژوهشی گسترده روی Ethereum و BNB Chain حدود ۲۷۰ میلیون تلاش حمله را در دادههای مورد بررسی شناسایی کرد و حداقل ۸۳.۸ میلیون دلار خسارت را در ۶۶۳۳ انتقال موفق گزارش کرد.
چرا یک کیف پول ناگهان فعال میشود؟
یکی از جالبترین چیزها در تحلیل بلاکچین، تغییر رفتار یک آدرس در طول زمان است. ممکن است یک کیف پول برای ماهها تقریباً هیچ فعالیتی نداشته باشد و ناگهان در یک روز دهها یا صدها تراکنش انجام دهد. آیا این موضوع بهتنهایی مشکوک است؟ خیر. اما تغییر ناگهانی رفتار میتواند یک سیگنال تحلیلی مهم باشد.
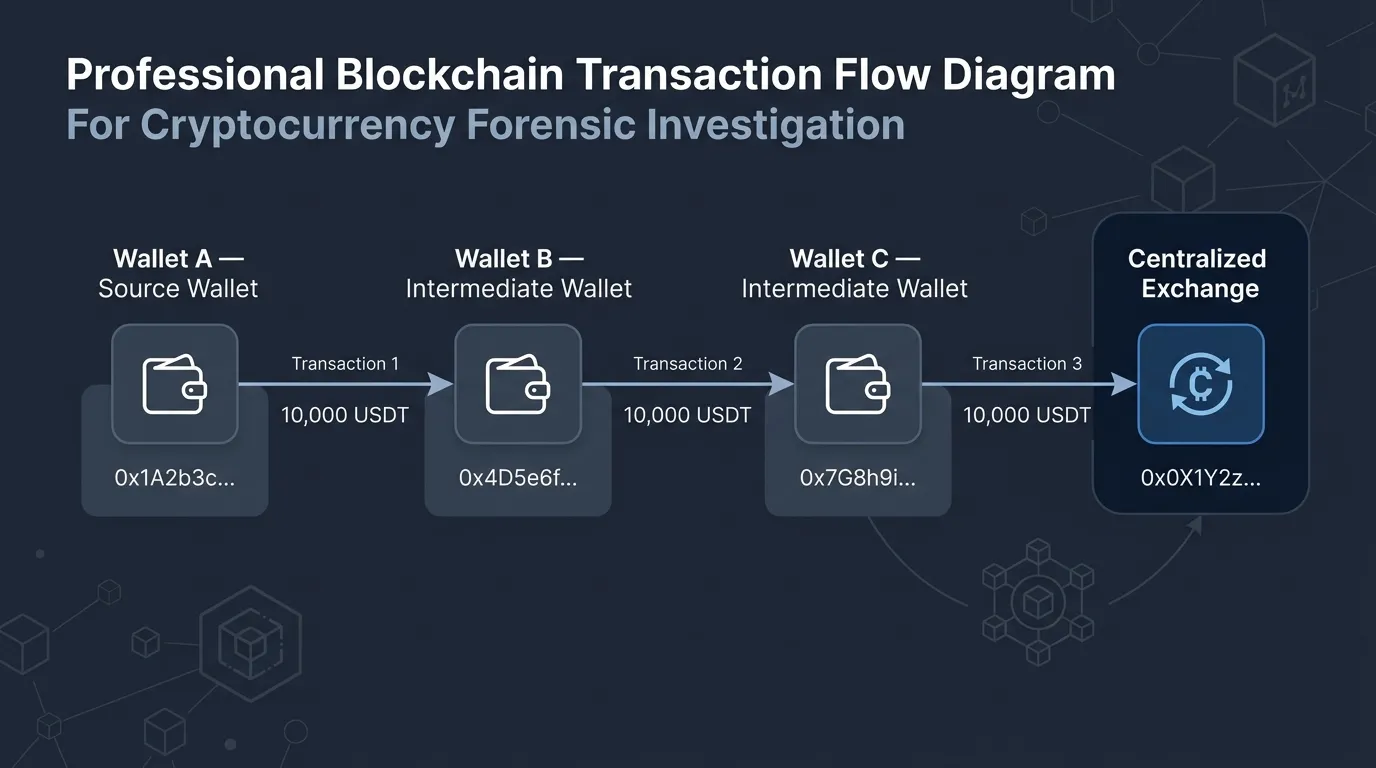
چگونه یک مسیر انتقال رمزارز را در بلاکچین مرحلهبهمرحله ردیابی کنیم؟
وقتی یک تراکنش ارز دیجیتال انجام میشود، داستان آن الزاماً با اولین انتقال تمام نمیشود. ممکن است دارایی از یک کیف پول به کیف پول دیگری منتقل شود، سپس به یک آدرس واسط برود، بخشی از آن تبدیل شود و در نهایت به یک صرافی یا سرویس دیگر برسد. همین موضوع باعث شده ردیابی تراکنش در بلاکچین به یکی از مهمترین کاربردهای تحلیل آنچین تبدیل شود. خبر خوب این است که در بسیاری از بلاکچینهای عمومی، بخش قابل توجهی از این مسیر قابل مشاهده است. اما برای انجام یک تحلیل درست، باید بدانیم از کجا شروع کنیم و چگونه بین «داده واقعی» و «برداشت تحلیلی» تفاوت بگذاریم.
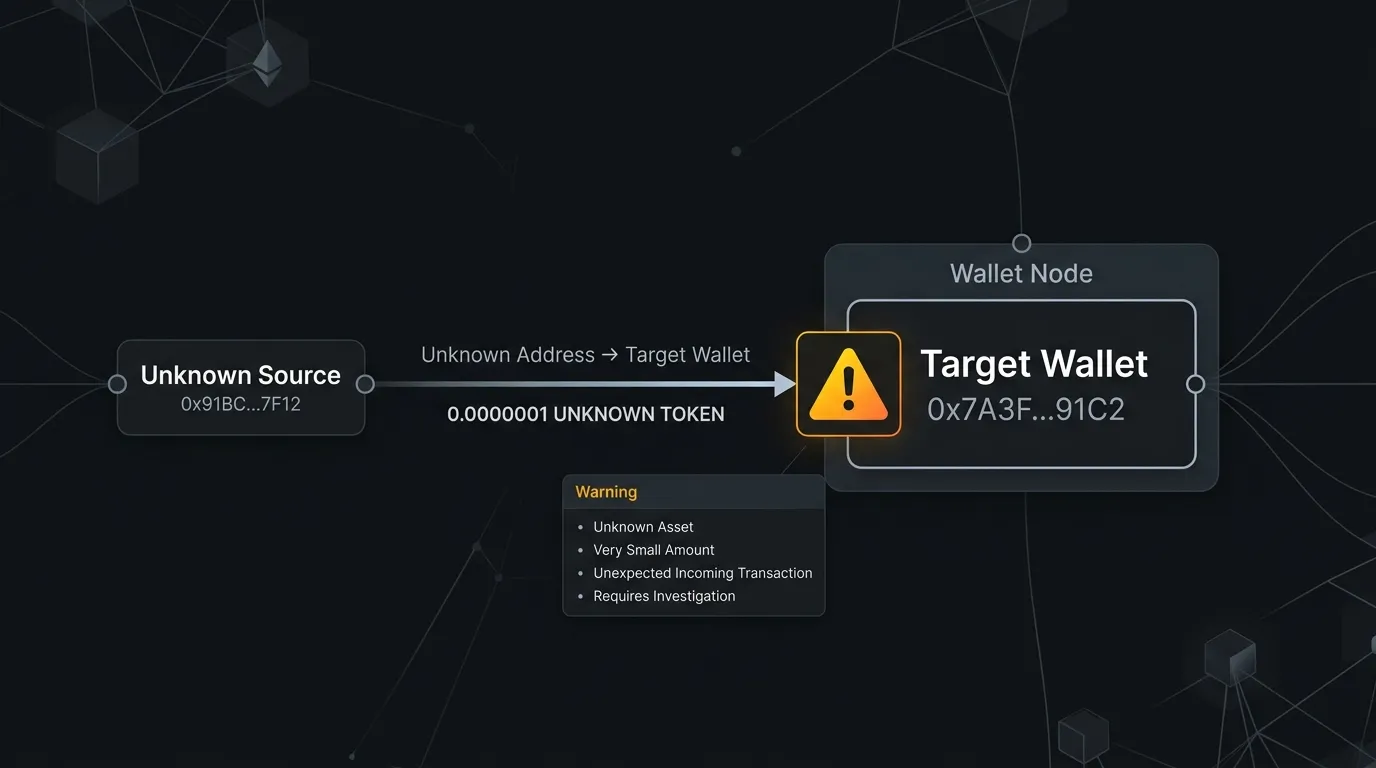
حمله Dusting چیست؟
گاهی ممکن است کاربر بدون اینکه انتظار داشته باشد، مقدار بسیار کمی ارز دیجیتال در کیف پول خود دریافت کند. مبلغ ممکن است آنقدر ناچیز باشد که در نگاه اول بیاهمیت به نظر برسد. اما این سؤال مطرح میشود: آیا باید با چنین داراییای کاری انجام داد؟ در برخی سناریوها، انتقال مقادیر بسیار کوچک دارایی میتواند بخشی از چیزی باشد که در فضای امنیت بلاکچین با عنوان Dusting Attack شناخته میشود. البته هر انتقال کوچک یا ناشناس، حمله نیست. همین نکته اهمیت زیادی دارد. هدف این مقاله این است که بدون ایجاد ترس بیدلیل، مفهوم Dusting را توضیح دهد و بگوید کاربران هنگام مشاهده چنین تراکنشهایی چه نکاتی را در نظر بگیرند.
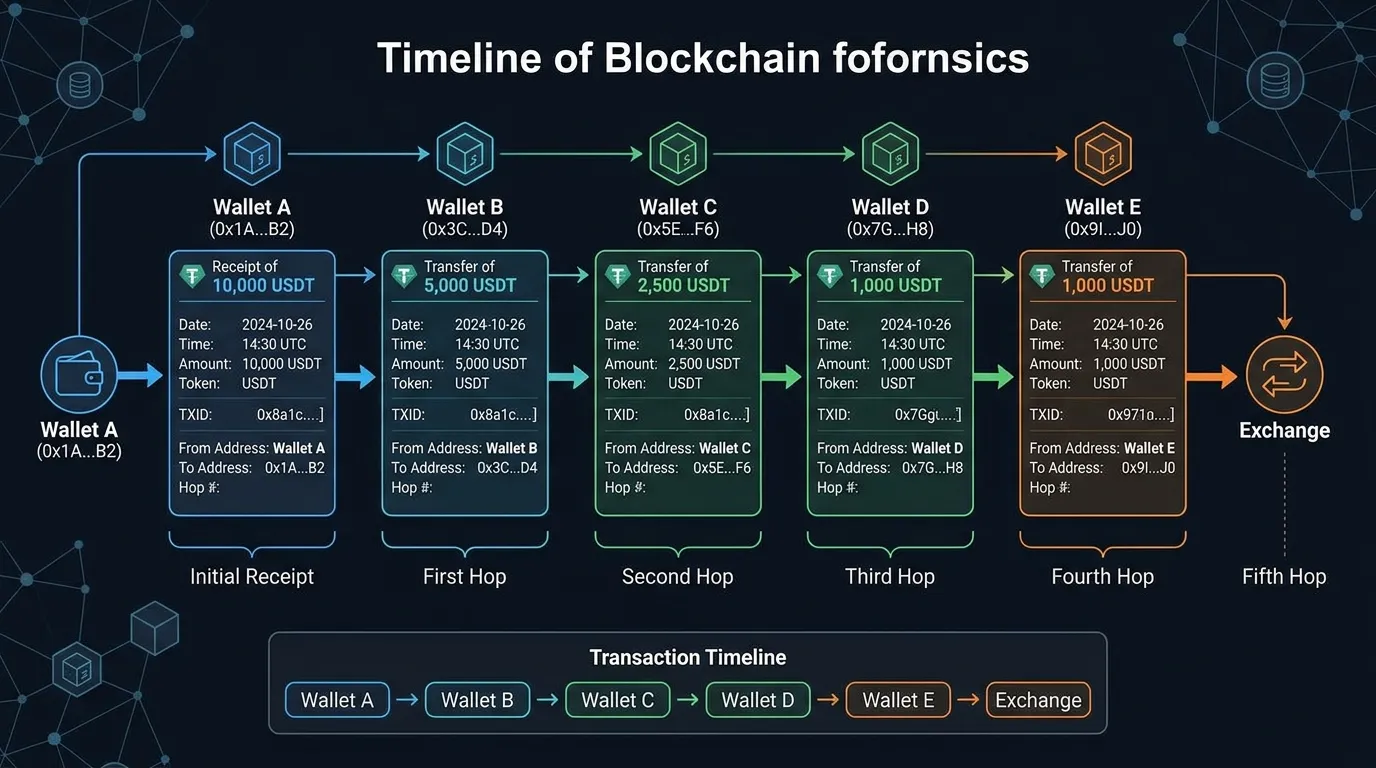
از تراکنش ساده تا الگوی مشکوک؛
یک آدرس بلاکچینی ممکن است در نگاه اول فقط یک رشته طولانی از حروف و اعداد باشد. اما وقتی تاریخچه فعالیت آن را در طول زمان بررسی میکنیم، ممکن است الگوهایی در رفتار آن دیده شود. تعداد تراکنشها، زمان انتقالها، مقدار دارایی، مقصدها، نوع توکن و ارتباط با قراردادها میتوانند مجموعهای از سرنخهای تحلیلی ایجاد کنند. اینجاست که مفهوم Blockchain Address Analysis اهمیت پیدا میکند. هدف این تحلیل لزوماً اثبات جرم یا شناسایی هویت نیست؛ بلکه ایجاد یک تصویر مستند از رفتار مشاهدهشده روی زنجیره است.
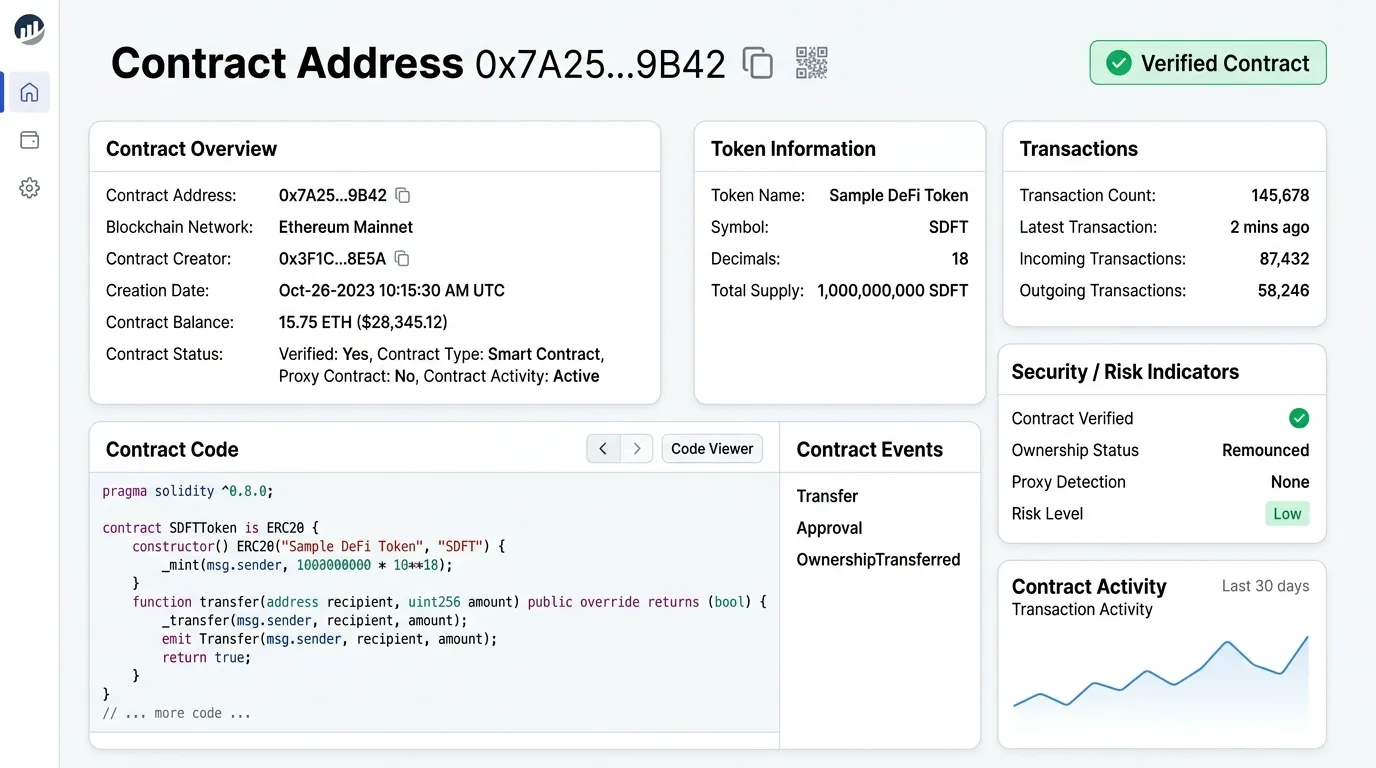
آدرس قرارداد هوشمند چیست و چگونه آن را قبل از یک تراکنش بررسی کنیم؟
در دنیای بلاکچین، بسیاری از کاربران هنگام انجام یک تراکنش فقط به نام توکن، مقدار دارایی و آدرس مقصد توجه میکنند. اما در بسیاری از فعالیتهای Web3، یک عامل مهم دیگر نیز وجود دارد: قرارداد هوشمند یا Smart Contract. قراردادهای هوشمند بخش مهمی از اکوسیستمهایی مانند DeFi، NFT، صرافیهای غیرمتمرکز و بسیاری از برنامههای Web3 را تشکیل میدهند. اما یک سؤال مهم وجود دارد: چگونه بفهمیم آدرسی که قرار است با آن تعامل کنیم، یک کیف پول است یا یک قرارداد هوشمند؟ و مهمتر از آن: چطور قبل از تعامل با یک قرارداد، اطلاعات آن را بررسی کنیم؟ در این مقاله قدمبهقدم این موضوع را بررسی میکنیم.
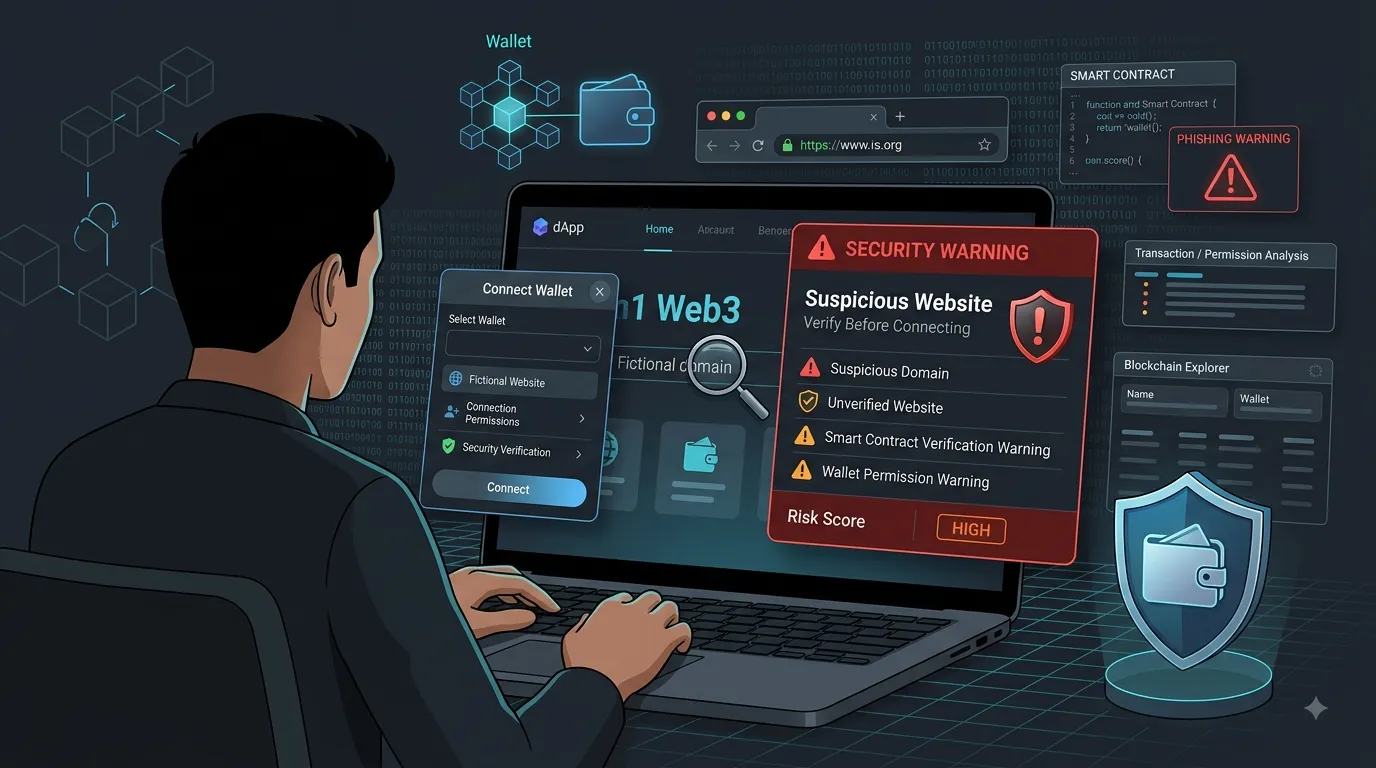
۱۰ اشتباه خطرناک هنگام اتصال کیف پول به سایتهای Web3
اتصال کیف پول به یک برنامه Web3 برای بسیاری از کاربران به یک کار روزمره تبدیل شده است. Swap، NFT، بازیهای بلاکچینی، DeFi و بسیاری از خدمات غیرمتمرکز برای انجام برخی عملیات به ارتباط با کیف پول نیاز دارند. اما یک نکته مهم وجود دارد: اتصال کیف پول، پایان بررسی امنیتی نیست؛ بلکه آغاز آن است. بسیاری از کاربران صرفاً به ظاهر سایت توجه میکنند و هر پیامی که کیف پول نمایش دهد، بدون بررسی تأیید میکنند. این رفتار میتواند ریسکهایی ایجاد کند.
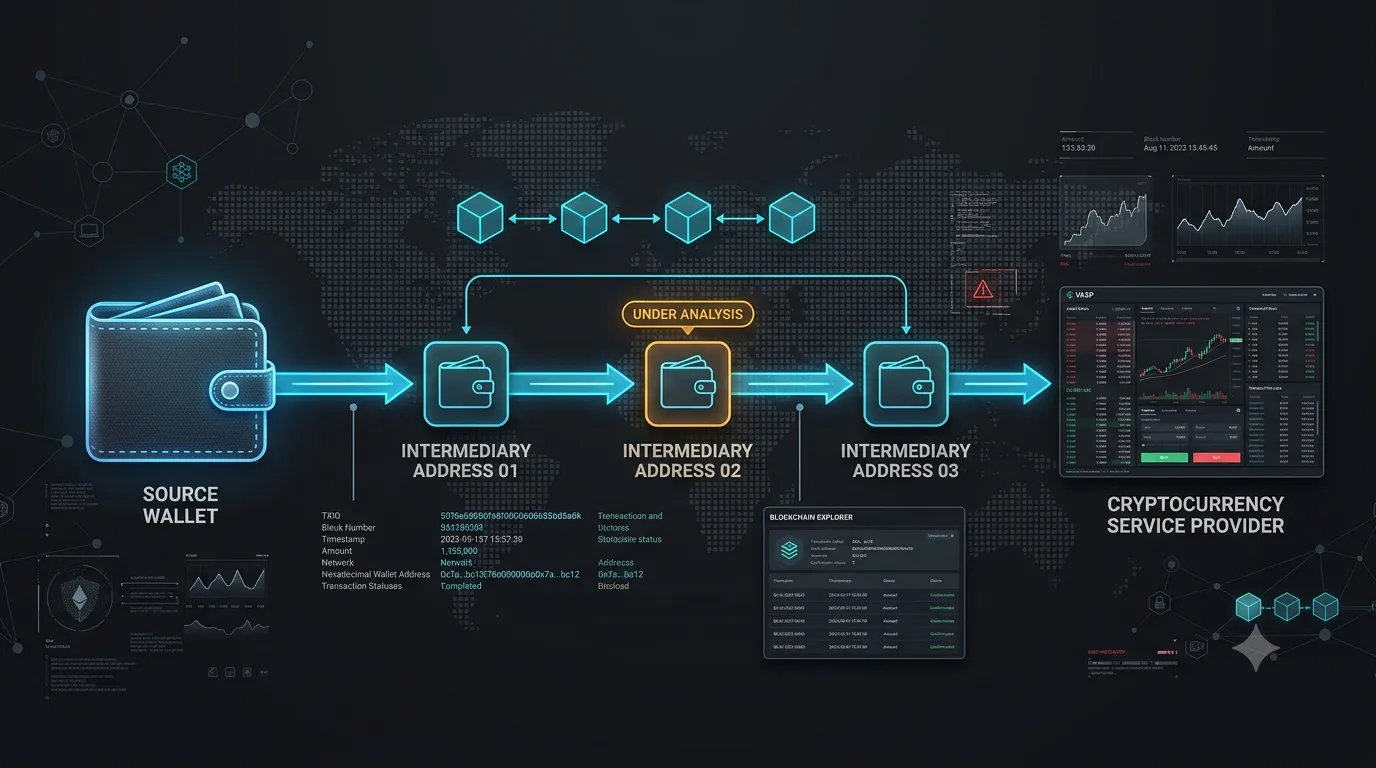
Wallet Clustering چیست؟
یکی از پرسشهای مهم در تحقیقات بلاکچینی این است: آیا چند آدرس مختلف میتوانند به یک مجموعه یا کنترلکننده مرتبط باشند؟ پاسخ این سؤال همیشه ساده نیست. کاربران میتوانند دهها کیف پول داشته باشند و از طرف دیگر، یک سرویس نیز ممکن است برای اهداف مختلف از تعداد زیادی آدرس استفاده کند. اینجاست که مفهوم Wallet Clustering اهمیت پیدا میکند.
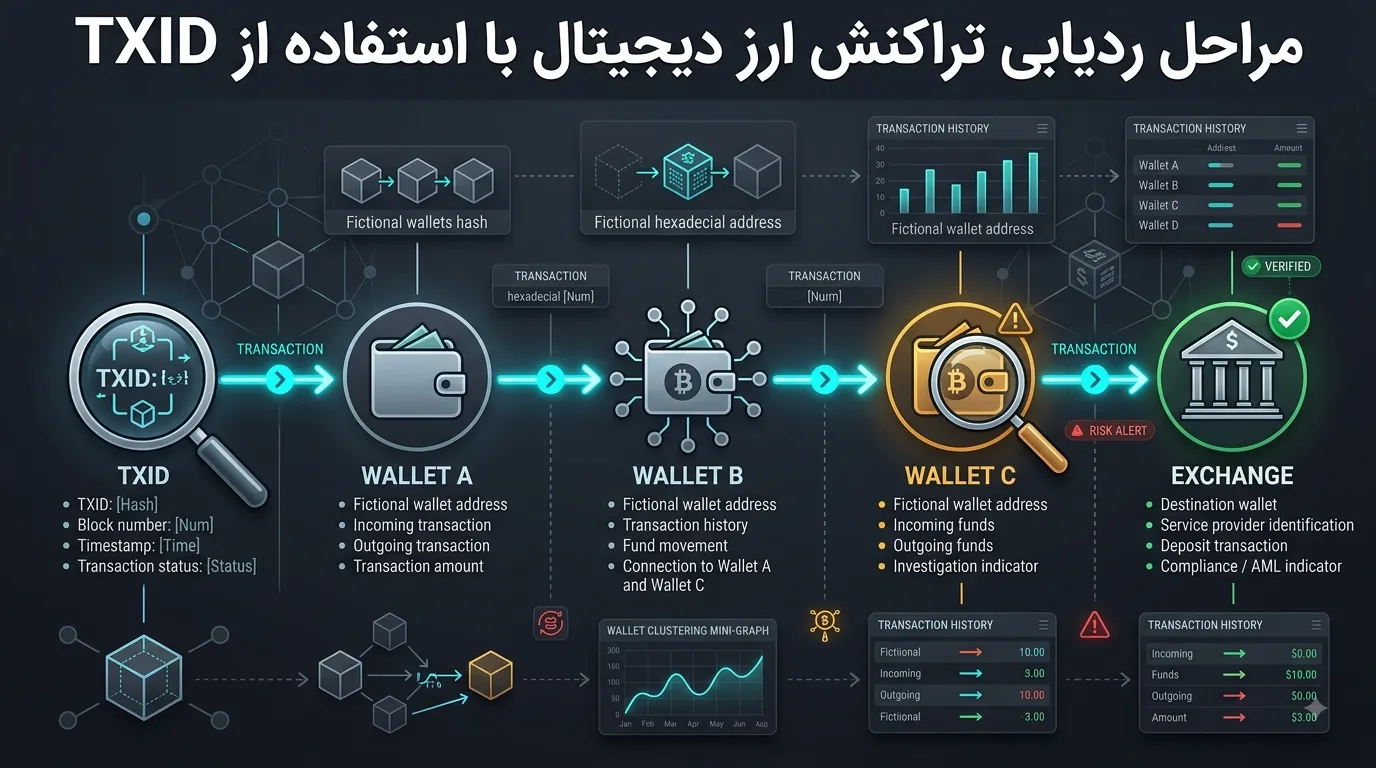
TXID چیست و چگونه یک تراکنش بلاکچین را مرحلهبهمرحله بررسی کنیم؟
اگر تاکنون ارز دیجیتال ارسال یا دریافت کرده باشید، احتمالاً با عبارتی مانند Transaction ID، Transaction Hash یا TXID مواجه شدهاید. این شناسه یکی از مهمترین اطلاعات برای بررسی یک انتقال روی بلاکچین است. اما TXID دقیقاً چیست؟ چه اطلاعاتی در اختیار ما قرار میدهد؟ آیا با داشتن TXID میتوان صاحب یک کیف پول را شناسایی کرد؟ در این مقاله از مفاهیم پایه شروع میکنیم و مرحلهبهمرحله نشان میدهیم چگونه یک تراکنش بلاکچینی را تحلیل کنیم.
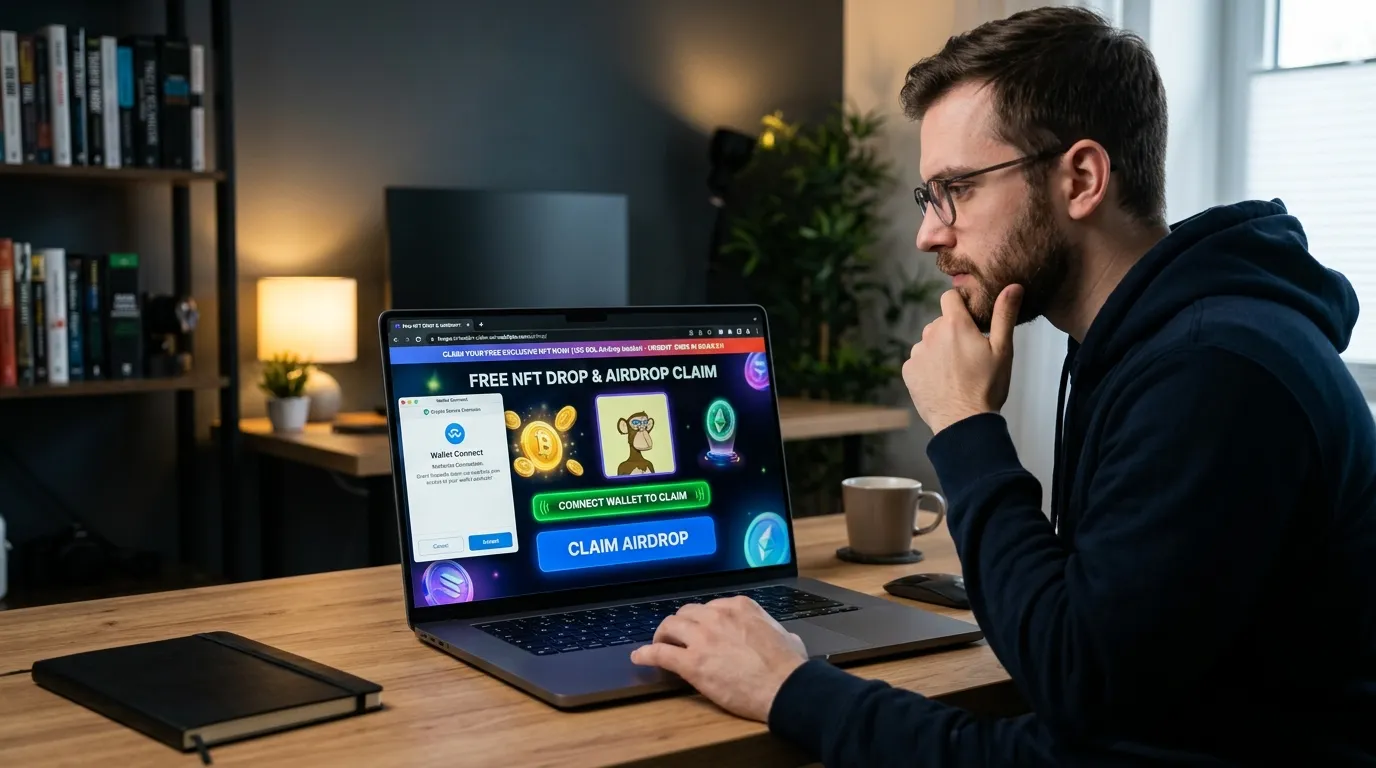
کلاهبرداریهای مبتنی بر ایردراپ و NFT رایگان؛ چگونه یک امضای ساده میتواند دارایی شما را به خطر بیندازد؟
در سالهای اخیر، ایردراپها (Airdrops) و NFTهای رایگان به یکی از روشهای متداول برای معرفی پروژههای جدید تبدیل شدهاند. بسیاری از پروژههای معتبر از این روش برای جذب کاربران استفاده میکنند و دریافت یک ایردراپ بهخودیخود نشانه خطر نیست. با این حال، همین محبوبیت باعث شده برخی افراد سودجو نیز از نام ایردراپ یا NFT رایگان برای فریب کاربران استفاده کنند. در چنین سناریوهایی، کاربر معمولاً به یک وبسایت هدایت میشود و از او خواسته میشود کیف پول خود را متصل کرده یا درخواستی را امضا کند. در بسیاری از موارد، کاربر تصور میکند تنها در حال دریافت یک هدیه رایگان است، در حالی که بدون بررسی کافی، درخواستی را تأیید میکند که ممکن است پیامدهای امنیتی داشته باشد. هدف این مقاله ایجاد ترس نیست؛ بلکه آشنایی با نشانههای هشدار و روشهایی است که میتوانند به تصمیمگیری آگاهانهتر کمک کنند.
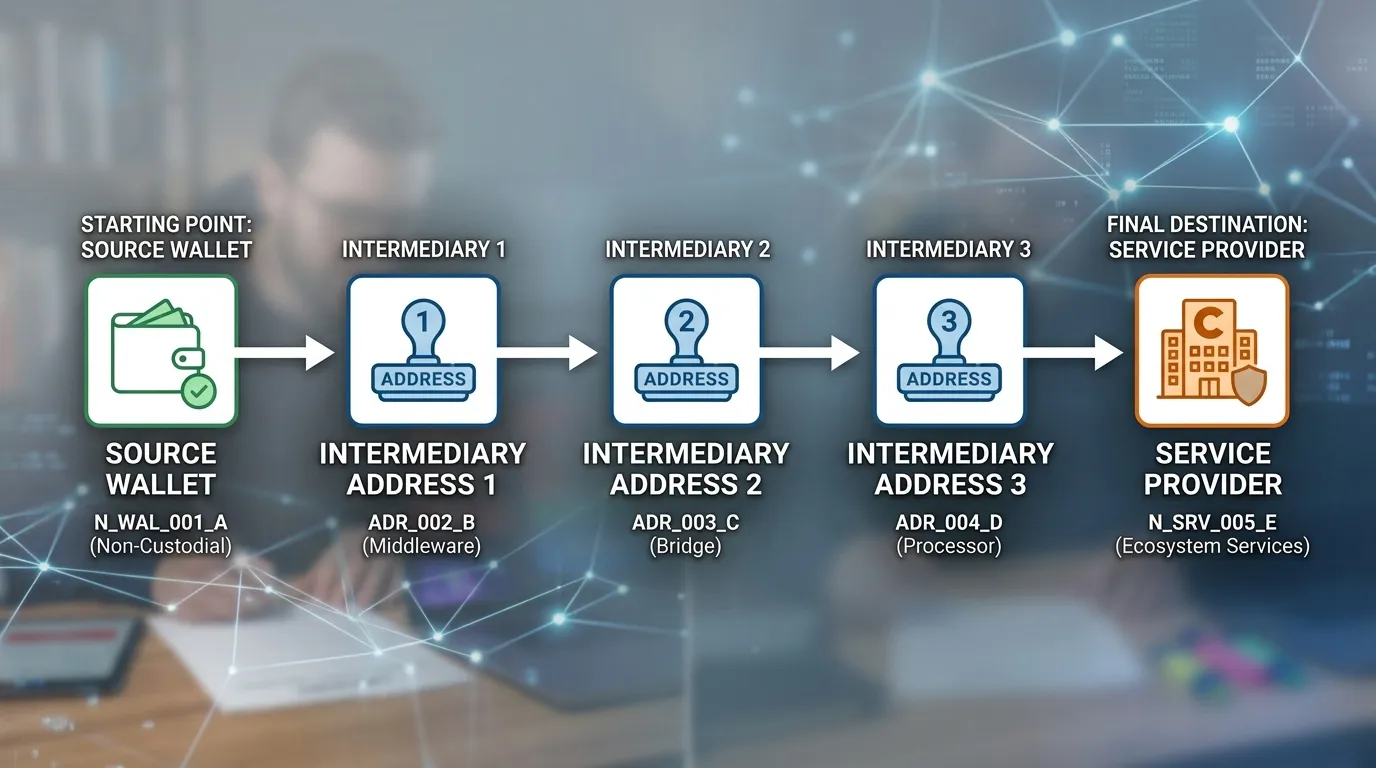
ردپای یک تراکنش از کیف پول تا صرافی؛
وقتی خبری درباره سرقت ارزهای دیجیتال منتشر میشود، معمولاً این سؤال مطرح میشود که آیا میتوان مسیر دارایی را پس از انتقال ردیابی کرد؟ پاسخ کوتاه این است که در بسیاری از موارد، بخشی از مسیر انتقال قابل بررسی و بازسازی است؛ اما میزان موفقیت تحلیل به عوامل مختلفی مانند نوع شبکه، رفتار انتقالدهنده، ابزارهای مورد استفاده و کیفیت اطلاعات اولیه بستگی دارد. برخلاف تصور رایج، تحلیلگران بلاکچین معمولاً تنها به یک تراکنش نگاه نمیکنند. آنها مجموعهای از دادهها، ارتباط میان آدرسها، زمان انتقال، نوع دارایی و الگوهای رفتاری را کنار هم قرار میدهند تا تصویری جامع از جریان دارایی به دست آورند. در این مقاله، فرآیند کلی بازسازی مسیر یک تراکنش از کیف پول مبدأ تا رسیدن به یک مقصد احتمالی مانند صرافی را بررسی میکنیم.
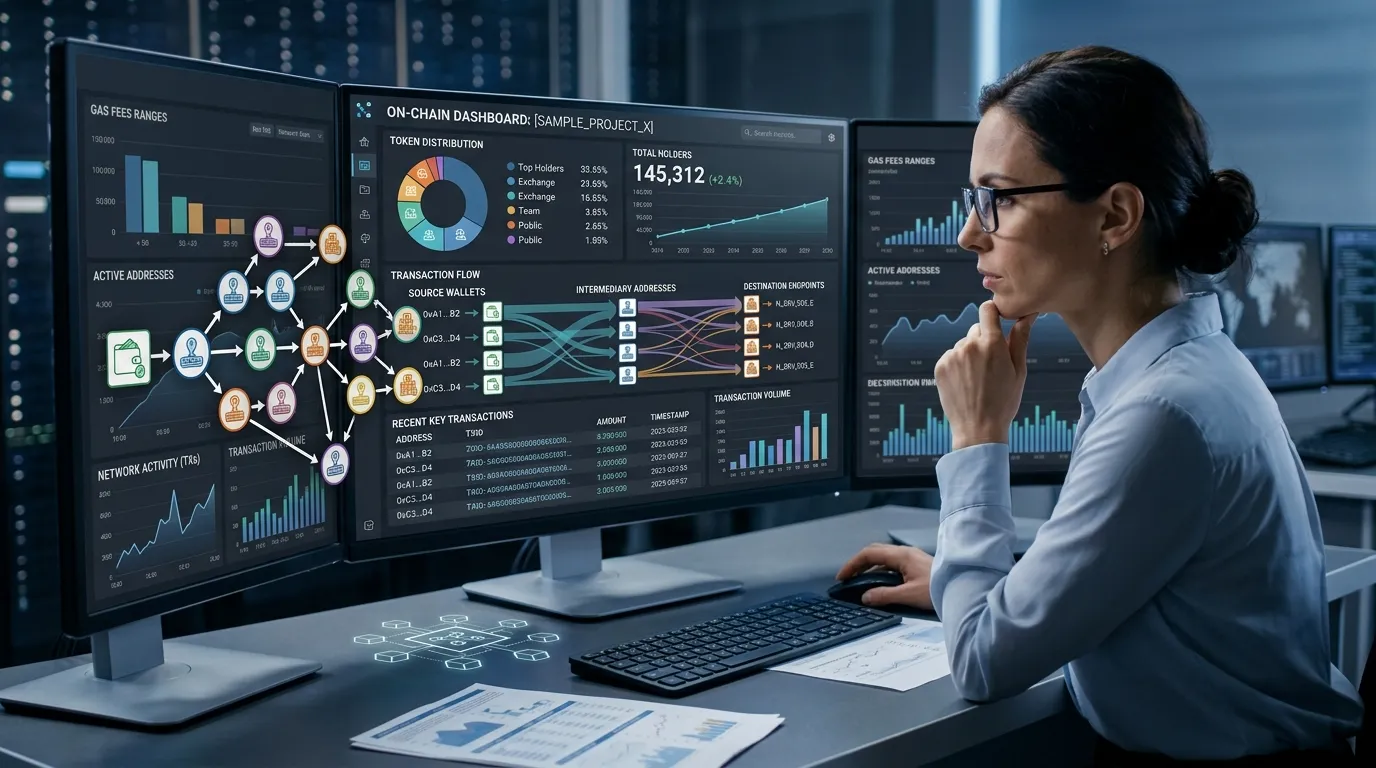
چگونه اعتبار یک پروژه رمزارزی را قبل از سرمایهگذاری بررسی کنیم؟
بازار رمزارزها هر روز میزبان پروژههای جدیدی است که با وعدههایی مانند «سودهای نجومی»، «رشد انفجاری» یا «فرصت سرمایهگذاری محدود» توجه کاربران را جلب میکنند. در کنار پروژههای نوآورانه، نمونههایی نیز وجود دارند که اطلاعات شفافی ارائه نمیکنند یا ریسک بالایی دارند. بسیاری از سرمایهگذاران تازهکار تصمیم خود را بر اساس تبلیغات شبکههای اجتماعی، توصیه افراد مشهور یا هیجان بازار میگیرند. این روش میتواند منجر به تصمیمهای پرریسک شود؛ زیرا موفقیت یک پروژه تنها با ظاهر حرفهای یا تعداد اعضای کانالهای آن قابل ارزیابی نیست. در این مقاله یاد میگیرید چگونه پیش از هر سرمایهگذاری، با استفاده از اطلاعات عمومی، تحلیل آنچین و چند شاخص کلیدی، دید دقیقتری نسبت به اعتبار یک پروژه به دست آورید.
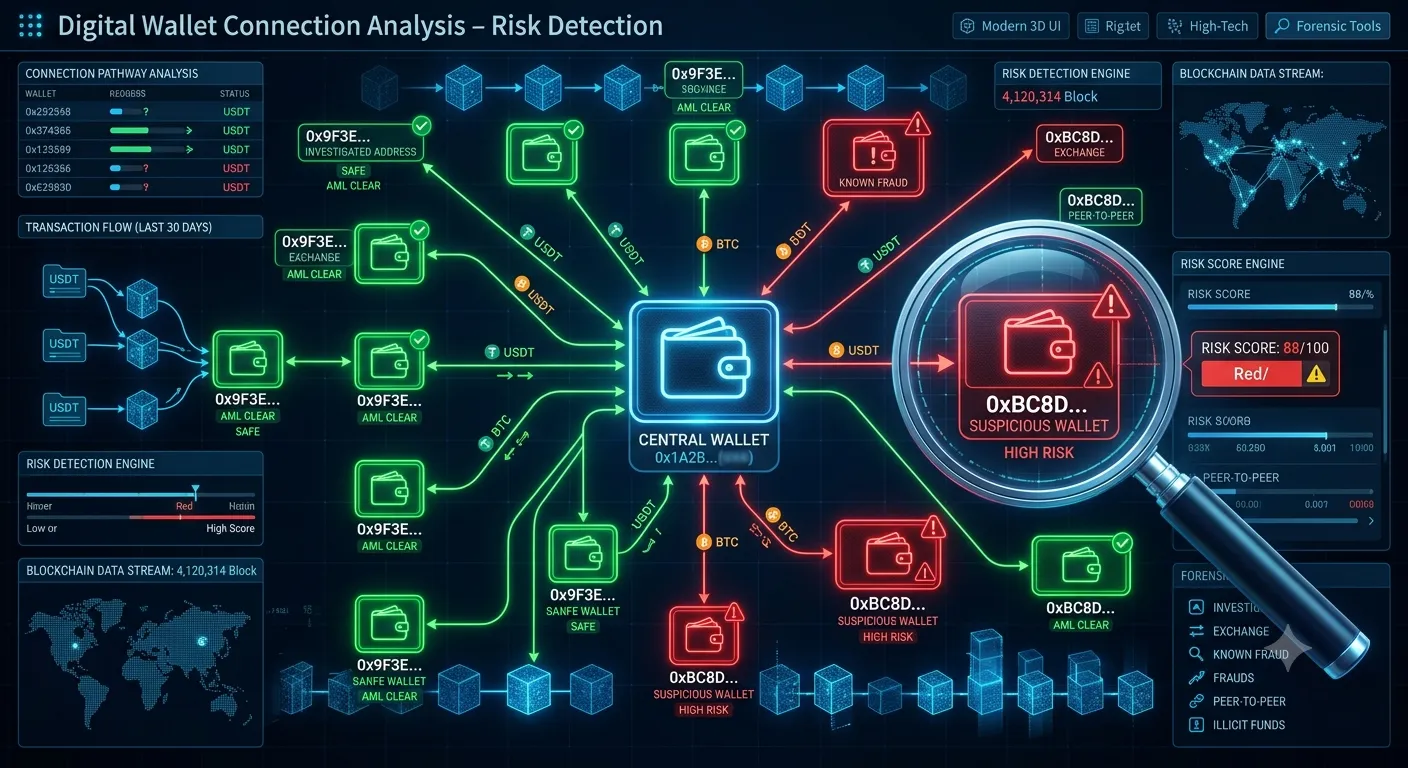
آیا هر تراکنش ناشناس خطرناک است؟
یکی از بزرگترین مزایای بلاکچین، امکان انتقال دارایی بدون نیاز به افشای هویت واقعی کاربران است. اما همین ویژگی باعث شده است بسیاری از افراد تصور کنند هر آدرس ناشناس الزاماً متعلق به یک مجرم یا فعالیت غیرقانونی است. این برداشت صحیح نیست. در بلاکچین، ناشناس بودن با پرریسک بودن یکسان نیست. میلیونها کاربر عادی هر روز بدون انتشار اطلاعات هویتی خود تراکنش انجام میدهند و این موضوع بخشی از ماهیت شبکههای عمومی است. از سوی دیگر، برخی آدرسها به دلیل الگوهای رفتاری، نوع تعامل با سایر کیف پولها یا ارتباط با سرویسهای خاص ممکن است نیاز به بررسی دقیقتر داشته باشند. تشخیص این نشانهها میتواند به کاربران کمک کند پیش از ارسال دارایی، تصمیم آگاهانهتری بگیرند و ریسک تعامل با آدرسهای مشکوک را کاهش دهند. در این مقاله، هفت نشانه مهم را بررسی میکنیم که میتوانند هنگام تحلیل یک آدرس بلاکچینی مورد توجه قرار گیرند.

چرا برخی پروندههای سرقت ارز دیجیتال قابل ردیابی هستند و برخی دیگر پیچیدهتر میشوند؟
یکی از رایجترین باورهای نادرست درباره ارزهای دیجیتال این است که تمام تراکنشهای بلاکچین یا کاملاً قابل ردیابی هستند یا کاملاً ناشناس. در عمل، واقعیت بسیار پیچیدهتر از این دو دیدگاه است. در تجربه تحلیل پروندههای مختلف، مشاهده میشود که برخی پروندهها تنها در چند ساعت میتوانند تصویر نسبتاً روشنی از مسیر دارایی ارائه دهند، در حالی که پروندههای دیگر به دلیل تعدد تراکنشها، استفاده از چندین شبکه یا جابهجاییهای پیدرپی، به زمان و تحلیل عمیقتری نیاز دارند. نکته مهم اینجاست که پیچیده بودن یک پرونده، لزوماً به معنای غیرقابلردیابی بودن آن نیست. در بسیاری از موارد، تفاوت اصلی در نوع رفتار مهاجم، انتخاب ابزارها و کیفیت اطلاعات اولیهای است که در اختیار تحلیلگر قرار میگیرد. در این مقاله، مهمترین عواملی را بررسی میکنیم که میتوانند فرآیند ردیابی یک پرونده را سادهتر یا پیچیدهتر کنند.

چگونه یک گزارش حرفهای از ردیابی تراکنشهای بلاکچین تهیه کنیم؟
ردیابی تراکنشهای بلاکچین تنها به پیدا کردن مسیر حرکت دارایی محدود نمیشود. ارزش واقعی یک تحلیل زمانی مشخص میشود که نتایج آن به شکلی منظم، مستند، قابل فهم و قابل استناد ارائه شوند. در بسیاری از پروندههای مرتبط با سرقت ارزهای دیجیتال، اختلافات مالی، کلاهبرداریهای اینترنتی یا بررسیهای انطباق (Compliance)، کیفیت گزارش نهایی میتواند به اندازه کیفیت تحلیل اهمیت داشته باشد. گزارشی که ساختار مشخص، شواهد کافی و استدلال منطقی داشته باشد، هم برای صاحب پرونده قابل درک است و هم برای وکلا، کارشناسان رسمی، صرافیهای ارز دیجیتال و در برخی موارد، مراجع قضایی و نهادهای مسئول قابل استفاده خواهد بود. در این مقاله، با اصول تهیه یک گزارش حرفهای ردیابی تراکنشهای بلاکچین آشنا میشویم؛ از جمعآوری اطلاعات اولیه گرفته تا مستندسازی یافتهها و ارائه نتیجهگیری.
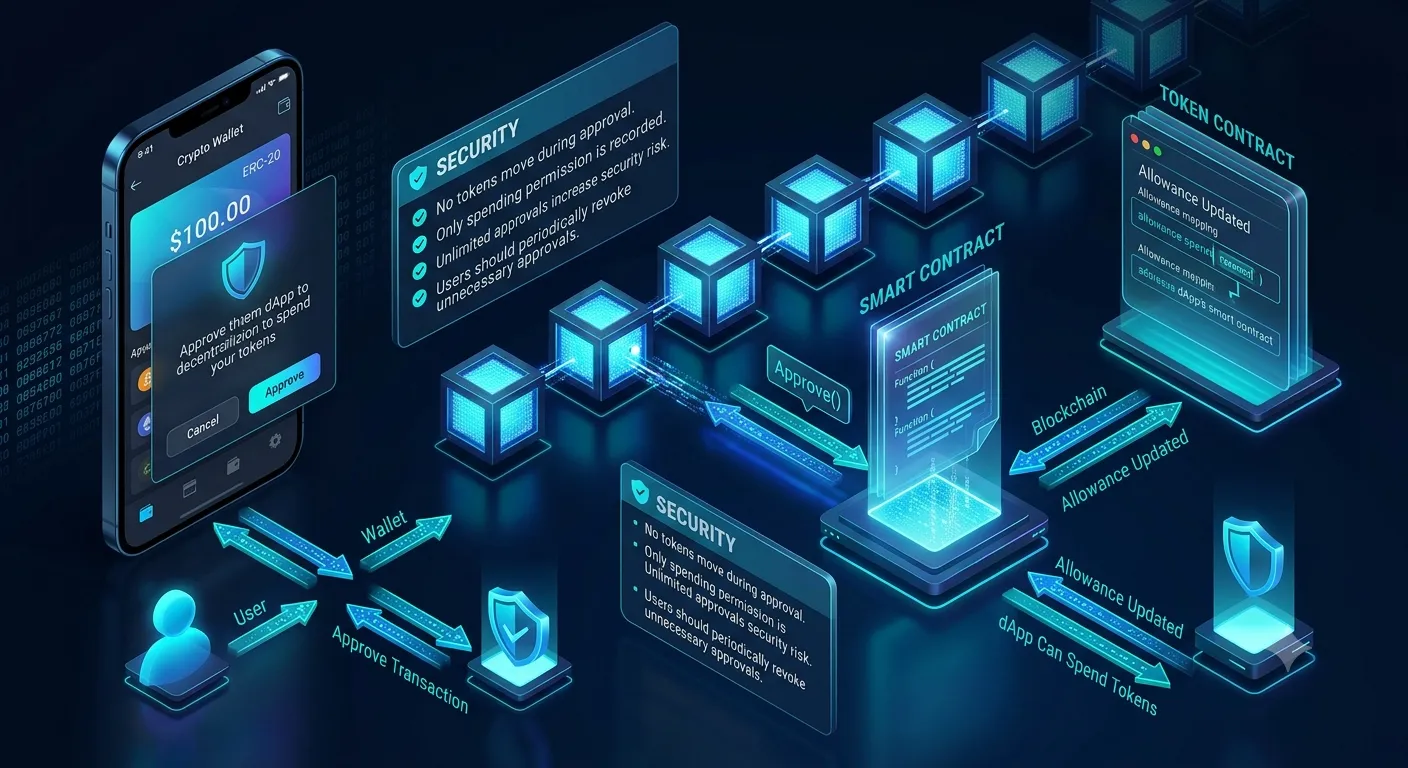
چگونه مجوزهای (Token Approval) میتوانند بدون اطلاع شما داراییتان را تخلیه کنند؟
بسیاری از کاربران تصور میکنند سرقت ارز دیجیتال فقط زمانی اتفاق میافتد که عبارت بازیابی (Seed Phrase) یا کلید خصوصی آنها افشا شود. اما در سالهای اخیر، بخش قابل توجهی از سرقتها بدون دسترسی مستقیم به این اطلاعات انجام شده است. در بسیاری از این پروندهها، مهاجم تنها از مجوزی (Token Approval) استفاده کرده که کاربر قبلاً هنگام اتصال کیف پول به یک وبسایت یا قرارداد هوشمند صادر کرده است. نتیجه این اشتباه میتواند انتقال دارایی بدون نیاز به تأیید مجدد از سوی کاربر باشد. آشنایی با نحوه عملکرد مجوزها، یکی از مهمترین گامها برای افزایش امنیت داراییهای دیجیتال است.

بررسی روشهای پولشویی در بلاکچین
مقدمه با رشد بازار ارزهای دیجیتال، روشهای مجرمان سایبری نیز پیچیدهتر شده است. برخلاف تصور عمومی، بیشتر مجرمان تلاش نمیکنند دارایی سرقتشده را برای مدت طولانی در یک کیف پول نگه دارند. هدف اصلی آنها، دشوار کردن فرآیند ردیابی و قطع ارتباط میان منشأ دارایی و مقصد نهایی است. برای رسیدن به این هدف، از تکنیکهایی مانند Chain Hopping، Cross-Chain Bridge، صرافیهای غیرمتمرکز (DEX) و گاهی سرویسهای اختلاط تراکنشها استفاده میشود. با این حال، پیچیدهتر شدن مسیر به معنای غیرقابلردیابی شدن آن نیست. تحلیل حرفهای بلاکچین بر پایه شناسایی الگوهای رفتاری، ارتباط بین تراکنشها و زمانبندی انتقالها انجام میشود و در بسیاری از پروندهها، همین الگوها سرنخهای ارزشمندی ایجاد میکنند.

ردیابی تراکنش در بلاکچین از کجا شروع میشود؟
مقدمه بسیاری از افرادی که قربانی کلاهبرداریهای رمزارزی میشوند، تصور میکنند پس از انتقال دارایی دیگر هیچ راهی برای پیگیری وجود ندارد. این تصور تا حد زیادی ناشی از این باور است که بلاکچین محیطی ناشناس و غیرقابل ردیابی است. اما واقعیت متفاوت است. در بیشتر پروندههای مربوط به سرقت یا کلاهبرداری، اولین اطلاعاتی که در اختیار قربانی قرار دارد، تنها یک آدرس کیف پول یا شناسه تراکنش (TXID) است. همین اطلاعات، اگر بهدرستی تحلیل شوند، میتوانند نقطه شروع ارزشمندی برای ردیابی تراکنش و تحلیل بلاکچین باشند. در این مقاله بررسی میکنیم که چگونه میتوان تنها با یک آدرس، مسیر حرکت دارایی را آغاز کرد و چه اطلاعاتی از آن استخراج میشود.

ردگیری تراکنشها در بلاکچین چگونه انجام میشود؟
ردگیری تراکنشها در بلاکچین یکی از مهمترین ابزارها برای شفافیت مالی، کشف کلاهبرداری و افزایش امنیت کاربران است. در این مقاله بهصورت انسانی و قابل فهم توضیح میدهیم که تراکنشهای بلاکچین چگونه قابل پیگیری هستند و چه اطلاعاتی در این مسیر به دست میآید.
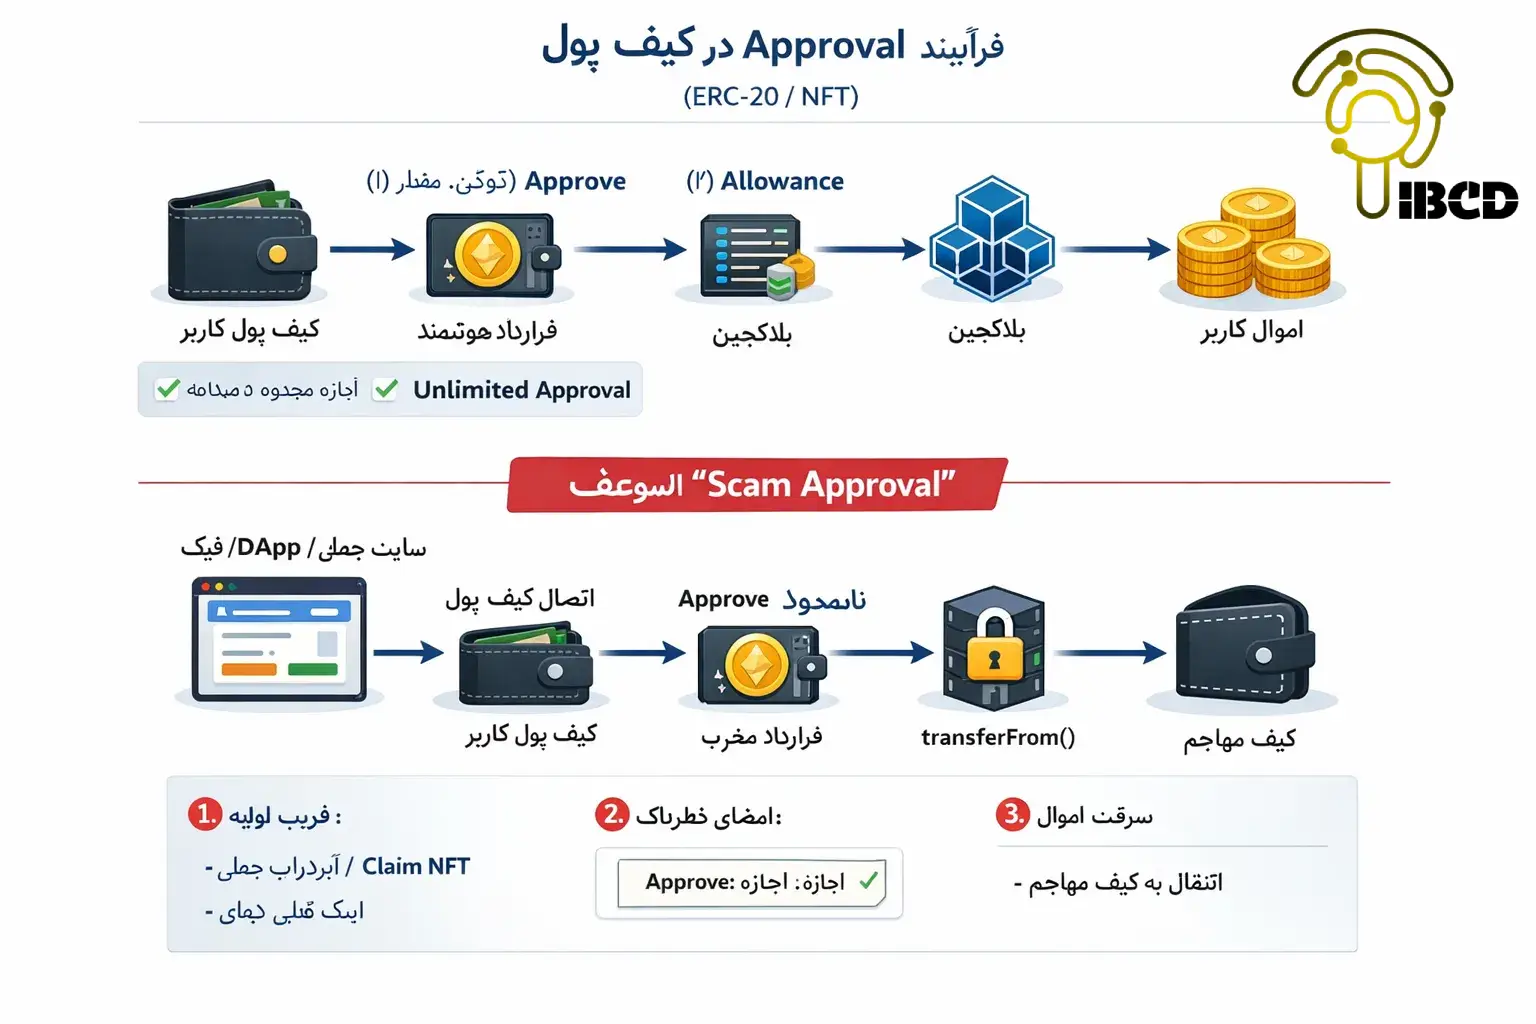
قبل از امضا فکر کن:
بسیاری از سرقتهای مدرن رمزارزی بدون هک مستقیم انجام میشوند. این مقاله توضیح میدهد چگونه یک امضای اشتباه در کیف پول میتواند دسترسی کامل به دارایی را به مهاجم بدهد.

چرا هکرها همیشه عجله دارند؟
این مقاله به بررسی یک الگوی مهم در جرایم بلاکچینی میپردازد: زمان. چرا تراکنشهای سرقتشده اغلب در بازههای زمانی خاص و با سرعت بالا انجام میشوند و این موضوع چه کمکی به ردیابی میکند؟

ردیابی تراکنش در بلاکچین از صفر:
بسیاری از کاربران بعد از سرقت یا کلاهبرداری فقط یک آدرس در اختیار دارند. این مقاله توضیح میدهد که با داشتن تنها یک آدرس بلاکچینی، چه اطلاعاتی میتوان استخراج کرد و ردیابی تراکنشها از کجا شروع میشود.
۵ نشانه خطرناک در تراکنشهای رمزارزی
این مقاله کاربران را با الگوهای کلاهبرداری و تراکنشهای پرریسک آشنا میکند و به آنها کمک میکند قبل از وقوع سرقت، متوجه خطر شوند.

تحلیل رفتار مجرمان سایبری در ۲۰۲۵
یک تحلیل عمیق از رفتار جدید هکرها و علت افزایش استفاده از ابزارهای ناشناسسازی، با مثالهای واقعی و بررسی الگوهای تراکنشی.

چطور تراکنشهای رمزارز را مثل یک کارآگاه سایبری ردیابی کنیم؟
این مقاله نحوه کارکرد بلاکچین، مفهوم آدرسها، هش تراکنش، و مسیر جریان پول را توضیح میدهد و به کاربران نشان میدهد چطور مثل یک تحلیلگر واقعی، اولین ردیابی خود را انجام دهند.

NFT چیست؟ راهنمای کامل توکنهای غیرمثلی برای مبتدیان
در این راهنما به زبان ساده کشف کنید که NFTها چه هستند، چگونه کار میکنند و چرا این فناوری فراتر از چند عکس گرانقیمت است.

چرا سولانا؟ نگاهی عمیق به اکوسیستم پرجنب و جوش آن
کشف کنید که چگونه اکوسیستم سولانا با حل مشکلات سرعت و هزینه، به بهشتی برای NFTها، امور مالی غیرمتمرکز (DeFi) و بازیهای Web3 تبدیل شده است.

اتریوم چیست؟ راهنمای کامل کامپیوتر جهانی بلاکچین
در این راهنما کشف کنید که چرا اتریوم فراتر از یک ارز دیجیتال است و چگونه در حال ساخت نسل بعدی اینترنت (Web3) میباشد.

دوجکوین چیست؟ راهنمای کامل مشهورترین میمکوین جهان
در این راهنما با داستان شگفتانگیز دوجکوین، ارزی که به عنوان یک شوخی شروع شد و دنیای کریپتو را تکان داد، آشنا شوید.

راهنمای ورود به دنیای ارزهای دیجیتال؛ هرآنچه مبتدیان باید بدانند
اگر به دنیای هیجانانگیز ارزهای دیجیتال علاقهمندید، این راهنمای ساده به شما نشان میدهد که از کجا و چگونه قدمهای اول را با اطمینان بردارید.
