۵ نشانه خطرناک در تراکنشهای رمزارزی
۵ نشانه خطرناک در تراکنشهای رمزارزی که نباید نادیده بگیرید
این مقاله کاربران را با الگوهای کلاهبرداری و تراکنشهای پرریسک آشنا میکند و به آنها کمک میکند قبل از وقوع سرقت، متوجه خطر شوند.
بیشتر سرقتهای رمزارزی از یک اشتباه ساده شروع میشوند—تراکنشی که کاربر فکر میکرد "عادی" است، اما در واقع بخشی از یک دام حرفهای بوده. شناخت نشانههای خطر، یکی از مهمترین ابزارهای دفاعی شماست.
اولین نشانه خطر، درخواستهای فوری برای واریز است. کلاهبرداران همیشه عجله دارند و سعی میکنند کاربر بدون فکر تصمیم بگیرد. اگر کسی از شما خواست فوراً پول واریز کنید چون «فرصت فقط چند دقیقه است»، این اولین زنگ خطر است.
نشانه دوم، کیف پولهای جدید بدون سابقه هستند. آدرسهایی که تاریخچه آنها خالی است، معمولاً ابزار مجرمان برای دریافت مبالغ اولیه هستند. همیشه قبل از ارسال، آدرس را در اکسپلورر بررسی کنید.

نشانه سوم، تراکنشهایی با کارمزد غیرعادی کم یا زیاد است. هکرها گاهی از کارمزدهای بالا برای عبور سریع تراکنش استفاده میکنند، یا بالعکس، کارمزد پایین میگذارند تا تراکنش معلق بماند و در لحظه مناسب manipulate کنند.
نشانه چهارم، لینکهای جعلی و کیف پولهای فیک است. بسیاری از کاربران دارایی خود را نه داخل بلاکچین، بلکه با نصب یک والت تقلبی از دست دادهاند.
و نهایتاً نشانه پنجم، تغییر ناگهانی رفتار آدرسهاست—اگر کیف پول دریافتکننده ناگهان چندین تراکنش سریع انجام میدهد، معمولاً نشانه پولشویی یا انتقال سریع دارایی است.
دانستن همین ۵ نشانه، میتواند جلوی ۸۰ درصد از سرقتهای رایج را بگیرد.
بلاگها و مقالات
مشاهده همه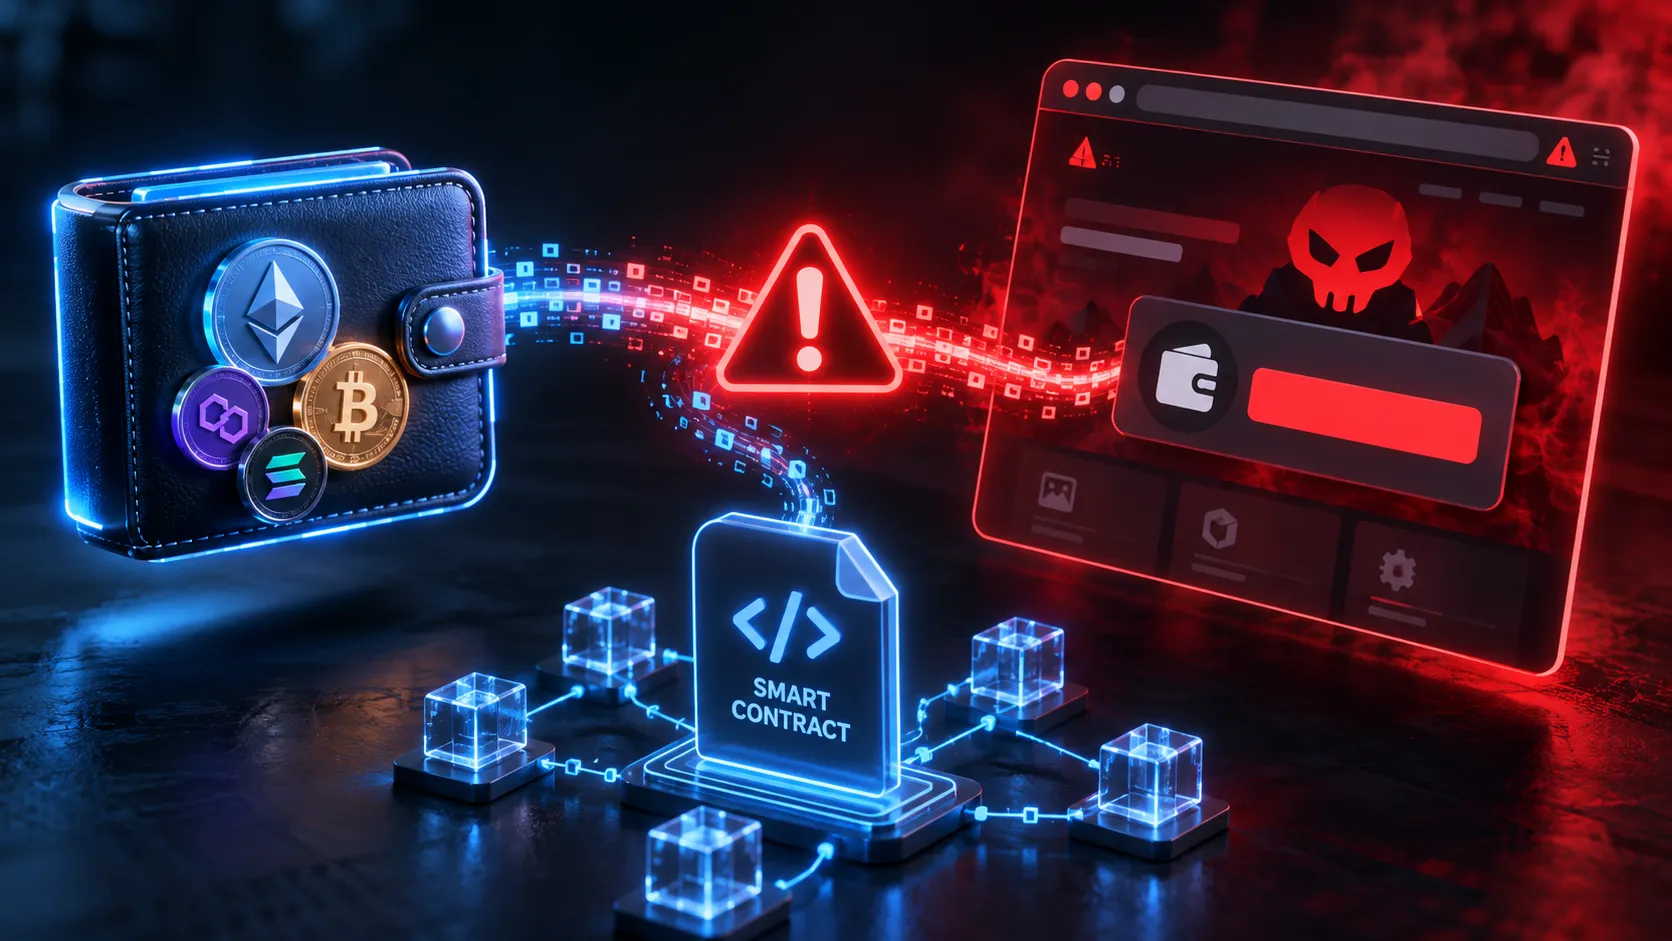
Wallet Drainer چیست؟
فرض کنید وارد وبسایتی میشوید که ادعا میکند به مناسبت سالگرد یک پروژه رمزارزی، توکن رایگان توزیع میکند. ظاهر سایت حرفهای است. لوگوی پروژه، تعداد شرکتکنندگان و شمارش معکوس نیز نمایش داده میشود. برای دریافت پاداش فقط باید کیف پول خود را متصل کنید. پس از اتصال، پیغامی برای تأیید یک درخواست ظاهر میشود. کاربر تصور میکند این درخواست صرفاً برای دریافت Airdrop است. اما چند دقیقه بعد، بخشی از دارایی کیف پول او بدون انتظار قبلی منتقل میشود. در چنین شرایطی ممکن است کاربر قربانی یک Wallet Drainer شده باشد. Wallet Drainer به ابزار یا زیرساخت مخربی گفته میشود که برای فریب کاربر و انتقال غیرمجاز دارایی او طراحی شده است. این حمله الزاماً به شکستن رمزنگاری بلاکچین یا سرقت مستقیم Private Key نیاز ندارد. گاهی مهاجم از همان مجوز یا امضایی استفاده میکند که قربانی با تصور دیگری تأیید کرده است.
Crypto Recovery Scam چیست؟
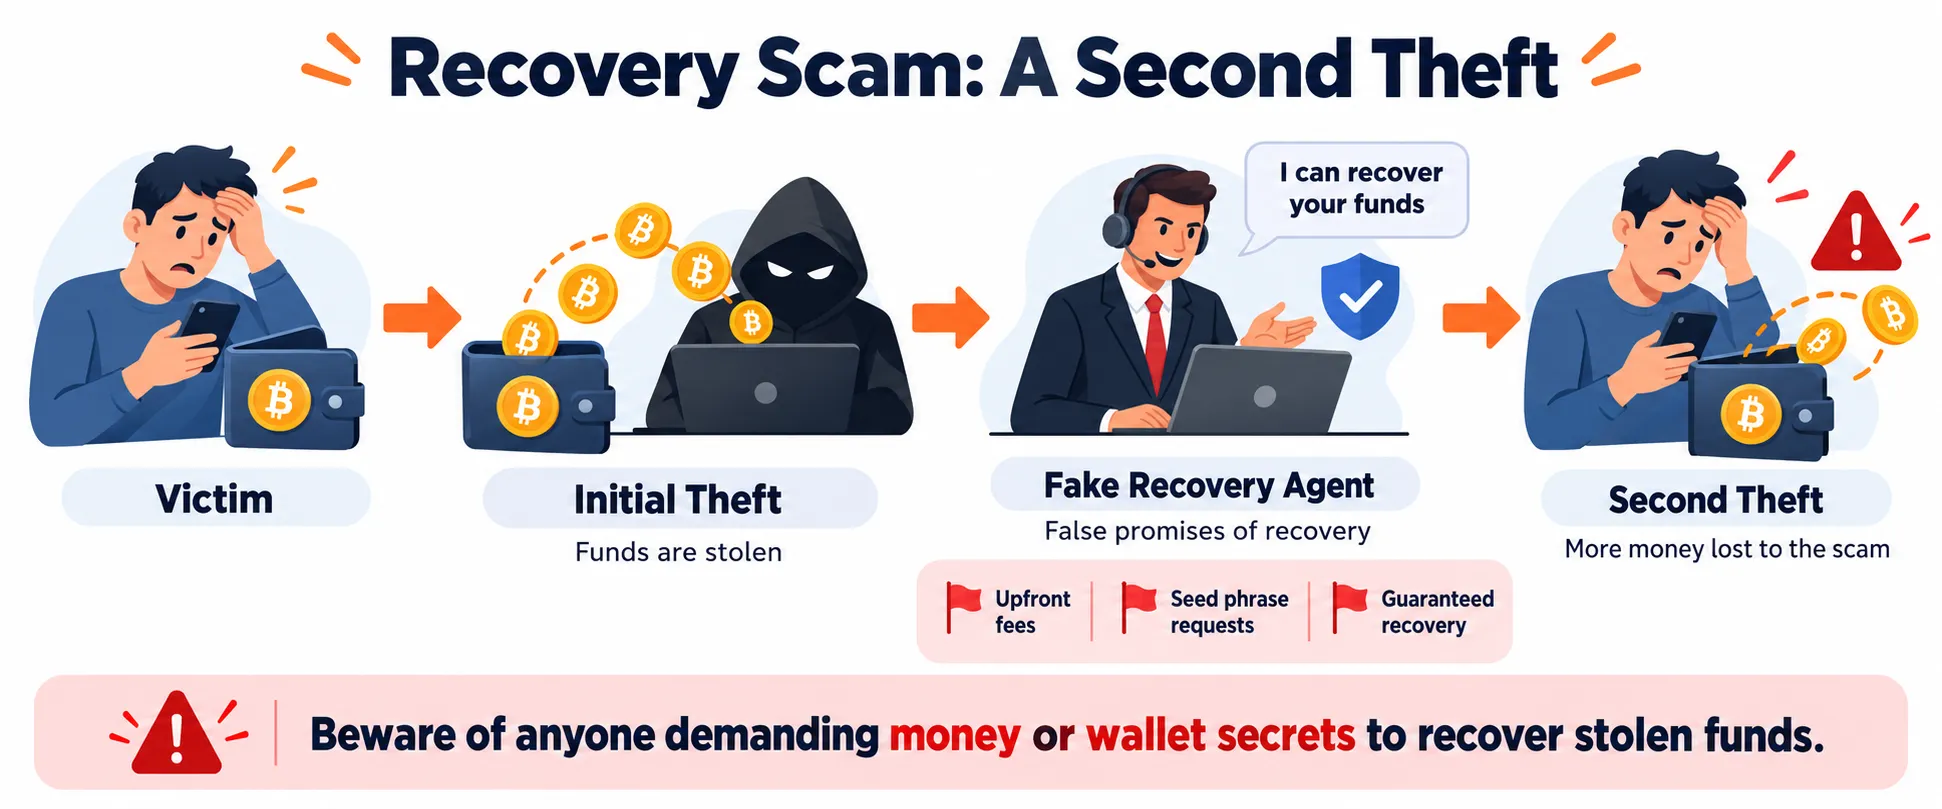
فردی 50,000 USDT در یک کلاهبرداری از دست داده است. برای پیدا کردن راهحل، موضوع را در شبکه اجتماعی یا یک Forum مطرح میکند. چند ساعت بعد پیامی دریافت میکند: «ما یک تیم Blockchain Recovery هستیم. پول شما را پیدا کردهایم و میتوانیم ظرف ۴۸ ساعت آن را برگردانیم.» برای شروع فقط باید: 1,500 USDT Recovery Fee پرداخت کند. قربانی که به دنبال بازگرداندن سرمایه خود است، مبلغ را میپردازد. کمی بعد درخواست دیگری میآید: «دارایی Freeze شده است؛ برای آزادسازی باید Tax پرداخت کنید.» این همان Recovery Scam است؛ یعنی هدفگرفتن فردی که قبلاً قربانی شده است.
Dusting Attack چیست؟
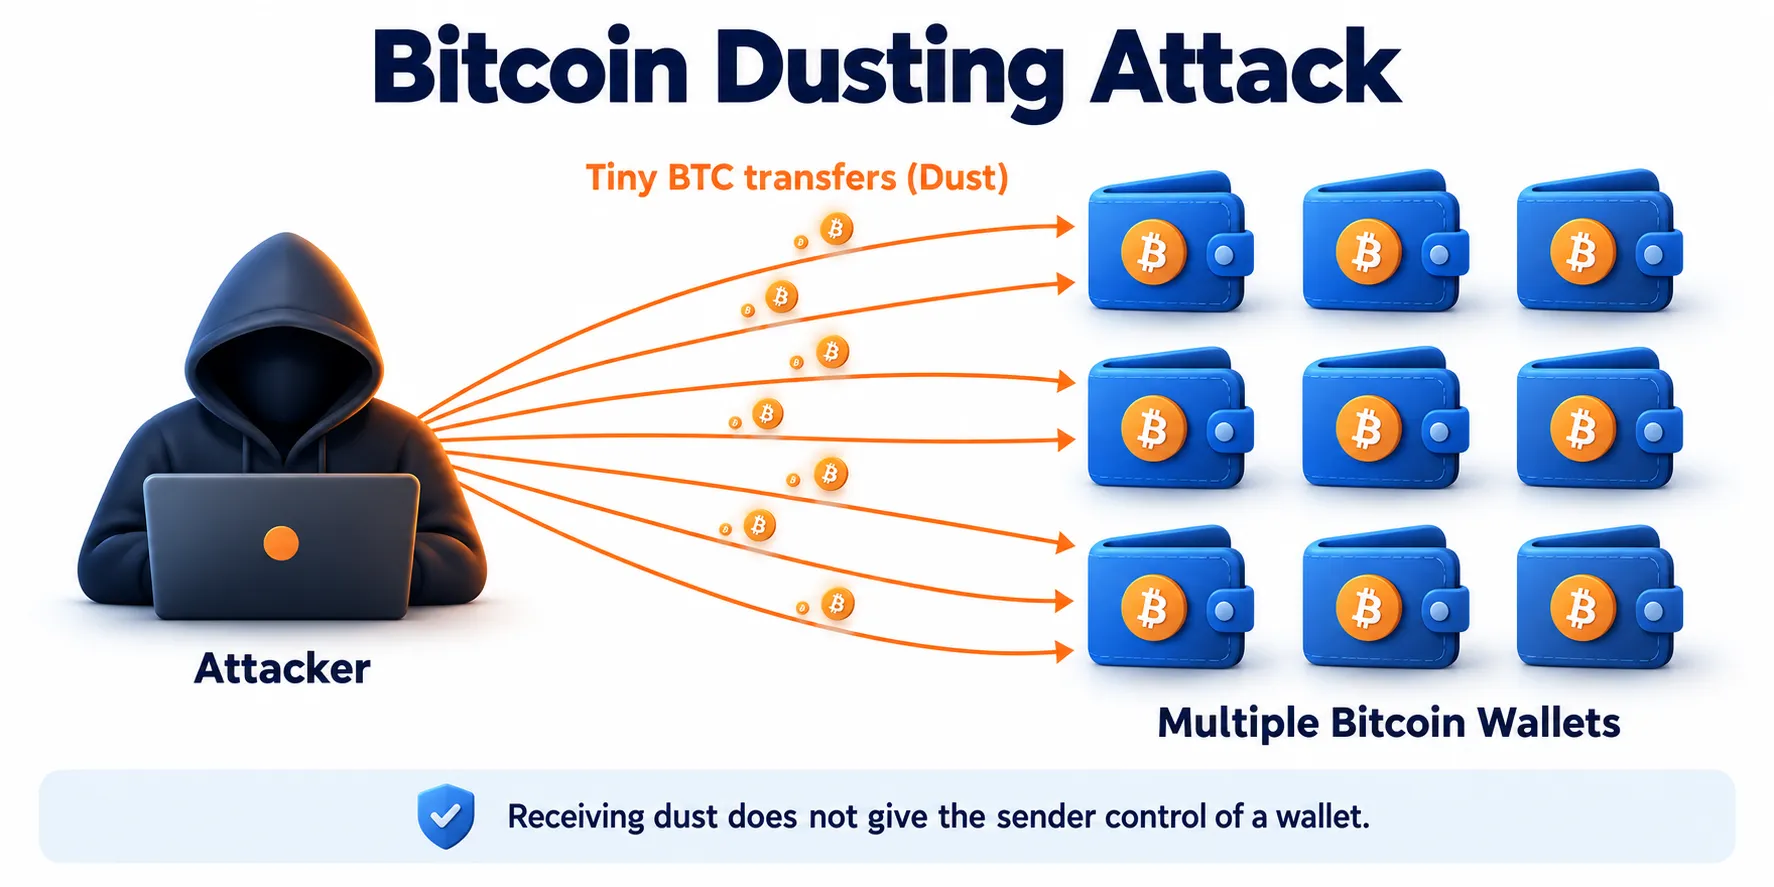
یک روز Wallet خود را باز میکنید و متوجه میشوید مقدار بسیار کوچکی رمزارز دریافت کردهاید. مثلاً: 0.00000... BTC فرستنده را نمیشناسید. هیچ معاملهای هم انجام ندادهاید. مقدار آنقدر ناچیز است که شاید اهمیتی به آن ندهید. اما سؤال اینجاست: چرا یک فرد ناشناس باید برای شما رمزارز ارسال کند؟ یکی از احتمالات، Dusting Attack است. در این روش، مهاجم مقادیر بسیار کوچک رمزارز را به تعداد زیادی Address ارسال میکند و سپس رفتار بعدی آنها را زیر نظر میگیرد. راهنماهای امنیتی منتشرشده در ۲۰۲۶ نیز همچنان Dusting را بهعنوان یک تکنیک برای تحلیل ارتباط میان آدرسها و در برخی سناریوها زمینهسازی برای Phishing معرفی میکنند. Binance.US Help Center
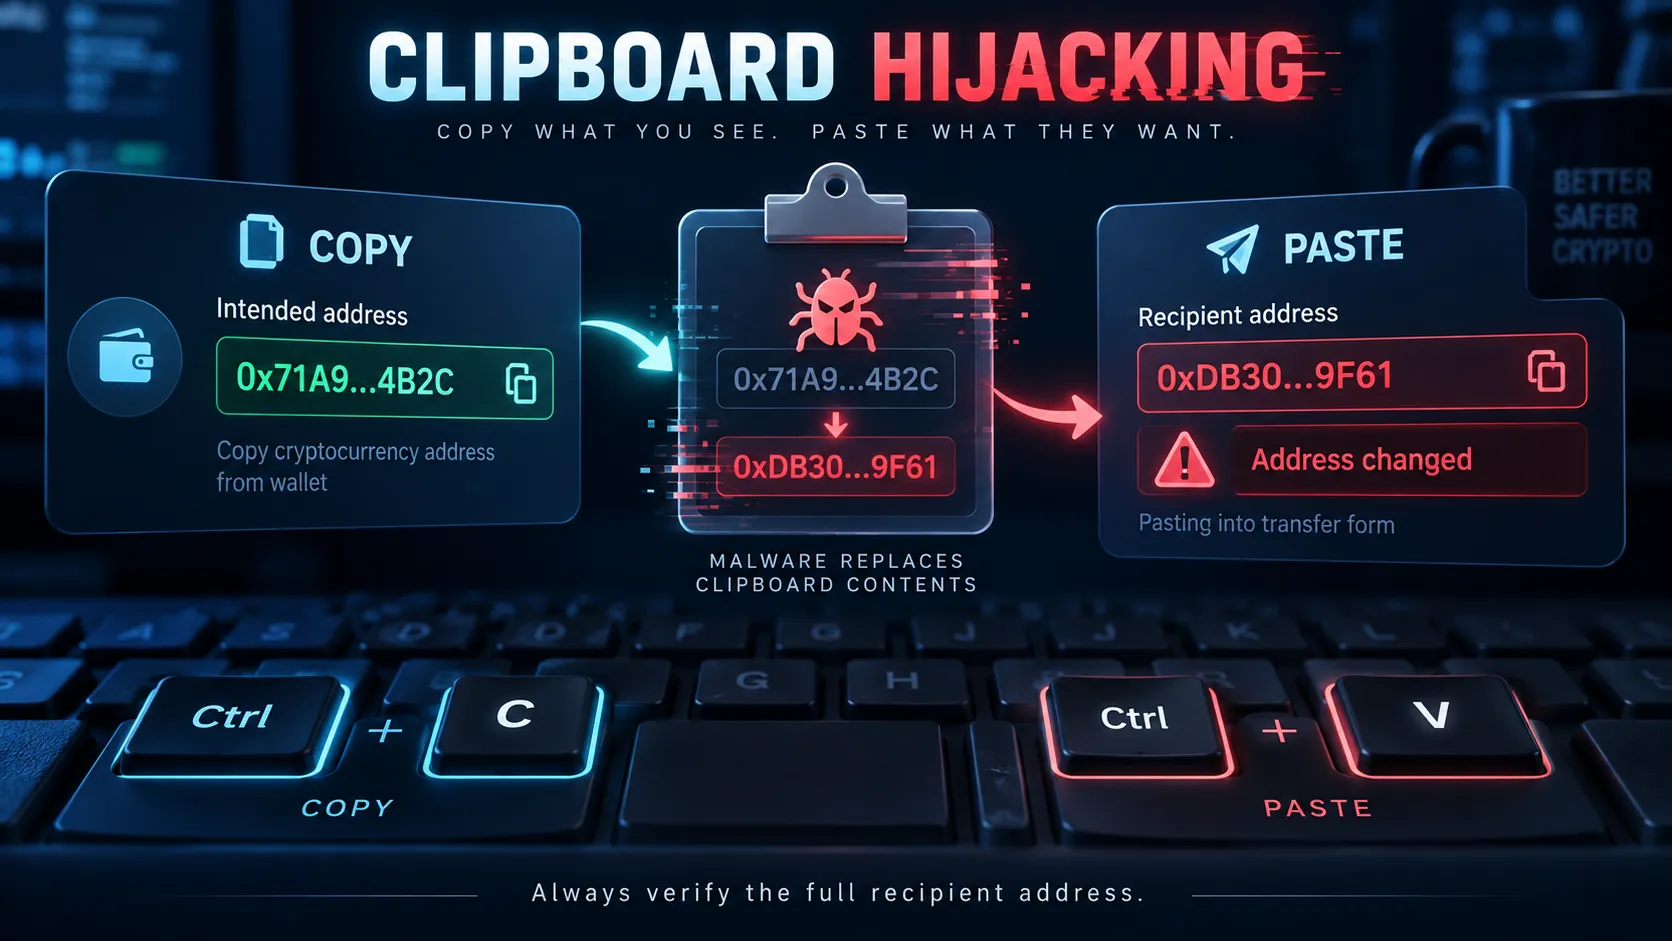
Clipboard Hijacking چیست؟
تصور کنید قصد دارید 10,000 USDT ارسال کنید. آدرس مقصد را از پیام دوست یا صرافی Copy میکنید. وارد Wallet میشوید. Paste میکنید. چند ثانیه بعد Transaction را تأیید میکنید. Blockchain نیز بدون هیچ خطایی تراکنش را ثبت میکند. اما پول به مقصد نمیرسد. چرا؟ چون آدرسی که Paste کردهاید همان آدرسی نبوده که Copy کرده بودید. این سناریو یکی از خطرناکترین نمونههای Clipboard Hijacking است.
