Account Abstraction و Smart Wallet چیست؟
چالشهای جدید شناسایی مالک کیف پول در Blockchain Forensics
در تحلیل سنتی تراکنشهای Ethereum، یکی از نخستین اطلاعاتی که بررسی میشود، آدرس فرستنده تراکنش است. در بسیاری از تراکنشهای معمول، این آدرس متعلق به یک حساب خارجی یا EOA است که با کلید خصوصی کنترل میشود. اما با توسعه Smart Walletها و مفهوم Account Abstraction، رابطه میان فرستنده تراکنش، پرداختکننده Gas و حسابی که عملیات مالی را انجام میدهد پیچیدهتر شده است. ممکن است یک تراکنش روی بلاکچین از آدرس یک Bundler منتشر شده باشد، در حالی که عملیات مالی واقعی مربوط به Smart Wallet کاربر دیگری است. اگر تحلیلگر این تفاوت را در نظر نگیرد، ممکن است Bundler را بهاشتباه مالک دارایی یا عامل اصلی انتقال معرفی کند. فهرست مطالب ۱. Account Abstraction چیست؟ ۲. تفاوت EOA و Smart Wallet ۳. استاندارد ERC-4337 ۴. نقش UserOperation و EntryPoint ۵. Bundler و Paymaster چه میکنند؟ ۶. تأثیر بر Blockchain Forensics ۷. خطاهای انتساب مالکیت ۸. روش تحلیل تراکنش ۹. پرسشهای متداول
۱. Account Abstraction چیست؟
Account Abstraction رویکردی است که امکان استفاده از منطق قابلبرنامهریزی برای مدیریت و اعتبارسنجی عملیات حساب را فراهم میکند.
در یک EOA سنتی، کنترل حساب به کلید خصوصی و قواعد مشخص امضای تراکنش وابسته است.
اما یک Smart Contract Account میتواند قواعد متفاوتی داشته باشد.
برای مثال، ممکن است یک کیف پول هوشمند از چند امضا، محدودیت برداشت، بازیابی اجتماعی یا سیاستهای اختصاصی برای تأیید عملیات استفاده کند.
این انعطافپذیری میتواند تجربه کاربری را بهبود دهد، اما در عین حال تحلیل مالکیت و اختیار حساب را پیچیدهتر میکند.
۲. تفاوت EOA و Smart Contract Account
ویژگی
EOA
Smart Contract Account
نوع حساب
حساب کنترلشده با کلید
قرارداد هوشمند
منطق اعتبارسنجی
وابسته به قواعد حساب و امضا
قابلبرنامهریزی
امکان چندامضایی
نیازمند سازوکار تکمیلی
قابل پیادهسازی
بازیابی اجتماعی
بهصورت ذاتی ندارد
قابل پیادهسازی
تحلیل کنترل حساب
بررسی کلید و رفتار حساب
بررسی منطق قرارداد و مجوزها
باید توجه داشت که همه Smart Walletها الزاماً از ERC-4337 استفاده نمیکنند. Account Abstraction مفهوم گستردهتری است و روشهای مختلفی برای پیادهسازی آن وجود دارد.
۳. ERC-4337 چیست؟
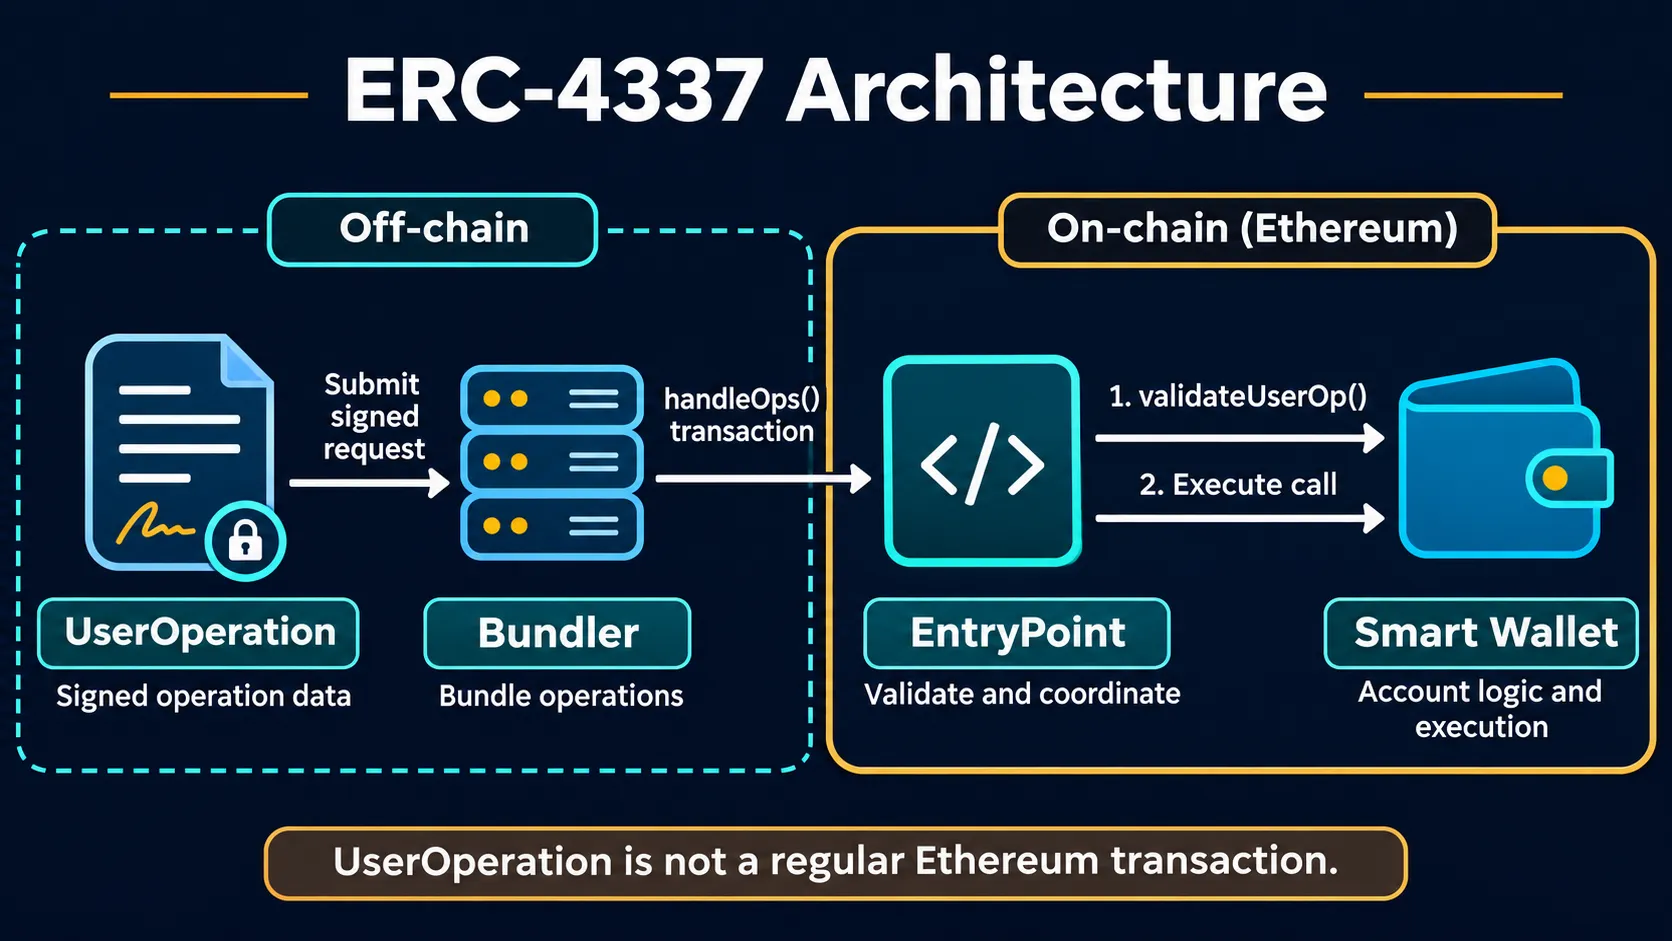
ERC-4337 یکی از استانداردهای مهم برای پیادهسازی Account Abstraction بدون نیاز به تغییر قواعد پایه اجماع Ethereum است.
در این ساختار، کاربر میتواند عملیاتی به نام UserOperation ایجاد کند.
UserOperation یک تراکنش معمولی Ethereum نیست، بلکه ساختاری است که اطلاعات عملیات موردنظر کاربر را در بر میگیرد.
سپس زیرساختی متشکل از Bundler و قرارداد EntryPoint برای پردازش آن استفاده میشود.
ساختار مفهومی:
User
↓
UserOperation
↓
Bundler
↓
EntryPoint Contract
↓
Smart Wallet
↓
Target Contract
این ساختار یکی از مهمترین دلایل نیاز به تغییر روش تحلیل تراکنشهای کیف پول هوشمند است.
۴. UserOperation چه اطلاعاتی دارد؟
UserOperation میتواند شامل دادههایی درباره حساب فرستنده، عملیات موردنظر، محدودیت Gas و اطلاعات اعتبارسنجی باشد.
در این مدل، باید میان آدرس Smart Wallet و آدرس تراکنش Ethereum که توسط Bundler منتشر شده است تفاوت گذاشت.
برای مثال، ممکن است تراکنش اصلی در Explorer چنین دیده شود:
Bundler → EntryPoint
اما در داخل همان تراکنش، عملیات مربوط به چند Smart Wallet اجرا شده باشد.
بنابراین بررسی فقط فیلد From تراکنش اصلی میتواند گمراهکننده باشد.
۵. Bundler چیست؟
Bundler موجودیتی است که UserOperationها را جمعآوری کرده و در قالب تراکنشی برای اجرای آنها به EntryPoint ارسال میکند.
در نتیجه، آدرس Bundler ممکن است بهعنوان فرستنده تراکنش اصلی روی شبکه ظاهر شود.
اما این موضوع به معنی مالکیت داراییهای منتقلشده توسط Smart Walletهای مختلف نیست.
فرض کنید Bundler X در یک تراکنش، عملیات سه کاربر مستقل را ارسال کند.
در این وضعیت، نسبتدادن تمام فعالیتهای مالی به مالک Bundler اشتباه است.
Bundler نقش زیرساختی دارد و باید از حسابهای کاربران تفکیک شود.
۶. Paymaster چیست؟
Paymaster قراردادی است که میتواند براساس قواعد مشخص، هزینه Gas یک UserOperation را پرداخت یا حمایت مالی کند.
برای مثال، یک برنامه غیرمتمرکز ممکن است بخواهد کاربران جدید بدون نیاز به تهیه ETH اولیه، عملیات مشخصی انجام دهند.
در این شرایط، Paymaster میتواند بخشی از سازوکار پرداخت کارمزد باشد.
این موضوع برای تحلیلگران اهمیت دارد؛ زیرا پرداختکننده Gas ممکن است با مالک دارایی یا شخص درخواستکننده عملیات متفاوت باشد.
بنابراین تحلیل Gas Funding در محیط Account Abstraction باید با دقت بیشتری انجام شود.
۷. چرا Account Abstraction شناسایی مالکیت را دشوار میکند؟
در یک کیف پول سنتی، تحلیلگر ممکن است به بررسی آدرس، تراکنشهای ورودی و خروجی و الگوی تأمین Gas بپردازد.
اما در Smart Wallet، اختیار انجام عملیات میتواند براساس منطق قرارداد تعریف شود.
برای مثال، ممکن است چند کلید مجاز به انجام عملیات باشند.
ممکن است یک کلید فقط اجازه انتقال مقدار محدودی داشته باشد.
ممکن است دسترسی برخی اشخاص در طول زمان تغییر کند.
در نتیجه، شناسایی آدرس Smart Wallet بهتنهایی پاسخ نمیدهد چه شخصی در زمان مشخص اختیار انجام عملیات را داشته است.
برای این کار ممکن است بررسی کد قرارداد، رویدادهای تغییر مجوز و اطلاعات خارج از زنجیره لازم باشد.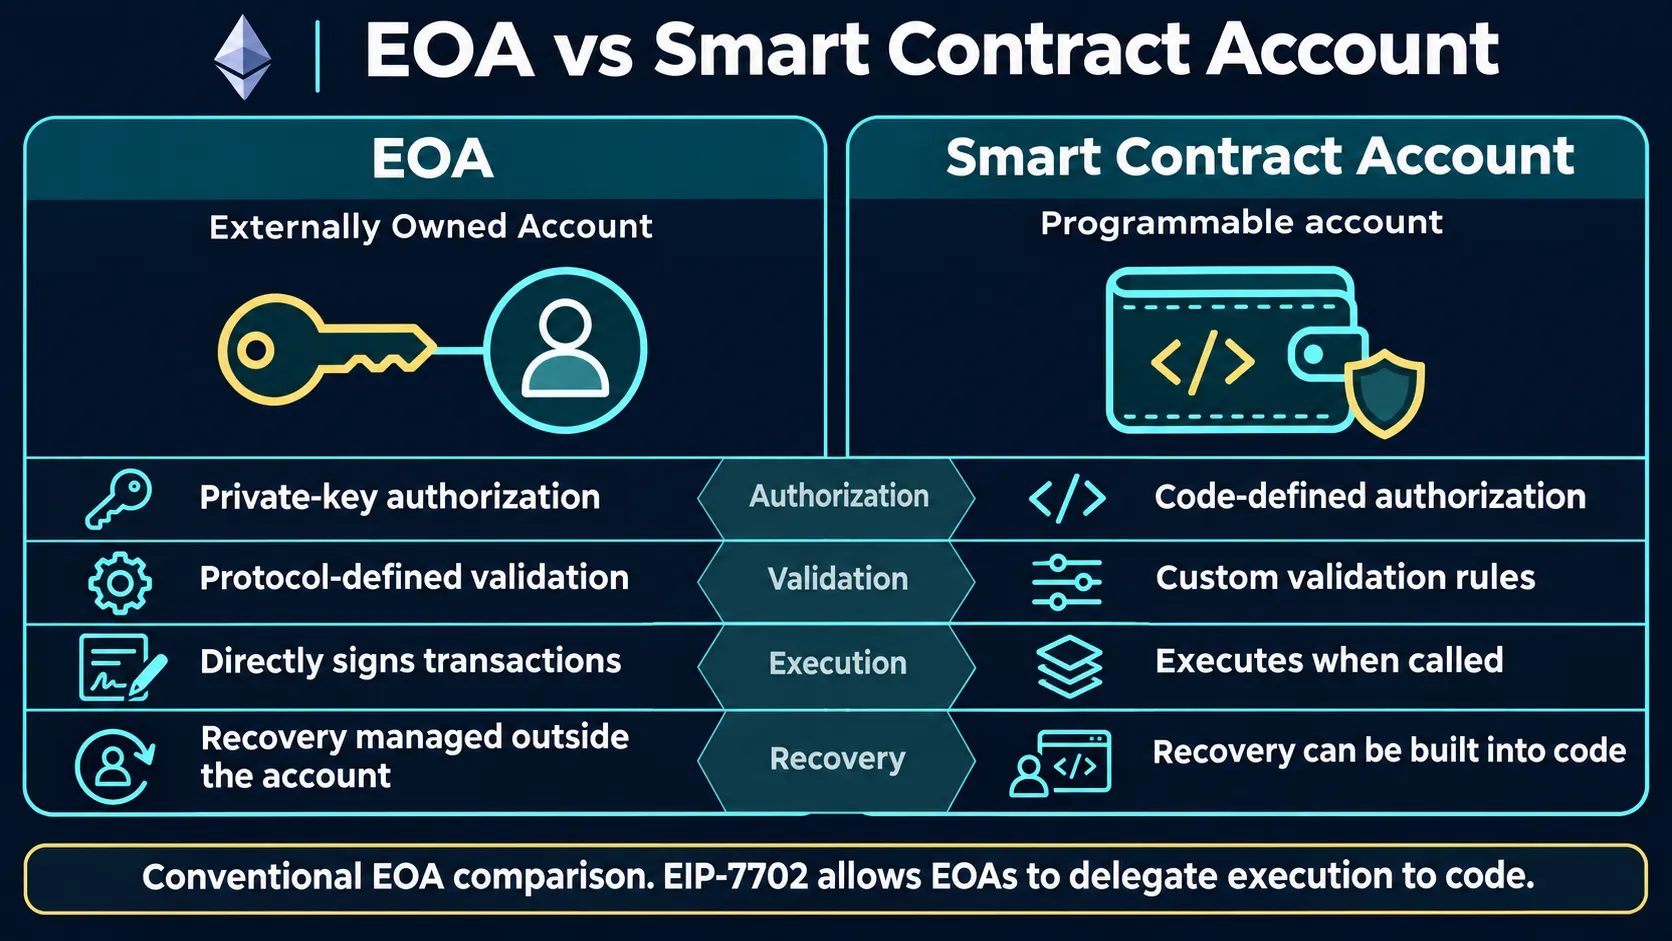
۸. مثال عملی: اشتباه در شناسایی فرستنده
فرض کنید در یک پرونده، ۴۰ هزار USDC از یک Smart Wallet منتقل شده است.
نمای اولیه تراکنش:
Bundler A
↓
EntryPoint
اما بررسی UserOperation نشان میدهد:
Smart Wallet B
↓
Token Contract
↓
Wallet C
40,000 USDC
اگر کارشناس فقط فرستنده تراکنش اصلی را بررسی کند، ممکن است Bundler A را عامل انتقال دارایی معرفی کند.
در حالی که عملیات مالی در چارچوب Smart Wallet B انجام شده است.
برای بررسی اختیار انتقال باید اطلاعات اعتبارسنجی Smart Wallet B و شواهد مربوط به کنترل آن تحلیل شوند.
۹. بررسی UserOperation در تحقیقات
در یک پرونده مرتبط با ERC-4337، تحلیلگر باید ابتدا تراکنش اصلی را شناسایی کند.
سپس مشخص کند آیا تراکنش شامل فراخوانی EntryPoint است یا خیر.
در مرحله بعد باید UserOperationهای مرتبط و حساب Sender هرکدام استخراج شوند.
پس از آن، رویدادهای اجرای عملیات، فراخوانیهای داخلی و انتقالهای واقعی توکن بررسی میشوند.
در نهایت باید مشخص شود کدام Smart Wallet دارایی را منتقل کرده و کدام آدرس دریافتکننده بوده است.
۱۰. آیا یک تراکنش میتواند شامل عملیات چند کاربر باشد؟
بله.
Bundler میتواند چند UserOperation را در یک تراکنش قرار دهد.
بنابراین ممکن است یک TXID شامل عملیات چند Smart Wallet مستقل باشد.
این موضوع برای تحلیل نمودارهای تراکنش اهمیت دارد.
اگر نرمافزار فقط یک ارتباط ساده میان Bundler و EntryPoint نمایش دهد، جریان اقتصادی واقعی ممکن است پنهان بماند.
به همین دلیل، در برخی پروندهها تحلیل در سطح UserOperation مناسبتر از تحلیل صرفاً در سطح تراکنش اصلی است.
۱۱. تفاوت Transaction Graph و UserOperation Graph
در گراف معمول تراکنش، ارتباطات براساس تراکنشهای ثبتشده میان آدرسها نمایش داده میشوند.
اما در Account Abstraction ممکن است نیاز باشد ساختار چندلایهای ایجاد شود:
Ethereum Transaction
↓
Bundler
↓
EntryPoint
↓
UserOperation
↓
Smart Wallet
↓
Token Transfer
این نمایش کمک میکند نقش زیرساختی Bundler با انتقال واقعی دارایی اشتباه گرفته نشود.
۱۲. نقش Session Key و مجوزهای محدود
بعضی Smart Walletها میتوانند سازوکارهایی برای اعطای اختیار محدود به کلیدها یا برنامهها داشته باشند.
برای مثال، یک کلید ممکن است فقط برای تعامل با یک برنامه خاص یا انتقال تا سقف معین مجاز باشد.
در چنین شرایطی، حتی اگر مشخص شود عملیات از طریق یک کلید مجاز انجام شده، همچنان ممکن است پرسشهایی درباره دارنده واقعی کلید، محدوده اختیار و زمان اعتبار آن وجود داشته باشد.
بنابراین انتساب کنترل باید با توجه به منطق همان کیف پول انجام شود.
۱۳. آیا همه Smart Walletها امنتر هستند؟
خیر.
قابلیت برنامهریزی میتواند امکانات امنیتی بیشتری ایجاد کند، اما همزمان پیچیدگی و سطح حمله جدیدی نیز به همراه دارد.
برای مثال، خطا در قرارداد، مدیریت نادرست مجوزها یا طراحی نامناسب بازیابی حساب میتواند خطر ایجاد کند.
در نتیجه، Smart Wallet بودن بهتنهایی معیار امنیت یا مشروعیت نیست.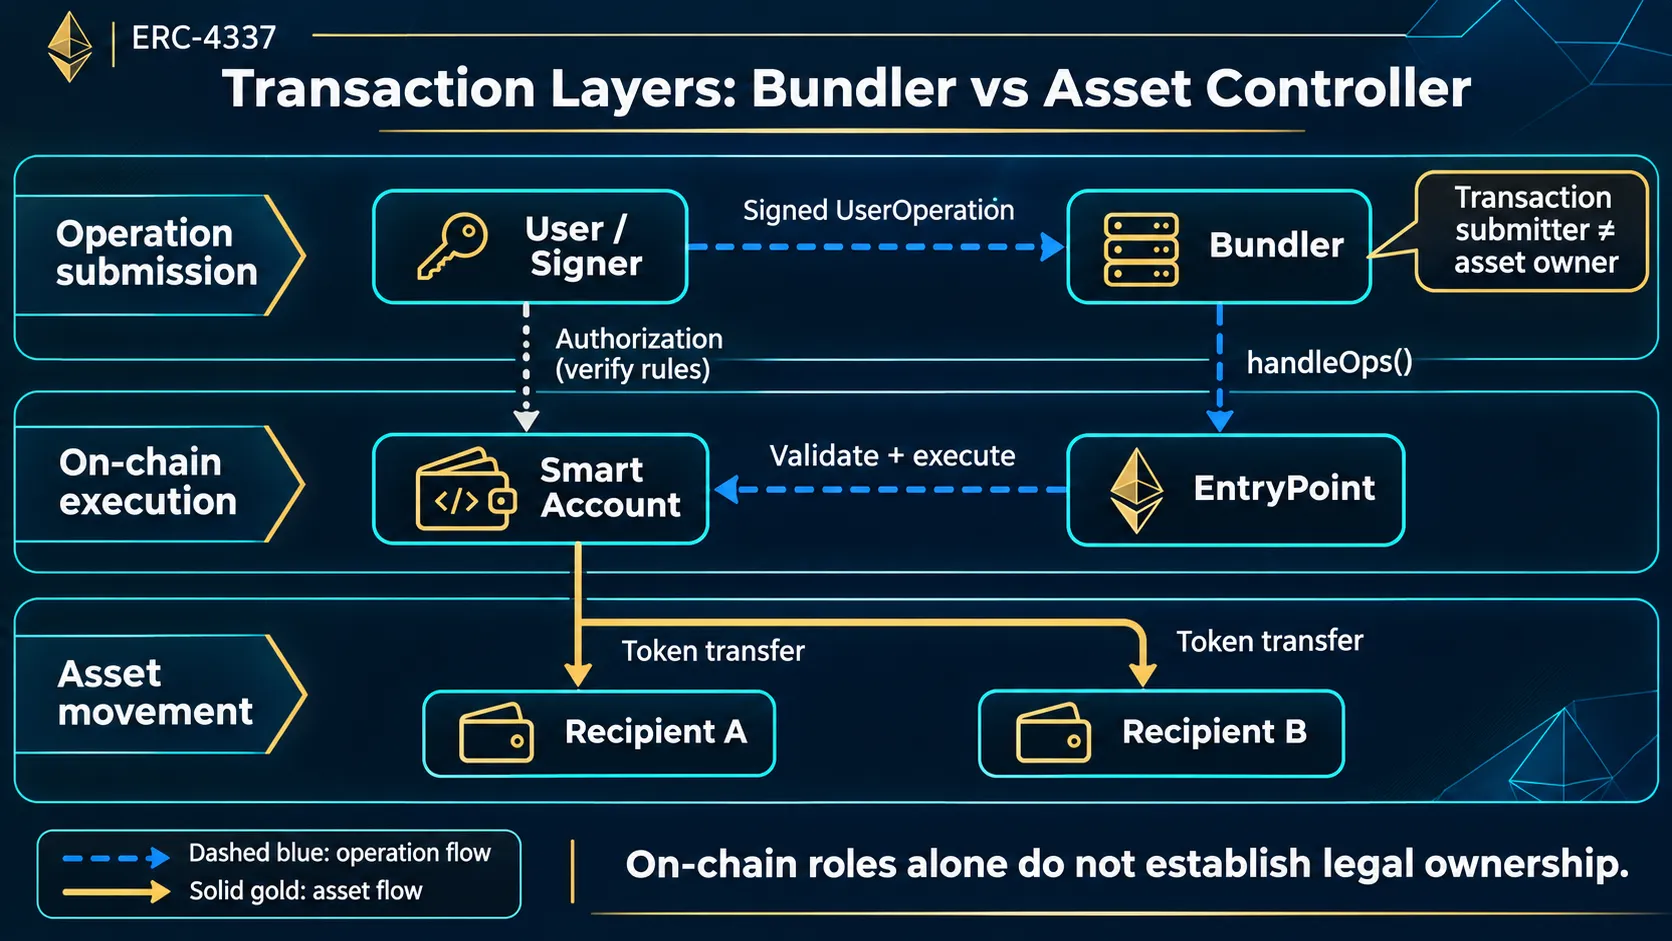
۱۴. کاربرد در گزارشهای AML
در گزارش AML باید میان این نقشها تفاوت گذاشت:
نقش
مفهوم
Bundler
ارسالکننده تراکنش حاوی UserOperation
EntryPoint
قرارداد پردازش عملیات
Smart Wallet
حساب اجرای عملیات
Paymaster
حمایتکننده احتمالی هزینه Gas
Recipient
دریافتکننده دارایی
Controller
شخص یا اشخاص دارای اختیار کنترل، در صورت احراز
این تفکیک میتواند از خطاهای انتساب و ایجاد Clusterهای نادرست جلوگیری کند.
۱۵. نمونه نگارش گزارش کارشناسی
«بررسی تراکنش نشان میدهد آدرس فرستنده تراکنش اصلی نقش Bundler را در چارچوب ERC-4337 ایفا کرده است. عملیات انتقال دارایی از طریق یک UserOperation مرتبط با Smart Wallet مشخص اجرا شده است. بنابراین انتساب مالکیت دارایی به آدرس Bundler صرفاً براساس فیلد فرستنده تراکنش، مبنای فنی کافی ندارد.»
در ادامه باید آدرس کامل Smart Wallet، شناسه تراکنش، رویدادهای مرتبط و نتیجه بررسی قرارداد ثبت شوند.
۱۶. محدودیتهای تحلیل
باید توجه داشت که مشاهده UserOperation نیز لزوماً هویت واقعی کاربر را مشخص نمیکند.
ممکن است یک Smart Wallet تحت کنترل چند کلید باشد.
همچنین ممکن است قرارداد در طول زمان ارتقا یافته یا سیاستهای اعتبارسنجی آن تغییر کرده باشند.
بنابراین برای بررسی یک عملیات تاریخی باید وضعیت قرارداد و مجوزها در زمان همان عملیات مورد توجه قرار گیرد.
پرسشهای متداول
آیا Smart Wallet همان کیف پول چندامضایی است؟
خیر. کیف پول چندامضایی یکی از انواع احتمالی ساختارهای کنترل است، اما Smart Wallet میتواند قابلیتهای گستردهتری داشته باشد.
آیا Bundler مالک دارایی کاربران است؟
صرف ایفای نقش Bundler چنین مالکیتی را ثابت نمیکند.
آیا Paymaster همیشه هزینه تمام عملیات را میپردازد؟
خیر. استفاده از Paymaster به طراحی عملیات و قواعد قرارداد بستگی دارد.
آیا ERC-4337 ردیابی دارایی را غیرممکن میکند؟
خیر. انتقالهای ثبتشده همچنان قابل بررسیاند، اما تحلیل نقش حسابها و اختیار اجرای عملیات پیچیدهتر میشود.
نتیجهگیری
Account Abstraction یکی از تغییرات مهم در معماری کیف پولهای بلاکچینی است.
در این مدل، فرستنده تراکنش اصلی، پرداختکننده Gas، حساب اجرای عملیات و شخص دارای اختیار کنترل ممکن است نقشهای متفاوتی داشته باشند.
بنابراین روشهای سنتی Address Attribution باید با شناخت معماری Smart Walletها تکمیل شوند.
مهمترین اصل این است که فیلد From تراکنش اصلی، همیشه نشاندهنده مالک دارایی منتقلشده نیست.
دعوت به اقدام: در بررسی تراکنشهای مرتبط با ERC-4337، علاوه بر TXID، ساختار UserOperation، نقش Bundler و Paymaster و منطق کنترل Smart Wallet را نیز تحلیل کنید.
بلاگها و مقالات
مشاهده همه
Honeypot Token چیست؟
تصور کنید توکن جدیدی در یک صرافی غیرمتمرکز معرفی شده است. نمودار قیمت آن رشد چشمگیری دارد و گروههای شبکه اجتماعی درباره سود چندصددرصدی آن صحبت میکنند. کاربر مقداری USDT یا BNB را به توکن موردنظر تبدیل میکند. تراکنش خرید موفق است و موجودی توکن در کیف پول نمایش داده میشود. پس از افزایش قیمت، کاربر تصمیم به فروش میگیرد؛ اما تراکنش با خطا مواجه میشود. او Slippage را تغییر میدهد، مقدار فروش را کاهش میدهد و حتی از DEX دیگری استفاده میکند، ولی نتیجه تغییری نمیکند. در همین زمان، برخی آدرسهای دیگر همچنان در حال فروش توکن هستند. این وضعیت میتواند نشانه یک Honeypot Token باشد؛ توکنی که سازوکار قرارداد آن به شکلی طراحی شده است که خرید برای کاربران عادی امکانپذیر باشد، اما فروش آنها مسدود یا از نظر اقتصادی غیرعملی شود. با این حال، هر تراکنش فروش ناموفق الزاماً به معنی Honeypot نیست. فهرست مطالب ۱. Honeypot Token چیست؟ ۲. سازوکار خرید و فروش در DEX ۳. محدودیت فروش چگونه اعمال میشود؟ ۴. Blacklist و Whitelist ۵. مالیات مخرب توکن ۶. نقش Liquidity Pool ۷. تشخیص از طریق تحلیل قرارداد ۸. محدودیت ابزارهای Honeypot Checker ۹. سناریوی فرضی ۱۰. پرسشهای متداول
CoinJoin چیست؟
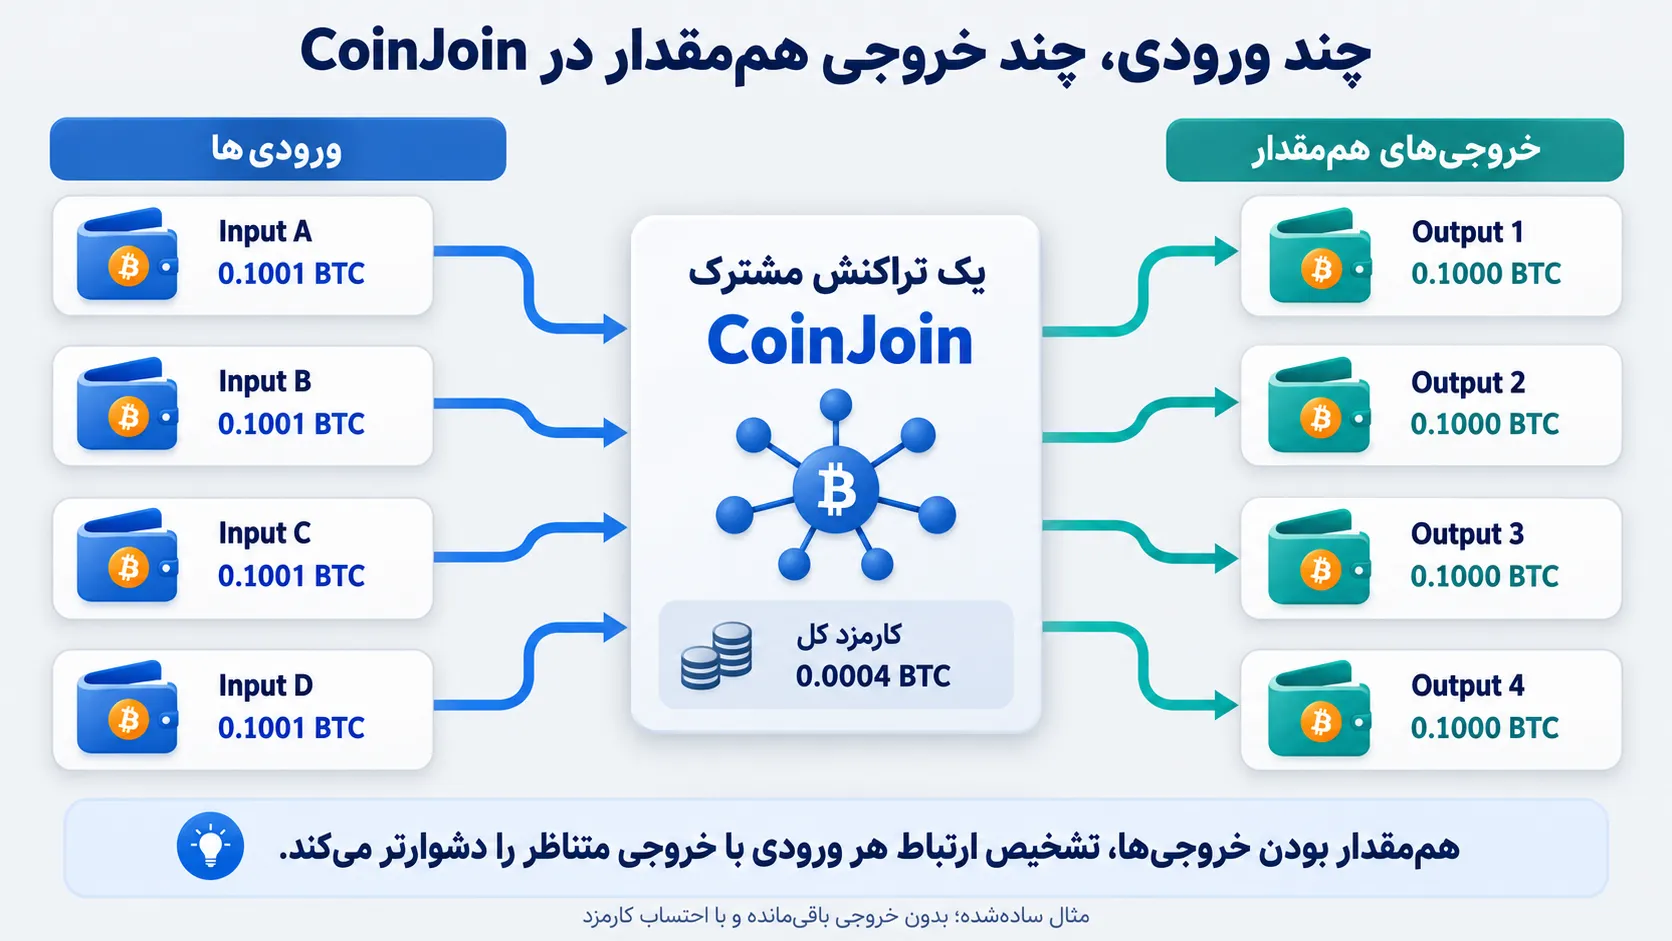
یکی از روشهای رایج تحلیل بیتکوین، بررسی ارتباط میان ورودیها و خروجیهای تراکنش است. در بسیاری از تراکنشهای معمول، چند ورودی ممکن است توسط یک کیف پول انتخاب شده باشند تا پرداخت مشخصی انجام شود. به همین دلیل، برخی ابزارهای تحلیل از قاعدهای به نام Common Input Ownership Heuristic استفاده میکنند؛ یعنی فرض میکنند ورودیهای یک تراکنش احتمالاً تحت کنترل یک موجودیت هستند. اما CoinJoin این فرض را با چالش جدی مواجه میکند. در CoinJoin، چند کاربر میتوانند در ایجاد یک تراکنش مشترک مشارکت کنند، بدون آنکه همه ورودیها متعلق به یک شخص باشند. اگر تحلیلگر این تفاوت را نادیده بگیرد، ممکن است چند کیف پول مستقل را به اشتباه در یک Cluster قرار دهد. فهرست مطالب ۱. CoinJoin چیست؟ ۲. تفاوت CoinJoin با تراکنش معمولی ۳. مفهوم Common Input Ownership ۴. Anonymity Set چیست؟ ۵. چرا ردیابی دشوار میشود؟ ۶. محدودیتهای تحلیل خروجیها ۷. ارتباط CoinJoin با AML ۸. سناریوی کارشناسی ۹. پرسشهای متداول
Structuring و Smurfing در رمزارز چیست؟
فرض کنید یک کیف پول در مدت کوتاهی ۳۰۰ هزار USDT دریافت میکند. بهجای انتقال تمام مبلغ در یک تراکنش، دارایی در سی مرحله به کیف پولهای مختلف منتقل میشود. هر کیف پول واسط بخشی از موجودی را به آدرس دیگری میفرستد و در نهایت، مبالغ در چند حساب صرافی متمرکز واریز میشوند. آیا این ساختار نشانه پولشویی است؟ ممکن است؛ اما پاسخ قطعی به بررسی هدف تراکنشها، ارتباط میان کیف پولها، منشأ دارایی و شواهد تکمیلی وابسته است. یکی از مفاهیم مهم در این زمینه، Structuring است؛ یعنی ساختاربندی تراکنشها به بخشهای کوچکتر، با هدف احتمالی دورزدن الزامات نظارتی یا کاهش احتمال شناسایی. در کنار آن، اصطلاح Smurfing معمولاً برای توصیف توزیع فعالیت مالی میان چند شخص، حساب یا واسطه به کار میرود. این دو مفهوم در بررسی فعالیتهای مالی رمزارزی نیز کاربرد دارند، اما استفاده از آنها نیازمند دقت است. فهرست مطالب ۱. Structuring چیست؟ ۲. تفاوت Structuring و Smurfing ۳. تقسیم تراکنش در بلاکچین ۴. شاخصهای رفتاری مشکوک ۵. تفاوت فعالیت مشروع و ساختاربندی مشکوک ۶. تحلیل کیف پولهای واسط ۷. نقش صرافیهای متمرکز ۸. مستندسازی در گزارش AML
چرا امتیاز ریسک AML یک کیف پول بهتنهایی اثباتکننده پولشویی نیست؟
تصور کنید یک ابزار تحلیل بلاکچین، آدرس مورد بررسی را با امتیاز ریسک ۸۵ از ۱۰۰ نمایش میدهد. آیا میتوان نتیجه گرفت صاحب این کیف پول مرتکب پولشویی شده است؟ آیا چنین امتیازی برای انتساب جرم کافی است؟ و اگر آدرس موردنظر صرفاً از یک صرافی مشترک با آدرسهای پرریسک استفاده کرده باشد، نتیجه چه خواهد بود؟ این پرسشها یکی از مهمترین چالشهای تحلیل AML در حوزه رمزارز هستند. ابزارهای Blockchain Analytics میتوانند در شناسایی ارتباطات مالی و اولویتبندی تحقیقات بسیار مفید باشند، اما خروجی آنها باید با درک صحیح روش محاسبه، کیفیت دادهها و محدودیتهای انتساب تفسیر شود.
