Blind Signing چیست؟
چگونه امضای یک تراکنش نامفهوم میتواند امنیت کیف پول رمزارزی را تهدید کند؟
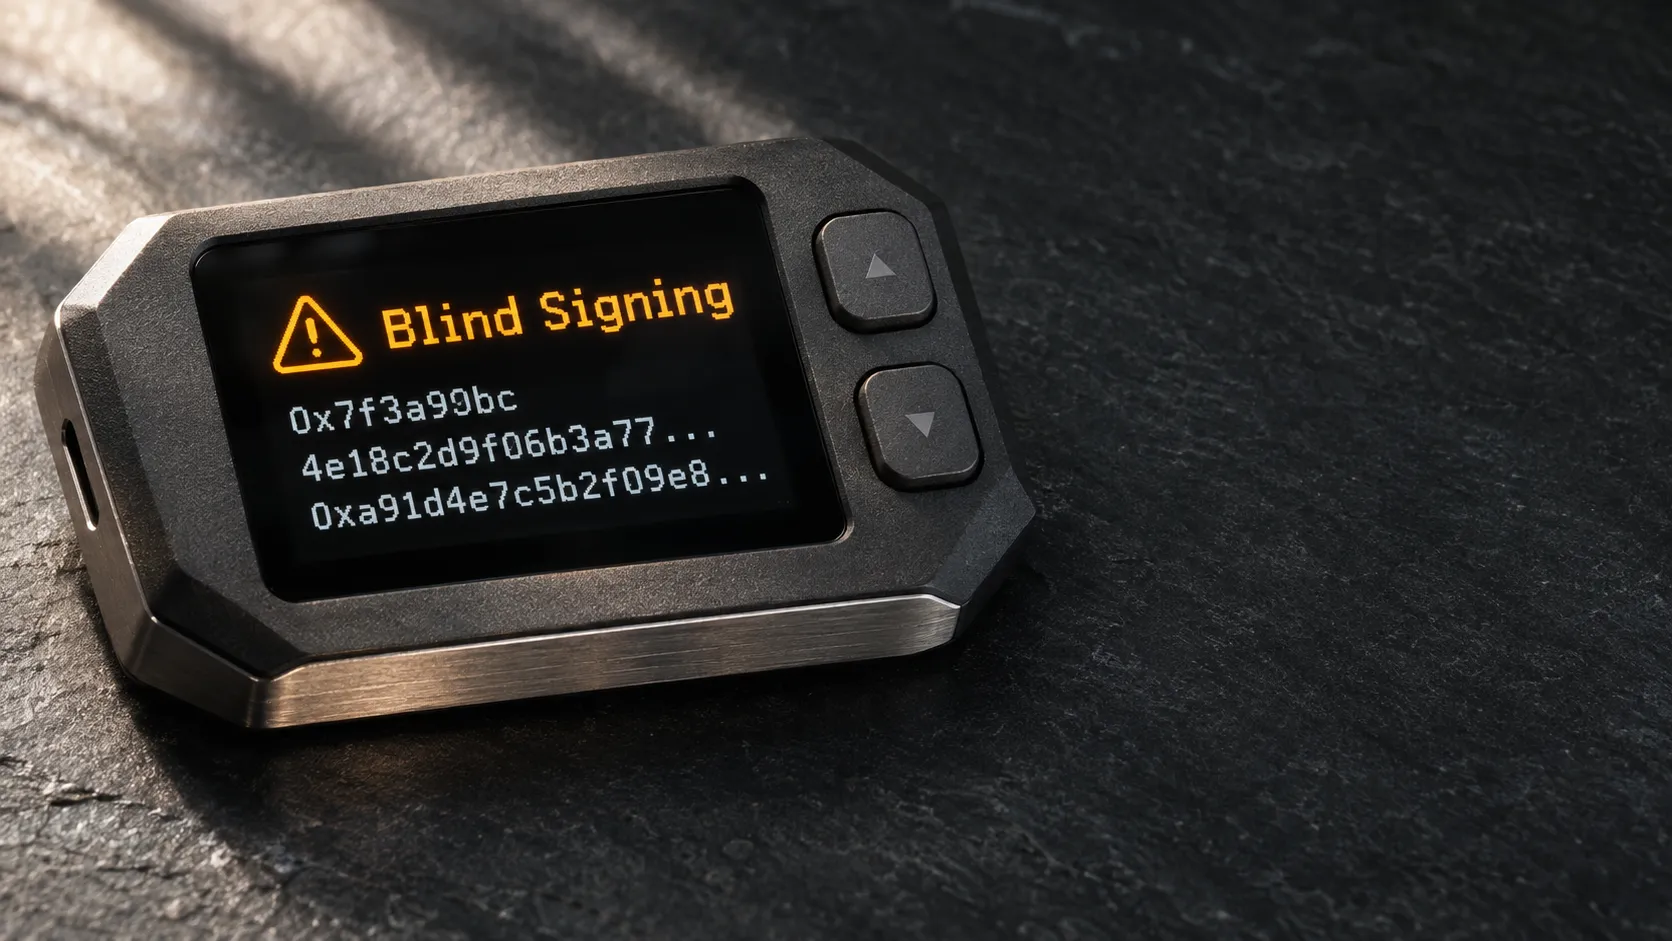
فرض کنید قصد دارید کیف پول خود را به یک برنامه غیرمتمرکز متصل کنید. پس از انتخاب یک گزینه، پنجرهای برای تأیید تراکنش باز میشود. اما بهجای مشاهده توضیح واضح درباره مقدار دارایی و آدرس مقصد، مجموعهای از دادههای پیچیده یا یک پیام نامفهوم نمایش داده میشود. وبسایت اعلام میکند: «برای ادامه، فقط تراکنش را تأیید کنید.» کاربر بدون آنکه دقیقاً بداند چه عملیاتی را امضا میکند، درخواست را تأیید میکند. این وضعیت نمونهای از Blind Signing یا امضای کورکورانه است. Blind Signing به شرایطی گفته میشود که کاربر تراکنش یا پیامی را امضا میکند، در حالی که جزئیات مهم آن برایش بهشکل قابل فهم نمایش داده نشدهاند. این موضوع یکی از چالشهای امنیتی مهم در تعامل با قراردادهای هوشمند است. فهرست مطالب ۱. امضای دیجیتال در کیف پول چیست؟ ۲. Blind Signing چگونه ایجاد میشود؟ ۳. تفاوت Blind Signing و Clear Signing ۴. خطر امضای قرارداد مخرب ۵. آیا Hardware Wallet کافی است؟ ۶. ارتباط با Token Approval ۷. روشهای کاهش خطر ۸. اقدامات پس از امضای مشکوک ۹. پرسشهای متداول
۱. امضای دیجیتال در کیف پول چیست؟
در بسیاری از شبکههای بلاکچینی، کاربر برای انجام تراکنش باید دادههای مشخصی را با کلید خصوصی خود امضا کند.
این امضا به شبکه یا قرارداد مربوط اجازه میدهد اعتبار درخواست را بررسی کند.
برای مثال، هنگام ارسال ETH، کاربر معمولاً اطلاعاتی مانند آدرس مقصد، مقدار و کارمزد را بررسی میکند.
اما در تعاملات پیچیدهتر، داده امضاشده ممکن است شامل فراخوانی یک تابع قرارداد یا یک پیام ساختاریافته باشد.
اگر کیف پول نتواند این اطلاعات را به زبان قابل فهم تبدیل کند، کاربر ممکن است با دادههای خام مواجه شود.
۲. Blind Signing چگونه رخ میدهد؟
فرض کنید یک برنامه غیرمتمرکز از کاربر میخواهد تراکنشی را امضا کند.
در حالت مطلوب، کیف پول باید بتواند هدف عملیات را توضیح دهد.
برای مثال:
«اجازه استفاده از ۱۰۰ USDC توسط قرارداد مشخص.»
اما در حالت Blind Signing ممکن است فقط دادهای مشابه زیر نمایش داده شود:
Contract Interaction
Data:
0x...
در چنین شرایطی، کاربر نمیتواند صرفاً از روی نمایش کیف پول تشخیص دهد قرارداد دقیقاً چه عملیاتی انجام خواهد داد.
خطر اصلی همین نبود شفافیت است.
۳. آیا Blind Signing به معنی سرقت قطعی است؟
خیر.
بسیاری از تعاملات مشروع با قراردادهای هوشمند ممکن است در کیف پولهایی که از نمایش کامل جزئیات پشتیبانی نمیکنند، بهصورت Blind Signing ظاهر شوند.
بنابراین مشاهده هشدار Blind Signing بهتنهایی به معنی مخرب بودن قرارداد نیست.
اما این وضعیت نشان میدهد کاربر اطلاعات کافی برای بررسی مستقل درخواست در اختیار ندارد.
در نتیجه، سطح ریسک تصمیم افزایش مییابد.
۴. تفاوت Blind Signing و Clear Signing
Clear Signing رویکردی است که تلاش میکند جزئیات مهم تراکنش را به زبان قابل فهم نمایش دهد.
برای مثال، بهجای نمایش داده خام، کیف پول ممکن است اطلاعاتی مانند نوع عملیات، قرارداد مقصد، دارایی و مقدار را نشان دهد.
ویژگی
Blind Signing
Clear Signing
نمایش جزئیات
ناقص یا نامفهوم
خوانا و ساختاریافته
امکان بررسی هدف عملیات
محدود
بیشتر
نیاز به اعتماد به رابط برنامه
بیشتر
کمتر
حذف کامل خطر قرارداد مخرب
خیر
خیر
مناسب برای تصمیم آگاهانه
ضعیفتر
بهتر
حتی Clear Signing نیز تضمین نمیکند که قرارداد بدون آسیبپذیری است یا نتیجه اقتصادی عملیات مطلوب خواهد بود.
اما میتواند احتمال تأیید ناآگاهانه درخواست را کاهش دهد.
۵. چرا امضای یک پیام ممکن است خطرناک باشد؟
کاربران گاهی تصور میکنند فقط تراکنشهایی که کارمزد شبکه دارند میتوانند دارایی را جابهجا کنند.
اما بعضی پیامهای امضاشده میتوانند در سازوکارهای مجوزدهی یا اجرای عملیات استفاده شوند.
برای مثال، در برخی استانداردها، امضا ممکن است به یک قرارداد اجازه دهد عملیات مشخصی را براساس شرایط تعریفشده انجام دهد.
بنابراین پیام امضاشده لزوماً یک متن بیاثر نیست.
البته همه پیامهای امضاشده نیز اختیار انتقال دارایی ایجاد نمیکنند.
برای تشخیص خطر باید نوع پیام، قرارداد مربوط، دامنه اعتبار و شرایط امضا بررسی شوند.
۶. ارتباط Blind Signing با Token Approval
Token Approval سازوکاری است که به یک قرارداد یا آدرس اجازه میدهد مقدار مشخصی از توکن را از طرف مالک مصرف کند.
اگر کاربر بدون بررسی جزئیات، مجوز گستردهای به یک قرارداد ناشناس بدهد، ممکن است دارایی او در معرض خطر قرار گیرد.
اما باید میان دو موضوع تفاوت گذاشت:
Blind Signing: مشکل نبود نمایش شفاف اطلاعات امضا.
Malicious Approval: ایجاد مجوزی که ممکن است توسط طرف نامعتبر سوءاستفاده شود.
این دو میتوانند همزمان رخ دهند، اما مترادف نیستند.
۷. سناریوی فرضی حمله
فرض کنید کاربری وارد سایتی میشود که ادعا میکند برای دریافت پاداش NFT باید کیف پول خود را متصل کند.
پس از اتصال، سایت درخواست امضا نمایش میدهد.
کاربر فقط دادهای نامفهوم مشاهده میکند.
پشتیبانی سایت میگوید:
«این یک تأیید امنیتی ساده است و هیچ هزینهای ندارد.»
کاربر درخواست را امضا میکند.
اگر داده امضاشده در واقع یک مجوز معتبر برای استفاده از دارایی باشد، ممکن است مهاجم بتواند تحت شرایط همان مجوز اقدام کند.
در این پرونده، باید مشخص شود امضا مربوط به چه استانداردی بوده، چه اختیاری ایجاد کرده و آیا از آن استفاده شده است.
صرف مشاهده یک امضای نامفهوم برای نتیجهگیری درباره سرقت کافی نیست.
۸. نقش Hardware Wallet
Hardware Wallet میتواند کلید خصوصی را در محیطی محافظتشده نگهداری کند.
اما این حفاظت بهتنهایی مانع تأیید درخواست مخرب توسط خود کاربر نمیشود.
اگر کاربر عملیاتی را بدون درک جزئیات آن روی دستگاه تأیید کند، ممکن است امضای معتبری ایجاد شود.
به همین دلیل، نمایش امن و قابل فهم جزئیات روی خود دستگاه اهمیت دارد.
این موضوع یکی از دلایل توسعه راهکارهای Clear Signing است.
۹. چرا نمایش روی دستگاه اهمیت دارد؟
در بعضی سناریوهای حمله، نرمافزار رایانه یا مرورگر ممکن است اطلاعات گمراهکننده نمایش دهد.
اگر کاربر فقط به صفحه رایانه اعتماد کند، ممکن است تفاوتی میان درخواست واقعی و توضیح ارائهشده توسط وبسایت وجود داشته باشد.
نمایش مستقل جزئیات مهم روی دستگاه امضاکننده میتواند به کاهش این خطر کمک کند.
با این حال، کاربر همچنان باید آدرس، مقدار و نوع عملیات را بررسی کند.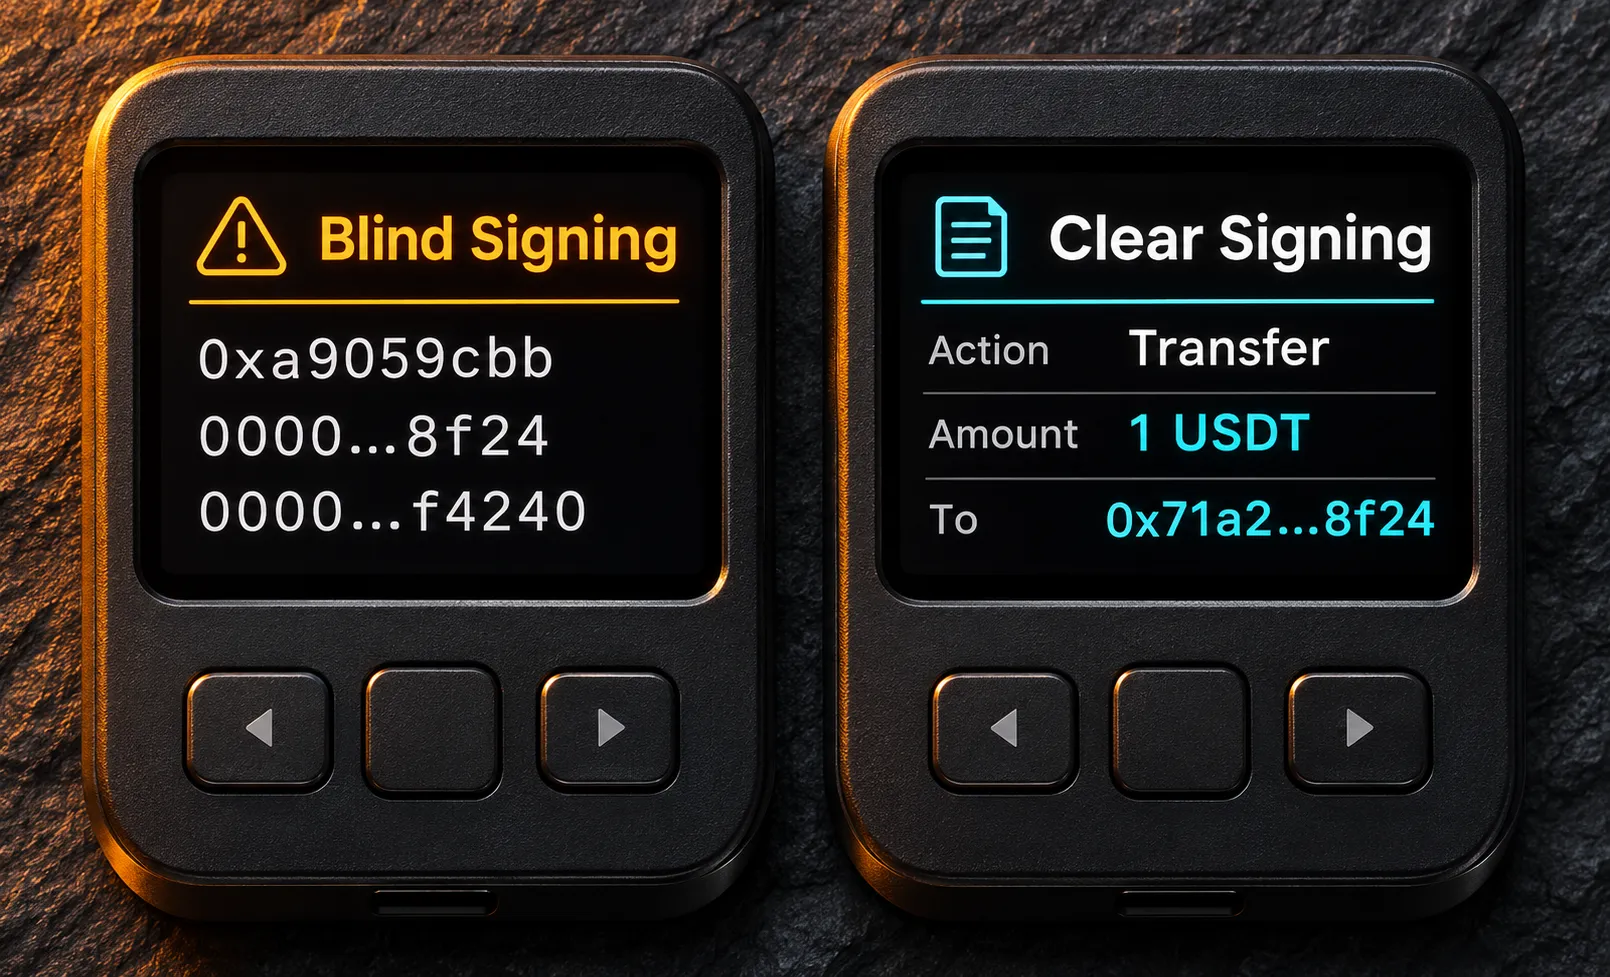
۱۰. Clear Signing چگونه کمک میکند؟
Clear Signing تلاش میکند دادههای فنی تراکنش را به اطلاعاتی تبدیل کند که کاربر بتواند آنها را درک کند.
برای مثال:
Action:
Approve Token
Asset:
USDC
Spender:
Contract Address
Allowance:
Specified Amount
در این حالت، کاربر بهتر میتواند تشخیص دهد آیا درخواست با هدف موردنظر او مطابقت دارد یا خیر.
اما اگر قرارداد پیچیده باشد یا دادههای لازم برای نمایش کامل در دسترس نباشند، ممکن است کیف پول همچنان نتواند تمام جزئیات را تفسیر کند.
۱۱. آیا همه قراردادهای هوشمند قابل Clear Signing هستند؟
خیر.
پشتیبانی از نمایش خوانای تراکنش به کیف پول، شبکه، نوع عملیات و اطلاعات موجود درباره قرارداد بستگی دارد.
در بعضی تعاملات، دادههای قرارداد ممکن است بسیار پیچیده باشند.
همچنین ممکن است یک قرارداد از توابع یا ساختارهایی استفاده کند که کیف پول آنها را نمیشناسد.
بنابراین نبود Clear Signing لزوماً نشانه کلاهبرداری نیست، اما باید باعث افزایش احتیاط شود.
۱۲. بررسی Contract Address
پیش از تأیید تعامل با یک قرارداد، بهتر است آدرس قرارداد بررسی شود.
باید مشخص شود آیا قرارداد همان قراردادی است که برنامه معتبر معرفی کرده است یا خیر.
همچنین باید مراقب وبسایتهای جعلی بود که نام و ظاهر برنامههای شناختهشده را تقلید میکنند.
در این وضعیت، حتی اگر قرارداد در یک Explorer قابل مشاهده باشد، این موضوع بهتنهایی اعتبار یا امنیت آن را ثابت نمیکند.
۱۳. شبیهسازی تراکنش
برخی کیف پولها و ابزارهای امنیتی میتوانند نتیجه احتمالی تراکنش را پیش از امضا شبیهسازی کنند.
برای مثال، ممکن است نشان دهند پس از اجرای تراکنش چه داراییهایی از کیف پول خارج خواهند شد.
این قابلیت میتواند مفید باشد، اما محدودیت دارد.
نتیجه واقعی اجرای قرارداد ممکن است به وضعیت شبکه، شرایط بازار یا تغییرات قرارداد وابسته باشد.
بنابراین شبیهسازی نباید جایگزین بررسی اعتبار قرارداد و جزئیات امضا شود.
۱۴. اگر درخواست Blind Signing ظاهر شد چه کنیم؟
ابتدا باید مشخص شود چه برنامهای درخواست را ایجاد کرده است.
سپس آدرس قرارداد و نوع عملیات بررسی شود.
اگر جزئیات درخواست قابل فهم نیست، بهتر است امضا انجام نشود تا اطلاعات بیشتری به دست آید.
در صورت امکان، استفاده از کیف پول یا رابطی که نمایش خواناتری ارائه میکند میتواند مفید باشد.
همچنین بهتر است داراییهای اصلی و بلندمدت در کیف پولی جدا از کیف پول تعاملات پرریسک نگهداری شوند.
۱۵. اگر قبلاً امضای مشکوک انجام دادهایم چه کنیم؟
اقدام مناسب به نوع امضا بستگی دارد.
اگر یک تراکنش On-Chain امضا و منتشر شده است، باید TXID و نتیجه اجرای آن بررسی شود.
اگر مجوز توکن ایجاد شده است، باید وضعیت مجوز و امکان لغو آن ارزیابی شود.
اگر یک پیام Off-Chain امضا شده است، باید مشخص شود پیام چه اختیاری ایجاد میکند و آیا هنوز قابل استفاده است.
نکته مهم این است که لغو Token Approval لزوماً تمام انواع امضاهای Off-Chain را باطل نمیکند.
بعضی مجوزها یا امضاها سازوکار لغو اختصاصی دارند.
اگر Seed Phrase یا Private Key نیز افشا شده باشد، موضوع دیگر صرفاً یک امضای مشکوک نیست و باید امنیت کل کیف پول بررسی شود.
۱۶. حفظ شواهد در پرونده کارشناسی
در بررسی سرقت احتمالی از طریق امضا، اطلاعات زیر اهمیت دارند:
داده
کاربرد
آدرس وبسایت
شناسایی منبع درخواست
آدرس قرارداد
بررسی هدف تعامل
نوع امضا
تشخیص سازوکار
داده امضاشده
تحلیل اختیار ایجادشده
TXID
بررسی اجرای On-Chain
زمان امضا
بازسازی رویدادها
وضعیت Approval
بررسی مجوزهای فعال
تراکنشهای خروجی
تحلیل خسارت واقعی
اگر امضا فقط بهصورت Off-Chain ایجاد شده باشد، ممکن است TXID مستقلی برای خود امضا وجود نداشته باشد.
در چنین شرایطی، داده امضا و پیام مربوط باید از منابع موجود حفظ شوند.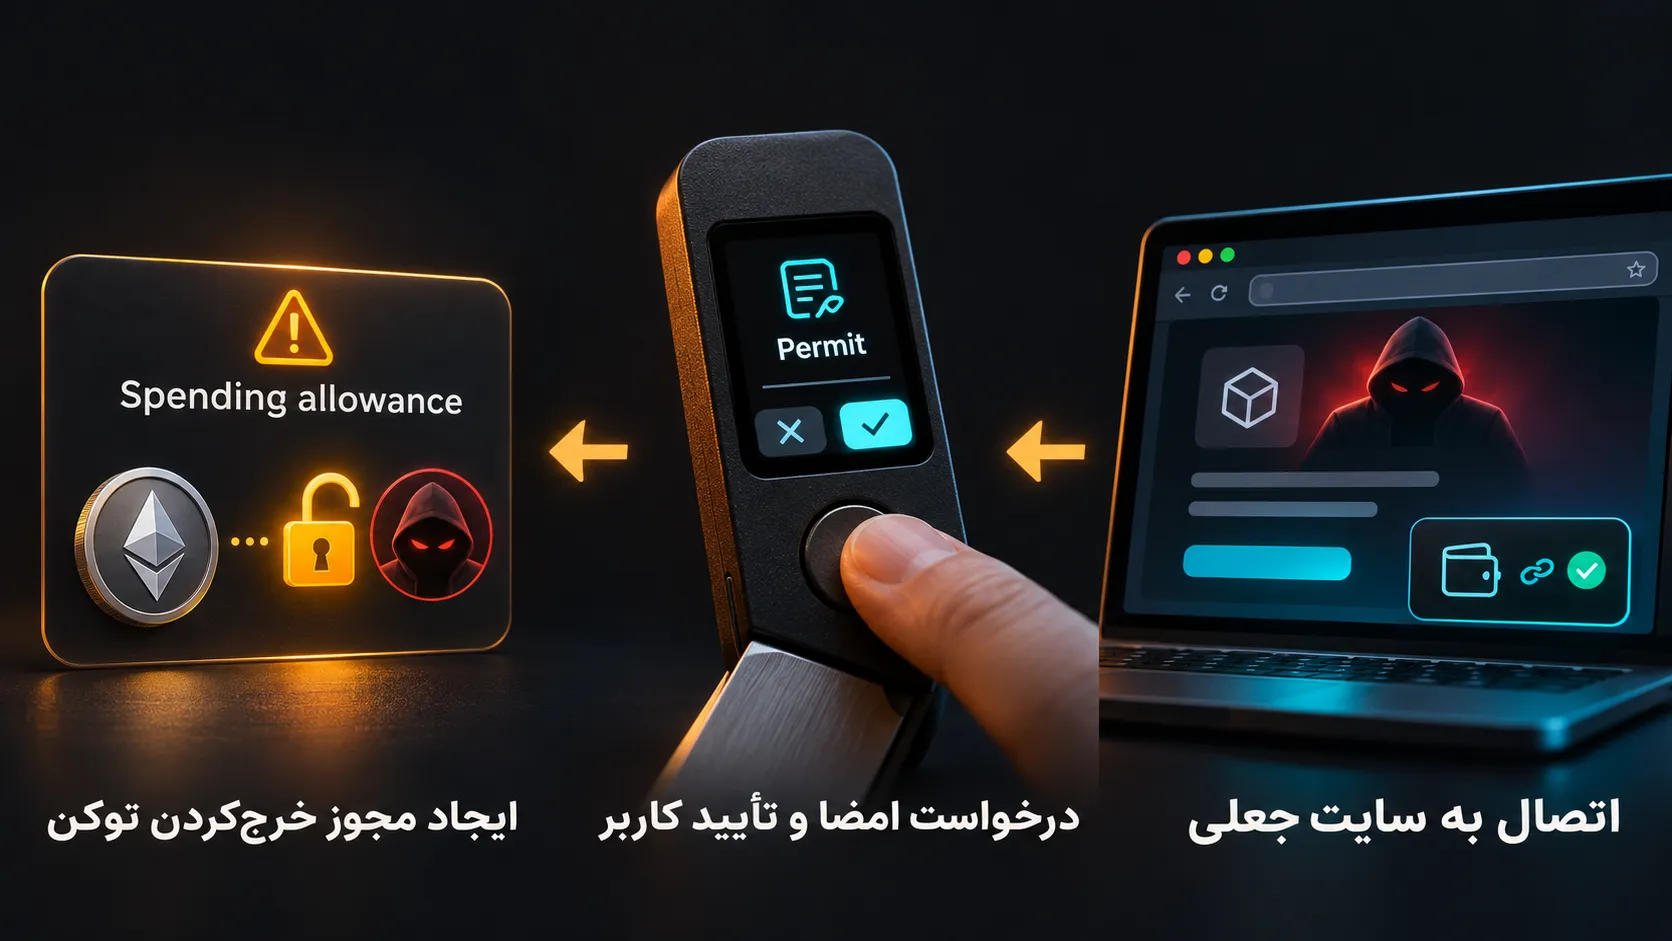
۱۷. تفاوت امضای مخرب با افشای Private Key
در حملات مبتنی بر امضا، مهاجم ممکن است بدون دستیابی به Private Key، از اختیار مشخصی که کاربر امضا کرده استفاده کند.
اما اگر Private Key یا Seed Phrase افشا شده باشد، خطر میتواند گستردهتر باشد؛ زیرا مهاجم ممکن است کنترل مستقیمتری بر کیف پول پیدا کند.
بنابراین روش پاسخ به حادثه باید متناسب با نوع دسترسی مهاجم انتخاب شود.
۱۸. نکات مهم برای کاربران Ledger و کیف پولهای سختافزاری
برخی دستگاهها و نرمافزارهای امضاکننده هنگام مواجهه با داده ناشناخته، هشدار Blind Signing نمایش میدهند.
این هشدار نباید صرفاً بهعنوان مانعی برای ادامه کار تلقی شود.
اگر کاربر نتواند جزئیات تراکنش را بررسی کند، فعالکردن Blind Signing فقط برای عبور از هشدار میتواند خطرناک باشد.
بهتر است ابتدا اعتبار برنامه، قرارداد و ضرورت امضا مشخص شود.
در صورت استفاده از قابلیتهای پیشرفته، باید دستورالعملهای رسمی همان دستگاه و نسخه نرمافزار رعایت شوند.
پرسشهای متداول
آیا Blind Signing همیشه خطرناک است؟
همیشه به معنی وجود حمله نیست، اما به دلیل نبود شفافیت، ریسک تصمیمگیری را افزایش میدهد.
آیا Hardware Wallet مانع تمام سرقتهای مبتنی بر امضا میشود؟
خیر. اگر کاربر عملیات مخربی را تأیید کند، نگهداری آفلاین کلید بهتنهایی مانع اجرای اختیار امضاشده نمیشود.
آیا Clear Signing امنیت کامل ایجاد میکند؟
خیر. Clear Signing به فهم بهتر عملیات کمک میکند، اما امنیت کد قرارداد و نتیجه اقتصادی آن را تضمین نمیکند.
آیا امضای پیام بدون پرداخت Gas بیخطر است؟
لزوماً خیر. برخی پیامها میتوانند در سازوکارهای مجوزدهی یا عملیات بعدی استفاده شوند.
آیا پس از امضای مشکوک باید فوراً کیف پول را تغییر داد؟
این تصمیم به نوع امضا، مجوزهای ایجادشده و احتمال افشای کلید بستگی دارد. ابتدا باید ماهیت دسترسی بررسی شود.
نتیجهگیری
Blind Signing یکی از چالشهای مهم امنیت کیف پولهای رمزارزی است.
در این وضعیت، کاربر ممکن است عملیاتی را امضا کند که جزئیات آن برایش قابل فهم نیست.
خطر اصلی زمانی افزایش مییابد که درخواست از یک وبسایت ناشناس یا قرارداد تأییدنشده دریافت شده باشد.
راهکارهایی مانند Clear Signing، بررسی آدرس قرارداد، شبیهسازی تراکنش و جداسازی کیف پولهای پرریسک میتوانند به کاهش خطر کمک کنند.
اصل امنیتی مهم: هیچ تراکنش یا پیامی را که ماهیت و اختیار ایجادشده توسط آن را نمیدانید، صرفاً به درخواست یک وبسایت امضا نکنید.
دعوت به اقدام: پیش از تأیید هر درخواست امضا، اطلاعات قرارداد، نوع عملیات و داراییهای تحت تأثیر را بررسی کنید. اگر کیف پول جزئیات را بهصورت خوانا نمایش نمیدهد، تا زمان روشنشدن ماهیت درخواست از تأیید آن خودداری کنید.
بلاگها و مقالات
مشاهده همه
کلاهبرداری Task Scam چیست؟
فرض کنید در Telegram یا WhatsApp پیغامی دریافت میکنید: «برای انجام چند کار ساده اینترنتی، روزانه بین ۵۰ تا ۱۵۰ دلار درآمد داشته باشید.» کار پیشنهادی پیچیده نیست. کافی است وارد یک وبسایت شوید، روی چند محصول کلیک کنید، امتیاز ثبت کنید یا سفارشهایی را در یک پنل تکمیل کنید. در ابتدا همهچیز واقعی به نظر میرسد. پس از انجام چند فعالیت، مبلغی بهعنوان پورسانت در حساب شما نمایش داده میشود. حتی ممکن است بتوانید مبلغ کوچکی برداشت کنید. اما پس از مدتی، سیستم اعلام میکند که برای تکمیل مرحله بعد باید حساب خود را با USDT شارژ کنید. اینجاست که یک پیشنهاد شغلی ظاهراً ساده میتواند به Task Scam تبدیل شود. این نوع کلاهبرداری از ترکیب وعده درآمد آسان، نمایش سود ساختگی و فشار روانی برای واریز پول استفاده میکند. فهرست مطالب ۱. Task Scam چیست؟ ۲. روش جذب قربانی ۳. نقش پورسانت اولیه ۴. چرا از قربانی USDT میخواهند؟ ۵. موجودی منفی و سفارش ویژه ۶. سناریوی عملی کلاهبرداری ۷. نشانههای هشدار ۸. اقدامات پس از حادثه ۹. پرسشهای متداول
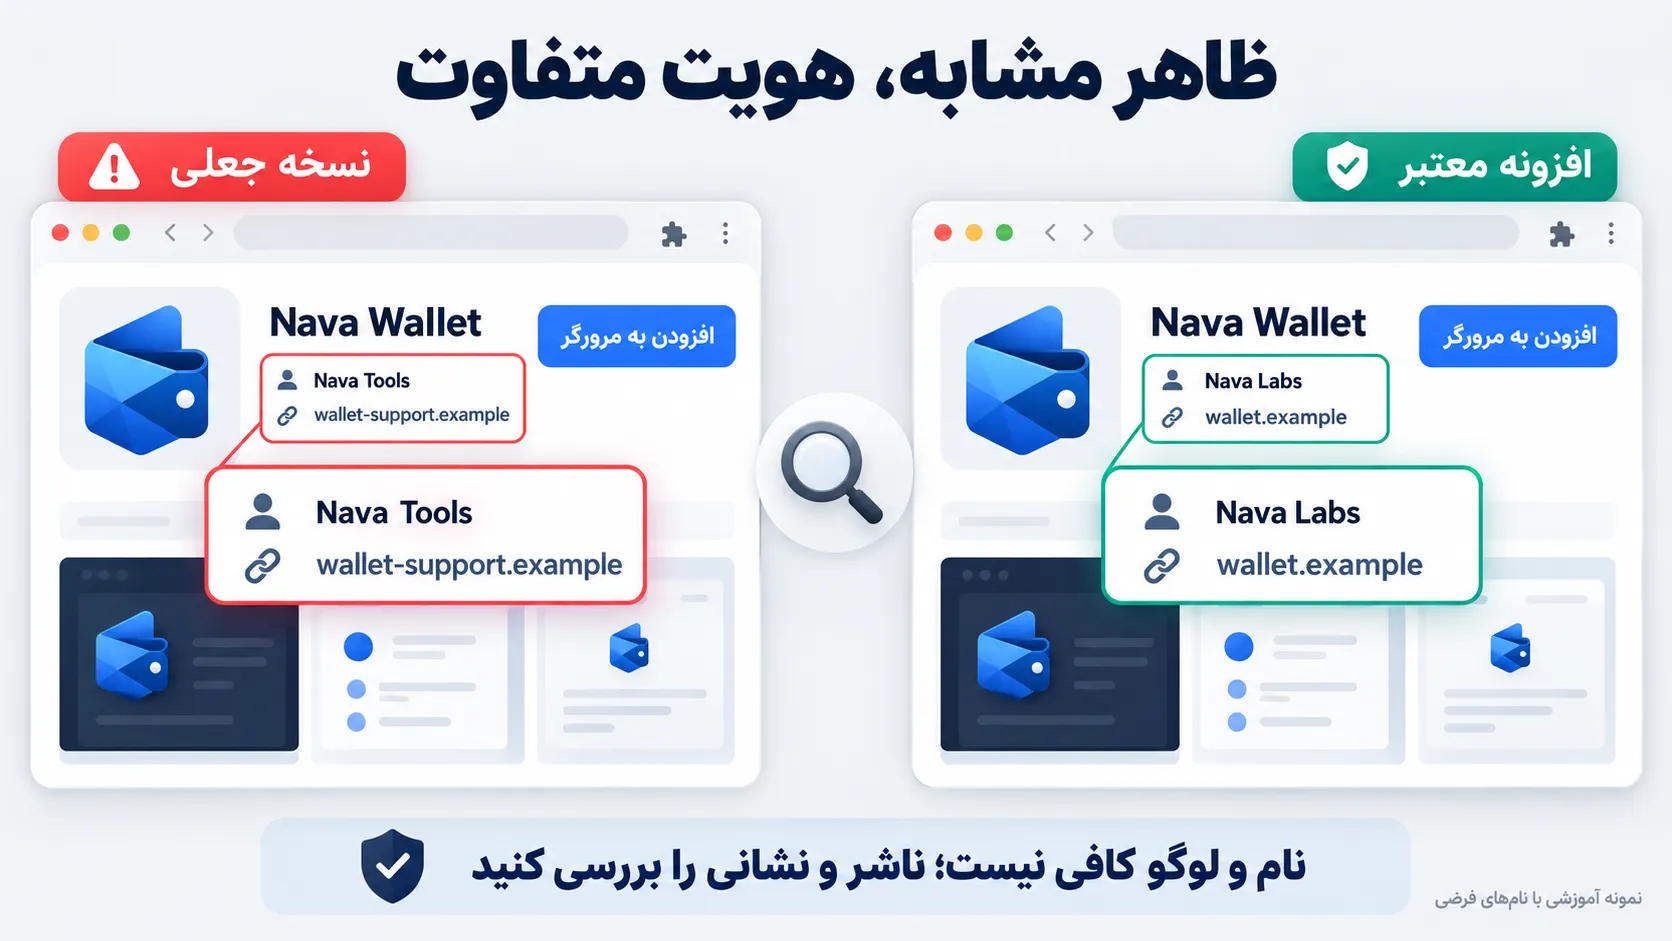
افزونه جعلی کیف پول رمزارزی چیست؟
فرض کنید قصد دارید یک کیف پول رمزارزی را روی مرورگر نصب کنید. نام کیف پول را در فروشگاه افزونهها جستجو میکنید و با چند نتیجه مشابه مواجه میشوید. یکی از افزونهها لوگوی آشنا، توضیحات حرفهای و حتی نامی تقریباً یکسان با کیف پول اصلی دارد. پس از نصب، افزونه از شما میخواهد برای بازیابی کیف پول قبلی، عبارت ۱۲ یا ۲۴ کلمهای خود را وارد کنید. ظاهر همهچیز عادی به نظر میرسد. اما اگر افزونه جعلی باشد، همین اقدام ممکن است اطلاعات لازم برای کنترل داراییهای شما را در اختیار مهاجم قرار دهد. این تهدید صرفاً یک سناریوی فرضی نیست. در اکتبر ۲۰۲۶، پژوهشگران امنیتی مجموعههایی از افزونههای مخرب مرورگر Firefox را شناسایی کردند که با تقلید از کیف پولهای شناختهشده، برای سرقت Recovery Phrase و Private Key طراحی شده بودند. Socket فهرست مطالب ۱. افزونه جعلی کیف پول چیست؟ ۲. چرا تشخیص آن دشوار است؟ ۳. روشهای سرقت Seed Phrase ۴. نمونههای شناساییشده در سال ۲۰۲۶ ۵. تفاوت افزونه جعلی و Wallet Drainer ۶. نشانههای آلودگی ۷. اقدامات پس از نصب افزونه مشکوک ۸. راهکارهای پیشگیری ۹. پرسشهای متداول
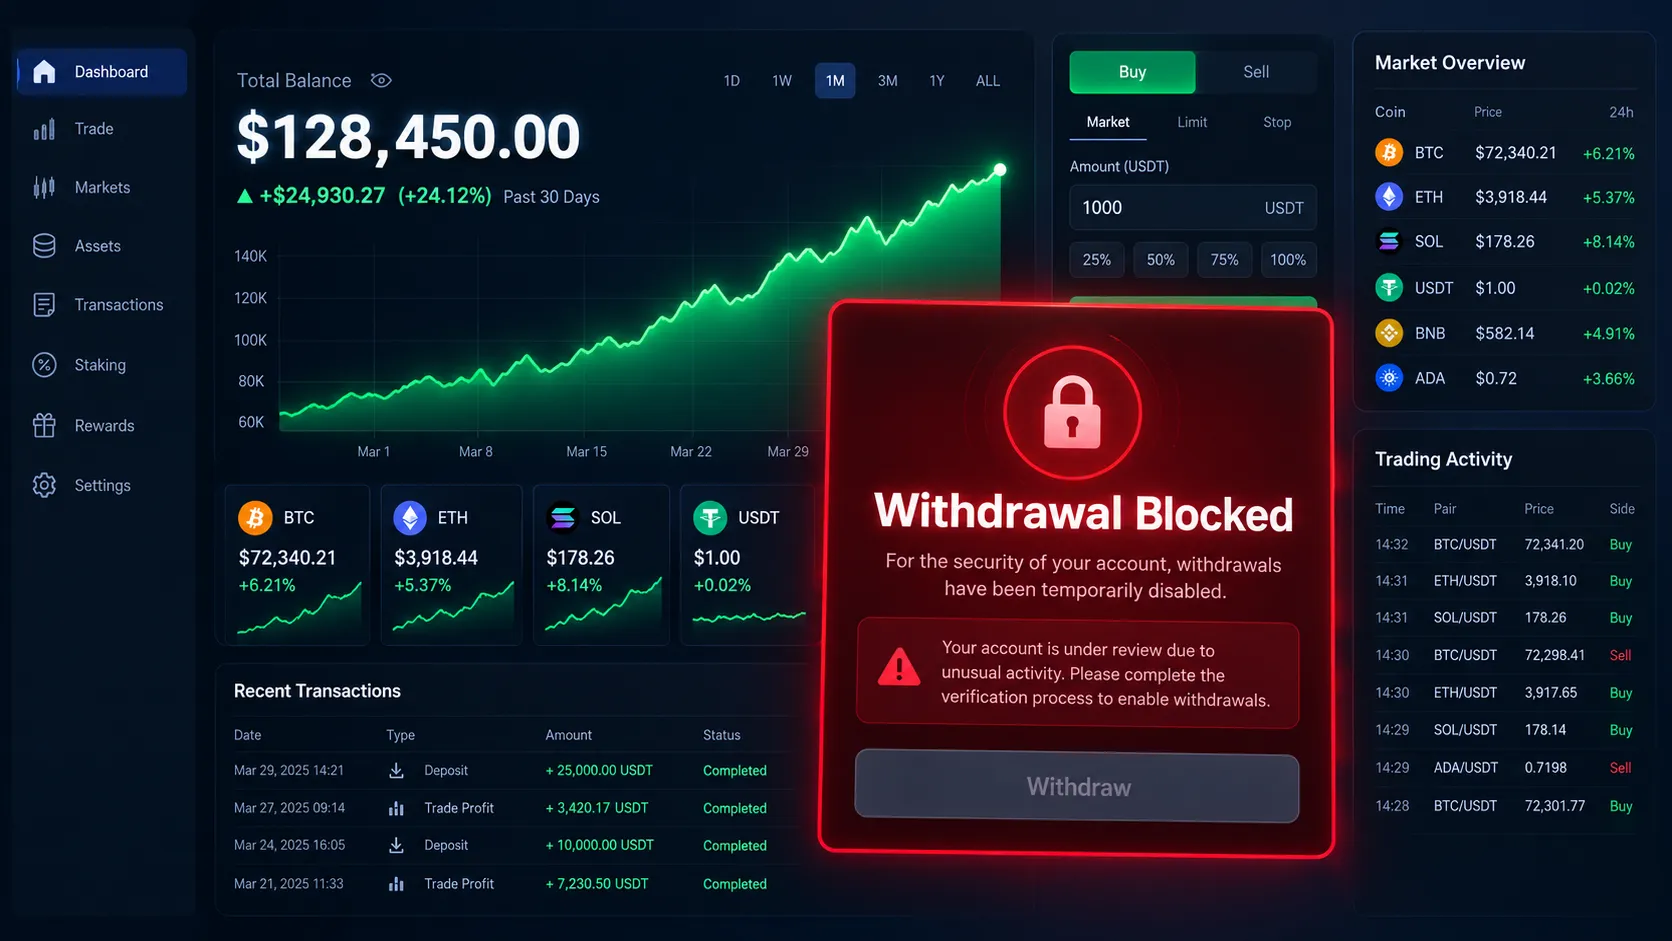
کلاهبرداری صرافی جعلی رمزارز؛
فرض کنید فردی در یک پلتفرم سرمایهگذاری رمزارز حساب باز کرده است. ابتدا هزار دلار واریز میکند و پس از چند روز، موجودی حساب به ۱۳۰۰ دلار افزایش مییابد. چند هفته بعد، با واریز مبالغ بیشتر، موجودی نمایشدادهشده در سایت به ۸۵ هزار دلار میرسد. کاربر تصمیم میگیرد بخشی از سود خود را برداشت کند. اما هنگام برداشت با پیغام زیر مواجه میشود: «برای فعالسازی برداشت، ابتدا باید ۱۰ درصد مالیات پرداخت کنید.» کاربر مبلغ را میپردازد، ولی درخواست جدیدی ظاهر میشود: «حساب شما به دلیل بررسی AML مسدود شده است. برای رفع محدودیت باید هزینه تأیید پرداخت کنید.» این سناریو یکی از الگوهای شناختهشده کلاهبرداری با صرافیها و پلتفرمهای سرمایهگذاری جعلی است. در چنین حملاتی، قربانی ممکن است تصور کند دارایی واقعی در حساب خود دارد؛ در حالی که اعداد نمایشدادهشده صرفاً دادههایی هستند که مدیران سایت کنترل میکنند. فهرست مطالب ۱. صرافی جعلی چگونه کار میکند؟ ۲. موجودی ساختگی چیست؟ ۳. چرا برداشت مسدود میشود؟ ۴. مالیات و هزینه AML جعلی ۵. نقش شبکههای اجتماعی ۶. تفاوت صرافی واقعی و جعلی ۷. اقدامات پس از کلاهبرداری ۸. حفظ شواهد و ردیابی وجوه
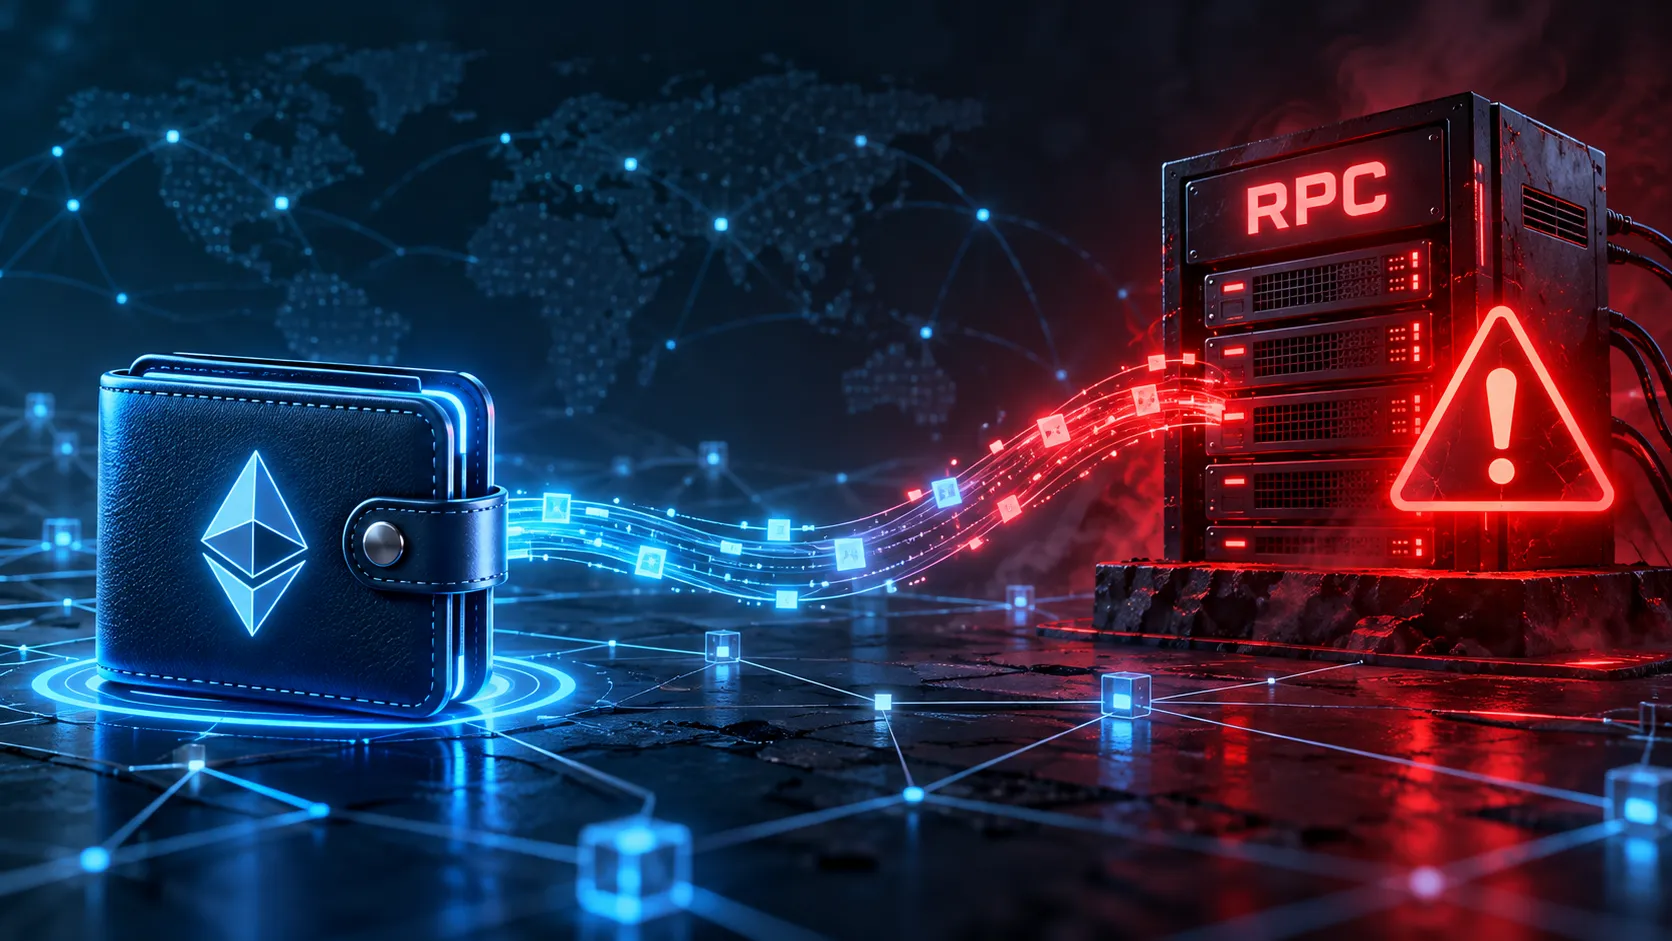
حملات RPC Spoofing چیست؟
تصور کنید برای استفاده از یک برنامه غیرمتمرکز، پیغامی دریافت میکنید: «برای اتصال سریعتر و دریافت پاداش، شبکه جدید را به کیف پول خود اضافه کنید.» در ادامه، یک آدرس RPC در اختیار شما قرار میگیرد. کاربر تصور میکند RPC صرفاً یک تنظیم فنی برای اتصال به بلاکچین است و خطری ندارد. اما آیا همیشه چنین است؟ RPC یکی از مسیرهای ارتباط کیف پول با شبکه بلاکچین است. اگر این مسیر به سروری ناشناس یا مخرب متصل شود، ممکن است اطلاعاتی که کیف پول دریافت میکند نادرست، ناقص یا دستکاریشده باشند. البته یک نکته مهم وجود دارد: تغییر RPC بهتنهایی به معنی افشای Private Key یا انتقال خودکار دارایی نیست. خطر اصلی به اطلاعات ارائهشده توسط سرور، درخواستهای بعدی و تصمیمهایی مربوط میشود که کاربر براساس آن اطلاعات میگیرد. فهرست مطالب ۱. RPC چیست؟ ۲. نقش RPC در کیف پول ۳. RPC مخرب چه کاری میتواند انجام دهد؟ ۴. محدودیتهای مهاجم ۵. سناریوهای فریب ۶. روشهای شناسایی ۷. اقدامات پس از اتصال به RPC مشکوک ۸. نکات Forensics
