افزونه جعلی کیف پول رمزارزی چیست؟
روشهای سرقت Seed Phrase از طریق Browser Extension
فرض کنید قصد دارید یک کیف پول رمزارزی را روی مرورگر نصب کنید. نام کیف پول را در فروشگاه افزونهها جستجو میکنید و با چند نتیجه مشابه مواجه میشوید. یکی از افزونهها لوگوی آشنا، توضیحات حرفهای و حتی نامی تقریباً یکسان با کیف پول اصلی دارد. پس از نصب، افزونه از شما میخواهد برای بازیابی کیف پول قبلی، عبارت ۱۲ یا ۲۴ کلمهای خود را وارد کنید. ظاهر همهچیز عادی به نظر میرسد. اما اگر افزونه جعلی باشد، همین اقدام ممکن است اطلاعات لازم برای کنترل داراییهای شما را در اختیار مهاجم قرار دهد. این تهدید صرفاً یک سناریوی فرضی نیست. در اکتبر ۲۰۲۶، پژوهشگران امنیتی مجموعههایی از افزونههای مخرب مرورگر Firefox را شناسایی کردند که با تقلید از کیف پولهای شناختهشده، برای سرقت Recovery Phrase و Private Key طراحی شده بودند. Socket فهرست مطالب ۱. افزونه جعلی کیف پول چیست؟ ۲. چرا تشخیص آن دشوار است؟ ۳. روشهای سرقت Seed Phrase ۴. نمونههای شناساییشده در سال ۲۰۲۶ ۵. تفاوت افزونه جعلی و Wallet Drainer ۶. نشانههای آلودگی ۷. اقدامات پس از نصب افزونه مشکوک ۸. راهکارهای پیشگیری ۹. پرسشهای متداول
۱. افزونه جعلی کیف پول چیست؟
افزونه جعلی کیف پول، برنامهای است که معمولاً با تقلید از ظاهر و نام یک کیف پول معتبر، کاربر را به نصب نرمافزار مخرب ترغیب میکند.
این افزونه ممکن است رابط کاربری مشابه نسخه اصلی داشته باشد، اما عملکرد واقعی آن متفاوت باشد.
برای مثال، ممکن است بهجای مدیریت امن کیف پول، عبارت بازیابی کاربر را دریافت و به سروری تحت کنترل مهاجم ارسال کند.
در بعضی موارد نیز افزونه مخرب بهعنوان یک ابزار ظاهراً بیارتباط با رمزارز معرفی میشود؛ مانند ابزار یادداشتبرداری یا مدیریت مرورگر.
بنابراین خطر فقط به افزونههایی محدود نیست که نام Wallet دارند.
۲. چرا افزونههای جعلی قابل تشخیص نیستند؟
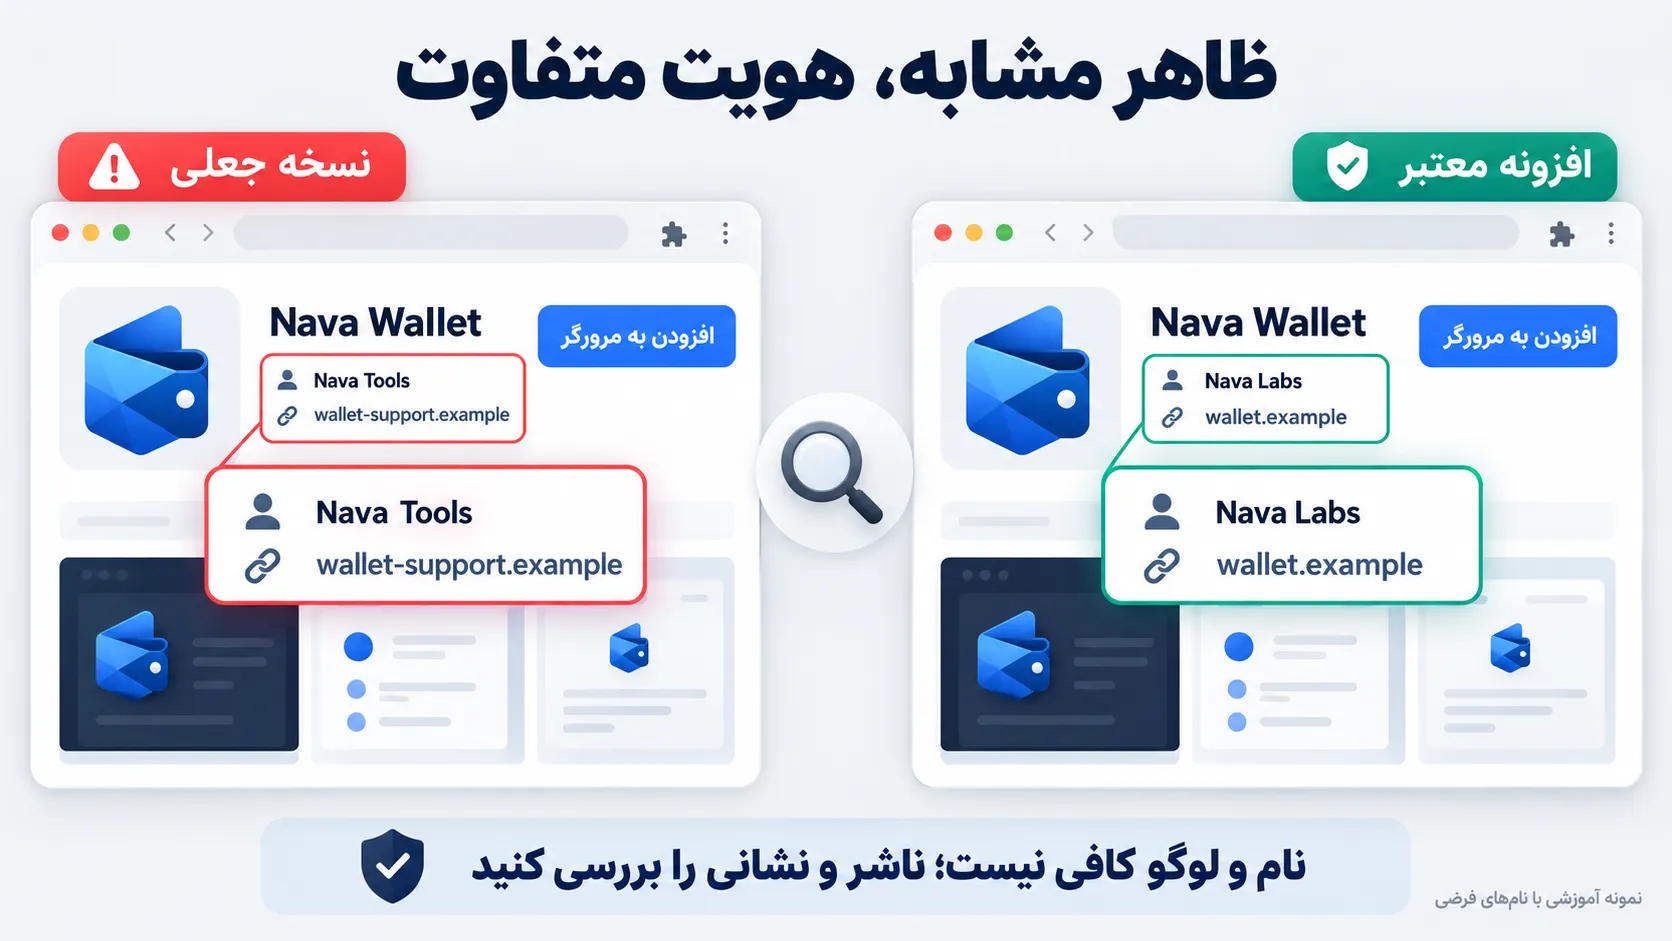
کلاهبرداران میتوانند از عناصر ظاهری مشابه نسخه اصلی استفاده کنند.
برای مثال:
- لوگوی مشابه
- نام تقریباً یکسان
- توضیحات کپیشده
- تصاویر رابط کاربری
- صفحه بازیابی کیف پول
- پیامهای امنیتی ساختگی
گاهی تفاوت نام تنها در یک کاراکتر است.
برای مثال، ممکن است بهجای حرف انگلیسی l از حرف بزرگ I استفاده شود.
در برخی حملات نیز از کاراکترهای Unicode استفاده میشود که از نظر ظاهری به حروف لاتین شباهت دارند.
در نتیجه، کاربر ممکن است نام جعلی را با نام اصلی اشتباه بگیرد.
۳. سرقت Seed Phrase چگونه انجام میشود؟
در یک سناریوی متداول، افزونه جعلی هنگام راهاندازی دو گزینه نمایش میدهد:
Create New Wallet
Import Existing Wallet
کاربر گزینه دوم را انتخاب میکند.
سپس افزونه درخواست واردکردن عبارت بازیابی را نمایش میدهد.
اگر نرمافزار مخرب باشد، ممکن است این اطلاعات را به زیرساخت مهاجم منتقل کند.
نکته مهم این است که واردکردن Seed Phrase در فرآیند بازیابی یک کیف پول معتبر، بهخودیخود رفتار غیرعادی نیست.
خطر زمانی ایجاد میشود که کاربر نتواند اصالت نرمافزاری را که عبارت بازیابی در آن وارد میکند تأیید کند.
۴. چرا Seed Phrase از رمز عبور افزونه مهمتر است؟
رمز عبور محلی کیف پول معمولاً برای محافظت از اطلاعات ذخیرهشده در همان نرمافزار یا دستگاه استفاده میشود.
اما Seed Phrase میتواند امکان بازیابی کلیدهای کیف پول را فراهم کند.
اگر مهاجم به عبارت بازیابی معتبر دسترسی پیدا کند، ممکن است بدون نیاز به رمز عبور محلی افزونه، کیف پول را در محیط دیگری بازیابی کند.
بنابراین تغییر رمز عبور افزونه، مشکل افشای Seed Phrase را برطرف نمیکند.
این تفاوت برای تصمیمگیری پس از حادثه بسیار مهم است.
۵. نمونه واقعی: افزونههای جعلی در اکتبر ۲۰۲۶
در هفتم اکتبر ۲۰۲۶، پژوهشگران Socket گزارشی درباره ۱۶ افزونه مخرب Firefox منتشر کردند.
براساس این گزارش، برخی افزونهها رابط کاربری کیف پولهای شناختهشده را تقلید میکردند و هنگام واردکردن اطلاعات بازیابی، برای انتقال آنها به زیرساخت مهاجم طراحی شده بودند.
پژوهشگران همچنین اشاره کردند که بعضی افزونهها در اطلاعات ظاهری خود ادعای جمعآورینکردن داده داشتند، در حالی که رفتار کد آنها با این ادعا سازگار نبود. Socket
این موضوع نشان میدهد که توضیحات منتشرشده در صفحه افزونه بهتنهایی برای ارزیابی امنیت کافی نیست.
۶. نمونه دیگر: جعل نام کیف پول با کاراکترهای مشابه
در گزارش دیگری به تاریخ ۲۷ اکتبر ۲۰۲۶، پژوهشگران Socket افزونههایی را بررسی کردند که با تقلید از نام و ظاهر کیف پولهای شناختهشده، کاربران را هدف قرار میدادند.
در این حملات از کاراکترهای ظاهراً مشابه برای جعل نام استفاده شده بود.
همچنین برخی افزونهها دارای کدی بودند که برای جمعآوری اطلاعات محرمانه کیف پول طراحی شده بود.
طبق گزارش پژوهشگران، افزونههای مورد بررسی پس از شناسایی از فروشگاه مربوط حذف شدند. Socket
نتیجه مهم: حتی وجود یک افزونه در فروشگاه رسمی مرورگر نیز تضمین نمیکند که آن افزونه کاملاً ایمن است.
۷. آیا افزونه مخرب همیشه Seed Phrase میخواهد؟
خیر.
روشهای سوءاستفاده میتوانند متفاوت باشند.
سرقت عبارت بازیابی
افزونه از کاربر میخواهد Seed Phrase را وارد کند و سپس اطلاعات را افشا میکند.
سرقت Private Key
ممکن است افزونه هنگام Import کردن کیف پول، کلید خصوصی را دریافت کند.
دستکاری آدرس مقصد
بعضی بدافزارها تلاش میکنند آدرس کیف پول مقصد را هنگام کپی و جایگذاری تغییر دهند.
دستکاری رابط کاربری
افزونه ممکن است اطلاعات نمایشدادهشده در صفحه یا فرمهای تراکنش را تغییر دهد.
هدایت به وبسایت فیشینگ
ممکن است کاربر به صفحهای جعلی برای بازیابی یا تأیید کیف پول منتقل شود.
در ژوئن ۲۰۲۶ نیز پژوهشگران McAfee کارزاری را گزارش کردند که از یک افزونه مخرب مرورگر برای جایگزینی آدرسهای رمزارزی استفاده میکرد. McAfee
۸. تفاوت افزونه جعلی با Wallet Drainer
این دو تهدید میتوانند به سرقت دارایی منجر شوند، اما سازوکار آنها الزاماً یکسان نیست.
ویژگی
افزونه جعلی کیف پول
Wallet Drainer
روش اصلی
جعل نرمافزار یا دستکاری مرورگر
سوءاستفاده از امضا، مجوز یا دسترسی
نیاز به Seed Phrase
در برخی حملات
الزاماً خیر
امکان سرقت Private Key
بله، بسته به بدافزار
بسته به نوع حمله
روش مقابله
حذف تهدید و ایمنسازی کلیدها
بررسی مجوزها، امضاها و کلیدها
خطر تداوم دسترسی
در صورت افشای کلید، بسیار جدی
وابسته به اختیار ایجادشده
در عمل ممکن است یک حمله ترکیبی از هر دو روش باشد.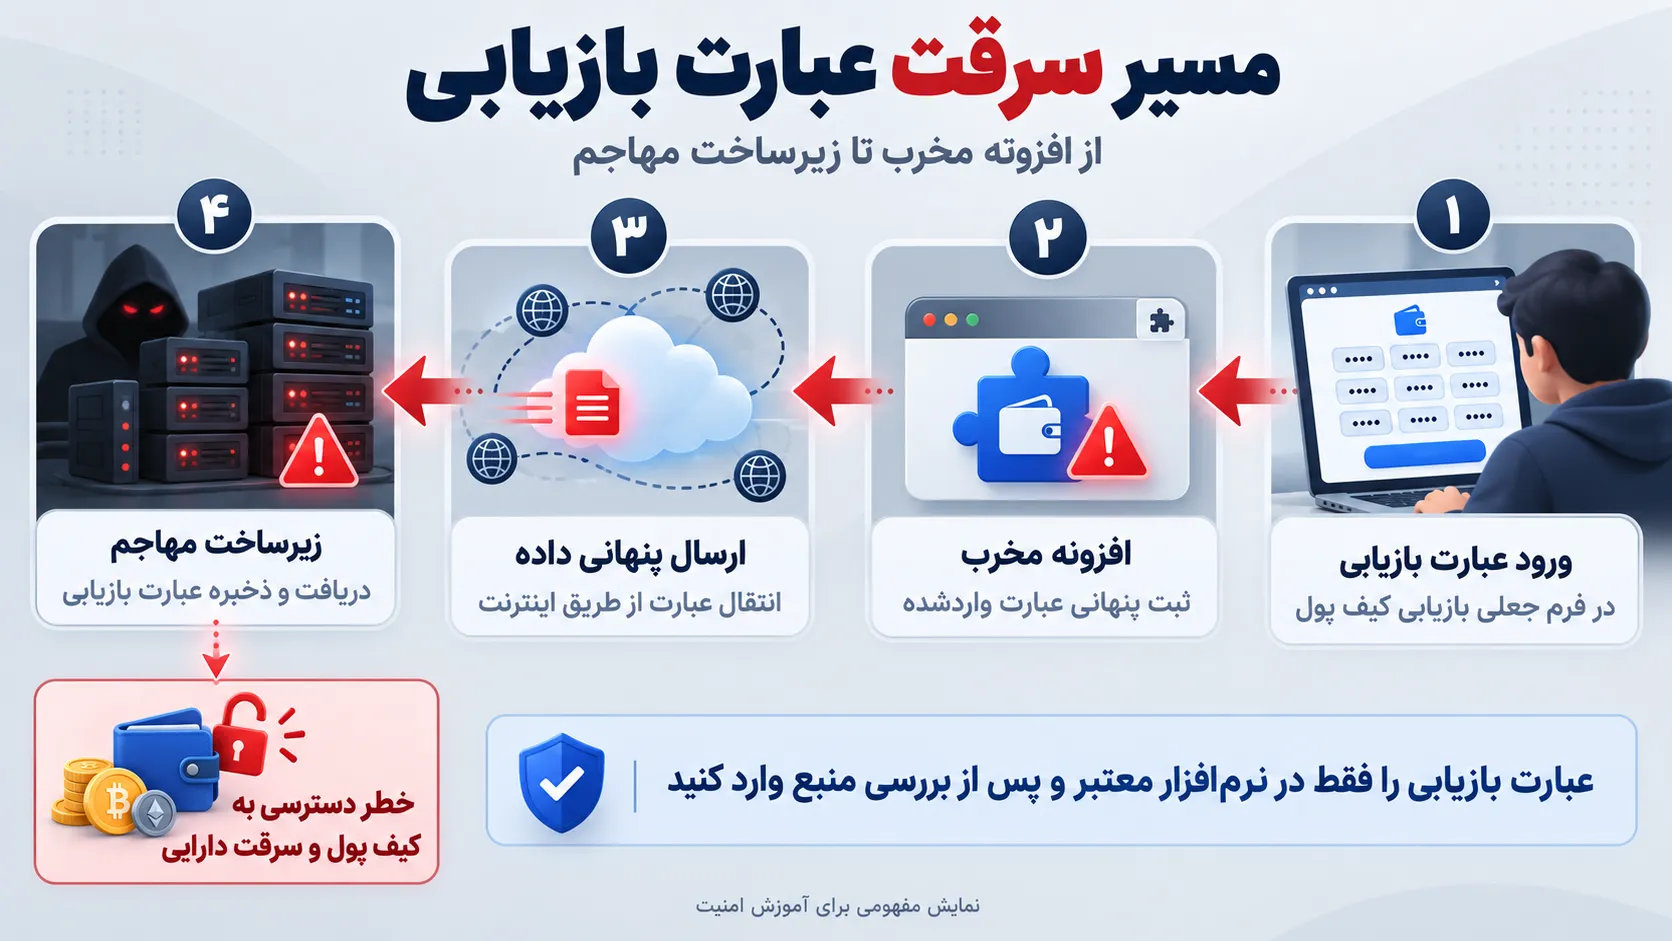
۹. چرا تعداد نصب و امتیاز کاربران کافی نیست؟
کاربران گاهی افزونهای را صرفاً به دلیل تعداد نصب یا امتیاز بالا انتخاب میکنند.
اما این شاخصها بهتنهایی برای تأیید اصالت نرمافزار کافی نیستند.
ممکن است افزونهای تازه منتشر شده باشد، نام مشابهی داشته باشد یا از روشهای مختلف برای جلب اعتماد استفاده کند.
روش مطمئنتر آن است که لینک نصب از وبسایت رسمی و تأییدشده توسعهدهنده دریافت شود.
حتی در این حالت نیز باید مراقب جعل دامنه و وبسایت اصلی بود.
۱۰. مجوزهای مرورگر چه اهمیتی دارند؟
افزونهها ممکن است برای عملکرد خود به مجوزهای مختلفی نیاز داشته باشند.
برای مثال، برخی مجوزها امکان دسترسی به محتوای صفحات وب یا اجرای کد در آنها را فراهم میکنند.
وجود یک مجوز گسترده بهتنهایی اثباتکننده بدافزار بودن افزونه نیست.
اما اگر افزونهای با عملکرد ساده، درخواست دسترسی بسیار گسترده داشته باشد، بررسی بیشتر منطقی است.
همچنین باید توجه کرد که بعضی افزونههای مخرب ممکن است بدون نمایش مجوزهای غیرعادی، اطلاعات حساس را از فرمهای خودشان دریافت کنند.
بنابراین بررسی مجوزها فقط یکی از لایههای ارزیابی امنیت است.
۱۱. سناریوی فرضی سرقت رمزارز
فرض کنید فردی ۴۰ هزار USDT در یک کیف پول نرمافزاری نگهداری میکند.
او قصد دارد کیف پول خود را روی رایانه جدید بازیابی کند.
پس از جستجو در فروشگاه افزونهها، برنامهای با نامی مشابه کیف پول اصلی نصب میکند.
افزونه درخواست عبارت بازیابی میدهد.
کاربر ۱۲ کلمه را وارد میکند.
چند ساعت بعد، انتقالهایی از کیف پول او ثبت میشوند که خودش انجام نداده است.
در چنین پروندهای، بررسی فقط به تراکنشهای بلاکچین محدود نمیشود.
باید دستگاه، افزونه نصبشده، زمان نصب، سوابق مرورگر و شواهد احتمالی افشای اطلاعات نیز بررسی شوند.
۱۲. در تحقیقات Forensics چه اطلاعاتی اهمیت دارند؟
اگر احتمال آلودگی مرورگر وجود داشته باشد، اطلاعات زیر میتوانند ارزش بررسی داشته باشند:
نوع داده
کاربرد
نام افزونه
شناسایی نرمافزار
Extension ID
تمایز نسخه اصلی و مشابه
نسخه افزونه
بررسی نمونه مشخص
زمان نصب
تطبیق با زمان حادثه
منبع نصب
بررسی مسیر ورود تهدید
فایلهای افزونه
تحلیل فنی نرمافزار
تاریخچه مرورگر
شناسایی صفحات مرتبط
TXID
مستندسازی انتقال دارایی
آدرسهای مقصد
بررسی مسیر وجوه
در بررسی قضایی، جمعآوری این اطلاعات باید با رعایت اصول حفاظت از ادله دیجیتال انجام شود.
۱۳. اگر افزونه مشکوک نصب کردهایم چه کنیم؟
نوع اقدام به اطلاعاتی بستگی دارد که در اختیار افزونه قرار گرفتهاند.
حالت اول: افزونه نصب شده، اما هیچ اطلاعات محرمانهای وارد نشده است
باید فعالیت افزونه متوقف و اصالت آن بررسی شود.
همچنین بهتر است دستگاه از نظر سایر نشانههای آلودگی ارزیابی شود.
حالت دوم: Seed Phrase وارد شده است
در این شرایط باید عبارت بازیابی را افشاشده فرض کرد.
اقدام مناسب، ایجاد کیف پول جدید با کلید مستقل در محیطی امن و انتقال داراییهای باقیمانده به آن است.
تغییر رمز عبور افزونه یا نصب مجدد همان کیف پول، خطر ناشی از افشای Seed Phrase را برطرف نمیکند.
حالت سوم: دارایی قبلاً منتقل شده است
باید TXIDها، آدرسهای مقصد و زمان تراکنشها ثبت شوند.
همچنین شواهد دستگاه و افزونه، پیش از پاکسازی غیرضروری، با رعایت ملاحظات امنیتی حفظ شوند.
اگر دستگاه همچنان آلوده باشد، نباید برای ایجاد کیف پول جدید یا واردکردن اطلاعات حساس به آن اعتماد کرد.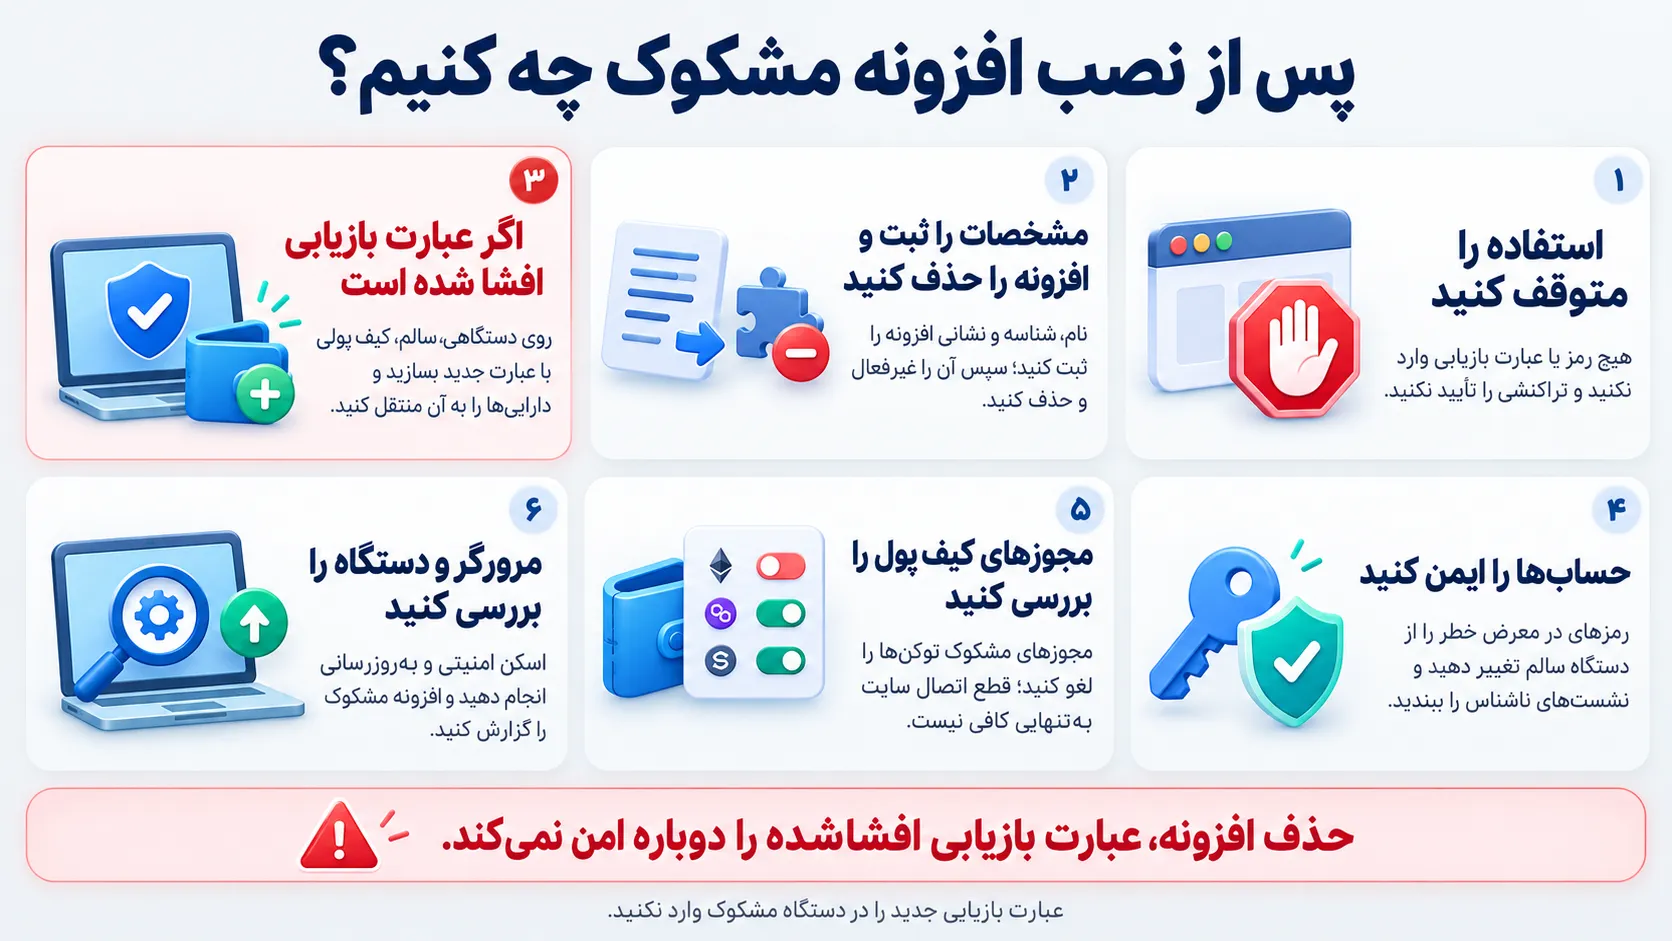
۱۴. آیا Hardware Wallet از این حمله جلوگیری میکند؟
Hardware Wallet میتواند خطر افشای کلید خصوصی را کاهش دهد؛ زیرا کلیدها معمولاً در محیط محافظتشده دستگاه نگهداری میشوند.
اما استفاده از Hardware Wallet به معنی حذف همه خطرها نیست.
اگر کاربر عبارت بازیابی Hardware Wallet را در یک افزونه جعلی وارد کند، حفاظت دستگاه عملاً دور زده میشود.
همچنین اگر کاربر تراکنش مخربی را روی دستگاه تأیید کند، ممکن است همان تراکنش معتبر باشد.
بنابراین حفاظت سختافزاری باید با بررسی درخواستها و رعایت محرمانگی عبارت بازیابی همراه باشد.
۱۵. چگونه افزونه معتبر را نصب کنیم؟
بهتر است مسیر نصب از وبسایت رسمی توسعهدهنده آغاز شود.
سپس باید مشخصات افزونه در فروشگاه مرورگر بررسی شوند.
موارد مهم عبارتاند از:
۱. نام دقیق توسعهدهنده
۲. آدرس رسمی انتشار
۳. شناسه افزونه
۴. مجوزهای درخواستی
۵. سابقه و اطلاعات نسخه
۶. هشدارهای امنیتی منتشرشده درباره افزونه
برای کیف پولهای حساس، نگهداری دارایی اصلی در محیطی جدا از مرورگر روزمره نیز میتواند خطر را کاهش دهد.
۱۶. آیا حذف افزونه، مشکل را حل میکند؟
اگر افزونه فقط نصب شده و هیچ اطلاعات حساسی افشا نشده باشد، حذف آن ممکن است بخشی از فرآیند رفع تهدید باشد.
اما اگر Seed Phrase یا Private Key سرقت شده باشد، حذف افزونه کافی نیست.
مهاجم ممکن است نسخهای از اطلاعات محرمانه را در اختیار داشته باشد و بتواند از دستگاه دیگری به دارایی دسترسی پیدا کند.
بنابراین باید میان حذف بدافزار و باطلکردن اعتماد به کلید افشاشده تفاوت گذاشت.
۱۷. پرسشهای متداول
آیا افزونه موجود در فروشگاه رسمی مرورگر همیشه امن است؟
خیر. انتشار در فروشگاه رسمی میتواند بخشی از فرآیند بررسی امنیتی باشد، اما تضمین مطلق نیست.
آیا فقط واردکردن Seed Phrase در افزونه جعلی خطرناک است؟
خیر. افزونههای مخرب ممکن است از روشهای دیگری مانند دستکاری صفحات یا آدرسهای مقصد نیز استفاده کنند.
آیا تغییر رمز عبور کیف پول پس از افشای Seed Phrase کافی است؟
خیر. در صورت افشای Seed Phrase باید کیف پول را در معرض خطر دانست و دارایی را به کیف پول جدید با کلید مستقل منتقل کرد.
آیا آنتیویروس تمام افزونههای جعلی را شناسایی میکند؟
خیر. ابزارهای امنیتی میتوانند مفید باشند، اما هیچ ابزار واحدی تمام تهدیدها را شناسایی نمیکند.
آیا میتوان دارایی سرقتشده را ردیابی کرد؟
در بسیاری از شبکههای عمومی میتوان تراکنشهای ثبتشده را بررسی کرد، اما ردیابی با تضمین بازیابی دارایی یکسان نیست.
نتیجهگیری
افزونههای جعلی کیف پول یکی از تهدیدات مهم کاربران رمزارز هستند.
این حملات لزوماً به آسیبپذیری در رمزنگاری بلاکچین وابسته نیستند؛ گاهی مهاجم با تقلید از یک نرمافزار معتبر، کاربر را به افشای اطلاعاتی ترغیب میکند که برای کنترل دارایی کافی هستند.
گزارشهای امنیتی اکتبر ۲۰۲۶ نشان میدهند جعل افزونههای کیف پول همچنان یک تهدید فعال است.
مهمترین اصل پیشگیری، تأیید اصالت نرمافزار پیش از واردکردن Seed Phrase یا Private Key است.
CTA: پیش از نصب یا بازیابی کیف پول در مرورگر، لینک رسمی توسعهدهنده و شناسه افزونه را بررسی کنید. اگر عبارت بازیابی خود را در نرمافزاری مشکوک وارد کردهاید، امنیت داراییهای باقیمانده را در اولویت قرار دهید.
بلاگها و مقالات
مشاهده همه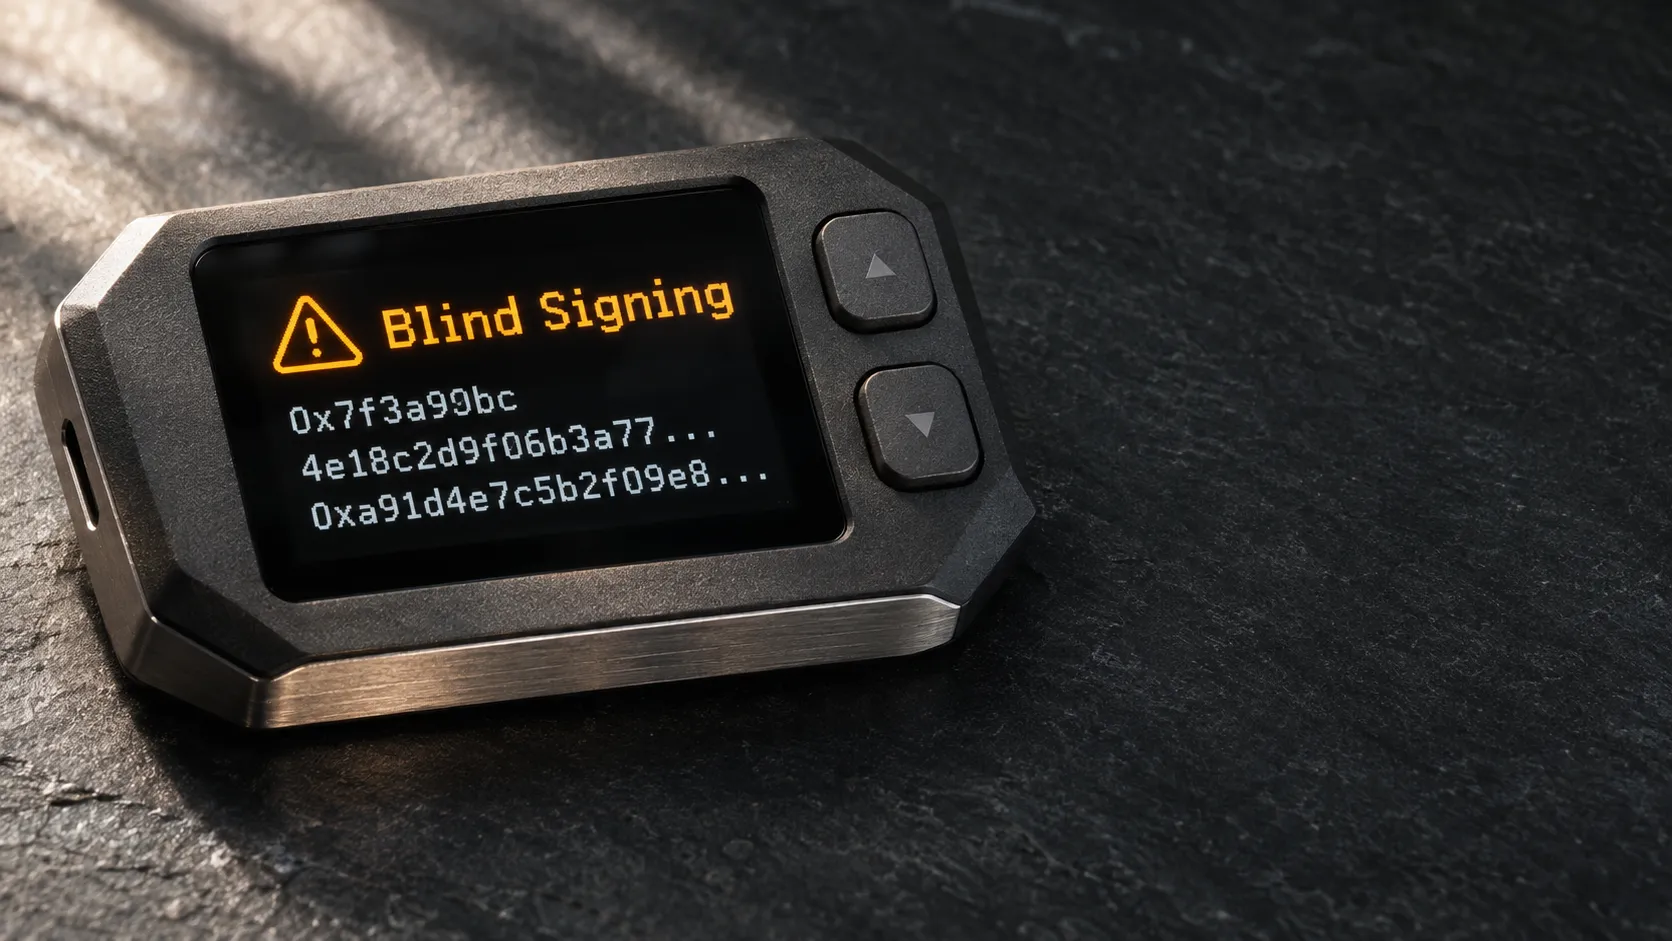
Blind Signing چیست؟
فرض کنید قصد دارید کیف پول خود را به یک برنامه غیرمتمرکز متصل کنید. پس از انتخاب یک گزینه، پنجرهای برای تأیید تراکنش باز میشود. اما بهجای مشاهده توضیح واضح درباره مقدار دارایی و آدرس مقصد، مجموعهای از دادههای پیچیده یا یک پیام نامفهوم نمایش داده میشود. وبسایت اعلام میکند: «برای ادامه، فقط تراکنش را تأیید کنید.» کاربر بدون آنکه دقیقاً بداند چه عملیاتی را امضا میکند، درخواست را تأیید میکند. این وضعیت نمونهای از Blind Signing یا امضای کورکورانه است. Blind Signing به شرایطی گفته میشود که کاربر تراکنش یا پیامی را امضا میکند، در حالی که جزئیات مهم آن برایش بهشکل قابل فهم نمایش داده نشدهاند. این موضوع یکی از چالشهای امنیتی مهم در تعامل با قراردادهای هوشمند است. فهرست مطالب ۱. امضای دیجیتال در کیف پول چیست؟ ۲. Blind Signing چگونه ایجاد میشود؟ ۳. تفاوت Blind Signing و Clear Signing ۴. خطر امضای قرارداد مخرب ۵. آیا Hardware Wallet کافی است؟ ۶. ارتباط با Token Approval ۷. روشهای کاهش خطر ۸. اقدامات پس از امضای مشکوک ۹. پرسشهای متداول
کلاهبرداری Task Scam چیست؟
فرض کنید در Telegram یا WhatsApp پیغامی دریافت میکنید: «برای انجام چند کار ساده اینترنتی، روزانه بین ۵۰ تا ۱۵۰ دلار درآمد داشته باشید.» کار پیشنهادی پیچیده نیست. کافی است وارد یک وبسایت شوید، روی چند محصول کلیک کنید، امتیاز ثبت کنید یا سفارشهایی را در یک پنل تکمیل کنید. در ابتدا همهچیز واقعی به نظر میرسد. پس از انجام چند فعالیت، مبلغی بهعنوان پورسانت در حساب شما نمایش داده میشود. حتی ممکن است بتوانید مبلغ کوچکی برداشت کنید. اما پس از مدتی، سیستم اعلام میکند که برای تکمیل مرحله بعد باید حساب خود را با USDT شارژ کنید. اینجاست که یک پیشنهاد شغلی ظاهراً ساده میتواند به Task Scam تبدیل شود. این نوع کلاهبرداری از ترکیب وعده درآمد آسان، نمایش سود ساختگی و فشار روانی برای واریز پول استفاده میکند. فهرست مطالب ۱. Task Scam چیست؟ ۲. روش جذب قربانی ۳. نقش پورسانت اولیه ۴. چرا از قربانی USDT میخواهند؟ ۵. موجودی منفی و سفارش ویژه ۶. سناریوی عملی کلاهبرداری ۷. نشانههای هشدار ۸. اقدامات پس از حادثه ۹. پرسشهای متداول
کلاهبرداری صرافی جعلی رمزارز؛
فرض کنید فردی در یک پلتفرم سرمایهگذاری رمزارز حساب باز کرده است. ابتدا هزار دلار واریز میکند و پس از چند روز، موجودی حساب به ۱۳۰۰ دلار افزایش مییابد. چند هفته بعد، با واریز مبالغ بیشتر، موجودی نمایشدادهشده در سایت به ۸۵ هزار دلار میرسد. کاربر تصمیم میگیرد بخشی از سود خود را برداشت کند. اما هنگام برداشت با پیغام زیر مواجه میشود: «برای فعالسازی برداشت، ابتدا باید ۱۰ درصد مالیات پرداخت کنید.» کاربر مبلغ را میپردازد، ولی درخواست جدیدی ظاهر میشود: «حساب شما به دلیل بررسی AML مسدود شده است. برای رفع محدودیت باید هزینه تأیید پرداخت کنید.» این سناریو یکی از الگوهای شناختهشده کلاهبرداری با صرافیها و پلتفرمهای سرمایهگذاری جعلی است. در چنین حملاتی، قربانی ممکن است تصور کند دارایی واقعی در حساب خود دارد؛ در حالی که اعداد نمایشدادهشده صرفاً دادههایی هستند که مدیران سایت کنترل میکنند. فهرست مطالب ۱. صرافی جعلی چگونه کار میکند؟ ۲. موجودی ساختگی چیست؟ ۳. چرا برداشت مسدود میشود؟ ۴. مالیات و هزینه AML جعلی ۵. نقش شبکههای اجتماعی ۶. تفاوت صرافی واقعی و جعلی ۷. اقدامات پس از کلاهبرداری ۸. حفظ شواهد و ردیابی وجوه
حملات RPC Spoofing چیست؟
تصور کنید برای استفاده از یک برنامه غیرمتمرکز، پیغامی دریافت میکنید: «برای اتصال سریعتر و دریافت پاداش، شبکه جدید را به کیف پول خود اضافه کنید.» در ادامه، یک آدرس RPC در اختیار شما قرار میگیرد. کاربر تصور میکند RPC صرفاً یک تنظیم فنی برای اتصال به بلاکچین است و خطری ندارد. اما آیا همیشه چنین است؟ RPC یکی از مسیرهای ارتباط کیف پول با شبکه بلاکچین است. اگر این مسیر به سروری ناشناس یا مخرب متصل شود، ممکن است اطلاعاتی که کیف پول دریافت میکند نادرست، ناقص یا دستکاریشده باشند. البته یک نکته مهم وجود دارد: تغییر RPC بهتنهایی به معنی افشای Private Key یا انتقال خودکار دارایی نیست. خطر اصلی به اطلاعات ارائهشده توسط سرور، درخواستهای بعدی و تصمیمهایی مربوط میشود که کاربر براساس آن اطلاعات میگیرد. فهرست مطالب ۱. RPC چیست؟ ۲. نقش RPC در کیف پول ۳. RPC مخرب چه کاری میتواند انجام دهد؟ ۴. محدودیتهای مهاجم ۵. سناریوهای فریب ۶. روشهای شناسایی ۷. اقدامات پس از اتصال به RPC مشکوک ۸. نکات Forensics
