Fake Bridge چیست؟
چگونه قراردادهای جعلی انتقال رمزارز قربانی میگیرند؟
با گسترش استفاده از چندین Blockchain، Bridgeها به ابزار مهمی برای انتقال دارایی میان شبکهها تبدیل شدهاند. اما همین موضوع باعث شده یک خطر جدی شکل بگیرد: Bridge جعلی. در این نوع حمله، کاربر تصور میکند وارد یک سرویس واقعی برای انتقال دارایی شده است، اما در حقیقت وارد وبسایتی میشود که برای سرقت دارایی یا دسترسیهای کیف پول طراحی شده است. خطر زمانی بیشتر میشود که ظاهر سایت تقریباً مشابه یک پروژه واقعی باشد.
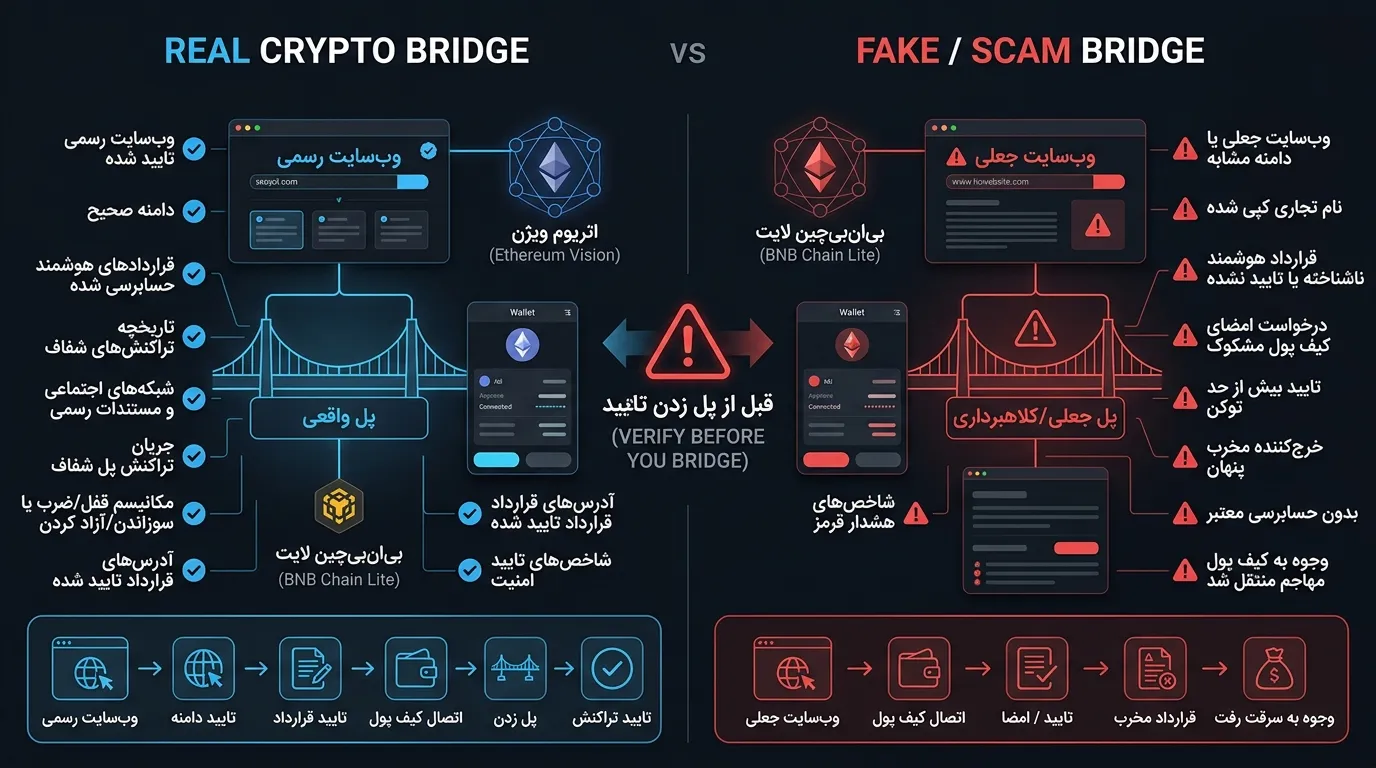
Fake Bridge چگونه کار میکند؟
سناریوی ساده میتواند چنین باشد:
کاربر
↓
جستجوی Bridge در Google
↓
ورود به سایت جعلی
↓
Connect Wallet
↓
انتخاب Token
↓
Approve / Sign / Transaction
↓
از دست رفتن دارایی
در اینجا مشکل اصلی ممکن است نه خود Blockchain، بلکه وبسایت و قرارداد مخربی باشد که کاربر با آن تعامل کرده است.
چرا تشخیص Fake Bridge دشوار است؟
کلاهبرداران معمولاً تلاش میکنند چند عنصر را شبیه سرویس واقعی طراحی کنند:
- لوگو
- رنگبندی
- نام پروژه
- Domain
- رابط کاربری
- دکمه Connect Wallet
- صفحات Documentation
- حتی لینکهای جعلی شبکههای اجتماعی
بنابراین صرفاً دیدن ظاهر حرفهای سایت هیچ تضمینی ایجاد نمیکند.
اولین هشدار: Domain
قبل از اتصال کیف پول باید Domain را بررسی کرد.
برای مثال ممکن است نام واقعی یک پروژه:
examplebridge.com
باشد.
اما دامنه جعلی:
example-bridge.com
examplebridge.net
examplebridge.xyz
باشد.
گاهی تفاوت فقط یک حرف است.
بنابراین بهتر است Domain را از یک منبع رسمی پروژه دریافت کنید، نه از تبلیغات، پیام خصوصی یا لینک ناشناس.
دومین هشدار: Contract Address
حتی اگر وبسایت ظاهراً معتبر باشد، باید قراردادهایی که قرار است با آنها تعامل شود نیز بررسی شوند.
کاربر ممکن است فکر کند:
Bridge
اما کیف پول در واقع درخواست تعامل با:
Unknown Contract
را نمایش دهد.
در چنین شرایطی باید متوقف شد و Contract Address را بررسی کرد.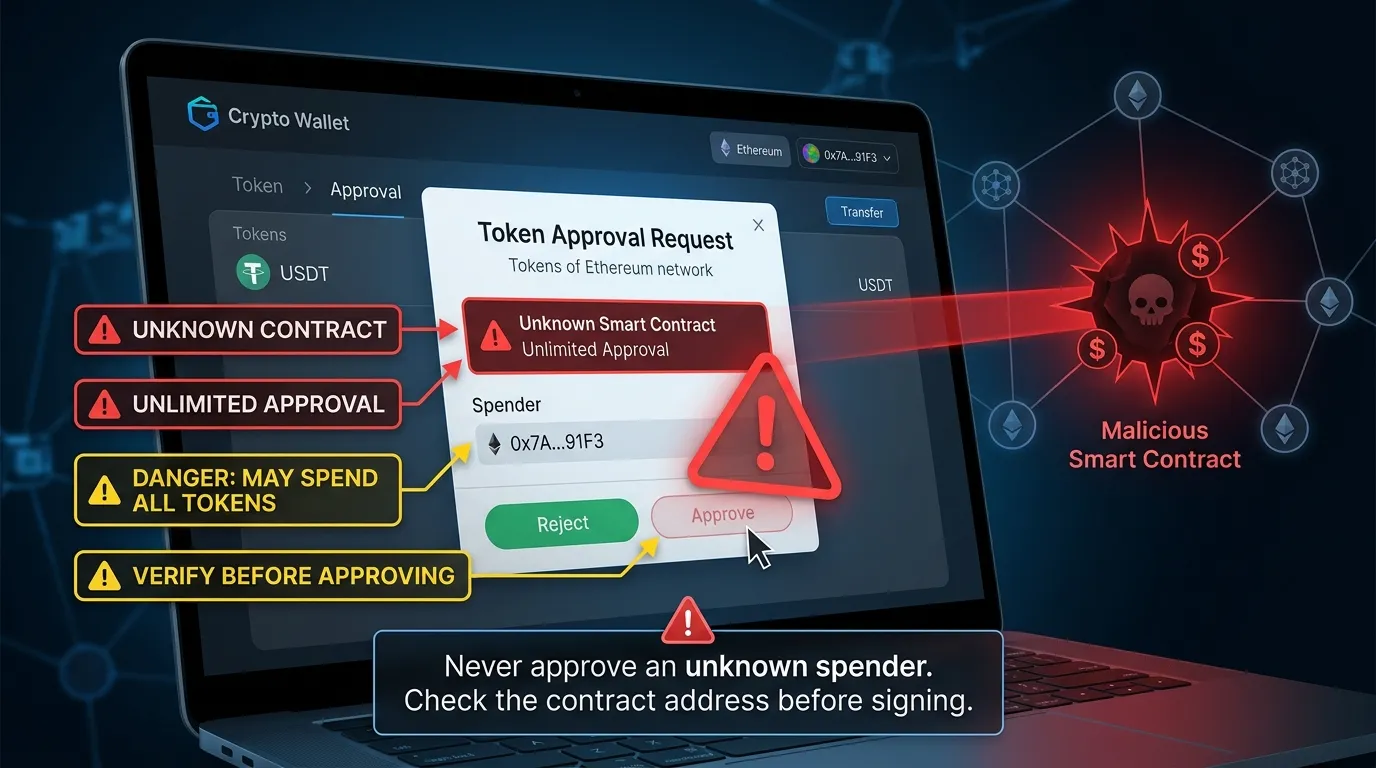
سومین هشدار: Approve
یکی از مهمترین خطرها این است که کاربر تصور کند صرفاً در حال انتقال مقدار مشخصی از دارایی است، اما در واقع مجوز خرجکردن Token را به یک قرارداد میدهد.
مثلاً:
Token:
USDT
Spender:
Unknown Contract
Allowance:
Unlimited
این وضعیت نیازمند بررسی دقیق است.
Approve با Transfer یکسان نیست.
چهارمین هشدار: Signature
گاهی سایت جعلی به جای Transaction از کاربر درخواست Signature میکند.
ممکن است کاربر تصور کند:
«چون تراکنش روی Blockchain ثبت نمیشود، پس خطری ندارد.»
این تصور اشتباه است.
امضای دیجیتال میتواند در بعضی سناریوها برای مجازکردن عملیات بعدی مورد استفاده قرار گیرد.
بنابراین:
No Gas ≠ No Risk
نبود Gas Fee بهتنهایی به معنی امن بودن عملیات نیست.
پنجمین هشدار: وعده سود غیرعادی
اگر یک Bridge به کاربر وعده دهد:
- پاداش تضمینی
- سود بالا
- Airdrop فوری
- Cashback غیرعادی
- چند برابر شدن موجودی
باید با احتیاط بسیار زیادی برخورد کرد.
یک Bridge واقعی معمولاً نیازی ندارد کاربر را با وعده سود غیرمنطقی مجبور به اتصال فوری کیف پول کند.
سناریوی واقعی حمله
فرض کنیم کاربر قصد انتقال USDT از یک شبکه به شبکه دیگر را دارد.
وارد سایتی میشود که ظاهر آن کاملاً حرفهای است.
سایت میگوید:
برای انجام Bridge ابتدا Wallet را متصل کنید.
کاربر Wallet را متصل میکند.
سپس:
Approve USDT
نمایش داده میشود.
کاربر Approve را تأیید میکند.
بعد سایت اعلام میکند:
Transaction Failed — Please Retry
کاربر دوباره Approve میکند.
در این مرحله ممکن است کاربر بدون اینکه متوجه شود مجوزی خطرناک به یک قرارداد داده باشد.
اگر قبلاً با Fake Bridge تعامل کردهایم چه کنیم؟
اولین کار:
۱. تعامل را متوقف کنید
دیگر روی سایت کلیک نکنید.
۲. Contract را بررسی کنید
TXID و Contract Address را ثبت کنید.
۳. Approvalها را بررسی کنید
اگر مجوزی برای یک قرارداد ناشناس صادر شده است، در صورت امکان آن را Revoke کنید.
۴. داراییهای باقیمانده را ارزیابی کنید
اگر احتمال compromise شدن Wallet وجود دارد، داراییهای باقیمانده را در یک Wallet امن منتقل کنید؛ البته قبل از هر اقدامی باید مطمئن شوید مسیر انتقال خود نیز امن است.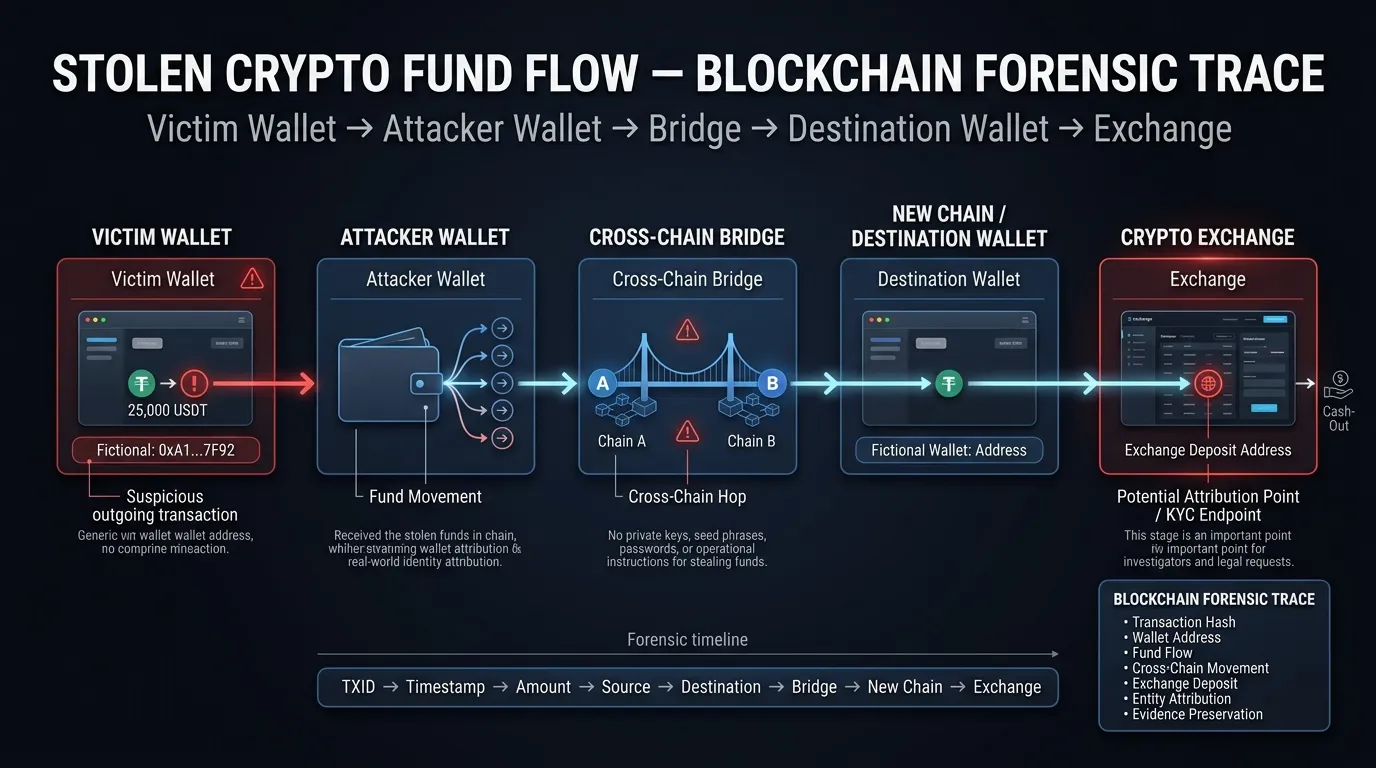
۵. شواهد را ذخیره کنید
این موارد را نگه دارید:
Website URL
Contract Address
TXID
Timestamp
Wallet Address
Token
Amount
Screenshot
Message / Advertisement
این اطلاعات بعدها برای بررسی forensic بسیار ارزشمند هستند.
اگر دارایی سرقت شده باشد
در این مرحله نباید فقط به اولین تراکنش نگاه کرد.
باید مسیر را دنبال کرد:
Victim Wallet
↓
Attacker Wallet
↓
Intermediate Wallet
↓
DEX
↓
Bridge
↓
Stablecoin
↓
Exchange / Service
ممکن است مهاجم بلافاصله دارایی را منتقل کند.
بنابراین زمان واکنش اهمیت زیادی دارد.
چرا گزارش اولیه اهمیت دارد؟
یک گزارش اولیه مناسب باید مشخص کند:
- چه اتفاقی افتاده؟
- چه زمانی رخ داده؟
- چه آدرسی درگیر بوده؟
- چه داراییای منتقل شده؟
- قرارداد مورد تعامل چه بوده؟
- دارایی پس از سرقت به کجا رفته؟
- آیا Cross-Chain Activity مشاهده شده؟
- آیا مقصد نهایی به یک صرافی یا سرویس شناختهشده رسیده است؟
یک نکته مهم برای پروندههای قضایی
در گزارش نباید صرفاً نوشته شود:
«این آدرس متعلق به کلاهبردار است.»
بهتر است میان مشاهده بلاکچینی و نتیجهگیری هویتی تفاوت قائل شویم.
مثلاً:
«بررسی دادههای آنچین نشان میدهد دارایی از آدرس قربانی به قرارداد X منتقل شده و سپس در تراکنشهای بعدی به آدرسهای Y و Z انتقال یافته است.»
این جمله یک مشاهده قابل بررسی است.
سپس میتوان درباره احتمال ارتباط آدرسها تحلیل جداگانه ارائه کرد.
چکلیست قبل از اتصال به Bridge
Check Official Website
↓
Verify Domain
↓
Check Official Contract
↓
Verify Network
↓
Read Wallet Request
↓
Check Token
↓
Check Spender
↓
Check Allowance
↓
Review Signature / Transaction
↓
Confirm
اگر یکی از این مراحل نامشخص بود:
تراکنش را تأیید نکنید.
یک قانون ساده اما مهم
اگر کسی به شما گفت:
«فقط Wallet را وصل کن، هیچ خطری ندارد.»
این جمله نباید مبنای تصمیم شما باشد.
اتصال Wallet، Approve، Sign Message و Transaction چهار مفهوم متفاوت هستند و هرکدام باید جداگانه بررسی شوند.
چرا حملات Bridge اهمیت بیشتری پیدا کردهاند؟
Cross-Chain زیرساخت پیچیدهای است و همین پیچیدگی سطح حمله را افزایش میدهد.
پژوهشهای جدید نیز Bridgeها را از جمله بخشهایی میدانند که هم برای حملات با ارزش بالا و هم برای جابهجایی پیچیده وجوه مورد توجه قرار گرفتهاند.
همچنین تحقیقات جدید درباره اکوسیستمهای بلاکچینی نشان میدهند که حتی دادههای Event Log مورد استفاده توسط Bridgeها و Explorerها میتوانند در برخی شرایط نیازمند بررسی دقیق باشند.
بنابراین در بررسیهای امنیتی، نباید فقط به ظاهر DApp یا نام Bridge اعتماد کرد.
نتیجهگیری
Fake Bridge یکی از نمونههای مهم مهندسی اجتماعی در Web3 است.
هدف مهاجم همیشه سرقت مستقیم Private Key نیست.
گاهی کافی است کاربر را متقاعد کند که:
- Wallet را متصل کند،
- Token را Approve کند،
- یک Signature بدهد،
- یا با Contract ناشناخته تعامل کند.
به همین دلیل بهترین دفاع، ترکیبی از بررسی Domain، Contract، Spender، Network و نوع درخواست Wallet است.
و اگر حادثهای رخ داد، ثبت سریع TXID، آدرسها، Contractها و Timeline میتواند برای ردیابی بعدی بسیار مهم باشد.
بلاگها و مقالات
مشاهده همه
Wallet Drainer چیست؟
فرض کنید وارد وبسایتی میشوید که ادعا میکند به مناسبت سالگرد یک پروژه رمزارزی، توکن رایگان توزیع میکند. ظاهر سایت حرفهای است. لوگوی پروژه، تعداد شرکتکنندگان و شمارش معکوس نیز نمایش داده میشود. برای دریافت پاداش فقط باید کیف پول خود را متصل کنید. پس از اتصال، پیغامی برای تأیید یک درخواست ظاهر میشود. کاربر تصور میکند این درخواست صرفاً برای دریافت Airdrop است. اما چند دقیقه بعد، بخشی از دارایی کیف پول او بدون انتظار قبلی منتقل میشود. در چنین شرایطی ممکن است کاربر قربانی یک Wallet Drainer شده باشد. Wallet Drainer به ابزار یا زیرساخت مخربی گفته میشود که برای فریب کاربر و انتقال غیرمجاز دارایی او طراحی شده است. این حمله الزاماً به شکستن رمزنگاری بلاکچین یا سرقت مستقیم Private Key نیاز ندارد. گاهی مهاجم از همان مجوز یا امضایی استفاده میکند که قربانی با تصور دیگری تأیید کرده است.
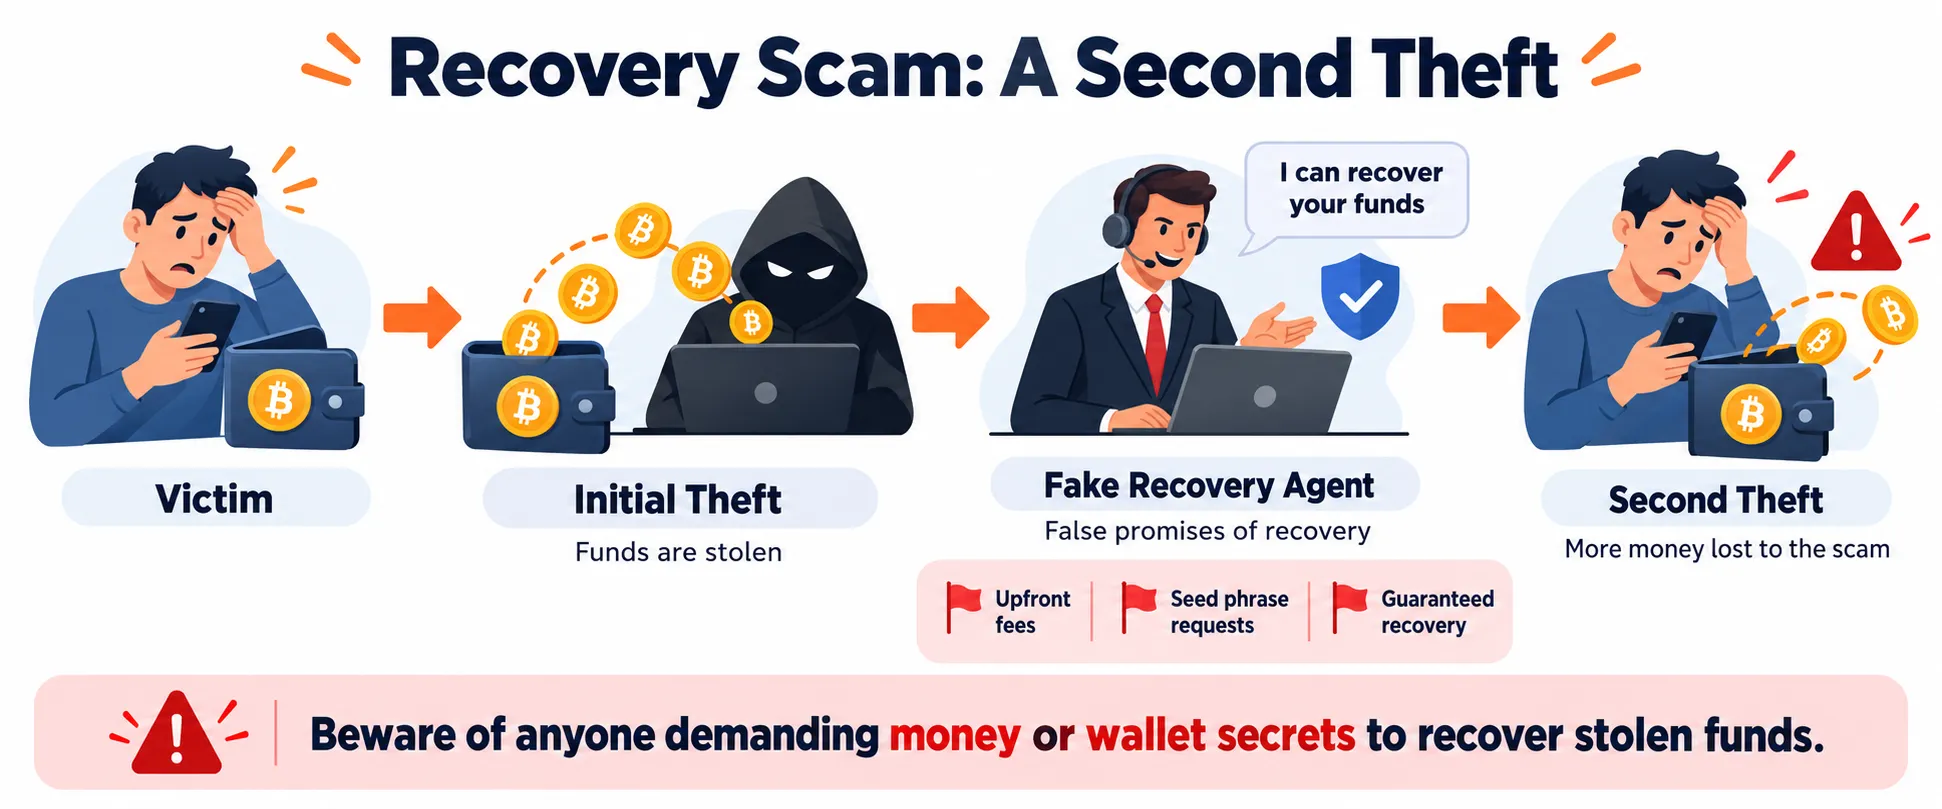
Crypto Recovery Scam چیست؟
فردی 50,000 USDT در یک کلاهبرداری از دست داده است. برای پیدا کردن راهحل، موضوع را در شبکه اجتماعی یا یک Forum مطرح میکند. چند ساعت بعد پیامی دریافت میکند: «ما یک تیم Blockchain Recovery هستیم. پول شما را پیدا کردهایم و میتوانیم ظرف ۴۸ ساعت آن را برگردانیم.» برای شروع فقط باید: 1,500 USDT Recovery Fee پرداخت کند. قربانی که به دنبال بازگرداندن سرمایه خود است، مبلغ را میپردازد. کمی بعد درخواست دیگری میآید: «دارایی Freeze شده است؛ برای آزادسازی باید Tax پرداخت کنید.» این همان Recovery Scam است؛ یعنی هدفگرفتن فردی که قبلاً قربانی شده است.
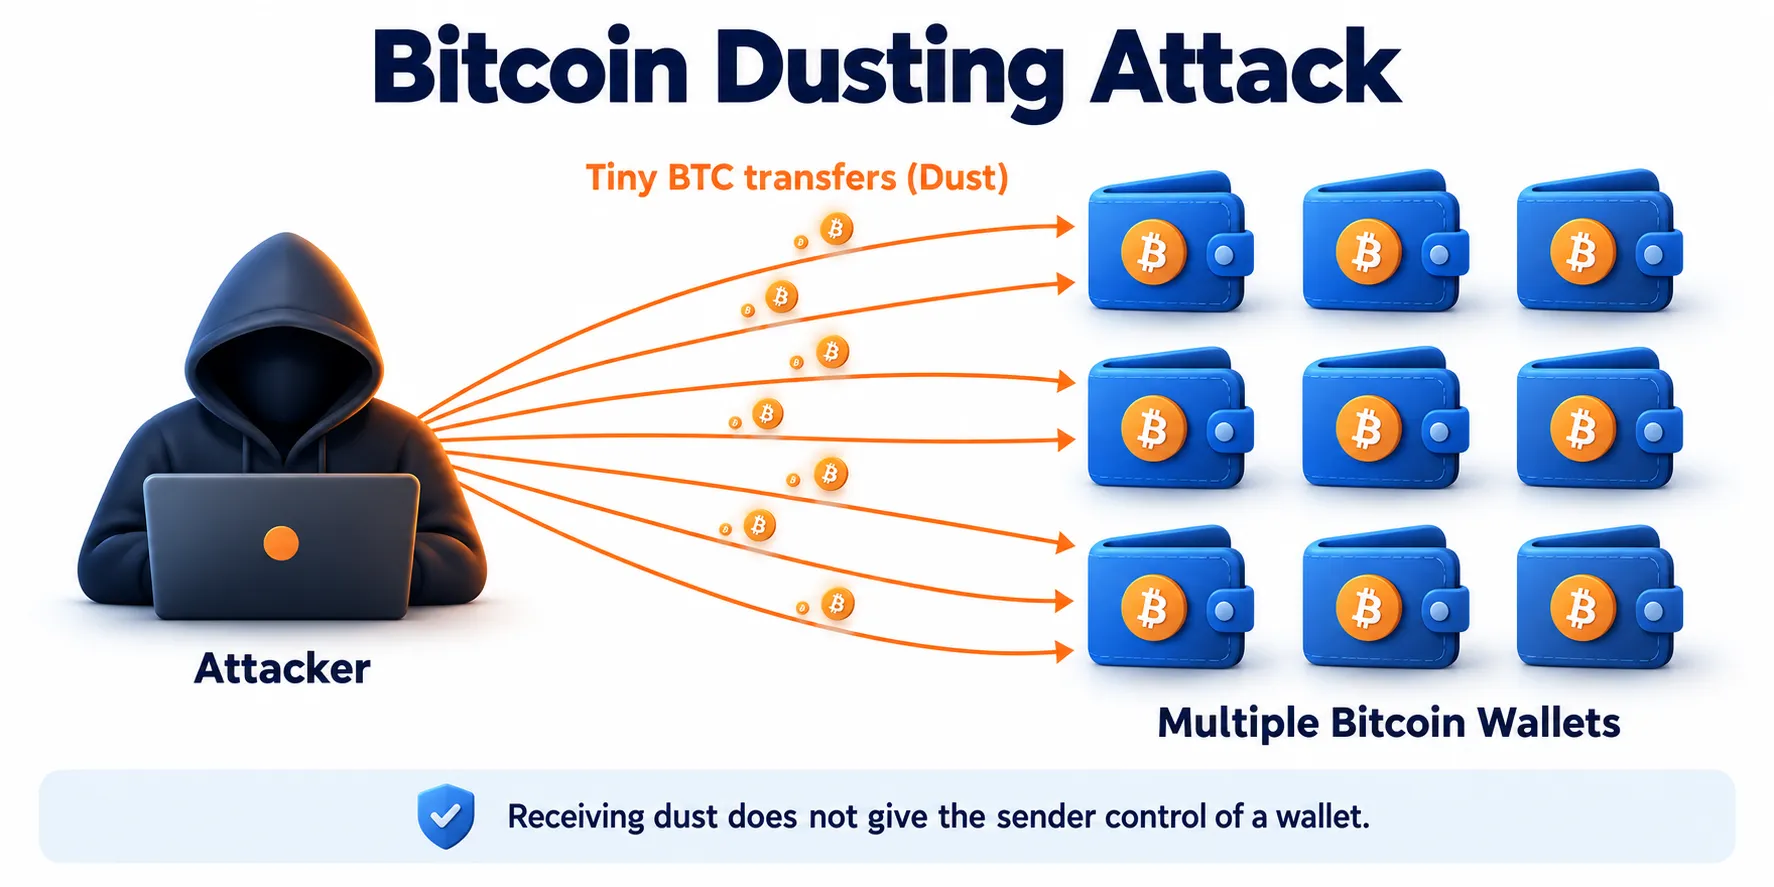
Dusting Attack چیست؟
یک روز Wallet خود را باز میکنید و متوجه میشوید مقدار بسیار کوچکی رمزارز دریافت کردهاید. مثلاً: 0.00000... BTC فرستنده را نمیشناسید. هیچ معاملهای هم انجام ندادهاید. مقدار آنقدر ناچیز است که شاید اهمیتی به آن ندهید. اما سؤال اینجاست: چرا یک فرد ناشناس باید برای شما رمزارز ارسال کند؟ یکی از احتمالات، Dusting Attack است. در این روش، مهاجم مقادیر بسیار کوچک رمزارز را به تعداد زیادی Address ارسال میکند و سپس رفتار بعدی آنها را زیر نظر میگیرد. راهنماهای امنیتی منتشرشده در ۲۰۲۶ نیز همچنان Dusting را بهعنوان یک تکنیک برای تحلیل ارتباط میان آدرسها و در برخی سناریوها زمینهسازی برای Phishing معرفی میکنند. Binance.US Help Center
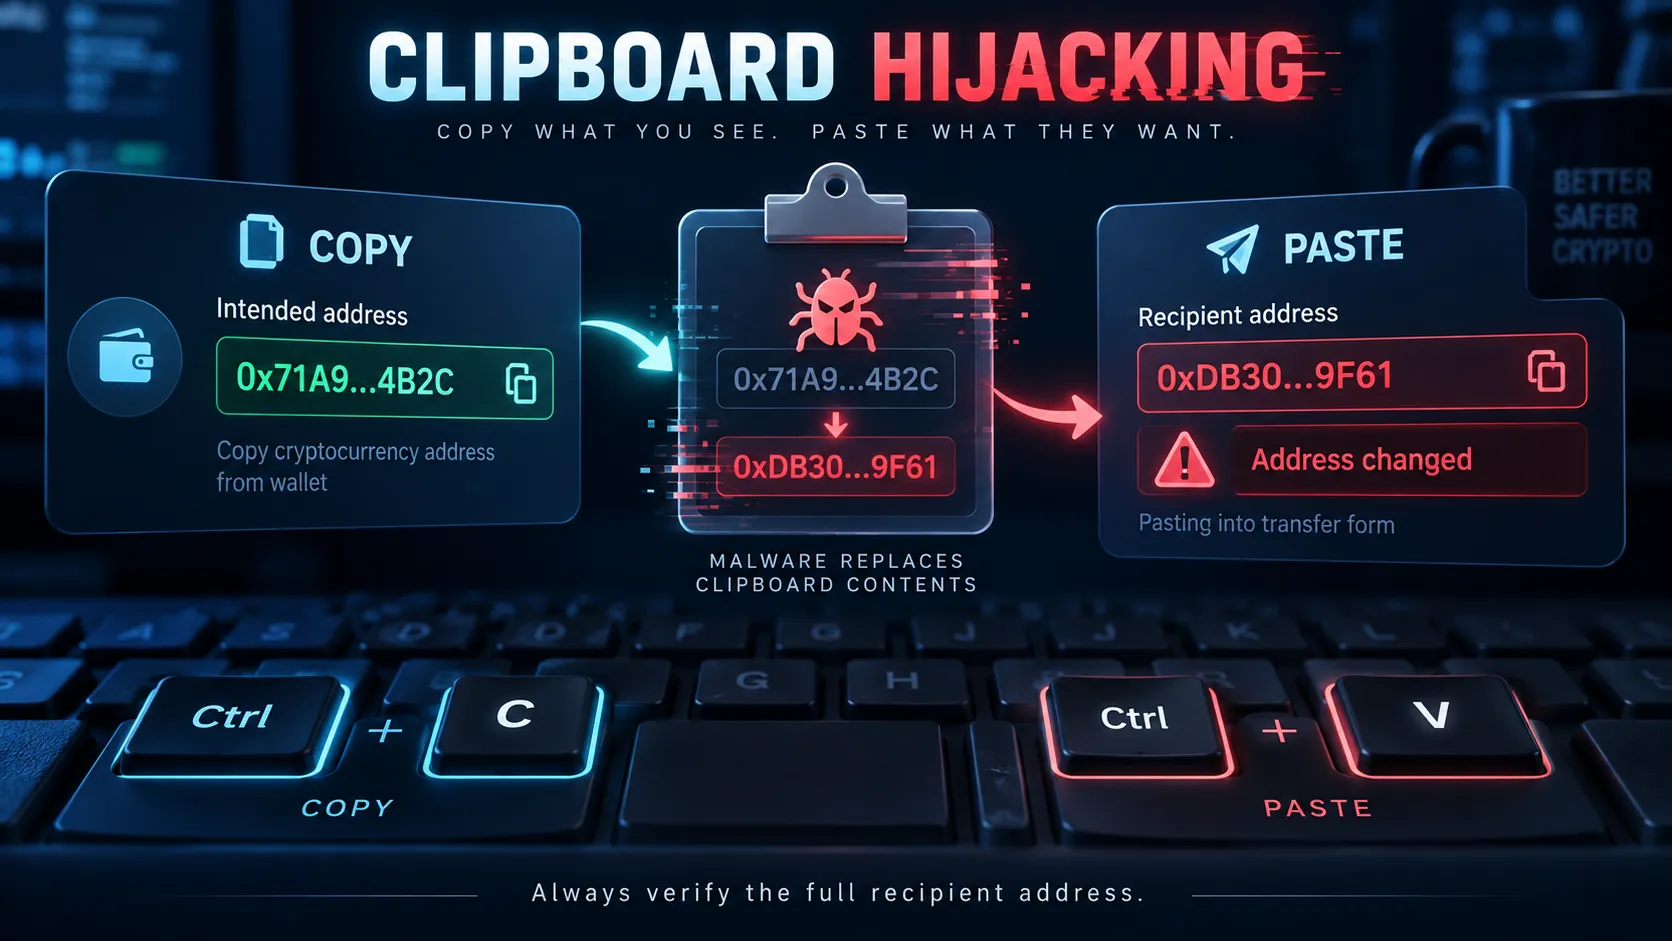
Clipboard Hijacking چیست؟
تصور کنید قصد دارید 10,000 USDT ارسال کنید. آدرس مقصد را از پیام دوست یا صرافی Copy میکنید. وارد Wallet میشوید. Paste میکنید. چند ثانیه بعد Transaction را تأیید میکنید. Blockchain نیز بدون هیچ خطایی تراکنش را ثبت میکند. اما پول به مقصد نمیرسد. چرا؟ چون آدرسی که Paste کردهاید همان آدرسی نبوده که Copy کرده بودید. این سناریو یکی از خطرناکترین نمونههای Clipboard Hijacking است.
