Structuring و Smurfing در رمزارز چیست؟
تحلیل تقسیم وجوه و تراکنشهای خرد در Blockchain AML
فرض کنید یک کیف پول در مدت کوتاهی ۳۰۰ هزار USDT دریافت میکند. بهجای انتقال تمام مبلغ در یک تراکنش، دارایی در سی مرحله به کیف پولهای مختلف منتقل میشود. هر کیف پول واسط بخشی از موجودی را به آدرس دیگری میفرستد و در نهایت، مبالغ در چند حساب صرافی متمرکز واریز میشوند. آیا این ساختار نشانه پولشویی است؟ ممکن است؛ اما پاسخ قطعی به بررسی هدف تراکنشها، ارتباط میان کیف پولها، منشأ دارایی و شواهد تکمیلی وابسته است. یکی از مفاهیم مهم در این زمینه، Structuring است؛ یعنی ساختاربندی تراکنشها به بخشهای کوچکتر، با هدف احتمالی دورزدن الزامات نظارتی یا کاهش احتمال شناسایی. در کنار آن، اصطلاح Smurfing معمولاً برای توصیف توزیع فعالیت مالی میان چند شخص، حساب یا واسطه به کار میرود. این دو مفهوم در بررسی فعالیتهای مالی رمزارزی نیز کاربرد دارند، اما استفاده از آنها نیازمند دقت است. فهرست مطالب ۱. Structuring چیست؟ ۲. تفاوت Structuring و Smurfing ۳. تقسیم تراکنش در بلاکچین ۴. شاخصهای رفتاری مشکوک ۵. تفاوت فعالیت مشروع و ساختاربندی مشکوک ۶. تحلیل کیف پولهای واسط ۷. نقش صرافیهای متمرکز ۸. مستندسازی در گزارش AML
۱. Structuring چیست؟
در ادبیات مبارزه با پولشویی، Structuring معمولاً به تقسیم عمدی تراکنشها با هدف دورزدن الزامات گزارشدهی، شناسایی یا کنترلهای مالی اشاره دارد.
برای مثال، بهجای یک انتقال بزرگ، چندین انتقال کوچک انجام میشود.
اما تقسیم تراکنش بهتنهایی به معنای Structuring مجرمانه نیست.
کاربران ممکن است به دلایل مشروع مانند محدودیت عملیاتی، مدیریت نقدینگی، پرداختهای مرحلهای یا کاهش ریسک انتقال، دارایی را در چند بخش جابهجا کنند.
بنابراین تحلیلگر باید میان شکل تراکنش و هدف احتمالی آن تفاوت قائل شود.
۲. Smurfing چه تفاوتی دارد؟
در کاربرد رایج AML، Smurfing معمولاً شامل استفاده از چند فرد، حساب یا واسطه برای انجام مجموعهای از تراکنشهاست.
برای مثال:
Source Wallet
│
├── Wallet A
├── Wallet B
├── Wallet C
└── Wallet D
↓
Multiple Accounts
اما این نمودار فقط ساختار توزیع وجوه را نشان میدهد.
برای اثبات وجود یک طرح هماهنگ، باید ارتباط عملیاتی میان آدرسها و نقش اشخاص بررسی شود.
۳. چرا تحلیل Structuring در رمزارز دشوار است؟
در شبکههای عمومی، ایجاد آدرس جدید ممکن است هزینه اندکی داشته باشد و معمولاً نیازمند ثبت هویت نزد خود شبکه نیست.
در نتیجه، یک شخص میتواند چند آدرس ایجاد کند.
از طرف دیگر، یک صرافی یا سرویس نیز ممکن است هزاران آدرس را برای کاربران مختلف مدیریت کند.
این دو وضعیت میتوانند در گراف تراکنشها شباهت ظاهری داشته باشند، در حالی که ماهیت اقتصادی و حقوقی آنها متفاوت است.
بنابراین شمارش آدرسها برای تشخیص تعداد اشخاص کافی نیست.
۴. الگوی تقسیم وجوه
سناریوی زیر را در نظر بگیرید:
Wallet A
300,000 USDT
│
├── 50,000 → Wallet B
├── 50,000 → Wallet C
├── 50,000 → Wallet D
├── 50,000 → Wallet E
├── 50,000 → Wallet F
└── 50,000 → Wallet G
این ساختار میتواند دلایل مختلفی داشته باشد.
ممکن است Wallet A متعلق به یک شرکت باشد که به شش تأمینکننده پرداخت میکند.
ممکن است یک صرافی دارایی را میان کیف پولهای عملیاتی خود توزیع کرده باشد.
یا ممکن است یک مجموعه برای پراکندهکردن وجوه از آدرسهای متعدد استفاده کند.
بدون بررسی زمینه، هیچیک از این فرضیهها قطعی نیست.
۵. شاخصهای قابل بررسی
۵.۱. تکرار مقدار
انتقالهای مکرر با مبالغ مشابه میتوانند نشانه وجود یک فرآیند استاندارد یا خودکار باشند.
اما تکرار مقدار لزوماً مشکوک نیست.
۵.۲. زمانبندی
تراکنشهای نزدیک به یکدیگر ممکن است نشاندهنده هماهنگی عملیاتی باشند.
با این حال، پرداختهای دستهای مشروع نیز میتوانند در بازه زمانی کوتاهی انجام شوند.
۵.۳. منابع مشترک
اگر چند کیف پول از یک آدرس مشترک تأمین مالی شوند، بررسی رابطه میان آنها مفید است.
ولی تأمین مالی مشترک بهتنهایی اثبات مالکیت مشترک نیست.
۵.۴. تجمیع در مقصد
اگر داراییهای تقسیمشده پس از چند مرحله دوباره در یک آدرس یا سرویس تجمیع شوند، این رفتار میتواند به بازسازی جریان مالی کمک کند.
۵.۵. ارتباط با سرویسهای پرریسک
وجود ارتباط با یک سرویس پرریسک ممکن است بررسی تکمیلی را توجیه کند، اما بهتنهایی وقوع جرم را اثبات نمیکند.
۶. تفاوت Fan-Out و Fan-In
دو الگوی مهم در تحلیل گراف تراکنش عبارتاند از:
Fan-Out: انتقال دارایی از یک آدرس به چند آدرس.
Fan-In: دریافت یا تجمیع دارایی از چند آدرس در یک آدرس.
برای مثال:
Wallet A
/ | \
B C D
\ | /
Wallet E
در این ساختار، ابتدا وجوه تقسیم و سپس تجمیع شدهاند.
اما باید بررسی کرد که آیا B، C و D واقعاً تحت کنترل یک موجودیت هستند یا صرفاً واسطههای مستقلاند.
۷. سناریوی فرضی پرونده
فرض کنیم شاکی اعلام کرده است ۱۸۰ هزار USDT به آدرس یک فرد ناشناس ارسال کرده و پس از آن ارتباط قطع شده است.
بررسی اولیه نشان میدهد:
Victim
↓
180,000 USDT
↓
Wallet A
سپس Wallet A در دوازده تراکنش، هر بار ۱۵ هزار USDT به آدرسهای متفاوت منتقل کرده است.
در ادامه مشخص میشود هشت آدرس از این مجموعه در بازه کوتاهی دارایی را به Deposit Addressهای یک صرافی منتقل کردهاند.
چه نتیجهای میتوان گرفت؟
یافته قطعی اول: ۱۸۰ هزار USDT از آدرس قربانی به Wallet A منتقل شده است.
یافته قطعی دوم: Wallet A دارایی را در دوازده تراکنش به آدرسهای مختلف توزیع کرده است.
یافته قابل بررسی: بخشی از وجوه در ادامه به آدرسهایی مرتبط با زیرساخت صرافی منتقل شده است.
فرضیه: تقسیم وجوه ممکن است بخشی از یک فرآیند هماهنگ برای انتقال دارایی باشد.
اما هنوز نمیتوان نتیجه گرفت که همه حسابهای صرافی متعلق به یک شخص هستند یا هدف قطعی تراکنشها دورزدن کنترلهای AML بوده است.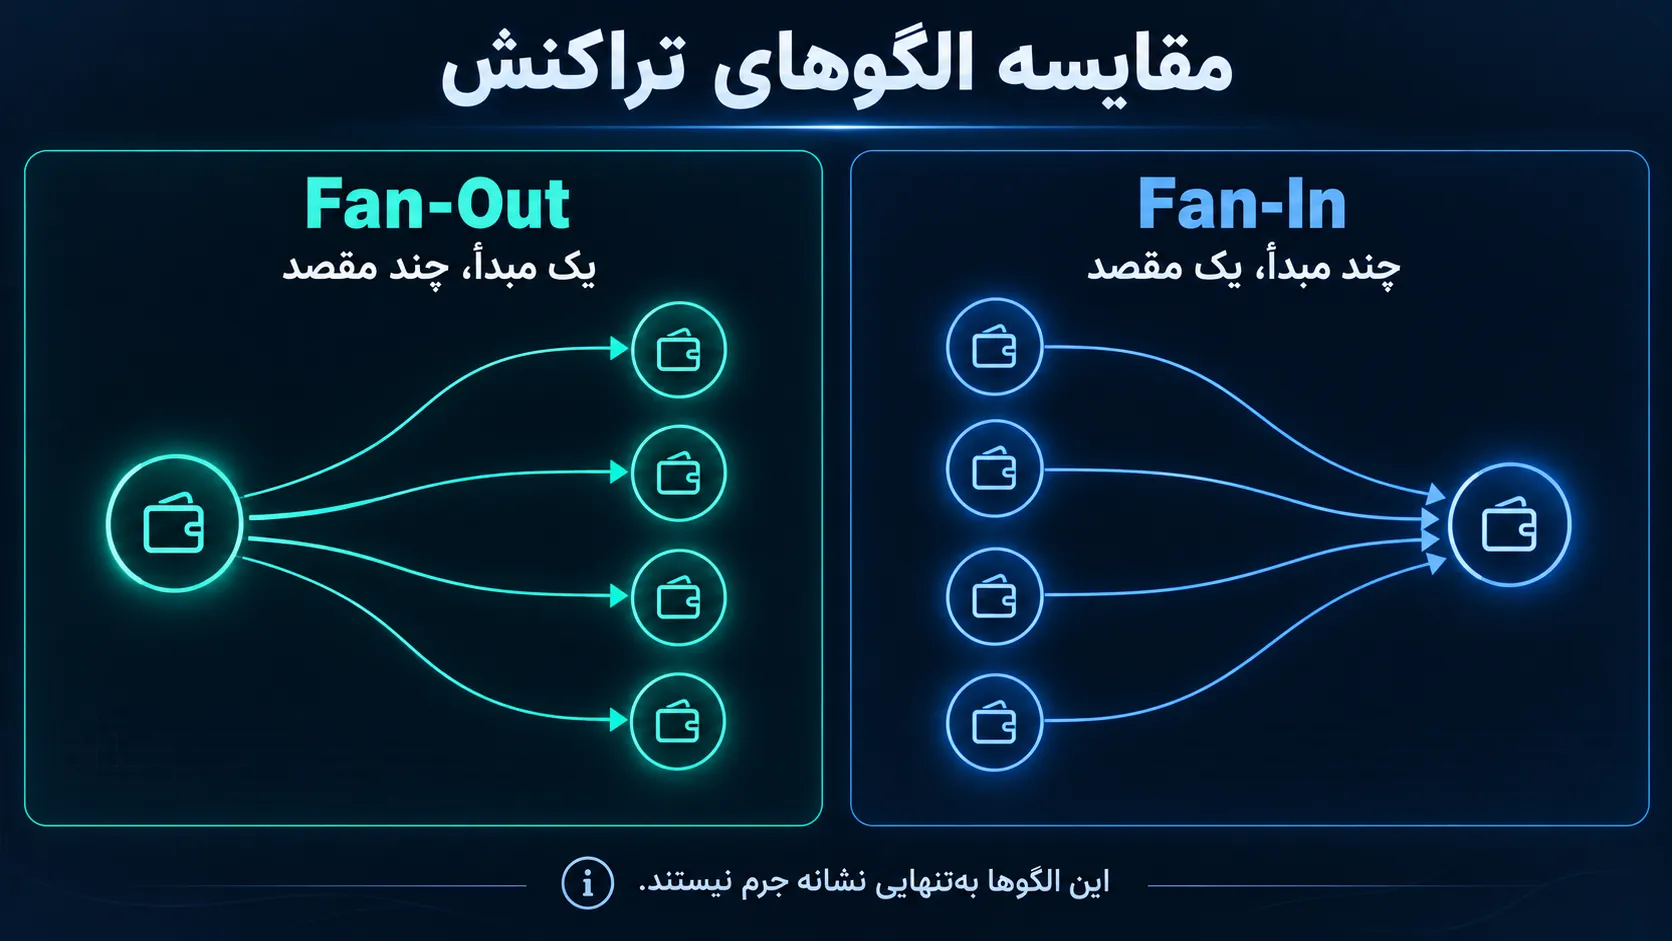
۸. بررسی ارتباط کیف پولها
برای تحلیل دقیقتر، میتوان این دادهها را بررسی کرد:
- زمان نخستین فعالیت هر آدرس
- منبع تأمین Gas
- تاریخچه تراکنشهای قبلی
- قراردادهای مورد استفاده
- مقصدهای مشترک
- الگوی نگهداری دارایی
- تراکنشهای بعدی
- شواهد خارج از زنجیره
این اطلاعات ممکن است فرضیه هماهنگی را تقویت یا تضعیف کنند.
با این حال، در شبکههای Account-Based، ارتباط مالی لزوماً به معنی مالکیت مشترک نیست.
۹. چرا تقسیم مبالغ کمتر از یک عدد مشخص، بهتنهایی کافی نیست؟
در بعضی بررسیها ممکن است تحلیلگر مشاهده کند که انتقالها مرتباً کمی پایینتر از یک مقدار مشخص انجام شدهاند.
این رفتار میتواند ارزش بررسی داشته باشد، اما نتیجهگیری به زمینه بستگی دارد.
آستانههای گزارشدهی، محدودیتهای برداشت و سیاستهای نظارتی در همه کشورها و سرویسها یکسان نیستند.
همچنین ممکن است مبلغ انتخابشده ناشی از محدودیت فنی، سیاست تجاری یا ترجیح کاربر باشد.
بنابراین نمیتوان صرفاً از تکرار مبالغ زیر یک عدد خاص، قصد دورزدن مقررات را اثبات کرد.
۱۰. نقش صرافیهای متمرکز
در تحقیقات AML، رسیدن وجوه به صرافی متمرکز اهمیت ویژهای دارد.
اما باید میان سه مفهوم تفاوت گذاشت:
Deposit Address: آدرسی که برای دریافت دارایی استفاده میشود.
Hot Wallet: کیف پول عملیاتی صرافی.
Customer Account: حساب داخلی کاربر در سامانه صرافی.
ممکن است دادههای On-Chain نشان دهند دارایی به زیرساخت یک صرافی رسیده است، اما برای شناسایی حساب دریافتکننده، اطلاعات داخلی صرافی لازم باشد.
بنابراین نباید از مشاهده یک Hot Wallet نتیجه گرفت که همه تراکنشهای آن متعلق به یک کاربر مشخصاند.
۱۱. تفاوت Structuring و Layering
Layering به استفاده از مجموعهای از تراکنشها یا عملیات مالی برای پیچیدهکردن منشأ و مسیر وجوه اشاره دارد.
Structuring ممکن است یکی از رفتارهای مشاهدهشده در چنین فرآیندی باشد، اما این دو مترادف نیستند.
برای مثال، تبدیل دارایی در DEX، انتقال میان شبکهها یا استفاده از چند حساب ممکن است بخشی از یک ساختار پیچیده مالی باشند.
با این حال، هیچیک از این رفتارها بهتنهایی اثباتکننده پولشویی نیستند.
۱۲. چگونه فرضیههای جایگزین را بررسی کنیم؟
فرض کنید مجموعهای از کیف پولها تراکنشهای مشابه دارند.
پیش از نتیجهگیری باید این احتمالها را نیز بررسی کرد:
پرداخت دستهای: یک شرکت به کارکنان یا تأمینکنندگان خود پرداخت میکند.
عملیات صرافی: یک سرویس دارایی را میان کیف پولهای داخلی منتقل میکند.
بازارگردانی: یک مجموعه برای تأمین نقدینگی چند بازار فعالیت میکند.
مدیریت خزانه: دارایی برای کاهش ریسک عملیاتی میان چند آدرس توزیع میشود.
فعالیت هماهنگ مشکوک: مجموعهای از آدرسها برای جابهجایی وجوه با هدف نامشروع به کار گرفته شدهاند.
وظیفه تحلیلگر، بررسی این احتمالها براساس دادههاست.
۱۳. استفاده از تحلیل زمانی
Timeline میتواند الگوهای رفتاری را آشکار کند.
برای مثال:
زمان
رویداد
۱۰:۰۰
دریافت ۱۸۰ هزار USDT
۱۰:۰۵
انتقال ۱۵ هزار USDT به B
۱۰:۰۷
انتقال ۱۵ هزار USDT به C
۱۰:۰۹
انتقال ۱۵ هزار USDT به D
۱۰:۲۰
انتقال B به صرافی
۱۰:۲۴
انتقال C به صرافی
این جدول فقط نمونه آموزشی است.
برای تحلیل واقعی باید تمام تراکنشها با TXID، آدرس کامل، مقدار و زمان استاندارد ثبت شوند.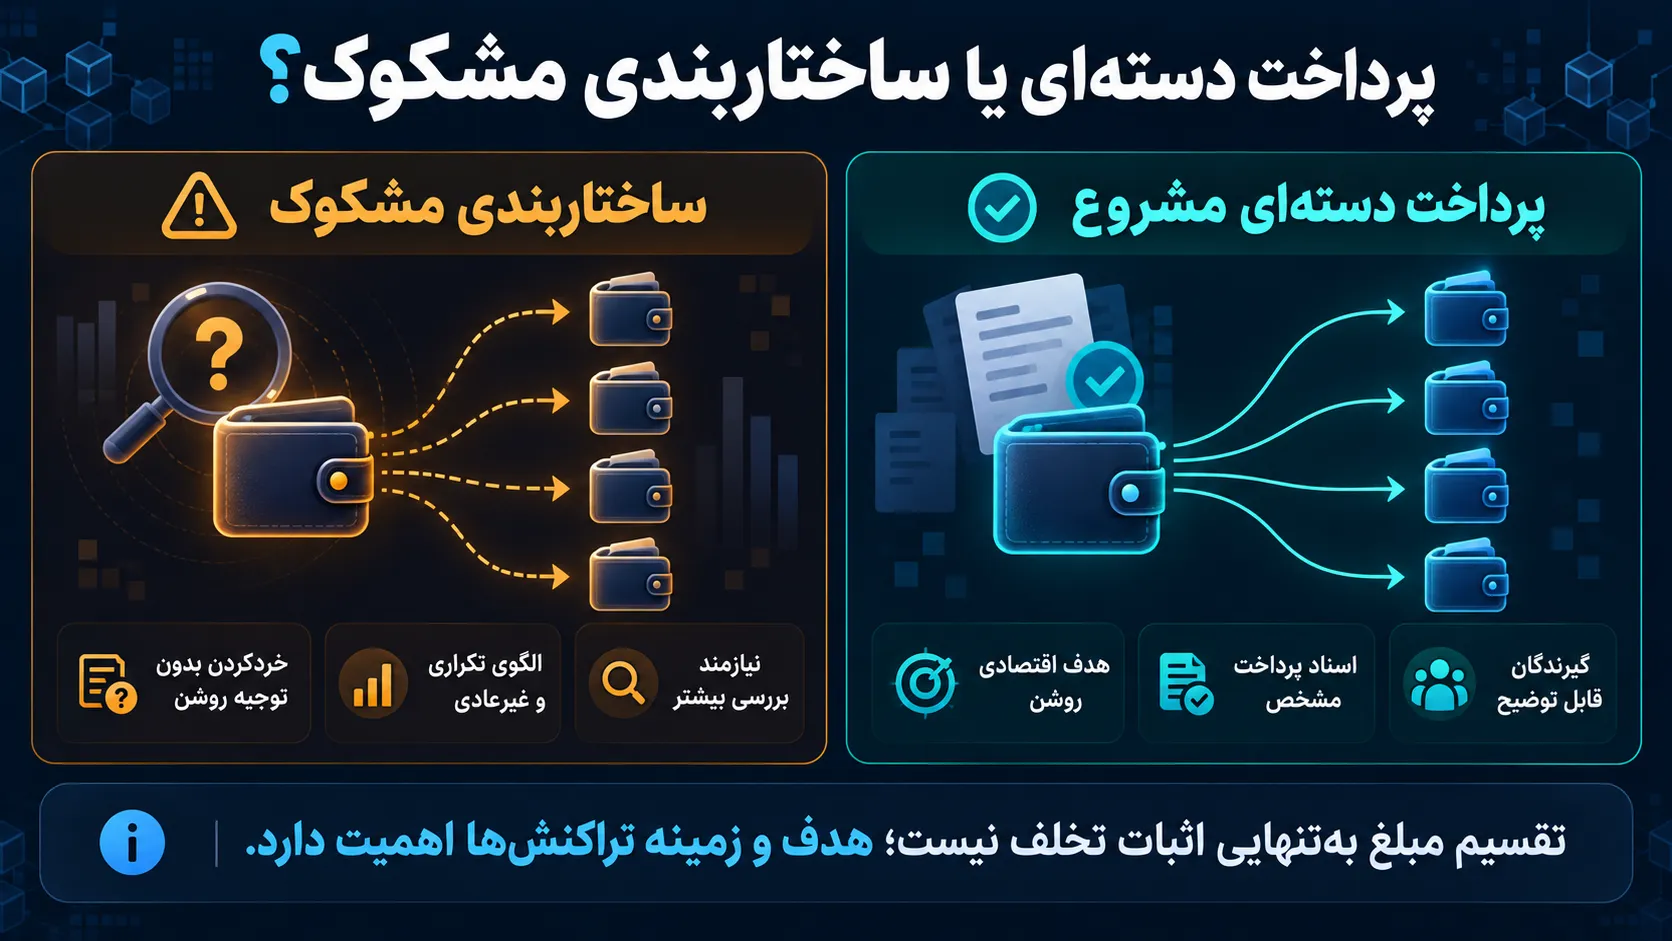
۱۴. شاخصهای FATF
گروه ویژه اقدام مالی یا FATF در راهنمای شاخصهای هشدار داراییهای مجازی، به الگوهای غیرعادی تراکنش، مقدار و تکرار انتقالها، مشخصات فرستنده و گیرنده و منشأ وجوه توجه میکند.
این شاخصها برای شناسایی فعالیتهایی هستند که نیازمند بررسی بیشترند.
وجود یک یا چند شاخص هشدار، بهخودیخود اثباتکننده پولشویی نیست.
در نتیجه، بهتر است تحلیل مبتنی بر مجموعهای از عوامل باشد، نه یک ویژگی منفرد.
۱۵. نگارش گزارش AML
یک گزارش مناسب باید میان داده، تحلیل و نتیجه تفاوت قائل شود.
بخش اول: دادههای قطعی
تراکنشها، آدرسها، مبالغ و زمانها.
بخش دوم: الگوهای مشاهدهشده
تقسیم وجوه، تجمیع، تکرار زمانی و ارتباط با سرویسها.
بخش سوم: فرضیههای تحلیلی
احتمال هماهنگی عملیاتی یا ساختاربندی انتقالها.
بخش چهارم: محدودیتها
نبود اطلاعات هویتی، ابهام در مالکیت آدرسها یا عدم دسترسی به دادههای داخلی صرافی.
بخش پنجم: نتیجه کارشناسی
نتیجهای متناسب با قدرت شواهد، بدون انتساب قطعی رفتار مجرمانه صرفاً براساس شکل تراکنشها.
۱۶. پرسشهای متداول
آیا انتقال یک مبلغ بزرگ در چند تراکنش جرم است؟
خیر. تقسیم مبلغ به چند تراکنش بهخودیخود جرم نیست. قصد، شرایط و مقررات قابلاجرا اهمیت دارند.
آیا استفاده از چند کیف پول نشانه پولشویی است؟
خیر. بسیاری از کاربران و سرویسهای مشروع از چند کیف پول استفاده میکنند.
آیا میتوان Smurfing را فقط با دادههای On-Chain اثبات کرد؟
معمولاً دادههای On-Chain میتوانند الگوهای انتقال را نشان دهند، اما اثبات نقش اشخاص و هدف عملیات ممکن است به شواهد خارج از زنجیره نیاز داشته باشد.
آیا واریز وجوه به چند آدرس صرافی به معنی چند حساب مستقل است؟
خیر. ساختار داخلی صرافی و شیوه تخصیص آدرسها باید بررسی شود.
نتیجهگیری
Structuring و Smurfing از مفاهیم مهم در تحلیل رفتارهای مالی هستند، اما کاربرد آنها در بلاکچین نیازمند شناخت دقیق ساختار کیف پولها، سرویسها و جریان دارایی است.
تقسیم وجوه، انتقالهای مشابه و تجمیع دارایی میتوانند نشانههای ارزشمندی برای بررسی باشند، ولی نباید آنها را بدون شواهد تکمیلی معادل رفتار مجرمانه دانست.
مهمترین اصل در Blockchain AML، تشخیص تفاوت میان الگوی مشکوک و اثبات وقوع جرم است.
دعوت به اقدام: اگر در یک پرونده با تقسیم وجوه میان چندین کیف پول مواجه شدهاید، پیش از نتیجهگیری، منابع Funding، زمانبندی، مقصدهای نهایی و نقش احتمالی سرویسهای واسط را بررسی کنید.
بلاگها و مقالات
مشاهده همه
Honeypot Token چیست؟
تصور کنید توکن جدیدی در یک صرافی غیرمتمرکز معرفی شده است. نمودار قیمت آن رشد چشمگیری دارد و گروههای شبکه اجتماعی درباره سود چندصددرصدی آن صحبت میکنند. کاربر مقداری USDT یا BNB را به توکن موردنظر تبدیل میکند. تراکنش خرید موفق است و موجودی توکن در کیف پول نمایش داده میشود. پس از افزایش قیمت، کاربر تصمیم به فروش میگیرد؛ اما تراکنش با خطا مواجه میشود. او Slippage را تغییر میدهد، مقدار فروش را کاهش میدهد و حتی از DEX دیگری استفاده میکند، ولی نتیجه تغییری نمیکند. در همین زمان، برخی آدرسهای دیگر همچنان در حال فروش توکن هستند. این وضعیت میتواند نشانه یک Honeypot Token باشد؛ توکنی که سازوکار قرارداد آن به شکلی طراحی شده است که خرید برای کاربران عادی امکانپذیر باشد، اما فروش آنها مسدود یا از نظر اقتصادی غیرعملی شود. با این حال، هر تراکنش فروش ناموفق الزاماً به معنی Honeypot نیست. فهرست مطالب ۱. Honeypot Token چیست؟ ۲. سازوکار خرید و فروش در DEX ۳. محدودیت فروش چگونه اعمال میشود؟ ۴. Blacklist و Whitelist ۵. مالیات مخرب توکن ۶. نقش Liquidity Pool ۷. تشخیص از طریق تحلیل قرارداد ۸. محدودیت ابزارهای Honeypot Checker ۹. سناریوی فرضی ۱۰. پرسشهای متداول
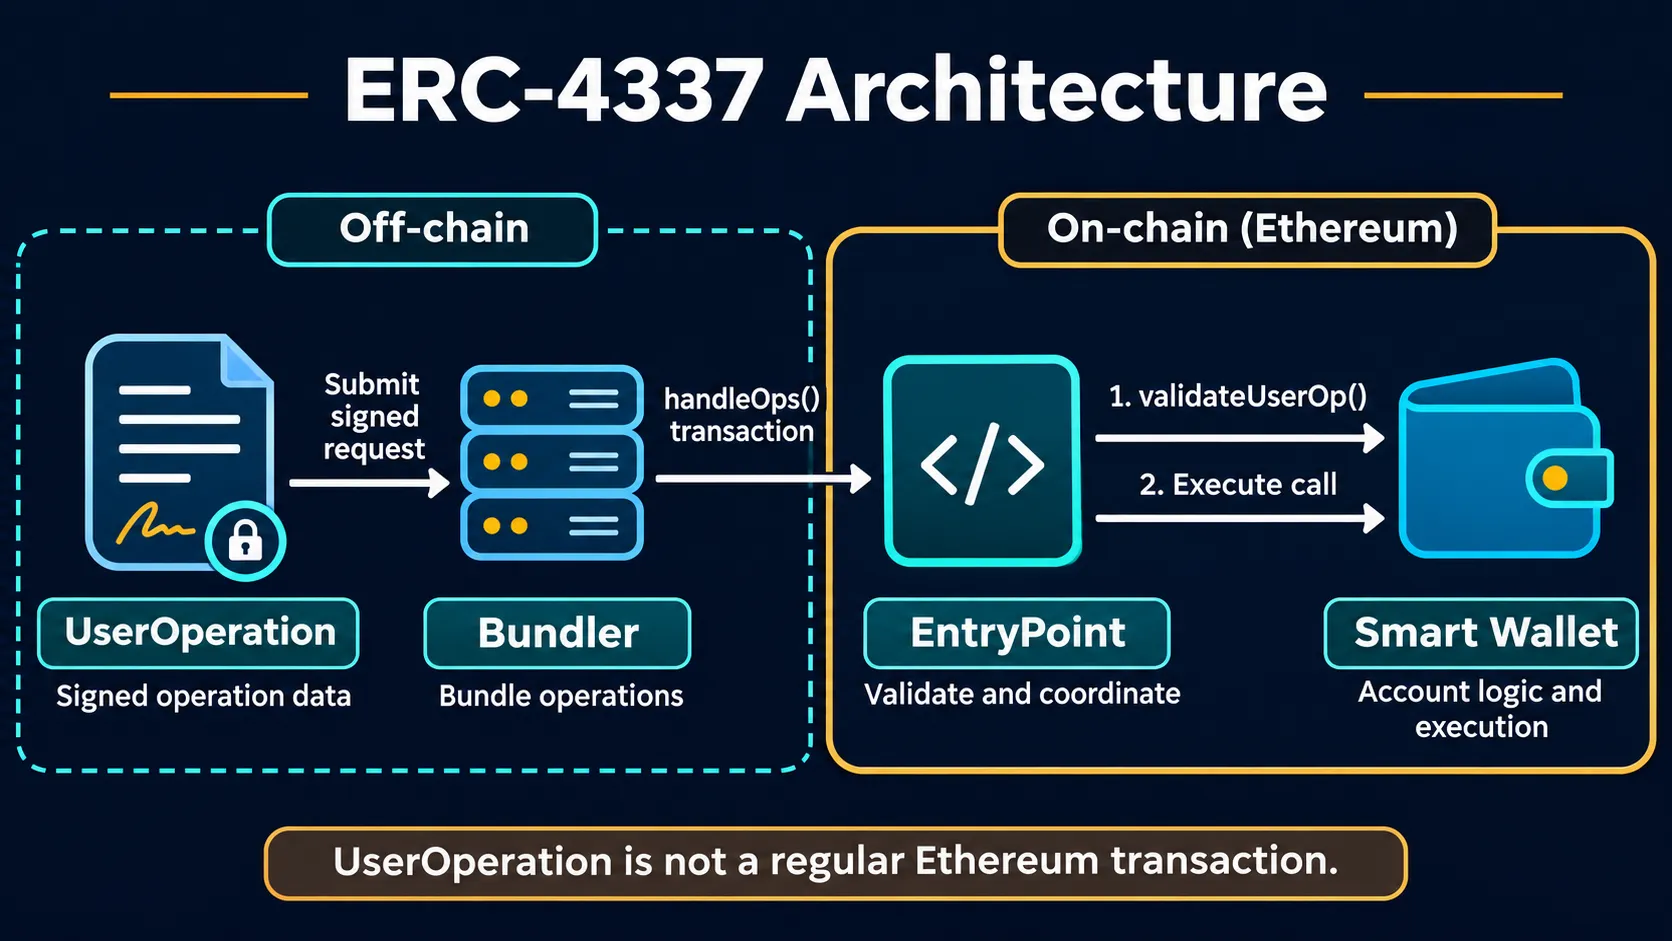
Account Abstraction و Smart Wallet چیست؟
در تحلیل سنتی تراکنشهای Ethereum، یکی از نخستین اطلاعاتی که بررسی میشود، آدرس فرستنده تراکنش است. در بسیاری از تراکنشهای معمول، این آدرس متعلق به یک حساب خارجی یا EOA است که با کلید خصوصی کنترل میشود. اما با توسعه Smart Walletها و مفهوم Account Abstraction، رابطه میان فرستنده تراکنش، پرداختکننده Gas و حسابی که عملیات مالی را انجام میدهد پیچیدهتر شده است. ممکن است یک تراکنش روی بلاکچین از آدرس یک Bundler منتشر شده باشد، در حالی که عملیات مالی واقعی مربوط به Smart Wallet کاربر دیگری است. اگر تحلیلگر این تفاوت را در نظر نگیرد، ممکن است Bundler را بهاشتباه مالک دارایی یا عامل اصلی انتقال معرفی کند. فهرست مطالب ۱. Account Abstraction چیست؟ ۲. تفاوت EOA و Smart Wallet ۳. استاندارد ERC-4337 ۴. نقش UserOperation و EntryPoint ۵. Bundler و Paymaster چه میکنند؟ ۶. تأثیر بر Blockchain Forensics ۷. خطاهای انتساب مالکیت ۸. روش تحلیل تراکنش ۹. پرسشهای متداول
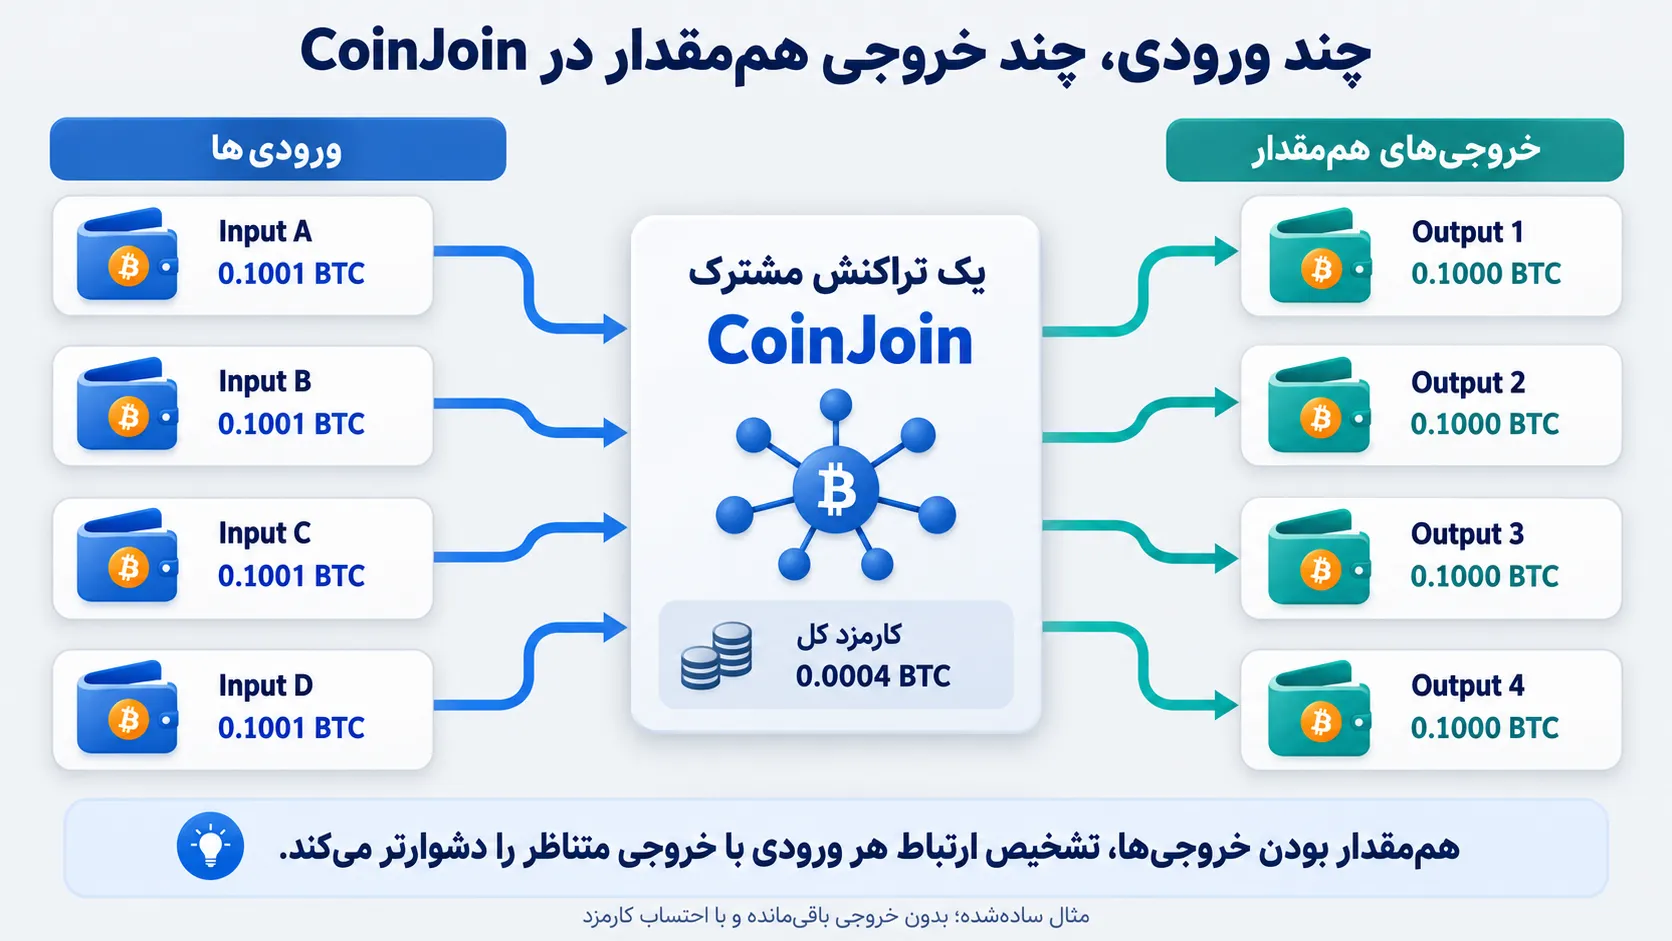
CoinJoin چیست؟
یکی از روشهای رایج تحلیل بیتکوین، بررسی ارتباط میان ورودیها و خروجیهای تراکنش است. در بسیاری از تراکنشهای معمول، چند ورودی ممکن است توسط یک کیف پول انتخاب شده باشند تا پرداخت مشخصی انجام شود. به همین دلیل، برخی ابزارهای تحلیل از قاعدهای به نام Common Input Ownership Heuristic استفاده میکنند؛ یعنی فرض میکنند ورودیهای یک تراکنش احتمالاً تحت کنترل یک موجودیت هستند. اما CoinJoin این فرض را با چالش جدی مواجه میکند. در CoinJoin، چند کاربر میتوانند در ایجاد یک تراکنش مشترک مشارکت کنند، بدون آنکه همه ورودیها متعلق به یک شخص باشند. اگر تحلیلگر این تفاوت را نادیده بگیرد، ممکن است چند کیف پول مستقل را به اشتباه در یک Cluster قرار دهد. فهرست مطالب ۱. CoinJoin چیست؟ ۲. تفاوت CoinJoin با تراکنش معمولی ۳. مفهوم Common Input Ownership ۴. Anonymity Set چیست؟ ۵. چرا ردیابی دشوار میشود؟ ۶. محدودیتهای تحلیل خروجیها ۷. ارتباط CoinJoin با AML ۸. سناریوی کارشناسی ۹. پرسشهای متداول
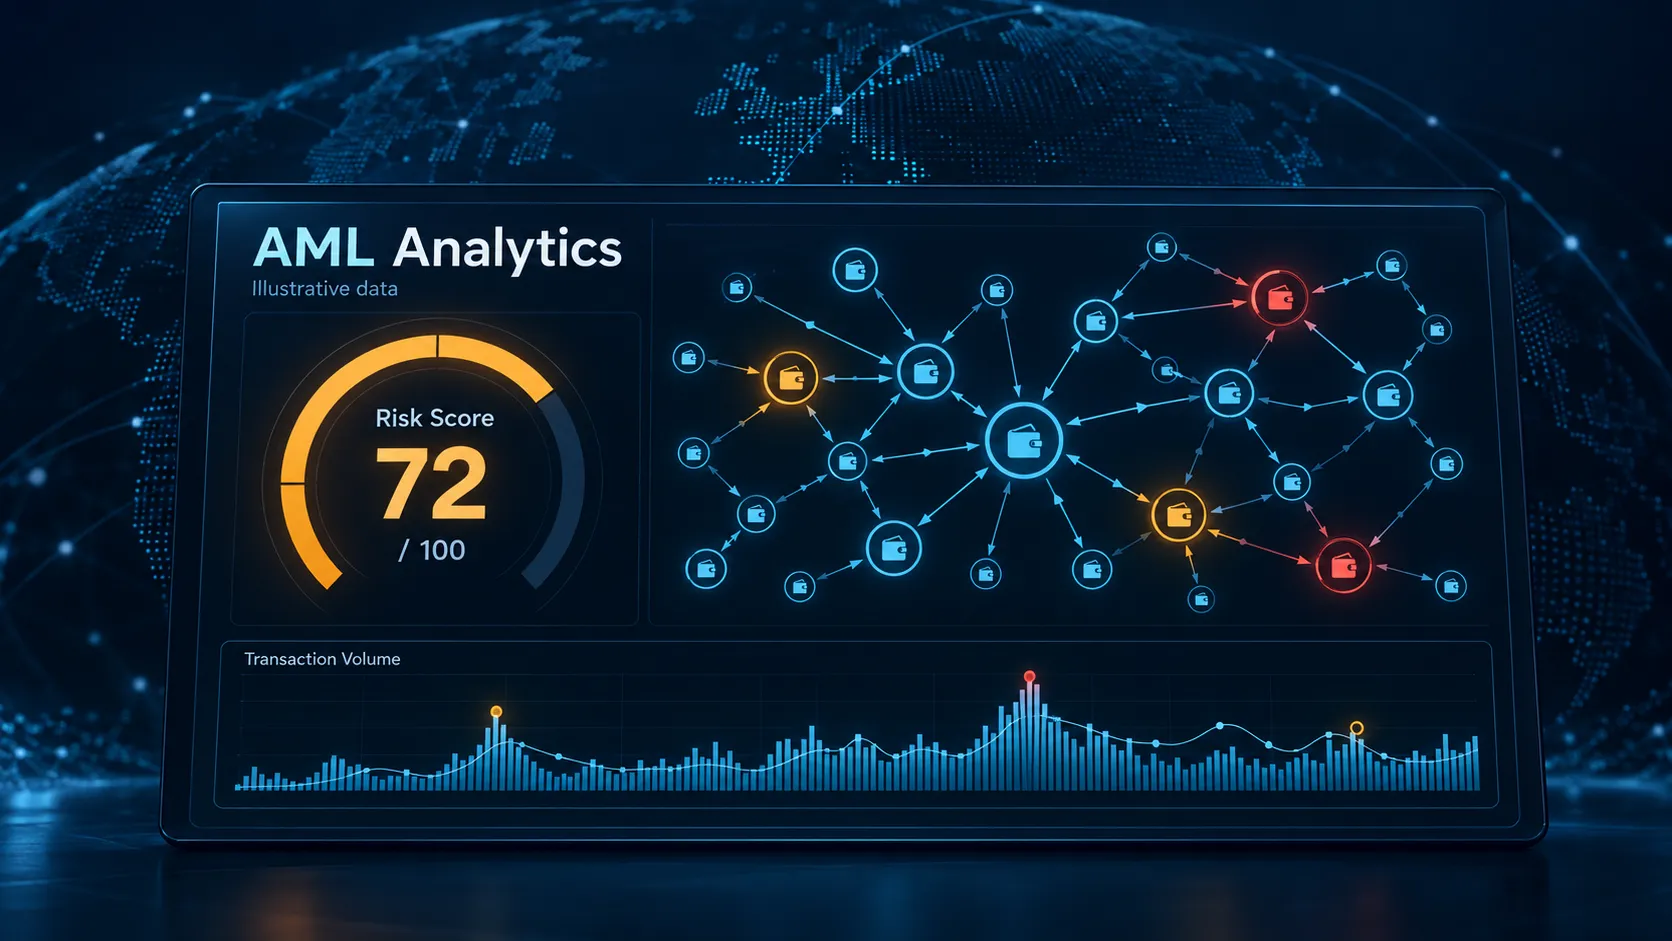
چرا امتیاز ریسک AML یک کیف پول بهتنهایی اثباتکننده پولشویی نیست؟
تصور کنید یک ابزار تحلیل بلاکچین، آدرس مورد بررسی را با امتیاز ریسک ۸۵ از ۱۰۰ نمایش میدهد. آیا میتوان نتیجه گرفت صاحب این کیف پول مرتکب پولشویی شده است؟ آیا چنین امتیازی برای انتساب جرم کافی است؟ و اگر آدرس موردنظر صرفاً از یک صرافی مشترک با آدرسهای پرریسک استفاده کرده باشد، نتیجه چه خواهد بود؟ این پرسشها یکی از مهمترین چالشهای تحلیل AML در حوزه رمزارز هستند. ابزارهای Blockchain Analytics میتوانند در شناسایی ارتباطات مالی و اولویتبندی تحقیقات بسیار مفید باشند، اما خروجی آنها باید با درک صحیح روش محاسبه، کیفیت دادهها و محدودیتهای انتساب تفسیر شود.
