چگونه مجوزهای (Token Approval) میتوانند بدون اطلاع شما داراییتان را تخلیه کنند؟
چگونه مجوزهای (Token Approval) میتوانند بدون اطلاع شما داراییتان را تخلیه کنند؟
بسیاری از کاربران تصور میکنند سرقت ارز دیجیتال فقط زمانی اتفاق میافتد که عبارت بازیابی (Seed Phrase) یا کلید خصوصی آنها افشا شود. اما در سالهای اخیر، بخش قابل توجهی از سرقتها بدون دسترسی مستقیم به این اطلاعات انجام شده است. در بسیاری از این پروندهها، مهاجم تنها از مجوزی (Token Approval) استفاده کرده که کاربر قبلاً هنگام اتصال کیف پول به یک وبسایت یا قرارداد هوشمند صادر کرده است. نتیجه این اشتباه میتواند انتقال دارایی بدون نیاز به تأیید مجدد از سوی کاربر باشد. آشنایی با نحوه عملکرد مجوزها، یکی از مهمترین گامها برای افزایش امنیت داراییهای دیجیتال است.
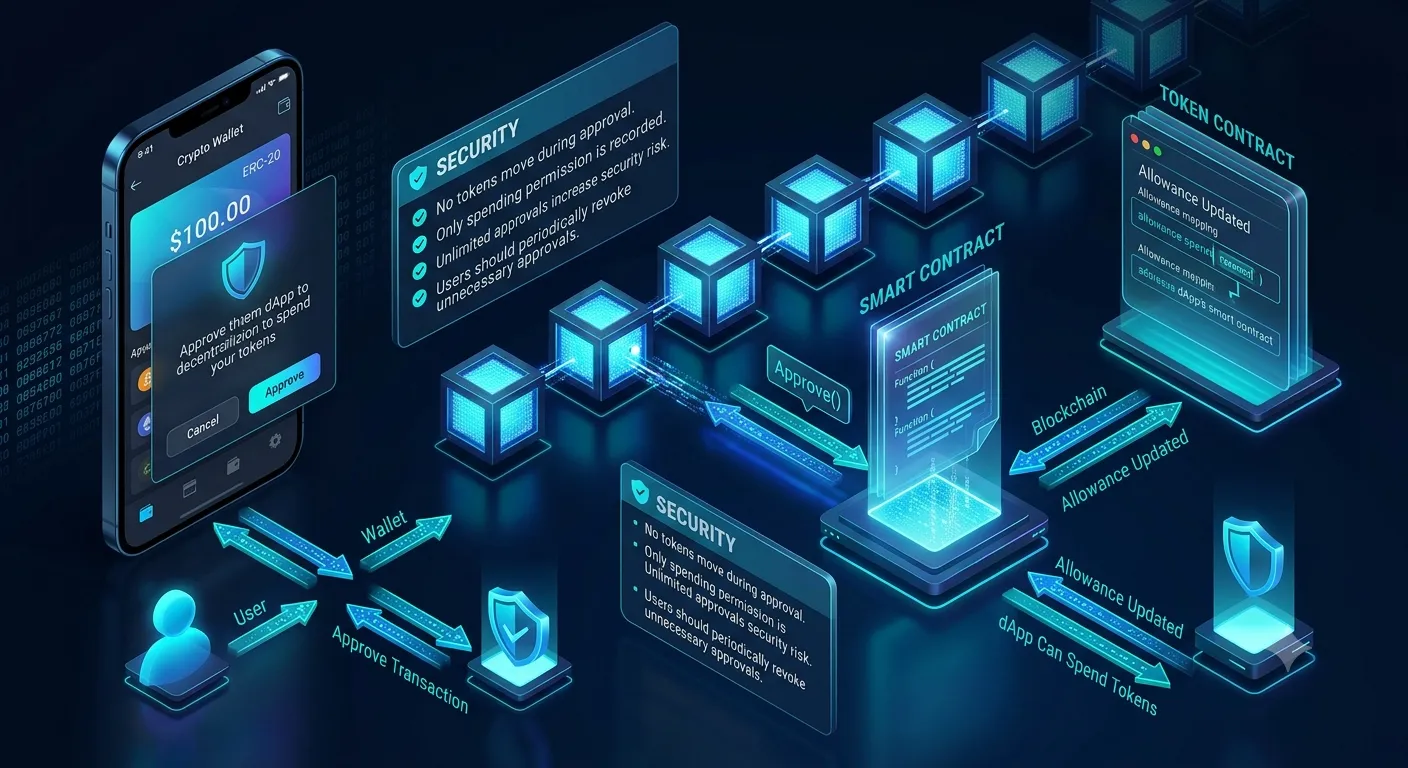
Token Approval چیست؟
در بسیاری از شبکههای مبتنی بر قرارداد هوشمند، مانند اتریوم و شبکههای سازگار با آن، قراردادها برای انتقال برخی توکنها باید از طرف کاربر مجوز دریافت کنند.
این مجوز مشخص میکند که یک قرارداد تا چه میزان اجازه دارد توکنهای موجود در کیف پول شما را مدیریت یا منتقل کند.
در ظاهر، این سازوکار برای عملکرد برنامههای غیرمتمرکز ضروری است؛ اما اگر مجوز به یک قرارداد مخرب داده شود، همان قرارداد میتواند از این دسترسی سوءاستفاده کند.
چرا قراردادهای هوشمند به مجوز نیاز دارند؟
فرض کنید میخواهید در یک صرافی غیرمتمرکز توکن خود را با دارایی دیگری مبادله کنید. پیش از انجام معامله، قرارداد هوشمند باید اجازه داشته باشد توکن شما را جابهجا کند. به همین دلیل، کیف پول از شما درخواست Approve یا Allow میکند.
مشکل از جایی آغاز میشود که کاربر بدون بررسی جزئیات، این مجوز را صادر میکند؛ بهویژه زمانی که مقدار دسترسی بهصورت Unlimited Approval باشد.
در چنین شرایطی، اگر قرارداد مخرب باشد یا بعداً آسیبپذیری پیدا کند، امکان برداشت بخش بزرگی از دارایی وجود خواهد داشت.

هکرها چگونه از Token Approval سوءاستفاده میکنند؟
روش کار معمولاً ساده اما مؤثر است:
- ایجاد یک وبسایت یا پروژه با ظاهر حرفهای.
- ترغیب کاربر به اتصال کیف پول.
- نمایش درخواست Approval بهجای یک تراکنش عادی.
- دریافت مجوز انتقال توکن.
- استفاده از این مجوز برای برداشت دارایی در زمان مناسب.
در بسیاری از پروندهها، فاصله بین صدور مجوز و برداشت دارایی چند روز یا حتی چند هفته است. همین موضوع باعث میشود کاربر ارتباط بین این دو رویداد را تشخیص ندهد.
نشانههای یک قرارداد یا وبسایت مشکوک
پیش از امضای هر درخواست، این موارد را بررسی کنید:
- دامنه وبسایت را با دقت کنترل کنید.
- فقط به دلیل ظاهر حرفهای یا تبلیغات گسترده اعتماد نکنید.
- متن درخواست کیف پول را بخوانید؛ آیا درخواست «Approve» است یا یک تراکنش معمولی؟
- اگر مجوز نامحدود (Unlimited) درخواست میشود، دلیل آن را بررسی کنید.
- سابقه پروژه، جامعه کاربری و منابع رسمی آن را ارزیابی کنید.
چند دقیقه بررسی میتواند از خسارتهای سنگین جلوگیری کند.
چگونه مجوزهای فعال را بررسی و لغو کنیم؟
یکی از بهترین عادتهای امنیتی، بررسی دورهای مجوزهای فعال است.
اگر دیگر از یک برنامه غیرمتمرکز استفاده نمیکنید، بهتر است دسترسی آن را لغو کنید. این کار باعث میشود حتی در صورت بروز مشکل در آن قرارداد، امکان استفاده از مجوز قبلی وجود نداشته باشد.
لغو مجوزها ممکن است کارمزد شبکه داشته باشد، اما این هزینه در مقایسه با ارزش دارایی، معمولاً ناچیز است.
جدول بررسی سریع
موردوضعیت ایمن
دامنه رسمی پروژه
بررسی شود
درخواست Approval
با دقت مطالعه شود
Unlimited Approval
فقط در صورت ضرورت
بررسی دورهای مجوزها
توصیه میشود
لغو دسترسیهای بلااستفاده
ضروری

باکس نکته تحلیلگر
در بسیاری از پروندههای بررسیشده، مهاجم هرگز به عبارت بازیابی یا کلید خصوصی قربانی دسترسی نداشته است. سوءاستفاده تنها با استفاده از مجوزی انجام شده که کاربر قبلاً و با رضایت خود صادر کرده بود.
باکس اشتباه رایج
بسیاری از کاربران تصور میکنند با بستن مرورگر یا حذف یک برنامه غیرمتمرکز، دسترسی آن نیز از بین میرود. در واقع، مجوز صادرشده روی بلاکچین باقی میماند تا زمانی که بهصورت آگاهانه لغو شود.
سوالات متداول (FAQ)
آیا Approval همان انتقال دارایی است؟
خیر. Approval فقط مجوز استفاده از توکن را صادر میکند، اما همین مجوز میتواند در آینده برای انتقال دارایی مورد استفاده قرار گیرد.
آیا همه درخواستهای Approval خطرناک هستند؟
خیر. بسیاری از برنامههای معتبر برای عملکرد طبیعی به این مجوز نیاز دارند. مهم این است که از اعتبار پروژه اطمینان حاصل کنید و نوع دسترسی را بررسی نمایید.
آیا حذف کیف پول یا مرورگر باعث حذف مجوزها میشود؟
خیر. مجوزها روی بلاکچین ثبت میشوند و باید بهطور جداگانه لغو شوند.
هر چند وقت یکبار باید مجوزها را بررسی کنیم؟
اگر بهطور فعال از برنامههای غیرمتمرکز استفاده میکنید، بررسی دورهای (برای مثال هر چند هفته یا هر ماه) میتواند ریسک را کاهش دهد.
جمعبندی
سرقت داراییهای دیجیتال همیشه نتیجه افشای اطلاعات محرمانه نیست. گاهی یک مجوز ساده که بدون دقت صادر شده، راه را برای برداشت دارایی باز میکند.
شناخت مفهوم Token Approval، بررسی درخواستهای کیف پول، استفاده از پروژههای معتبر و بازبینی منظم مجوزهای فعال، از مهمترین اقداماتی است که هر کاربر باید انجام دهد. امنیت در بلاکچین تنها به فناوری وابسته نیست؛ بلکه به تصمیمهایی بستگی دارد که کاربران هنگام تعامل با قراردادهای هوشمند میگیرند.
Call To Action
پیش از اتصال کیف پول به هر وبسایت یا امضای هر درخواست، چند دقیقه برای بررسی آن زمان بگذارید. اگر مدتی است مجوزهای فعال کیف پول خود را بازبینی نکردهاید، اکنون فرصت مناسبی است تا دسترسیهای غیرضروری را شناسایی و در صورت لزوم لغو کنید.
بلاگها و مقالات
مشاهده همه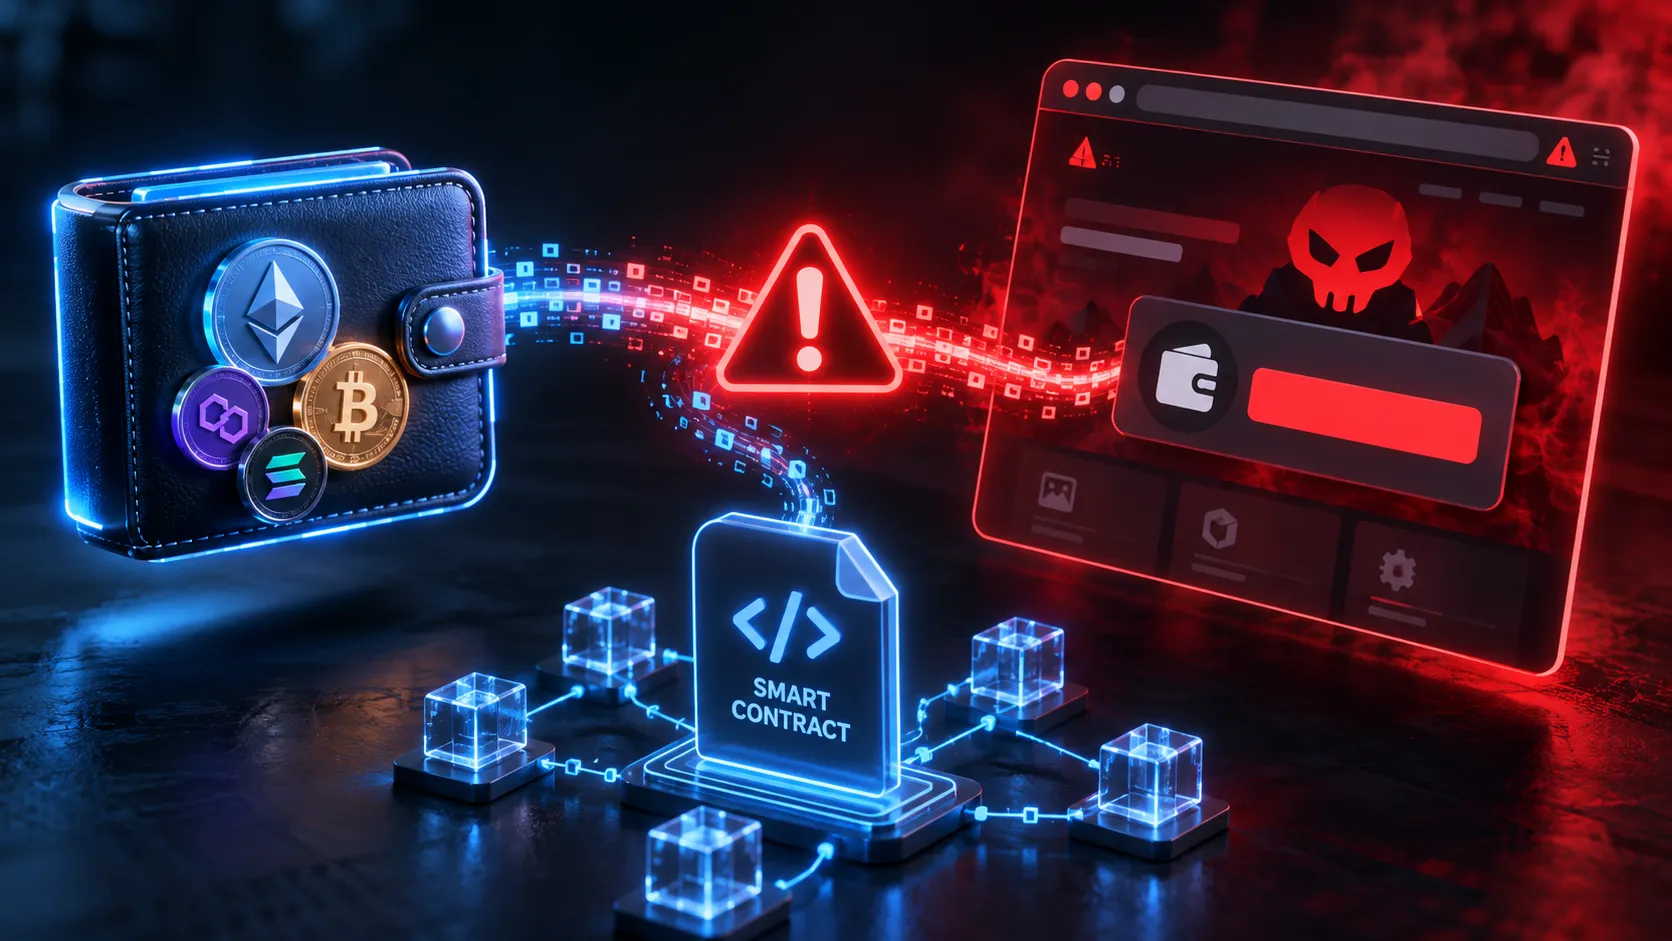
Wallet Drainer چیست؟
فرض کنید وارد وبسایتی میشوید که ادعا میکند به مناسبت سالگرد یک پروژه رمزارزی، توکن رایگان توزیع میکند. ظاهر سایت حرفهای است. لوگوی پروژه، تعداد شرکتکنندگان و شمارش معکوس نیز نمایش داده میشود. برای دریافت پاداش فقط باید کیف پول خود را متصل کنید. پس از اتصال، پیغامی برای تأیید یک درخواست ظاهر میشود. کاربر تصور میکند این درخواست صرفاً برای دریافت Airdrop است. اما چند دقیقه بعد، بخشی از دارایی کیف پول او بدون انتظار قبلی منتقل میشود. در چنین شرایطی ممکن است کاربر قربانی یک Wallet Drainer شده باشد. Wallet Drainer به ابزار یا زیرساخت مخربی گفته میشود که برای فریب کاربر و انتقال غیرمجاز دارایی او طراحی شده است. این حمله الزاماً به شکستن رمزنگاری بلاکچین یا سرقت مستقیم Private Key نیاز ندارد. گاهی مهاجم از همان مجوز یا امضایی استفاده میکند که قربانی با تصور دیگری تأیید کرده است.
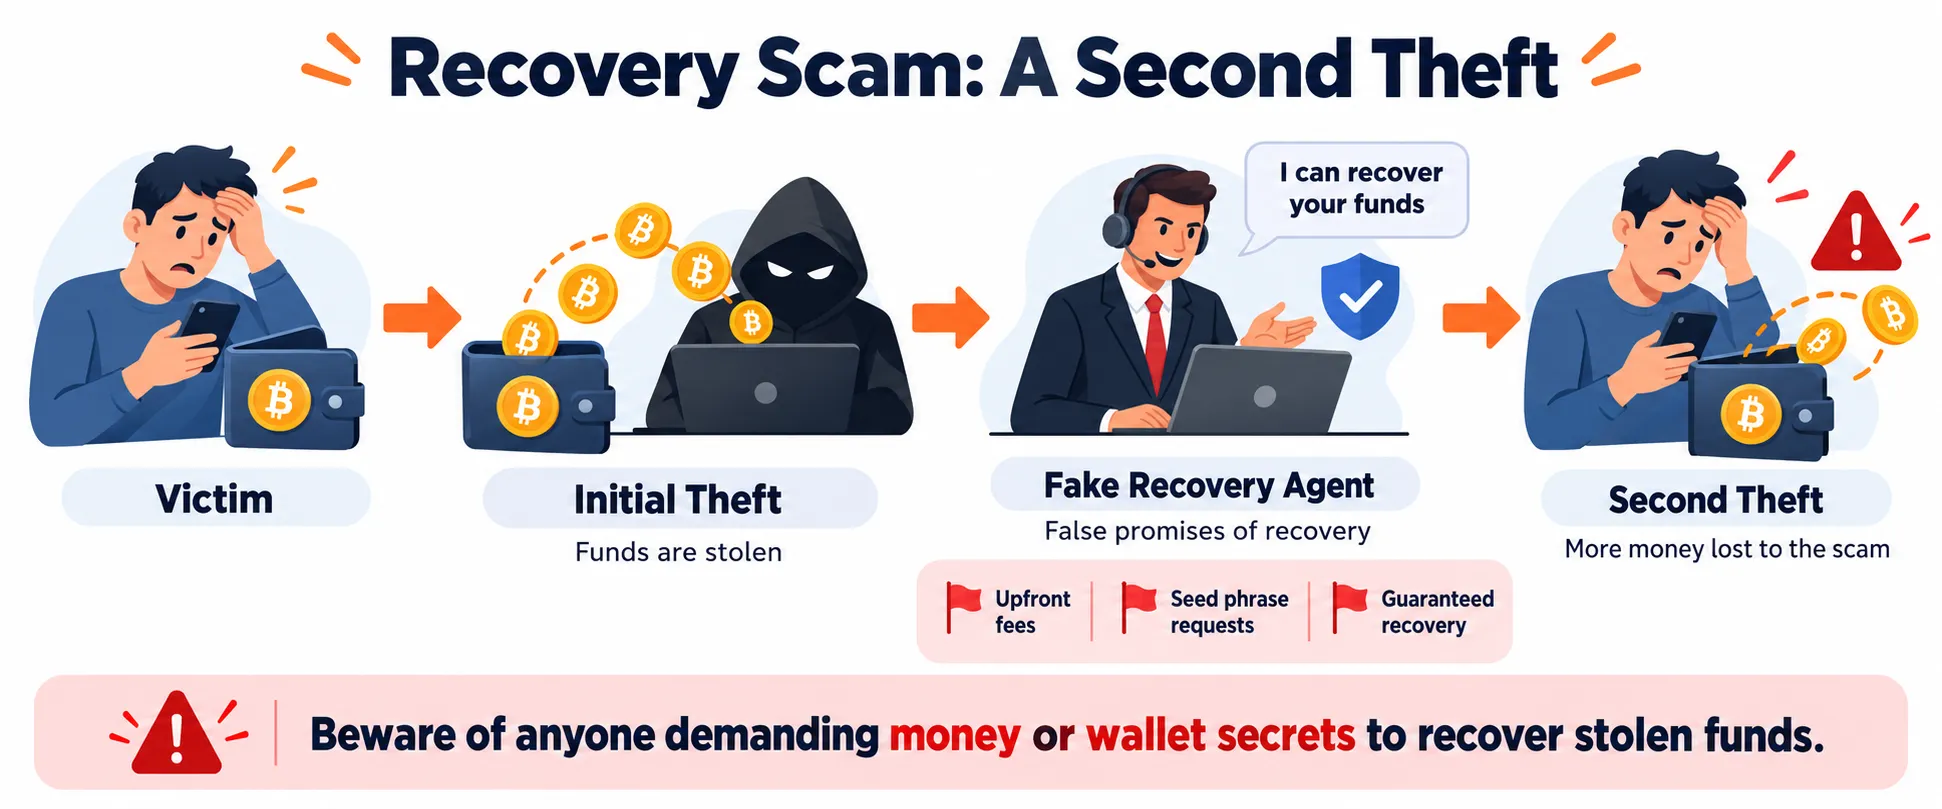
Crypto Recovery Scam چیست؟
فردی 50,000 USDT در یک کلاهبرداری از دست داده است. برای پیدا کردن راهحل، موضوع را در شبکه اجتماعی یا یک Forum مطرح میکند. چند ساعت بعد پیامی دریافت میکند: «ما یک تیم Blockchain Recovery هستیم. پول شما را پیدا کردهایم و میتوانیم ظرف ۴۸ ساعت آن را برگردانیم.» برای شروع فقط باید: 1,500 USDT Recovery Fee پرداخت کند. قربانی که به دنبال بازگرداندن سرمایه خود است، مبلغ را میپردازد. کمی بعد درخواست دیگری میآید: «دارایی Freeze شده است؛ برای آزادسازی باید Tax پرداخت کنید.» این همان Recovery Scam است؛ یعنی هدفگرفتن فردی که قبلاً قربانی شده است.
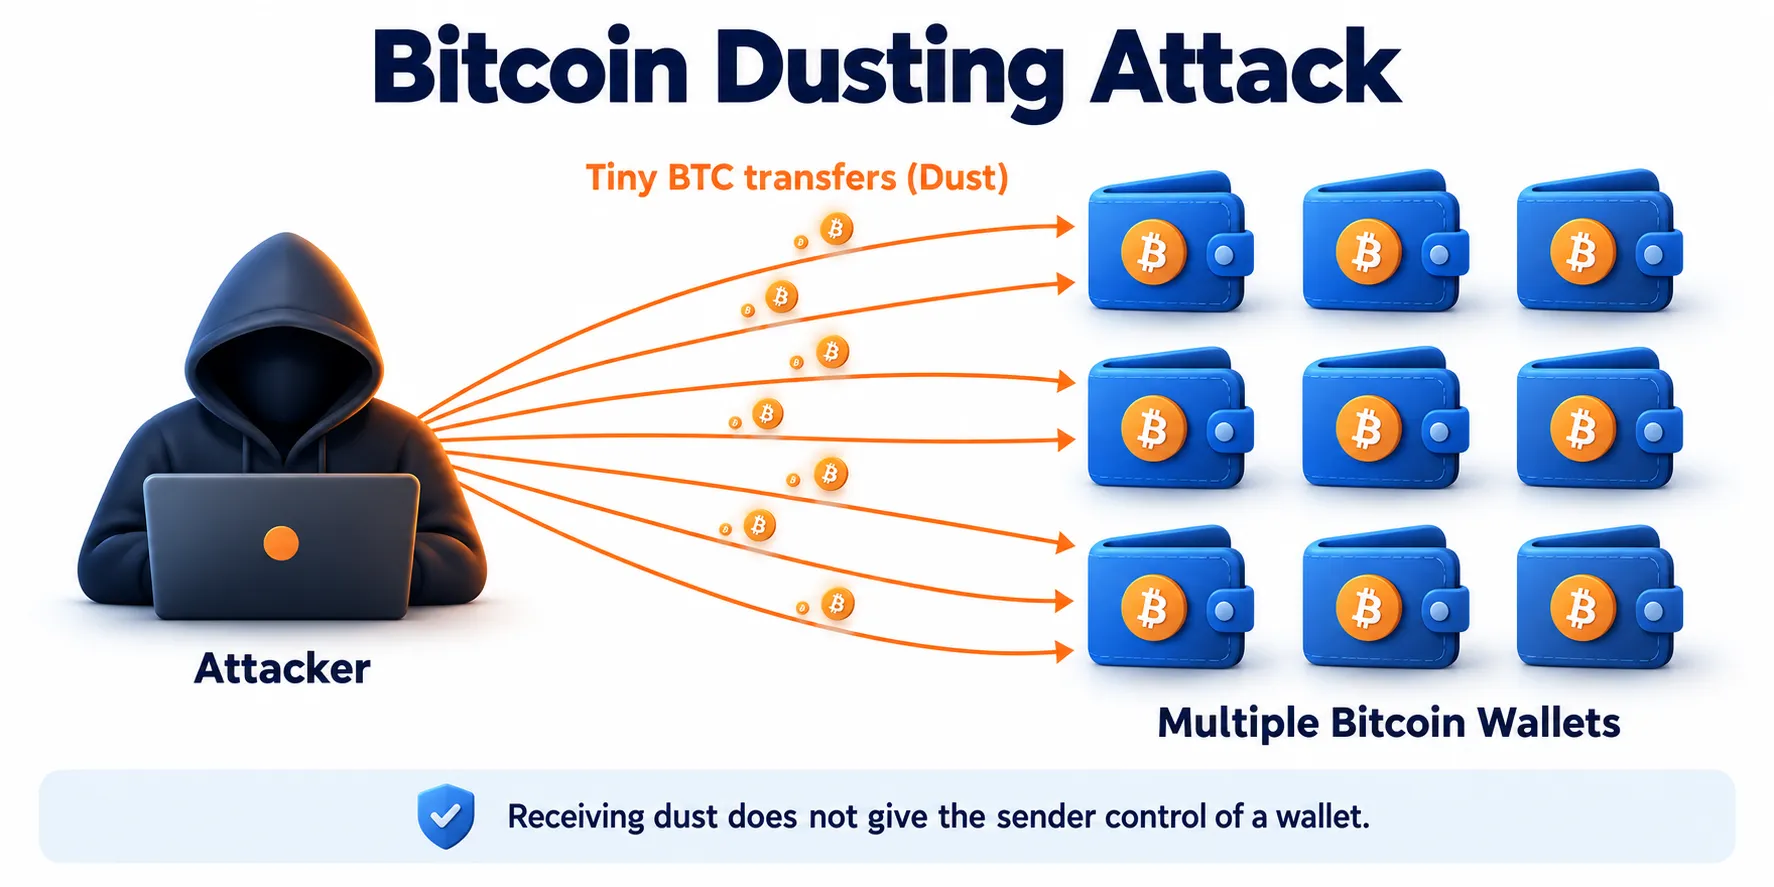
Dusting Attack چیست؟
یک روز Wallet خود را باز میکنید و متوجه میشوید مقدار بسیار کوچکی رمزارز دریافت کردهاید. مثلاً: 0.00000... BTC فرستنده را نمیشناسید. هیچ معاملهای هم انجام ندادهاید. مقدار آنقدر ناچیز است که شاید اهمیتی به آن ندهید. اما سؤال اینجاست: چرا یک فرد ناشناس باید برای شما رمزارز ارسال کند؟ یکی از احتمالات، Dusting Attack است. در این روش، مهاجم مقادیر بسیار کوچک رمزارز را به تعداد زیادی Address ارسال میکند و سپس رفتار بعدی آنها را زیر نظر میگیرد. راهنماهای امنیتی منتشرشده در ۲۰۲۶ نیز همچنان Dusting را بهعنوان یک تکنیک برای تحلیل ارتباط میان آدرسها و در برخی سناریوها زمینهسازی برای Phishing معرفی میکنند. Binance.US Help Center
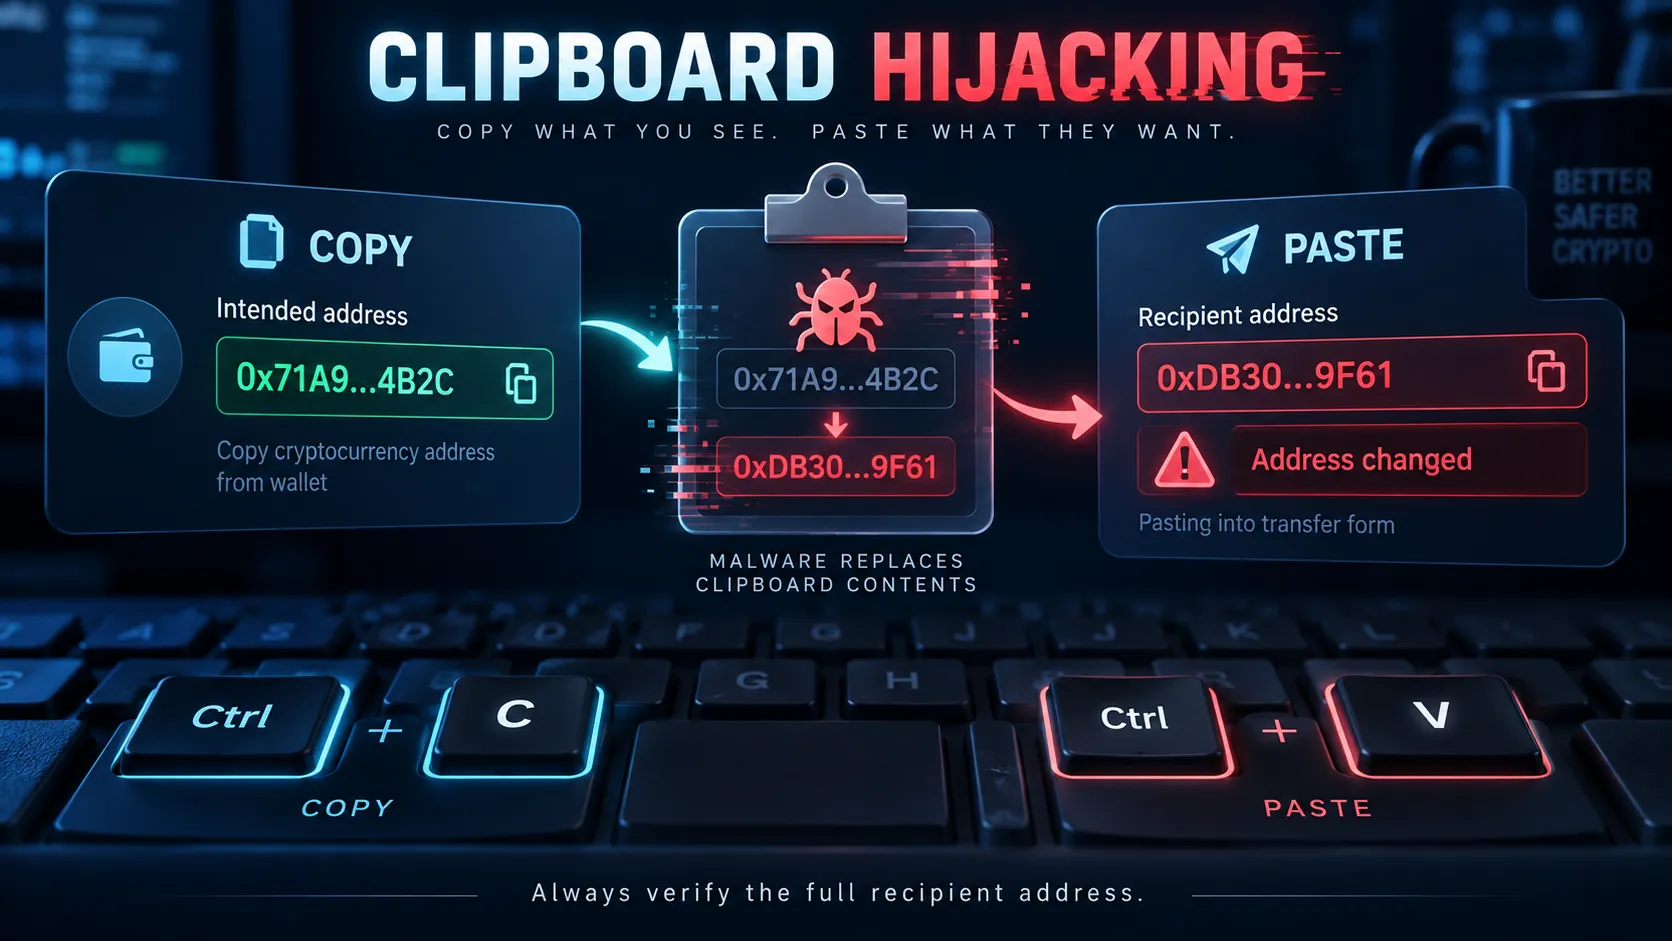
Clipboard Hijacking چیست؟
تصور کنید قصد دارید 10,000 USDT ارسال کنید. آدرس مقصد را از پیام دوست یا صرافی Copy میکنید. وارد Wallet میشوید. Paste میکنید. چند ثانیه بعد Transaction را تأیید میکنید. Blockchain نیز بدون هیچ خطایی تراکنش را ثبت میکند. اما پول به مقصد نمیرسد. چرا؟ چون آدرسی که Paste کردهاید همان آدرسی نبوده که Copy کرده بودید. این سناریو یکی از خطرناکترین نمونههای Clipboard Hijacking است.
