۱۰ اشتباه خطرناک هنگام اتصال کیف پول به سایتهای Web3
۱۰ اشتباه خطرناک هنگام اتصال کیف پول به سایتهای Web3
اتصال کیف پول به یک برنامه Web3 برای بسیاری از کاربران به یک کار روزمره تبدیل شده است. Swap، NFT، بازیهای بلاکچینی، DeFi و بسیاری از خدمات غیرمتمرکز برای انجام برخی عملیات به ارتباط با کیف پول نیاز دارند. اما یک نکته مهم وجود دارد: اتصال کیف پول، پایان بررسی امنیتی نیست؛ بلکه آغاز آن است. بسیاری از کاربران صرفاً به ظاهر سایت توجه میکنند و هر پیامی که کیف پول نمایش دهد، بدون بررسی تأیید میکنند. این رفتار میتواند ریسکهایی ایجاد کند.
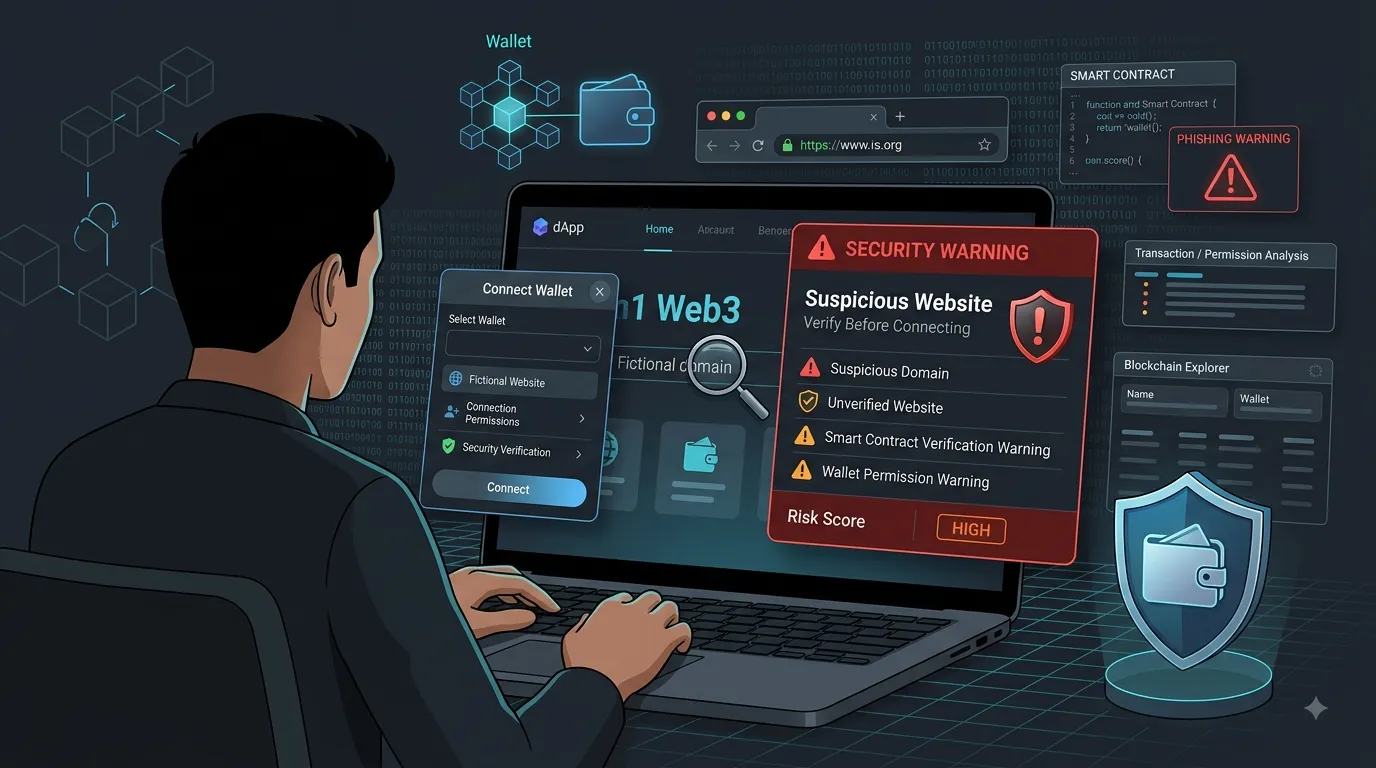
در این مقاله ۱۰ اشتباه رایج را بررسی میکنیم.
۱. کلیک روی لینک ناشناس
لینکی در Telegram، Discord، X یا یک گروه دریافت میکنید و پیام میگوید:
«برای دریافت جایزه وارد شوید.»
نباید صرفاً به دلیل جذاب بودن پیشنهاد روی لینک کلیک کنید.
بهتر است آدرس پروژه را از منبع رسمی پیدا کنید و خودتان وارد سایت شوید.
۲. توجه نکردن به دامنه
وبسایتهای فیشینگ گاهی از دامنههایی استفاده میکنند که بسیار شبیه دامنه اصلی هستند.
تفاوت ممکن است تنها یک حرف، خط تیره یا پسوند متفاوت باشد.
بنابراین پیش از اتصال کیف پول:
 URL را دقیق بخوانید.
۳. اعتماد به ظاهر حرفهای سایت
طراحی زیبا هیچ تضمینی درباره اعتبار یک پروژه نیست.
یک سایت مخرب نیز میتواند:
- لوگوی حرفهای داشته باشد.
- طراحی مدرن داشته باشد.
- تعداد کاربران جعلی نمایش دهد.
- نظرات ساختگی نشان دهد.
ظاهر سایت تنها یکی از معیارهاست.
۴. امضای درخواست نامفهوم
اگر کیف پول از شما میخواهد چیزی را Sign کنید و مفهوم آن برایتان روشن نیست، عجله نکنید.
این جمله را به خاطر بسپارید:
«نمیدانم چه چیزی را امضا میکنم» = امضا نکن.
درخواست امضا باید تا حد امکان قابل درک باشد و هدف آن مشخص باشد.
۵. بیتوجهی به Token Approval
در بسیاری از برنامههای DeFi، کاربر ممکن است برای استفاده از یک توکن، مجوزی به قرارداد بدهد.
این فرآیند طبیعی است؛ اما باید بدانید:
به چه قراردادی و برای چه مقدار دارایی مجوز میدهید؟
اعطای مجوز بیش از نیاز واقعی میتواند ریسک را افزایش دهد.
۶. اعتماد به «Free Mint»
عبارتهایی مانند:
FREE NFT
یا
FREE MINT
بهتنهایی نشانه اعتبار نیستند.
ممکن است کاربر برای دریافت یک NFT رایگان به سایتی هدایت شود و در ادامه با درخواستهای دیگری مواجه شود.
رایگان بودن یک دارایی نباید باعث حذف بررسی امنیتی شود.
۷. عجله به دلیل شمارش معکوس
یکی از روشهای رایج مهندسی اجتماعی، ایجاد فشار زمانی است.
مثلاً:
۲ دقیقه تا پایان فرصت
یا:
آخرین ۱۰۰ جایزه
این پیامها ممکن است باعث شوند کاربر بدون بررسی کافی اقدام کند.
اگر یک پیشنهاد واقعی باشد، معمولاً نیاز نیست برای چند ثانیه تصمیم بگیرید.
۸. اتصال کیف پول اصلی به هر پروژه
بهتر است برای آزمایش پروژههای ناشناخته از کیف پولی استفاده نشود که مقدار زیادی دارایی در آن نگهداری میشود.
تفکیک کیف پولها میتواند بخشی از مدیریت ریسک باشد:
Wallet اصلی: داراییهای مهم
Wallet عملیاتی: تعاملهای روزمره
Wallet آزمایشی: پروژههای جدید و کماعتماد
این روش جایگزین بررسی امنیتی نیست، اما میتواند دامنه خسارت احتمالی را محدود کند.
 ۹. فراموش کردن مجوزهای قدیمی
ممکن است ماهها قبل با یک برنامه تعامل کرده باشید و مجوزی برای استفاده از یک توکن صادر کرده باشید.
اگر دیگر از آن برنامه استفاده نمیکنید، بهتر است مجوزهای غیرضروری را بررسی کنید و در صورت امکان لغو کنید.
این کار بخشی از Wallet Hygiene یا بهداشت امنیتی کیف پول است.
۱۰. تصور اینکه «کیف پول خودش همهچیز را تشخیص میدهد»
کیف پولها میتوانند هشدارهای امنیتی ارائه کنند، اما نباید فرض کرد که هر درخواست خطرناک حتماً توسط کیف پول شناسایی و مسدود میشود.
امنیت یک فرآیند چندلایه است:
کاربر + کیف پول + بررسی قرارداد + منبع معتبر + رفتار محتاطانه
اتصال کیف پول یا امضای تراکنش؛ تفاوت مهم
باید میان چند مرحله تفاوت قائل شد:
اتصال کیف پول
ممکن است صرفاً امکان ارتباط برنامه با کیف پول را ایجاد کند.
Sign Message
ممکن است برای احراز مالکیت یا عملیات مختلف استفاده شود و باید محتوای پیام بررسی شود.
Transaction Approval
ممکن است باعث ثبت یک عملیات روی شبکه شود.
Token Approval
میتواند مجوز استفاده از یک توکن را برای قرارداد مشخصی ایجاد کند.
بنابراین نباید تمام این موارد را با عبارت ساده «اتصال کیف پول» یکی دانست.
سناریوی فرضی
کاربر در شبکه اجتماعی با تبلیغ زیر مواجه میشود:
«یک NFT رایگان برای شما رزرو شده است. فقط ۱۰ دقیقه فرصت دارید.»
کاربر روی لینک کلیک میکند.
وبسایت حرفهای به نظر میرسد.
کیف پول را متصل میکند.
سپس یک درخواست امضا نمایش داده میشود.
کاربر بدون بررسی روی تأیید کلیک میکند.
مشکل اصلی در این سناریو لزوماً خود کیف پول نیست؛ بلکه زنجیره تصمیمهای بدون بررسی است.
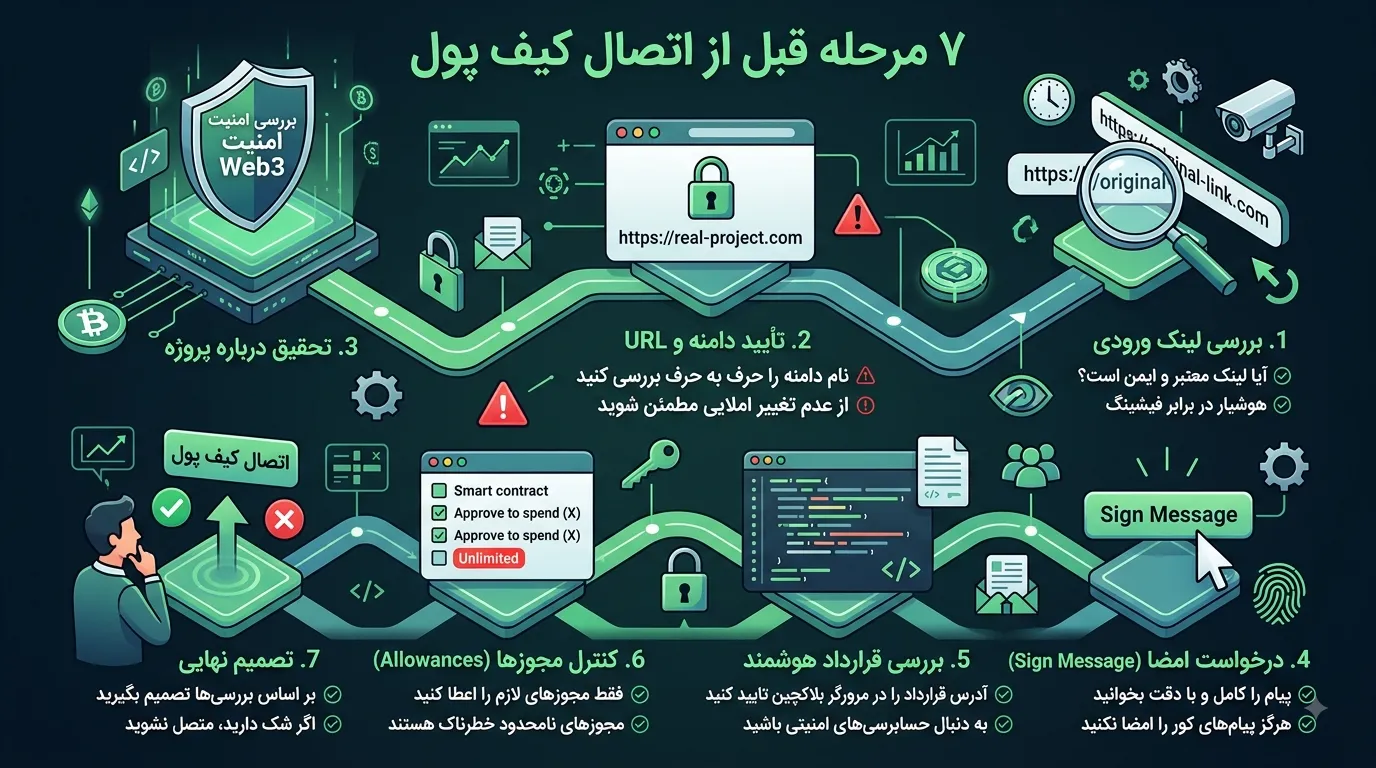
چکلیست ۳۰ ثانیهای
قبل از اتصال یا امضا، این ۷ سؤال را از خود بپرسید:
☑ آیا منبع لینک معتبر است؟
☑ دامنه را بررسی کردهام؟
☑ پروژه را میشناسم؟
☑ میدانم چرا کیف پول باید متصل شود؟
☑ میدانم چه چیزی را Sign میکنم؟
☑ آیا درخواست Token Approval وجود دارد؟
☑ آیا واقعاً به این تعامل نیاز دارم؟
اگر پاسخ شما به یکی از این موارد «نمیدانم» است، توقف کنید.
اگر قبلاً به یک سایت مشکوک متصل شدهام چه کنم؟
اول از همه، وحشت نکنید.
اتصال به یک سایت بهتنهایی به معنای سرقت دارایی نیست.
اما اگر تراکنش یا مجوزی را نیز تأیید کردهاید، وضعیت باید دقیقتر بررسی شود.
بهطور کلی:
- تراکنشهای اخیر را بررسی کنید.
- مجوزهای توکن را بررسی کنید.
- مجوزهای غیرضروری را در صورت امکان لغو کنید.
- تعاملات مشکوک را مستندسازی کنید.
- در صورت مشاهده انتقال غیرمجاز، مسیر تراکنشها را بررسی کنید.
FAQ
آیا اتصال کیف پول به هر سایت باعث سرقت میشود؟
خیر. اتصال کیف پول به یک سایت بهتنهایی به معنای سرقت دارایی نیست. ریسک به نوع تعامل و درخواستهایی که تأیید میکنید نیز بستگی دارد.
آیا NFT رایگان خطرناک است؟
خیر، اما NFT ناشناس نباید بدون بررسی منبع و هدف آن مورد تعامل قرار گیرد.
آیا Token Approval خطرناک است؟
Token Approval یک قابلیت معمول در Web3 است؛ ریسک زمانی افزایش مییابد که مجوز به قرارداد نامعتبر یا با سطح دسترسی غیرضروری داده شود.
اگر یک سایت از من Seed Phrase خواست چه کنم؟
آن را وارد نکنید. Seed Phrase یا عبارت بازیابی، اطلاعات بسیار حساس کیف پول است و نباید در وبسایتها یا فرمهای ناشناس وارد شود.
آیا طراحی حرفهای یک سایت نشاندهنده اعتبار آن است؟
خیر. طراحی سایت تنها یک ویژگی ظاهری است و بهتنهایی اعتبار امنیتی پروژه را ثابت نمیکند.
جمعبندی
امنیت در Web3 فقط به انتخاب یک کیف پول مناسب محدود نمیشود.
بخش مهمی از امنیت، به تصمیمهایی بستگی دارد که کاربر هنگام کلیک، اتصال، Sign و Approval میگیرد.
قبل از هر امضا، بدانید چه چیزی را تأیید میکنید.
اگر مفهوم درخواست برای شما روشن نیست، بهترین تصمیم در بسیاری از مواقع ساده است:
توقف کنید و ابتدا بررسی کنید.
بلاگها و مقالات
مشاهده همه
Wallet Drainer چیست؟
فرض کنید وارد وبسایتی میشوید که ادعا میکند به مناسبت سالگرد یک پروژه رمزارزی، توکن رایگان توزیع میکند. ظاهر سایت حرفهای است. لوگوی پروژه، تعداد شرکتکنندگان و شمارش معکوس نیز نمایش داده میشود. برای دریافت پاداش فقط باید کیف پول خود را متصل کنید. پس از اتصال، پیغامی برای تأیید یک درخواست ظاهر میشود. کاربر تصور میکند این درخواست صرفاً برای دریافت Airdrop است. اما چند دقیقه بعد، بخشی از دارایی کیف پول او بدون انتظار قبلی منتقل میشود. در چنین شرایطی ممکن است کاربر قربانی یک Wallet Drainer شده باشد. Wallet Drainer به ابزار یا زیرساخت مخربی گفته میشود که برای فریب کاربر و انتقال غیرمجاز دارایی او طراحی شده است. این حمله الزاماً به شکستن رمزنگاری بلاکچین یا سرقت مستقیم Private Key نیاز ندارد. گاهی مهاجم از همان مجوز یا امضایی استفاده میکند که قربانی با تصور دیگری تأیید کرده است.
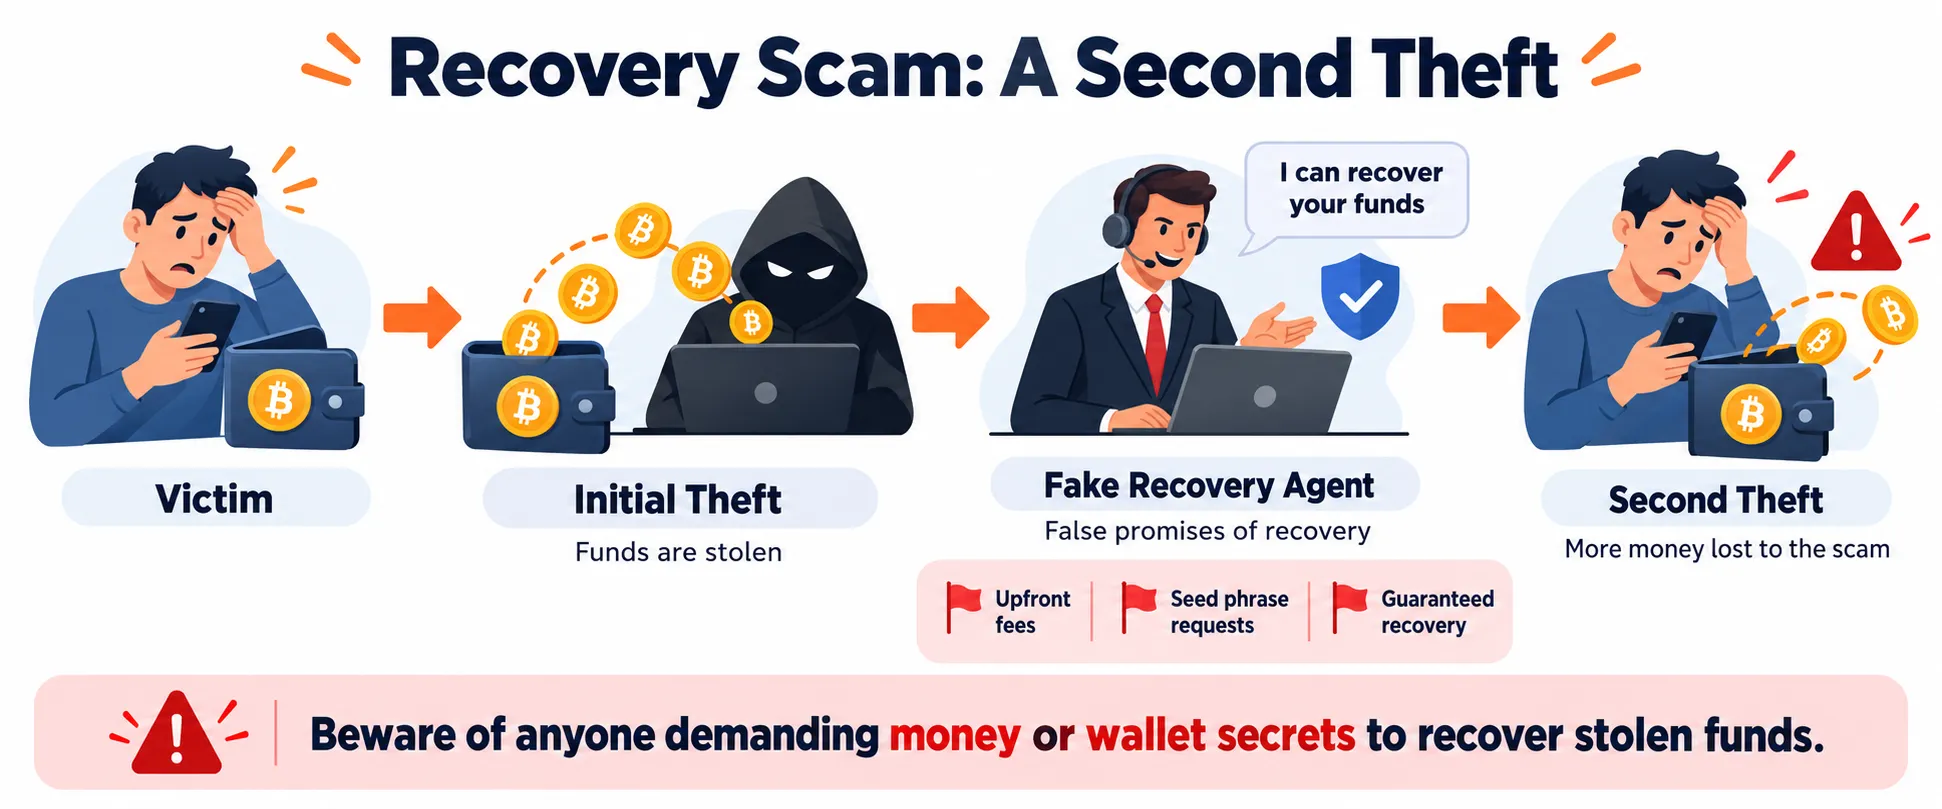
Crypto Recovery Scam چیست؟
فردی 50,000 USDT در یک کلاهبرداری از دست داده است. برای پیدا کردن راهحل، موضوع را در شبکه اجتماعی یا یک Forum مطرح میکند. چند ساعت بعد پیامی دریافت میکند: «ما یک تیم Blockchain Recovery هستیم. پول شما را پیدا کردهایم و میتوانیم ظرف ۴۸ ساعت آن را برگردانیم.» برای شروع فقط باید: 1,500 USDT Recovery Fee پرداخت کند. قربانی که به دنبال بازگرداندن سرمایه خود است، مبلغ را میپردازد. کمی بعد درخواست دیگری میآید: «دارایی Freeze شده است؛ برای آزادسازی باید Tax پرداخت کنید.» این همان Recovery Scam است؛ یعنی هدفگرفتن فردی که قبلاً قربانی شده است.
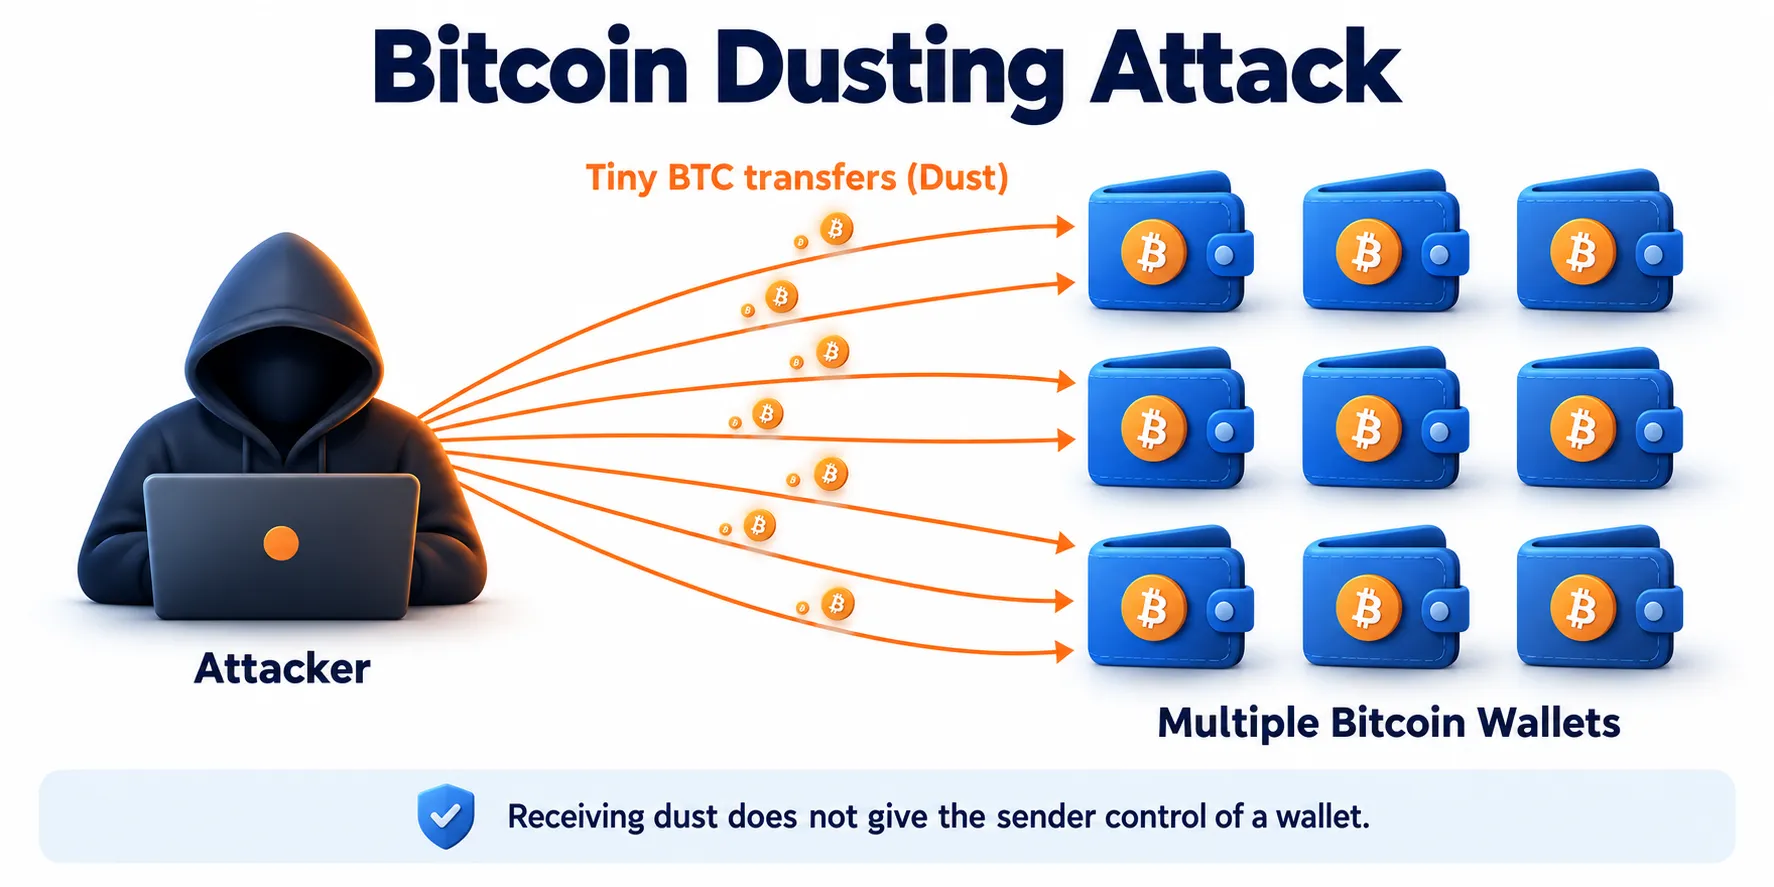
Dusting Attack چیست؟
یک روز Wallet خود را باز میکنید و متوجه میشوید مقدار بسیار کوچکی رمزارز دریافت کردهاید. مثلاً: 0.00000... BTC فرستنده را نمیشناسید. هیچ معاملهای هم انجام ندادهاید. مقدار آنقدر ناچیز است که شاید اهمیتی به آن ندهید. اما سؤال اینجاست: چرا یک فرد ناشناس باید برای شما رمزارز ارسال کند؟ یکی از احتمالات، Dusting Attack است. در این روش، مهاجم مقادیر بسیار کوچک رمزارز را به تعداد زیادی Address ارسال میکند و سپس رفتار بعدی آنها را زیر نظر میگیرد. راهنماهای امنیتی منتشرشده در ۲۰۲۶ نیز همچنان Dusting را بهعنوان یک تکنیک برای تحلیل ارتباط میان آدرسها و در برخی سناریوها زمینهسازی برای Phishing معرفی میکنند. Binance.US Help Center
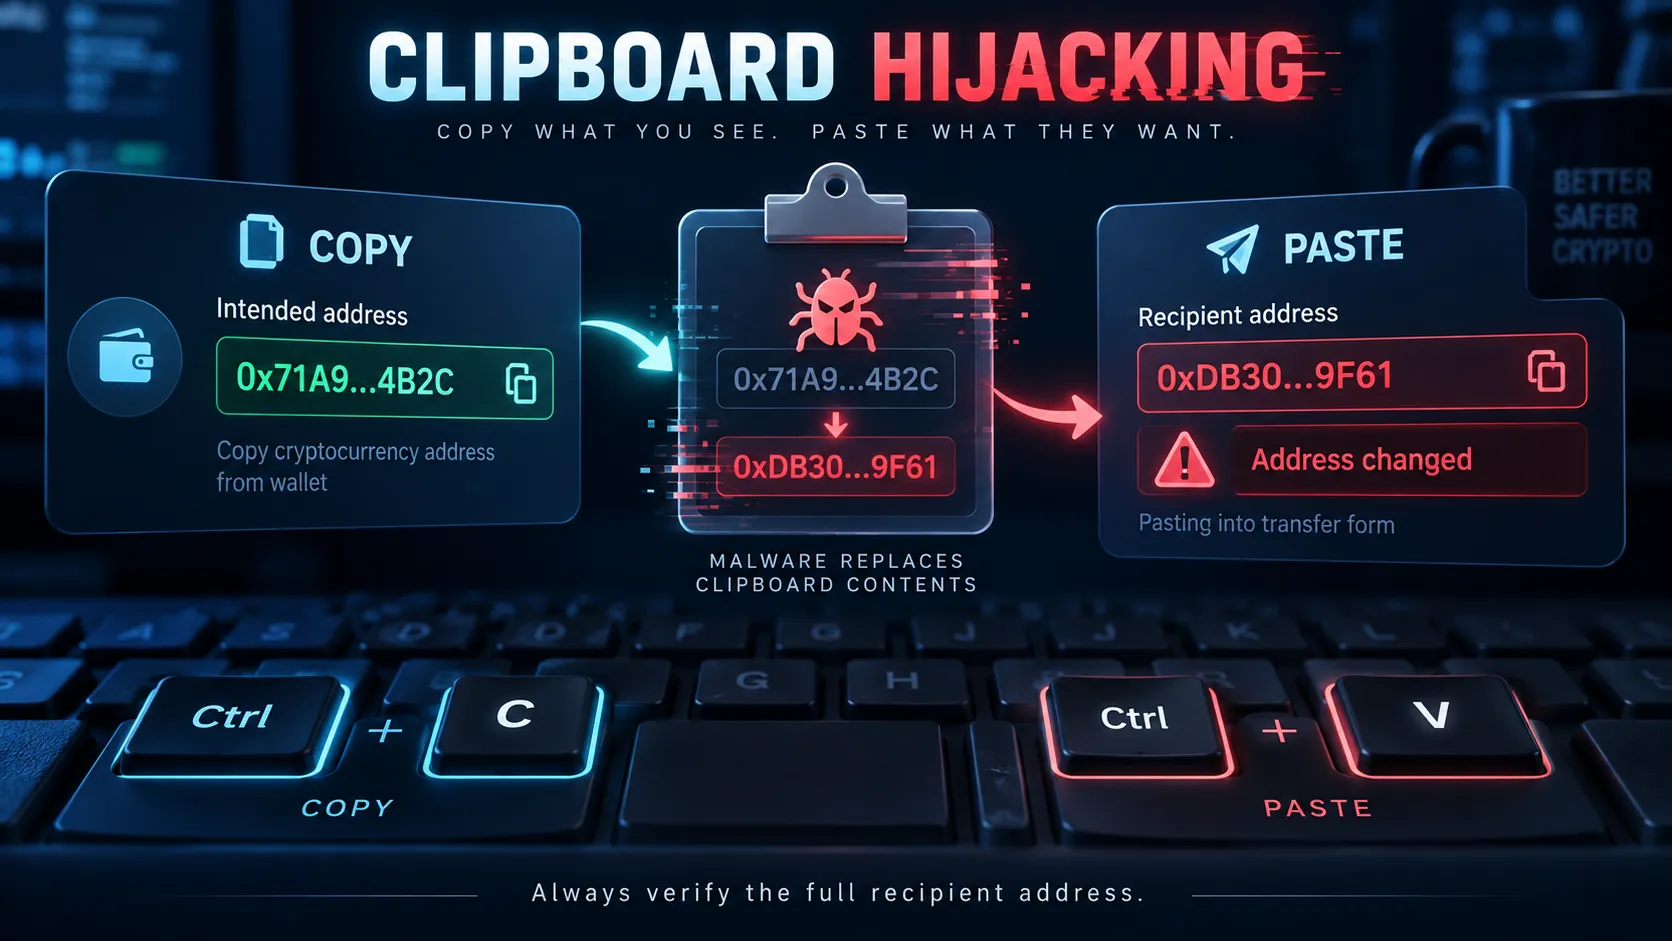
Clipboard Hijacking چیست؟
تصور کنید قصد دارید 10,000 USDT ارسال کنید. آدرس مقصد را از پیام دوست یا صرافی Copy میکنید. وارد Wallet میشوید. Paste میکنید. چند ثانیه بعد Transaction را تأیید میکنید. Blockchain نیز بدون هیچ خطایی تراکنش را ثبت میکند. اما پول به مقصد نمیرسد. چرا؟ چون آدرسی که Paste کردهاید همان آدرسی نبوده که Copy کرده بودید. این سناریو یکی از خطرناکترین نمونههای Clipboard Hijacking است.
