Address Poisoning چیست؟
وقتی یک آدرس جعلی وارد تاریخچه تراکنش شما میشود
فرض کنید چند هفته پیش مقداری ارز دیجیتال برای یک آدرس مشخص ارسال کردهاید. حالا دوباره میخواهید به همان شخص یا سرویس پول بفرستید. بهجای وارد کردن آدرس، وارد تاریخچه تراکنشهای کیف پول میشوید و آدرسی را انتخاب میکنید که ظاهراً همان آدرس قبلی است. اما نیست. این دقیقاً یکی از سناریوهایی است که Address Poisoning تلاش میکند ایجاد کند. این روش آنقدر ساده و در عین حال مؤثر است که در سالهای اخیر توجه جدی پژوهشگران امنیت بلاکچین را به خود جلب کرده است. یک مطالعه پژوهشی گسترده روی Ethereum و BNB Chain حدود ۲۷۰ میلیون تلاش حمله را در دادههای مورد بررسی شناسایی کرد و حداقل ۸۳.۸ میلیون دلار خسارت را در ۶۶۳۳ انتقال موفق گزارش کرد.
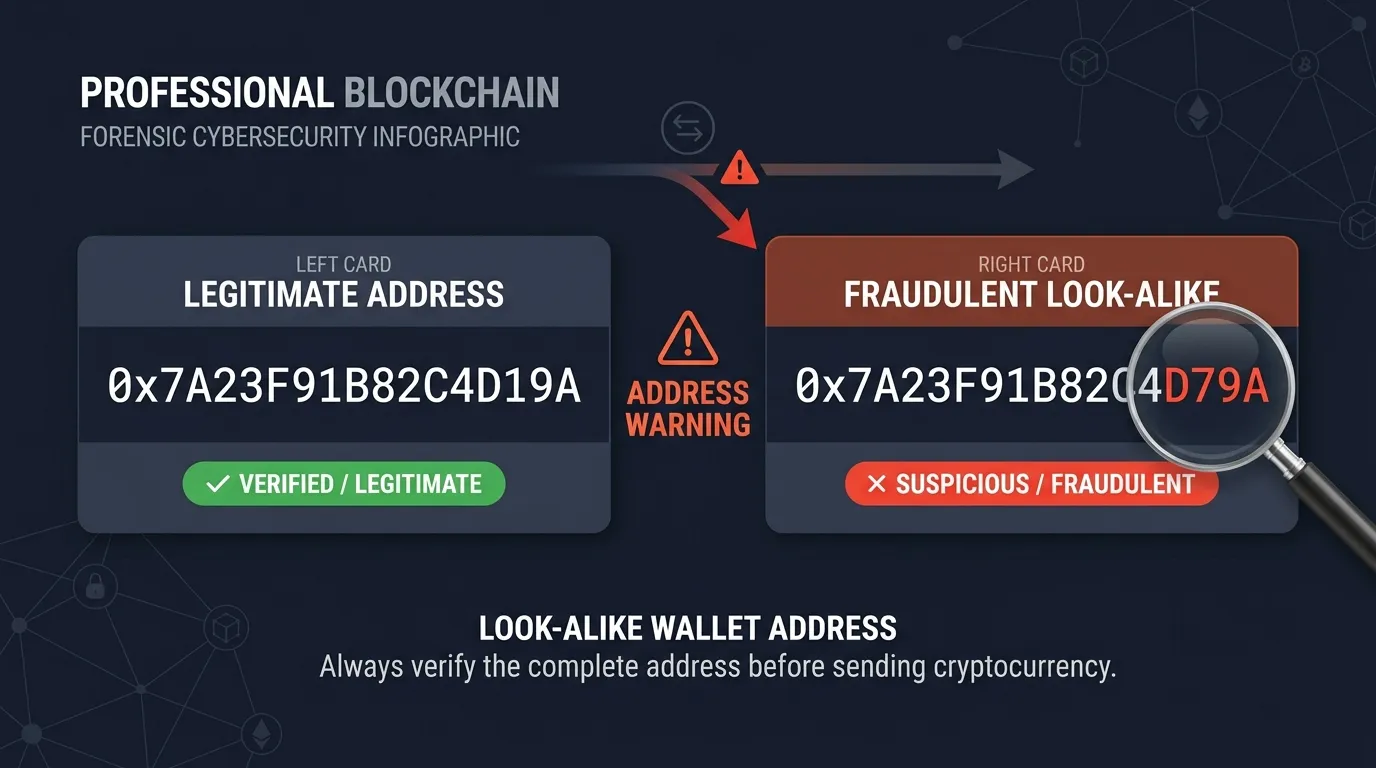
Address Poisoning چیست؟
در این روش، مهاجم یک آدرس میسازد که از نظر ظاهری به آدرسی که قربانی قبلاً با آن تعامل داشته بسیار شبیه است.
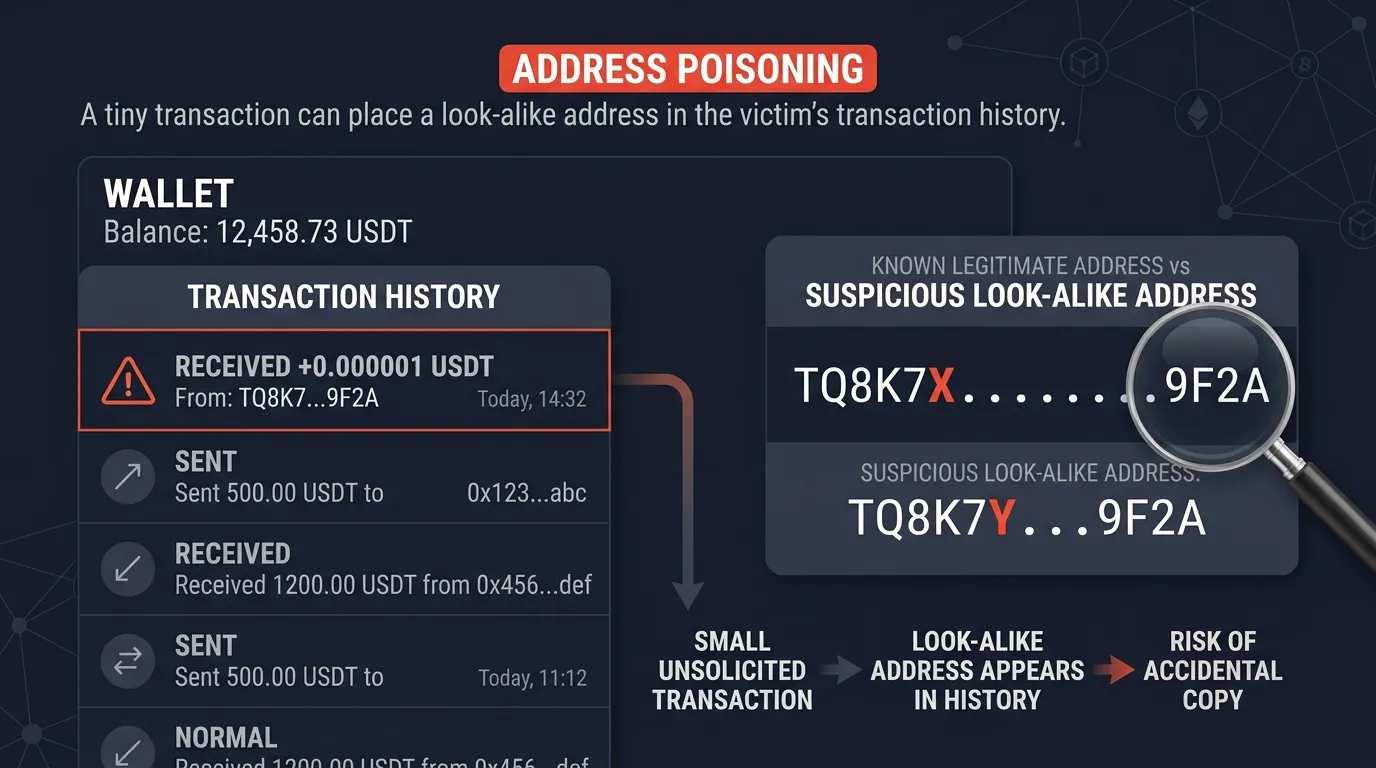
سپس یک تراکنش کوچک یا در برخی سناریوها تراکنش خاصی ایجاد میکند تا آدرس جعلی وارد تاریخچه تراکنش قربانی شود.
هدف نهایی این است که قربانی هنگام انتقال بعدی، آدرس اشتباه را از تاریخچه انتخاب کند.
MITRE نیز این تکنیک را بهعنوان روشی برای دستکاری تاریخچه تراکنش و قرار دادن آدرسهای مشابه در سوابق قربانی توصیف کرده است.
چرا این روش جواب میدهد؟
چون آدرسهای بلاکچینی معمولاً طولانی و سخت برای حفظ کردن هستند.
کاربر معمولاً آدرس کامل را حفظ نمیکند.
در نتیجه ممکن است به جای بررسی کامل آدرس، فقط چند کاراکتر ابتدایی و انتهایی را ببیند.
مهاجم دقیقاً روی همین رفتار حساب میکند.
یک مثال ساده
فرض کنید آدرس واقعی:
0xABC...789
باشد.
مهاجم آدرسی ایجاد میکند که در بخشهای قابل مشاهده بسیار شبیه آن باشد:
0xABC...789
اما در واقع آدرس کاملاً متفاوت است.
سپس تراکنشی کوچک به کیف پول قربانی ارسال میکند.
اگر کاربر دفعه بعد از تاریخچه تراکنش، آدرس را انتخاب کند و فقط ظاهر کوتاهشده را ببیند، احتمال اشتباه وجود دارد.
چرا مقدار کم ارسال میشود؟
در بسیاری از سناریوهای Address Poisoning، هدف اصلی انتقال مقدار زیادی دارایی در مرحله اول نیست.
هدف، قرار دادن آدرس جعلی در جایی است که کاربر انتظار دیدن آدرس واقعی را دارد.
به همین دلیل ممکن است اولین تراکنش بسیار کوچک باشد.
مهمترین نکته امنیتی
هرگز صرفاً بر اساس چند کاراکتر اول و آخر آدرس تصمیم نگیرید.
اگر انتقال ارزش بالایی انجام میدهید، آدرس مقصد را از یک منبع معتبر دوباره بررسی کنید.
بهخصوص اگر:
- مبلغ زیاد است.
- مقصد جدید است.
- مدت زیادی از انتقال قبلی گذشته.
- آدرس را از تاریخچه تراکنش انتخاب کردهاید.
چرا این حمله در سال ۲۰۲۶ هنوز مهم است؟
موضوع فقط یک تهدید قدیمی نیست.
در ژوئن ۲۰۲۶، MetaMask اعلام کرد سیستم تشخیص Address Poisoning را در جریان ارسال خود فعال کرده و گزارش داد شریک امنیتی آن، Blockaid، از ژانویه ۲۰۲۵ بیش از ۶۵.۴ میلیون حمله Address Poisoningرا شناسایی کرده است.
یک تحلیل دیگر نیز که در اوت ۲۰۲۶ منتشر شده، بر اساس دادههای Ethereum در یک بازه ۱۲ماهه، میلیونها کیف پول هدف و خسارتهای واقعی ناشی از این روش را گزارش کرده است.
یعنی موضوع همچنان کاملاً جدی و بهروز است.
آیا فقط کاربران تازهکار قربانی میشوند؟
نه لزوماً.
این حمله از یک عادت بسیار طبیعی استفاده میکند:
«من قبلاً به این آدرس پول فرستادهام، پس همان را از تاریخچه انتخاب میکنم.»
بنابراین حتی کاربری که تجربه زیادی دارد نیز ممکن است در صورت بیدقتی گرفتار شود.
Address Poisoning با هک کیف پول فرق دارد
در بسیاری از موارد، مهاجم کلید خصوصی قربانی را به دست نیاورده است.
مشکل این است که قربانی خودش تراکنش را به آدرس اشتباه ارسال میکند.
به همین دلیل:
امنیت کلید خصوصی ≠ امنیت مقصد تراکنش
ممکن است کلید خصوصی کاملاً امن باشد اما کاربر آدرس اشتباه را انتخاب کند.
چطور از خودمان محافظت کنیم؟
۱. آدرسهای مهم را در Address Book ذخیره کنید
اگر کیف پول شما این قابلیت را دارد، برای مقصدهای تکراری از Address Book استفاده کنید.
۲. انتقال آزمایشی انجام دهید
برای مبالغ بسیار بالا، یک انتقال کوچک آزمایشی میتواند ریسک اشتباه را کاهش دهد.
۳. آدرس را از منبع اصلی بگیرید
اگر مقصد یک صرافی یا سرویس است، آدرس را از منبع رسمی همان سرویس دریافت کنید.
۴. به تاریخچه تراکنش اعتماد کورکورانه نکنید
تاریخچه تراکنش میتواند برای راحتی کار مفید باشد، اما نباید تنها معیار اعتماد باشد.
۵. آدرس کامل را بررسی کنید
هر زمان امکان دارد، بخش بیشتری از آدرس را بررسی کنید.
برخی ابزارهای امنیتی جدید نیز تلاش میکنند نمایش آدرس را طوری تغییر دهند که احتمال اشتباه کمتر شود.
یک قانون طلایی
قبل از ارسال مبلغ قابل توجه:
Copy → Paste → Verify → Send
نه:
History → Copy → Send
همین تفاوت کوچک میتواند جلوی یک اشتباه بزرگ را بگیرد.
اگر فکر میکنم قربانی Address Poisoning شدهام چه کنم؟
اگر تراکنش قبلاً روی بلاکچین تأیید شده باشد، معمولاً نمیتوان آن را مانند یک انتقال بانکی ساده برگشت زد.
در این شرایط:
- TXID را ذخیره کنید.
- آدرس مقصد واقعی و آدرس اشتباه را مشخص کنید.
- مسیر دارایی را بررسی کنید.
- زمان و مبلغ را مستند کنید.
- اگر مقصد متعلق به یک سرویس شناختهشده است، از مسیر رسمی آن سرویس موضوع را گزارش کنید.
- از پرداخت پول به افراد ناشناس با وعده «برگرداندن دارایی» خودداری کنید.
یک هشدار مهم درباره Recovery Scam
بعد از سرقت رمزارز، ممکن است افرادی با قربانی تماس بگیرند و ادعا کنند:
«میتوانیم ارز شما را برگردانیم.»
گاهی این افراد خودشان کلاهبردار دوم هستند.
بنابراین بعد از یک حادثه امنیتی، نباید اجازه دهید فشار روانی باعث تصمیم دوم اشتباه شود.
FAQ
آیا یک تراکنش کوچک ناشناس همیشه Address Poisoning است؟
خیر. تراکنش کوچک میتواند دلایل مختلفی داشته باشد. باید الگوی آدرس و شباهت آن با مقصدهای قبلی بررسی شود.
آیا Address Poisoning به معنی هک شدن کیف پول است؟
نه لزوماً. در بسیاری از موارد، هدف فریب کاربر برای ارسال آگاهانه اما اشتباه دارایی است.
آیا میتوان تراکنش اشتباه را برگرداند؟
در بلاکچینهای عمومی، تراکنش تأییدشده معمولاً قابل برگشت مستقیم توسط کاربر نیست.
بهترین راه جلوگیری چیست؟
بررسی دقیق آدرس مقصد و استفاده از Address Book یا منابع معتبر برای مقصدهای مهم.
جمعبندی
Address Poisoning نمونه خوبی از این واقعیت است که در Web3 همیشه لازم نیست مهاجم کلید خصوصی شما را بدزدد.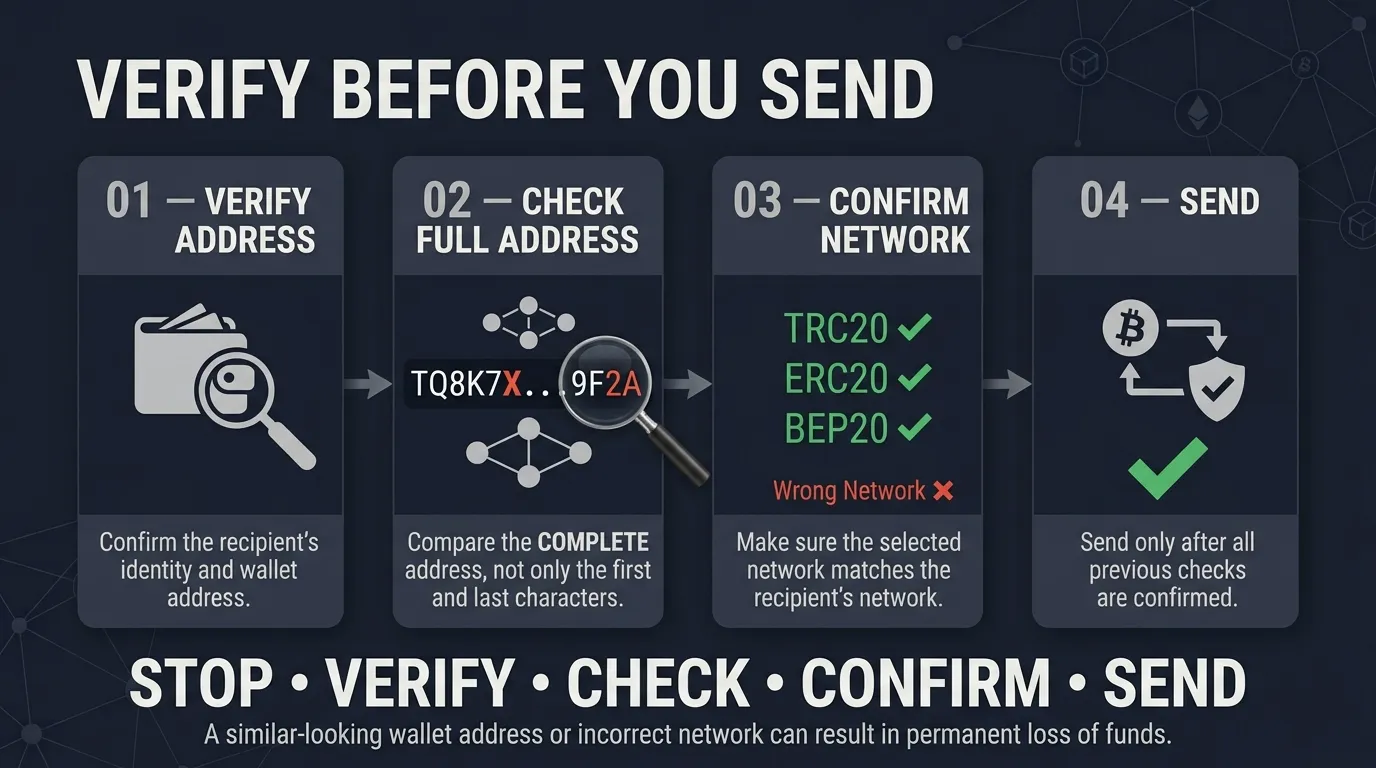
گاهی کافی است کاری کند که خودتان آدرس اشتباه را انتخاب کنید.
به همین دلیل امنیت تراکنش فقط به حفظ Seed Phrase محدود نمیشود.
امنیت واقعی یعنی:
منبع آدرس را بررسی کنیم، مقصد را دوباره تطبیق دهیم و قبل از ارسال مبلغ بالا عجله نکنیم.
در دنیای بلاکچین، چند ثانیه بررسی میتواند جلوی یک اشتباه چندمیلیونتومانی یا حتی بسیار بزرگتر را بگیرد.
بلاگها و مقالات
مشاهده همه
Wallet Drainer چیست؟
فرض کنید وارد وبسایتی میشوید که ادعا میکند به مناسبت سالگرد یک پروژه رمزارزی، توکن رایگان توزیع میکند. ظاهر سایت حرفهای است. لوگوی پروژه، تعداد شرکتکنندگان و شمارش معکوس نیز نمایش داده میشود. برای دریافت پاداش فقط باید کیف پول خود را متصل کنید. پس از اتصال، پیغامی برای تأیید یک درخواست ظاهر میشود. کاربر تصور میکند این درخواست صرفاً برای دریافت Airdrop است. اما چند دقیقه بعد، بخشی از دارایی کیف پول او بدون انتظار قبلی منتقل میشود. در چنین شرایطی ممکن است کاربر قربانی یک Wallet Drainer شده باشد. Wallet Drainer به ابزار یا زیرساخت مخربی گفته میشود که برای فریب کاربر و انتقال غیرمجاز دارایی او طراحی شده است. این حمله الزاماً به شکستن رمزنگاری بلاکچین یا سرقت مستقیم Private Key نیاز ندارد. گاهی مهاجم از همان مجوز یا امضایی استفاده میکند که قربانی با تصور دیگری تأیید کرده است.
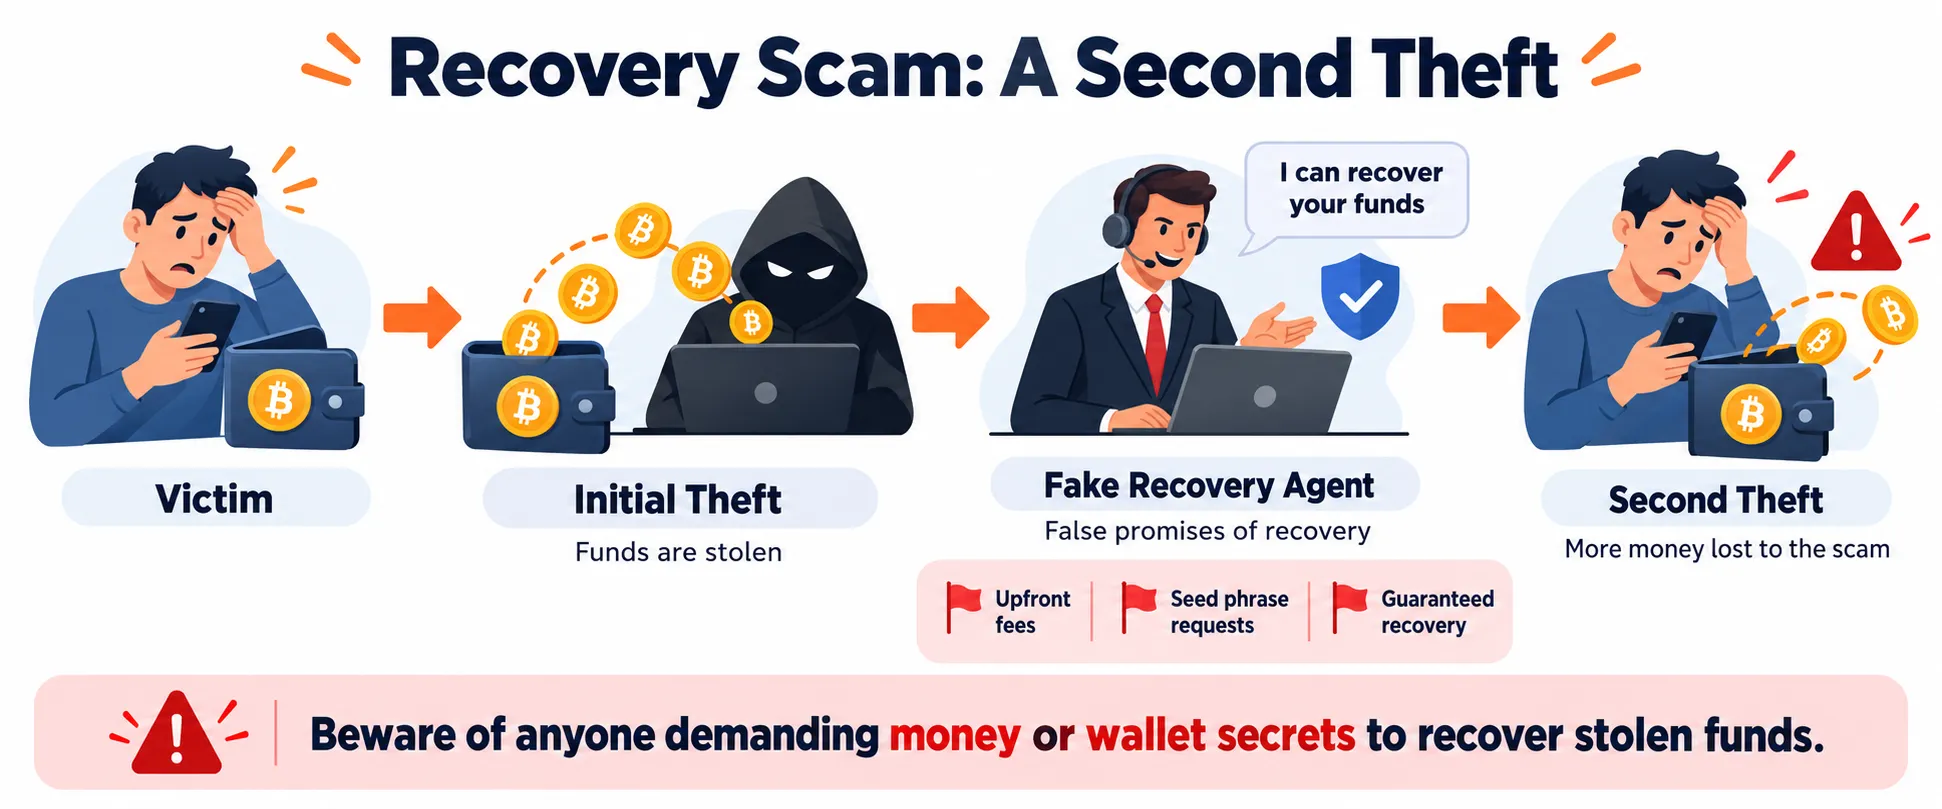
Crypto Recovery Scam چیست؟
فردی 50,000 USDT در یک کلاهبرداری از دست داده است. برای پیدا کردن راهحل، موضوع را در شبکه اجتماعی یا یک Forum مطرح میکند. چند ساعت بعد پیامی دریافت میکند: «ما یک تیم Blockchain Recovery هستیم. پول شما را پیدا کردهایم و میتوانیم ظرف ۴۸ ساعت آن را برگردانیم.» برای شروع فقط باید: 1,500 USDT Recovery Fee پرداخت کند. قربانی که به دنبال بازگرداندن سرمایه خود است، مبلغ را میپردازد. کمی بعد درخواست دیگری میآید: «دارایی Freeze شده است؛ برای آزادسازی باید Tax پرداخت کنید.» این همان Recovery Scam است؛ یعنی هدفگرفتن فردی که قبلاً قربانی شده است.
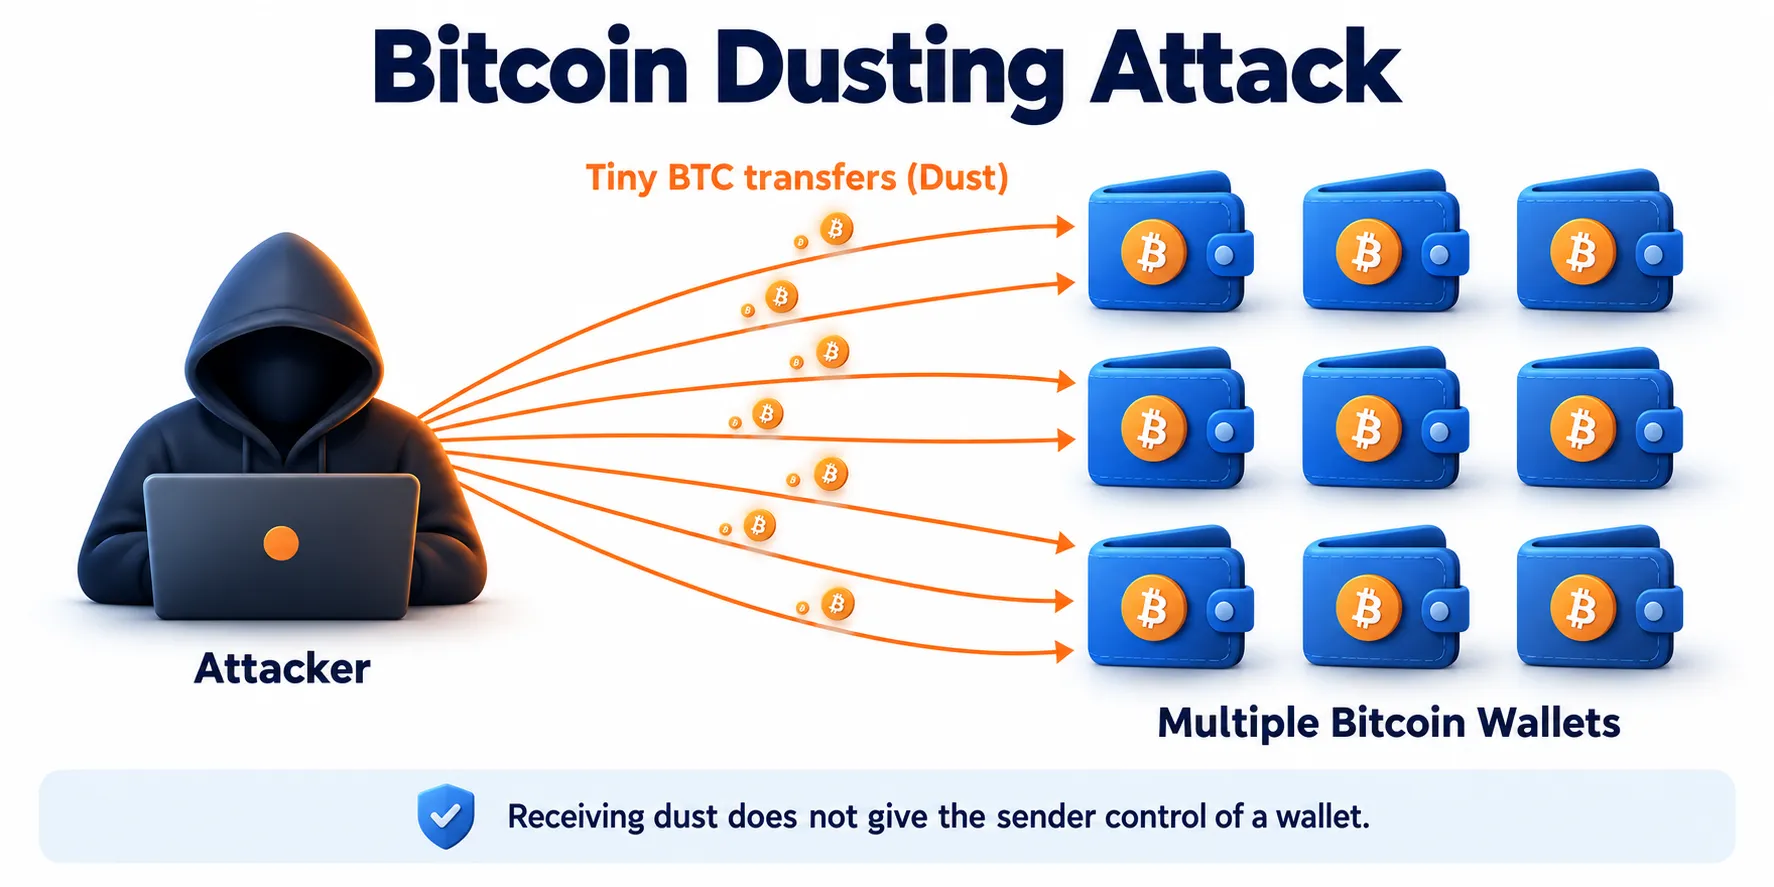
Dusting Attack چیست؟
یک روز Wallet خود را باز میکنید و متوجه میشوید مقدار بسیار کوچکی رمزارز دریافت کردهاید. مثلاً: 0.00000... BTC فرستنده را نمیشناسید. هیچ معاملهای هم انجام ندادهاید. مقدار آنقدر ناچیز است که شاید اهمیتی به آن ندهید. اما سؤال اینجاست: چرا یک فرد ناشناس باید برای شما رمزارز ارسال کند؟ یکی از احتمالات، Dusting Attack است. در این روش، مهاجم مقادیر بسیار کوچک رمزارز را به تعداد زیادی Address ارسال میکند و سپس رفتار بعدی آنها را زیر نظر میگیرد. راهنماهای امنیتی منتشرشده در ۲۰۲۶ نیز همچنان Dusting را بهعنوان یک تکنیک برای تحلیل ارتباط میان آدرسها و در برخی سناریوها زمینهسازی برای Phishing معرفی میکنند. Binance.US Help Center
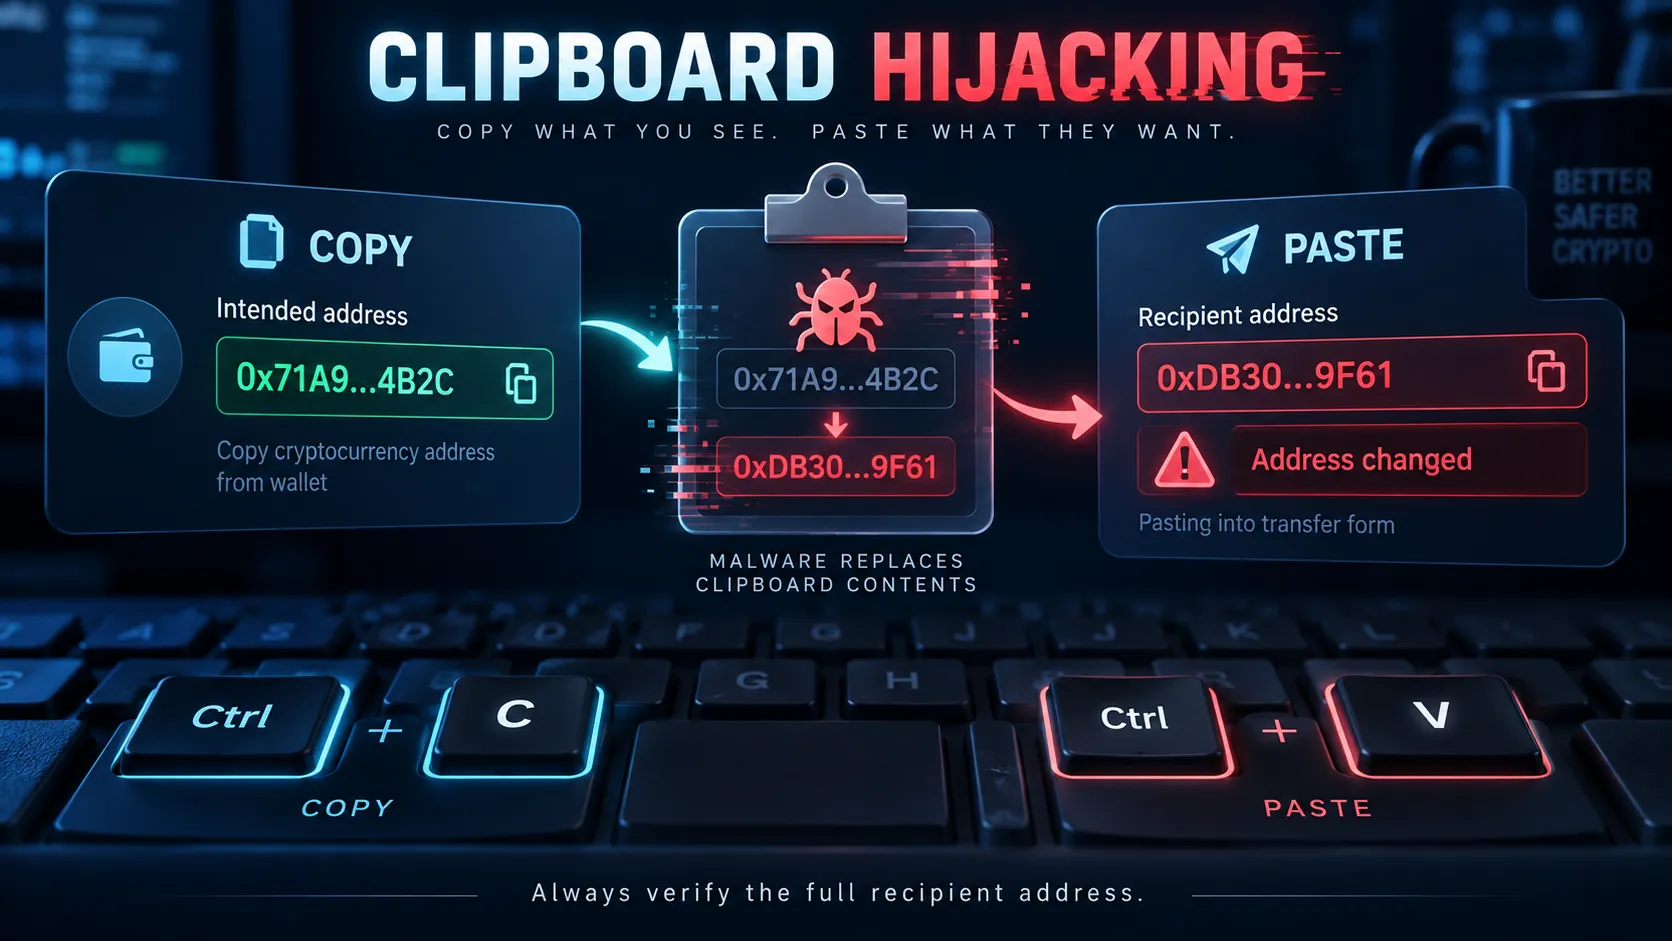
Clipboard Hijacking چیست؟
تصور کنید قصد دارید 10,000 USDT ارسال کنید. آدرس مقصد را از پیام دوست یا صرافی Copy میکنید. وارد Wallet میشوید. Paste میکنید. چند ثانیه بعد Transaction را تأیید میکنید. Blockchain نیز بدون هیچ خطایی تراکنش را ثبت میکند. اما پول به مقصد نمیرسد. چرا؟ چون آدرسی که Paste کردهاید همان آدرسی نبوده که Copy کرده بودید. این سناریو یکی از خطرناکترین نمونههای Clipboard Hijacking است.
