Permit Phishing چیست؟
وقتی یک امضای ساده میتواند راه را برای سرقت توکن باز کند
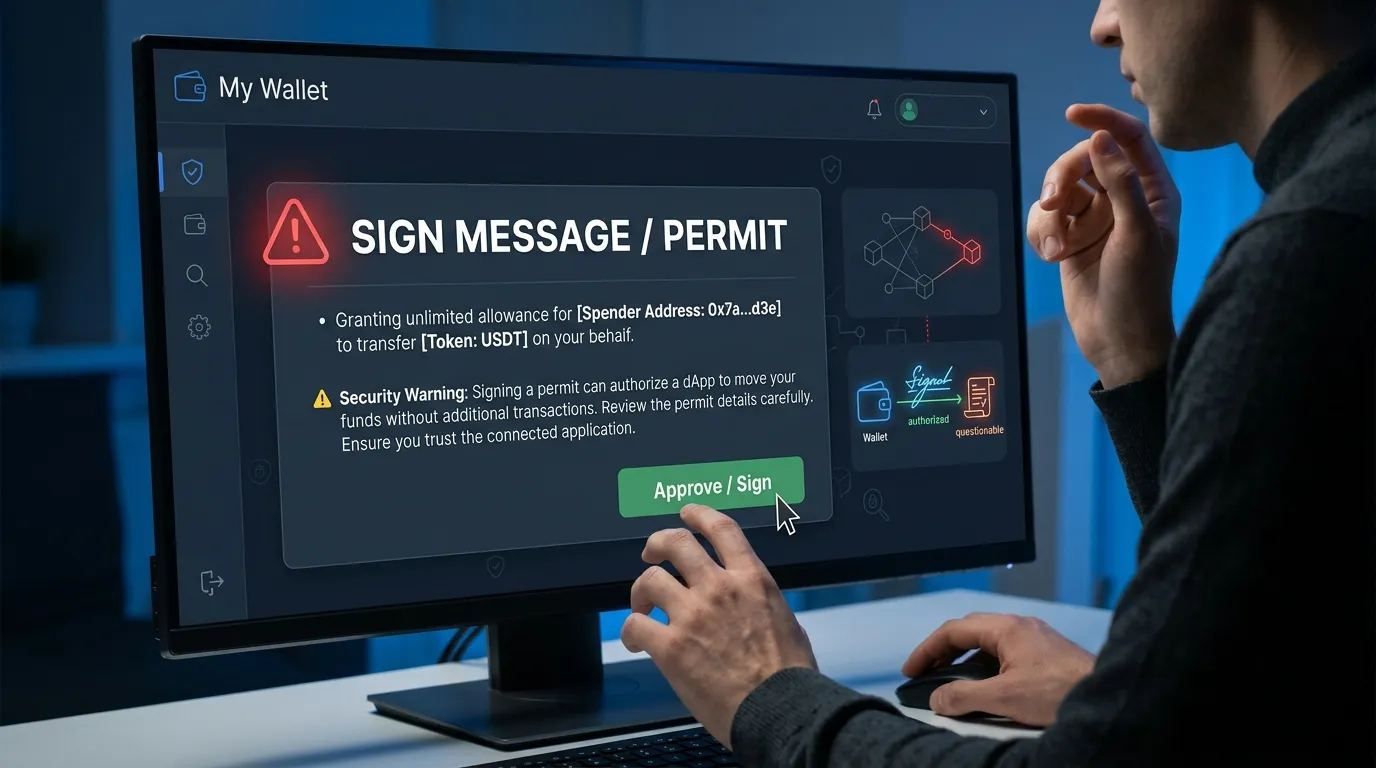
وقتی درباره سرقت رمزارز صحبت میکنیم، بسیاری از کاربران تصور میکنند مهاجم باید Seed Phrase یا Private Key را به دست آورد. اما همیشه اینطور نیست. در برخی حملات، کاربر خودش یک پیام را امضا میکند؛ پیامی که در ظاهر ممکن است کاملاً عادی باشد، اما در واقع مجوزی برای انجام عملیاتی روی توکنهای او ایجاد میکند. این نوع تهدید با عنوانهایی مانند Approval Phishing یا Permit Phishing شناخته میشود. در سال ۲۰۲۶ نیز این تهدید همچنان جدی است. Ethereum Foundation در ماه مه ۲۰۲۶ استاندارد Clear Signing را برای کاهش مشکل Blind Signing معرفی کرد و تأکید کرد که مرحله تأیید کاربر در بسیاری از حملات نقش مهمی دارد. همچنین گزارشهای امنیتی جدید نشان میدهند Permit و Permit2 یک سطح فیشینگ متفاوت ایجاد کردهاند، زیرا بخشی از فرآیند مجوز میتواند بهصورت امضای خارج از زنجیره انجام شود.
Approval با Transfer چه تفاوتی دارد؟
این تفاوت بسیار مهم است.
در یک Transfer ساده، کاربر دارایی را به آدرس دیگری ارسال میکند.
اما در Approval، کاربر میتواند به یک قرارداد یا آدرس دیگر اجازه دهد مقدار مشخصی از یک توکن را از طرف او جابهجا کند.
بنابراین:
Approval ≠ Transfer
و همین موضوع پایه بسیاری از حملات Approval Phishing است.
Permit چیست؟
Permit در برخی استانداردهای توکن اجازه میدهد کاربر مجوز مشخصی را با یک امضای رمزنگاریشده صادر کند.
در برخی مدلها، کاربر لازم نیست همان لحظه یک تراکنش جداگانه برای Approval ارسال کند.
امضا میتواند بعداً توسط یک طرف دیگر روی زنجیره ثبت شود.
این فرآیند برای کاربردهای مشروع بسیار مفید است، اما یک سطح حمله جدید نیز ایجاد میکند.
چرا Permit Phishing خطرناک است؟
مشکل اصلی این است که کاربر ممکن است تصور کند:
«من فقط یک پیام را Sign کردم.»
اما از نظر فنی، همان امضا ممکن است اختیار مشخصی درباره یک توکن ایجاد کند.
در نتیجه، نمایش یک پیام ساده به کاربر میتواند اهمیت زیادی داشته باشد.
یک سناریوی فرضی
فرض کنید وارد یک سایت میشوید که ظاهر آن بسیار شبیه یک سرویس معتبر است.
سایت از شما میخواهد:
Sign Message
کاربر تصور میکند:
«چون تراکنش نیست، پس خطری ندارد.»
اما پیام امضاشده ممکن است حاوی دادههایی مربوط به Permit باشد.
اگر کاربر امضا کند، مهاجم ممکن است بتواند از آن مجوز در شرایط موردنظر خود استفاده کند.
چرا جمله «فقط Sign است» خطرناک است؟
یکی از عادتهای اشتباه کاربران این است:
Transaction → خطرناک
Signature → بیخطر
این تصور صحیح نیست.
یک Signature میتواند صرفاً یک پیام احراز هویت باشد.
اما میتواند در شرایط دیگر برای مجوزهای مالی نیز استفاده شود.
بنابراین:
هر Signature را باید بر اساس محتوای آن ارزیابی کرد، نه فقط عنوان آن.
Blind Signing چیست؟
Blind Signing زمانی رخ میدهد که کاربر دادهای را امضا میکند بدون اینکه بتواند به شکل قابل فهم متوجه شود دقیقاً چه چیزی را تأیید میکند.
Ethereum Foundation در سال ۲۰۲۶ اعلام کرد Clear Signing با هدف کاهش همین مشکل و ایجاد نمایش قابل فهمتر برای تأییدهای حساس توسعه یافته است.
این موضوع یک پیام ساده برای کاربران دارد:
هرچه اطلاعات قابل مشاهده هنگام امضا بیشتر و واضحتر باشد، تصمیمگیری امنتر است.
چرا کاربران گرفتار میشوند؟
مهاجمان معمولاً از ترکیب چند عامل استفاده میکنند:
- وبسایت جعلی
- تبلیغ جعلی
- لینک شبکه اجتماعی
- پیام مستقیم
- ایردراپ جعلی
- پشتیبانی جعلی
- درخواست Claim
- هشدار امنیتی جعلی
در نهایت همه چیز ممکن است به یک مرحله ختم شود:
Sign
Approval Phishing چقدر جدی است؟
گزارش Chainalysis در ژوئن ۲۰۲۶ درباره Approval Phishing نشان میدهد این روش همچنان یکی از گونههای مهم کلاهبرداری آنچین است و از عملیاتهای واقعی در این حوزه گزارش ارائه کرده است.
Coinbase نیز در آوریل ۲۰۲۶ از همکاری با نهادهای قانونی برای مقابله با عملیات Approval Phishing و حفاظت از قربانیان خبر داد. 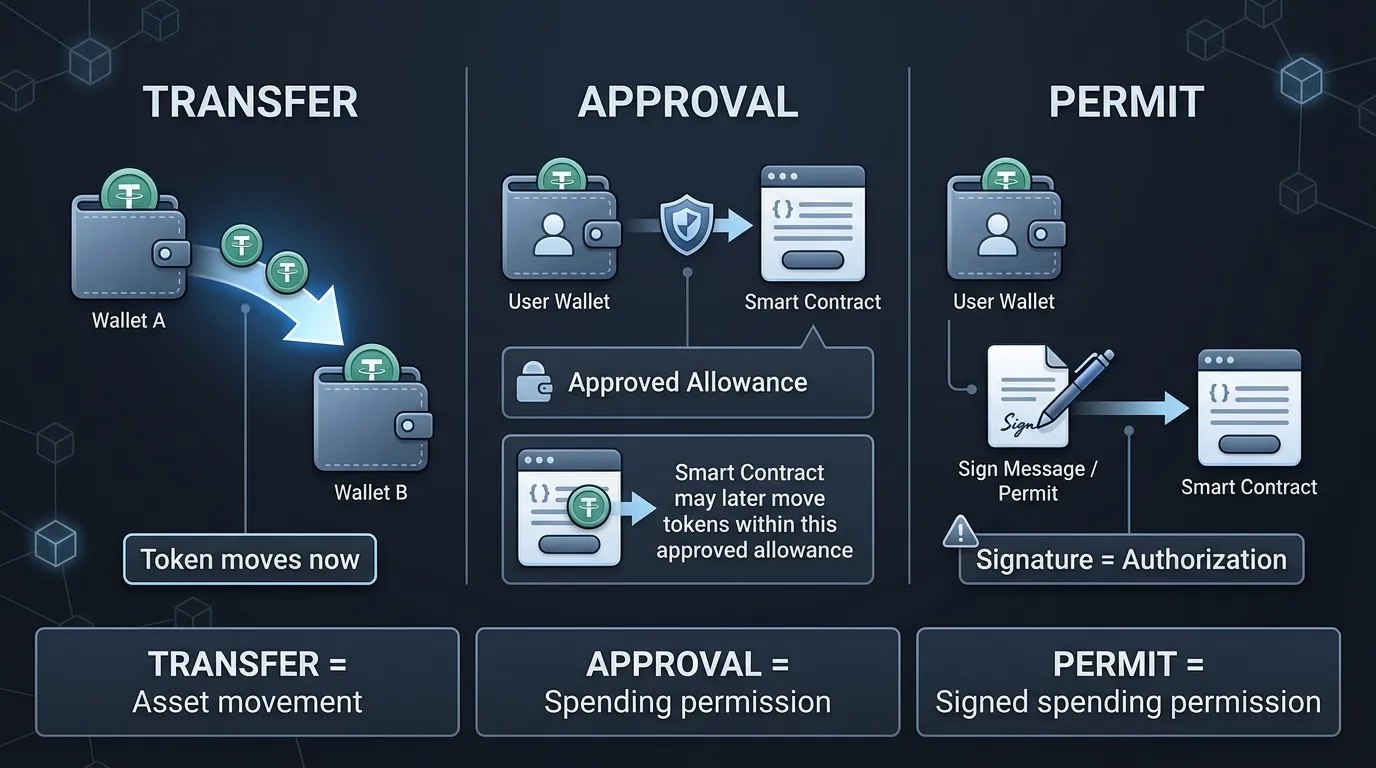
بنابراین این موضوع صرفاً یک سناریوی تئوریک نیست.
تفاوت Approval Phishing و Seed Phrase Theft
Seed Phrase Theft
مهاجم عبارت بازیابی را به دست میآورد.
Approval Phishing
کاربر ممکن است Seed Phrase خود را اصلاً در اختیار مهاجم قرار ندهد، اما یک مجوز یا امضای خطرناک صادر کند.
این تفاوت بسیار مهم است.
چون ممکن است کاربر بعد از حادثه بگوید:
«Seed Phrase من لو نرفته، پس چطور داراییام منتقل شد؟»
پاسخ میتواند این باشد:
مجوز یا Signature صادرشده عامل دسترسی بوده است.
اگر یک سایت از شما Signature خواست چه کنید؟
قبل از امضا این سؤالات را بپرسید:
سایت را میشناسم؟
اگر نه، متوقف شوید.
چرا Signature لازم است؟
باید دلیل منطقی برای آن وجود داشته باشد.
چه چیزی را دارم امضا میکنم؟
اگر محتوای پیام قابل فهم نیست، امضا نکنید.
آیا Permit یا Approval در درخواست وجود دارد؟
اگر بله، سطح احتیاط را بالا ببرید.
آیا مبلغ یا Token مشخص است؟
این اطلاعات میتواند در تصمیمگیری مهم باشد.
آیا Hardware Wallet همه مشکلات را حل میکند؟
خیر.
Hardware Wallet میتواند امنیت کلیدها را افزایش دهد، اما اگر کاربر یک درخواست مخرب را خودش تأیید کند، همچنان ممکن است خطر وجود داشته باشد.
به همین دلیل امنیت کیف پول فقط به نوع دستگاه وابسته نیست.
بلکه ترکیبی از:
Key Security + Transaction Verification + Signature Awareness
است.
بعد از یک امضای مشکوک چه کنیم؟
اگر احتمال میدهید یک مجوز یا Signature مشکوک صادر کردهاید:
- تعاملات اخیر را بررسی کنید.
- مجوزهای Token را بررسی کنید.
- در صورت نیاز مجوزهای غیرضروری را revoke کنید.
- فعالیتهای جدید کیف پول را زیر نظر بگیرید.
- اگر دارایی منتقل شده، TXIDها را فوراً مستند کنید.
- از اتصال مجدد به سایت مشکوک خودداری کنید.
اگر دارایی واقعاً خارج شده باشد، سرعت عمل برای مستندسازی مسیر اهمیت زیادی دارد.
یک چکلیست ساده برای کاربران
قبل از هر Signature:
STOP
↓
Check Website
↓
Read Signature
↓
Identify Permit / Approval
↓
Check Token & Spender
↓
Understand the Request
↓
Sign
اگر در هر مرحله متوجه نشدید دقیقاً چه چیزی در حال رخ دادن است:
امضا نکنید.
هشدار درباره «Claim رایگان»
یکی از روشهای رایج مهندسی اجتماعی، وعده:
- Airdrop
- NFT
- Token Claim
- Giveaway
- Reward
است.
کاربر برای دریافت پاداش وارد سایت میشود و سپس از او درخواست Signature یا Approval میشود.
همینجا باید توقف کرد.
رایگان بودن یک دارایی، دلیل امن بودن فرآیند دریافت آن نیست.
چرا آموزش کاربر اهمیت دارد؟
بسیاری از حملات پیچیده در نهایت به یک تصمیم انسانی ختم میشوند.
کاربر باید بتواند حداقل این سه مفهوم را از هم تشخیص دهد:
Transfer
Approval
Signature
اگر این سه مفهوم با هم اشتباه شوند، تشخیص خطر بسیار سختتر خواهد شد.
یک قانون طلایی
اگر کیف پول از شما خواست چیزی را تأیید کنید و نمیدانید دقیقاً چه چیزی را تأیید میکنید، تأیید نکنید.
این قانون ساده میتواند بسیاری از حملات مبتنی بر فریب کاربر را متوقف کند.
FAQ
آیا هر Signature خطرناک است؟
خیر. بسیاری از Signatureها کاملاً مشروع هستند. مشکل زمانی ایجاد میشود که کاربر بدون درک محتوای پیام آن را امضا کند.
آیا Permit همان Approval است؟
دقیقاً یکسان نیستند، اما هر دو میتوانند با اعطای اختیار برای استفاده از توکن مرتبط باشند.
آیا داشتن Hardware Wallet کافی است؟
خیر. Hardware Wallet امنیت کلید را افزایش میدهد، اما جلوی تأیید یک درخواست مخرب توسط خود کاربر را بهطور کامل نمیگیرد.
اگر فقط یک پیام را Sign کرده باشم، ممکن است دارایی از دست برود؟
بسته به نوع پیام و استاندارد مورد استفاده، یک امضای خارج از زنجیره میتواند پیامد مالی داشته باشد؛ بنابراین نباید Signature را ذاتاً بیخطر فرض کرد. 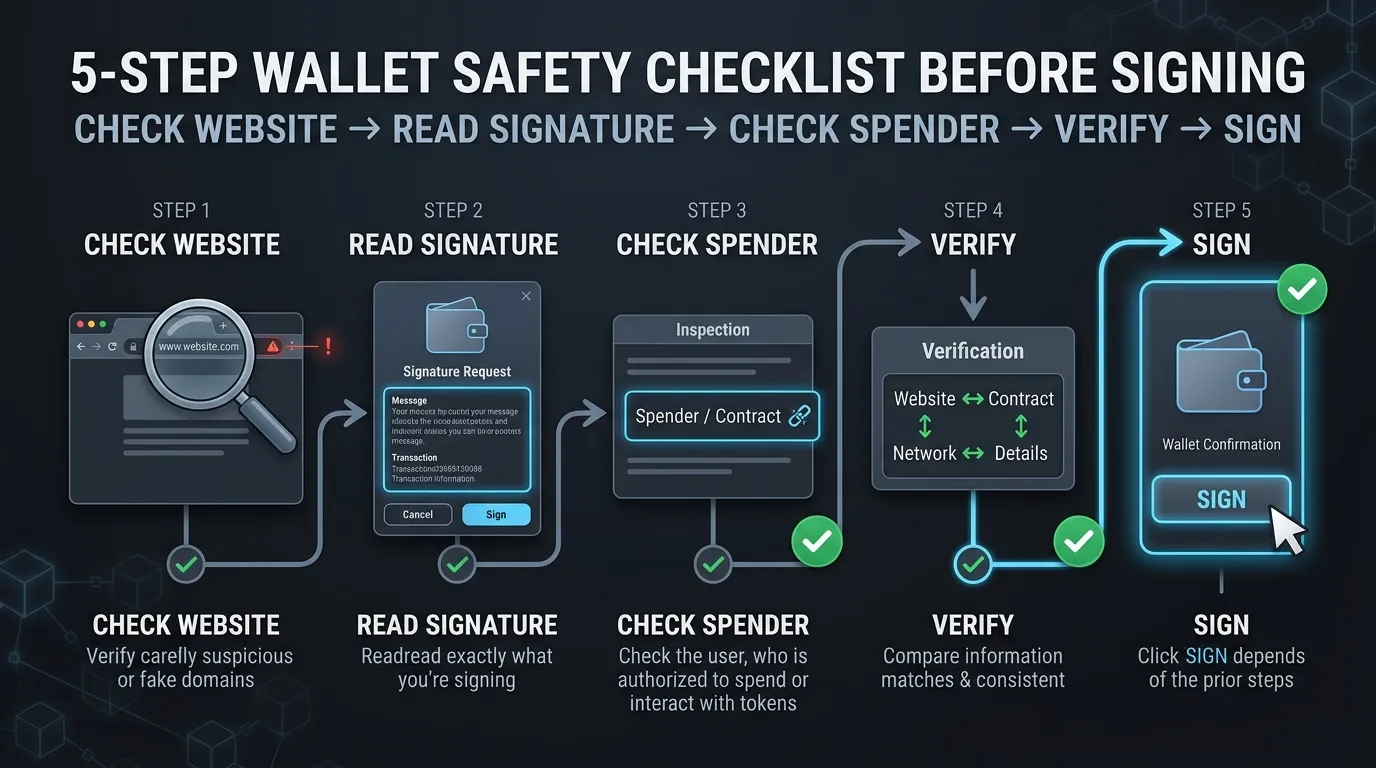
جمعبندی
دوران کلاهبرداریهای رمزارزی که فقط با درخواست Seed Phrase انجام میشد، مدتهاست گذشته است.
امروز کاربر ممکن است هیچ رمز عبوری به مهاجم ندهد و حتی Private Key خود را نیز افشا نکند؛ اما با یک تصمیم اشتباه، مجوز یا Signature خطرناکی صادر کند.
به همین دلیل یکی از مهمترین عادتهای امنیتی کاربران Web3 باید این باشد:
قبل از امضا، بفهم چه چیزی را امضا میکنی.
و اگر نمیتوانی آن را بفهمی:
امضا نکن.
بلاگها و مقالات
مشاهده همه
Wallet Drainer چیست؟
فرض کنید وارد وبسایتی میشوید که ادعا میکند به مناسبت سالگرد یک پروژه رمزارزی، توکن رایگان توزیع میکند. ظاهر سایت حرفهای است. لوگوی پروژه، تعداد شرکتکنندگان و شمارش معکوس نیز نمایش داده میشود. برای دریافت پاداش فقط باید کیف پول خود را متصل کنید. پس از اتصال، پیغامی برای تأیید یک درخواست ظاهر میشود. کاربر تصور میکند این درخواست صرفاً برای دریافت Airdrop است. اما چند دقیقه بعد، بخشی از دارایی کیف پول او بدون انتظار قبلی منتقل میشود. در چنین شرایطی ممکن است کاربر قربانی یک Wallet Drainer شده باشد. Wallet Drainer به ابزار یا زیرساخت مخربی گفته میشود که برای فریب کاربر و انتقال غیرمجاز دارایی او طراحی شده است. این حمله الزاماً به شکستن رمزنگاری بلاکچین یا سرقت مستقیم Private Key نیاز ندارد. گاهی مهاجم از همان مجوز یا امضایی استفاده میکند که قربانی با تصور دیگری تأیید کرده است.
Crypto Recovery Scam چیست؟
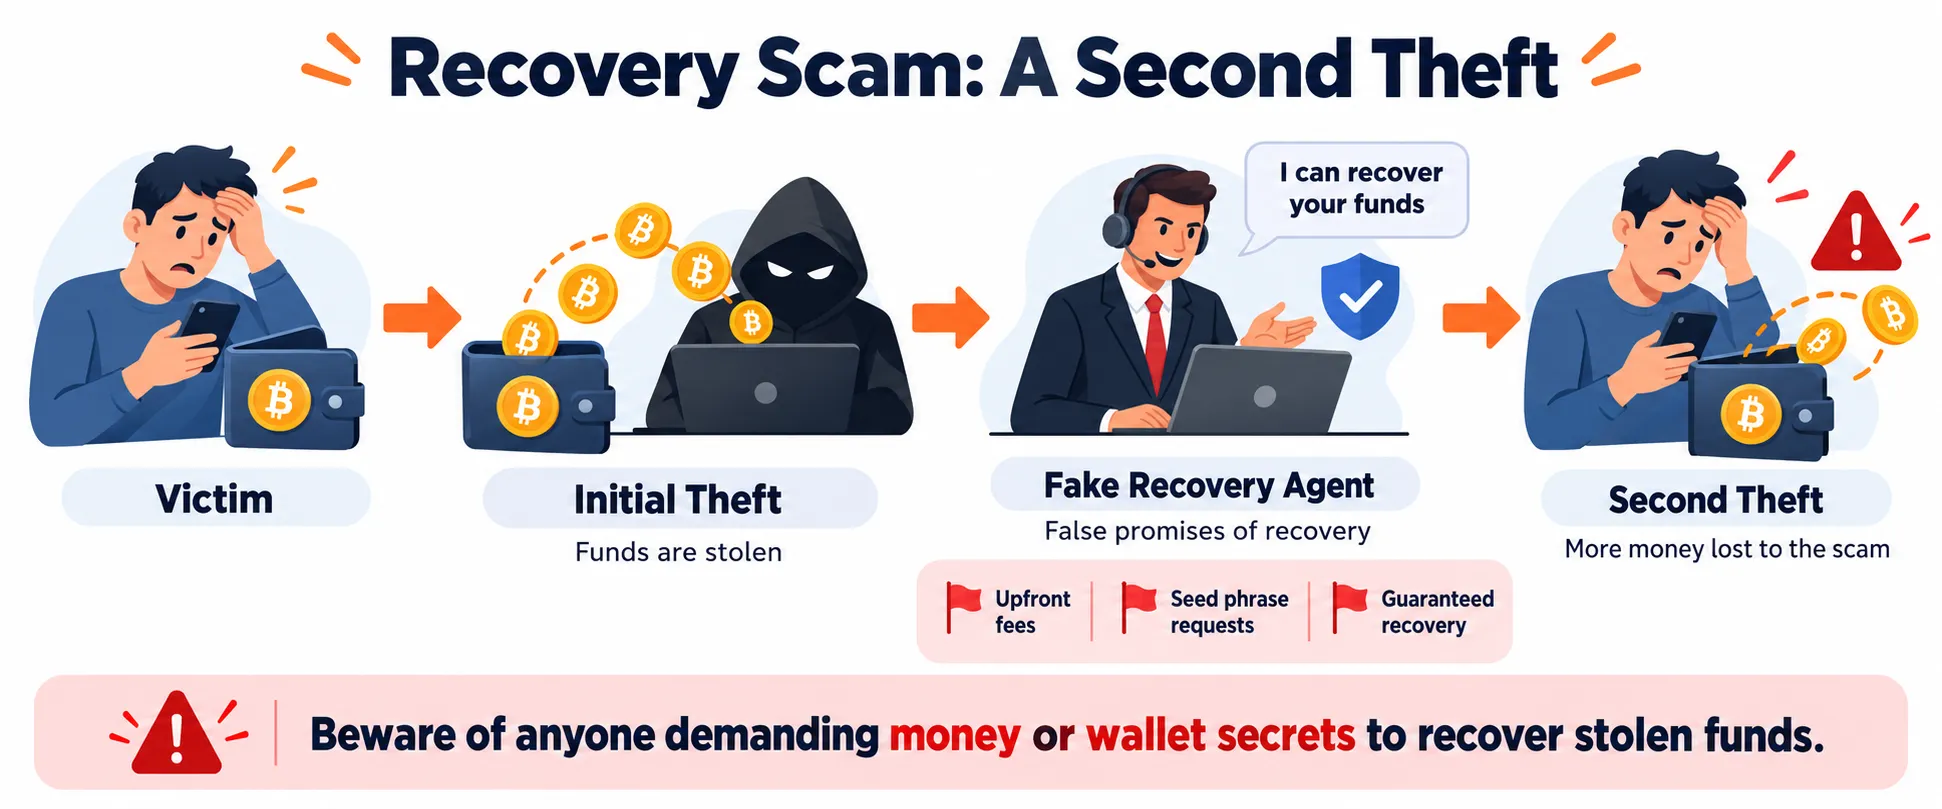
فردی 50,000 USDT در یک کلاهبرداری از دست داده است. برای پیدا کردن راهحل، موضوع را در شبکه اجتماعی یا یک Forum مطرح میکند. چند ساعت بعد پیامی دریافت میکند: «ما یک تیم Blockchain Recovery هستیم. پول شما را پیدا کردهایم و میتوانیم ظرف ۴۸ ساعت آن را برگردانیم.» برای شروع فقط باید: 1,500 USDT Recovery Fee پرداخت کند. قربانی که به دنبال بازگرداندن سرمایه خود است، مبلغ را میپردازد. کمی بعد درخواست دیگری میآید: «دارایی Freeze شده است؛ برای آزادسازی باید Tax پرداخت کنید.» این همان Recovery Scam است؛ یعنی هدفگرفتن فردی که قبلاً قربانی شده است.
Dusting Attack چیست؟
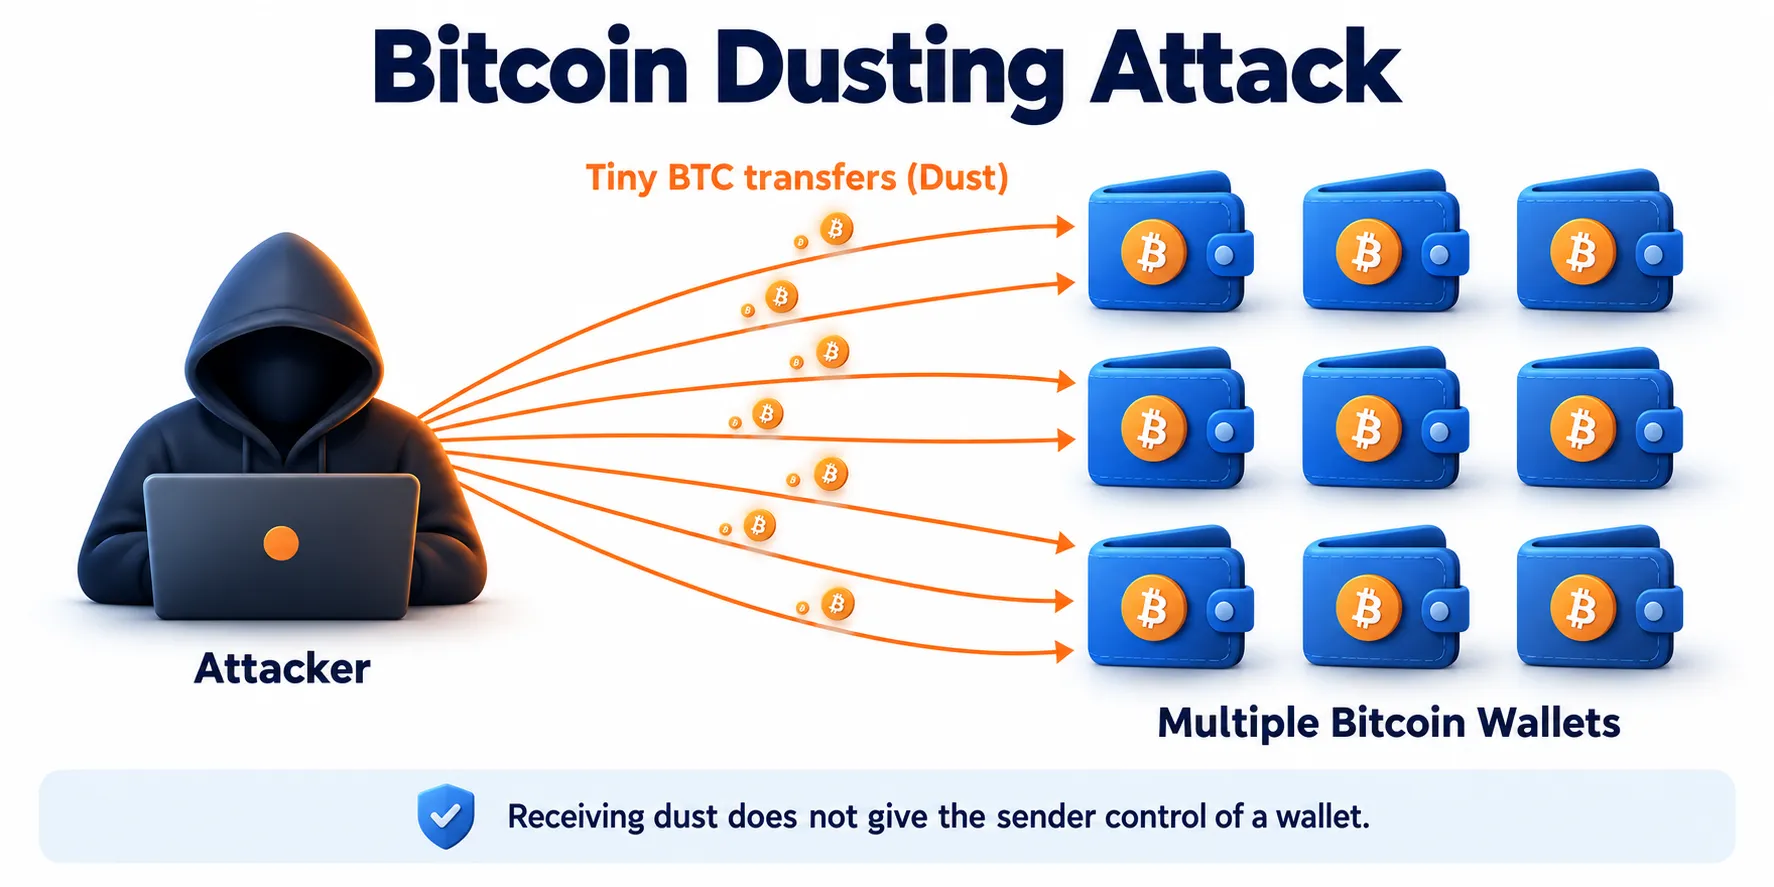
یک روز Wallet خود را باز میکنید و متوجه میشوید مقدار بسیار کوچکی رمزارز دریافت کردهاید. مثلاً: 0.00000... BTC فرستنده را نمیشناسید. هیچ معاملهای هم انجام ندادهاید. مقدار آنقدر ناچیز است که شاید اهمیتی به آن ندهید. اما سؤال اینجاست: چرا یک فرد ناشناس باید برای شما رمزارز ارسال کند؟ یکی از احتمالات، Dusting Attack است. در این روش، مهاجم مقادیر بسیار کوچک رمزارز را به تعداد زیادی Address ارسال میکند و سپس رفتار بعدی آنها را زیر نظر میگیرد. راهنماهای امنیتی منتشرشده در ۲۰۲۶ نیز همچنان Dusting را بهعنوان یک تکنیک برای تحلیل ارتباط میان آدرسها و در برخی سناریوها زمینهسازی برای Phishing معرفی میکنند. Binance.US Help Center
Clipboard Hijacking چیست؟
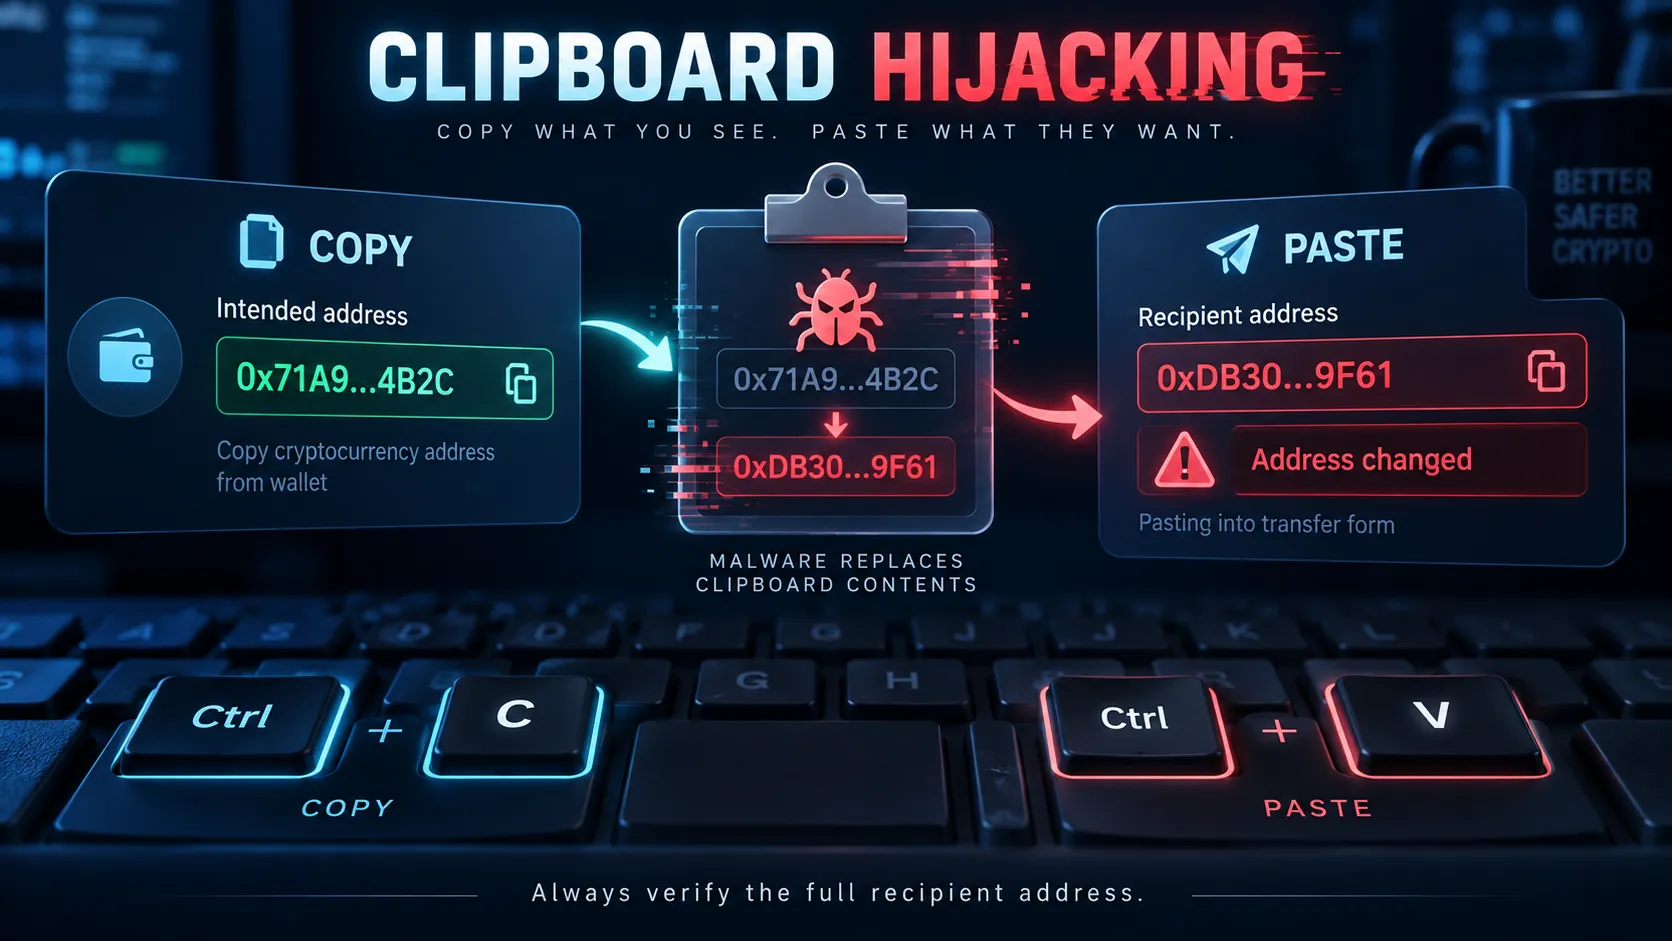
تصور کنید قصد دارید 10,000 USDT ارسال کنید. آدرس مقصد را از پیام دوست یا صرافی Copy میکنید. وارد Wallet میشوید. Paste میکنید. چند ثانیه بعد Transaction را تأیید میکنید. Blockchain نیز بدون هیچ خطایی تراکنش را ثبت میکند. اما پول به مقصد نمیرسد. چرا؟ چون آدرسی که Paste کردهاید همان آدرسی نبوده که Copy کرده بودید. این سناریو یکی از خطرناکترین نمونههای Clipboard Hijacking است.
