Wallet Drainer چیست؟
چگونه یک وبسایت مخرب میتواند دارایی کیف پول شما را تخلیه کند؟
فرض کنید وارد وبسایتی میشوید که ادعا میکند به مناسبت سالگرد یک پروژه رمزارزی، توکن رایگان توزیع میکند. ظاهر سایت حرفهای است. لوگوی پروژه، تعداد شرکتکنندگان و شمارش معکوس نیز نمایش داده میشود. برای دریافت پاداش فقط باید کیف پول خود را متصل کنید. پس از اتصال، پیغامی برای تأیید یک درخواست ظاهر میشود. کاربر تصور میکند این درخواست صرفاً برای دریافت Airdrop است. اما چند دقیقه بعد، بخشی از دارایی کیف پول او بدون انتظار قبلی منتقل میشود. در چنین شرایطی ممکن است کاربر قربانی یک Wallet Drainer شده باشد. Wallet Drainer به ابزار یا زیرساخت مخربی گفته میشود که برای فریب کاربر و انتقال غیرمجاز دارایی او طراحی شده است. این حمله الزاماً به شکستن رمزنگاری بلاکچین یا سرقت مستقیم Private Key نیاز ندارد. گاهی مهاجم از همان مجوز یا امضایی استفاده میکند که قربانی با تصور دیگری تأیید کرده است.
۱. Wallet Drainer چگونه کار میکند؟
Wallet Drainer یک روش واحد نیست؛ بلکه میتواند مجموعهای از تکنیکهای مختلف باشد.
در یک سناریوی رایج، مراحل چنین هستند:
مرحله اول: قربانی وارد یک وبسایت جعلی یا آلوده میشود.
مرحله دوم: سایت درخواست اتصال کیف پول میدهد.
مرحله سوم: کاربر برای انجام عملیاتی ظاهراً عادی، یک تراکنش یا پیام را امضا میکند.
مرحله چهارم: امضا یا مجوز ایجادشده امکان انتقال دارایی را برای مهاجم فراهم میکند.
مرحله پنجم: دارایی به آدرسهای تحت کنترل مهاجم منتقل میشود.
اما باید میان این مراحل تفاوت گذاشت.
صرف اتصال کیف پول به یک سایت، بهطور معمول به آن سایت اجازه برداشت آزادانه توکنها را نمیدهد.
خطر اصلی معمولاً از درخواستهای امضا، تراکنشهای مخرب، مجوزهای خطرناک یا افشای اطلاعات محرمانه ایجاد میشود.
۲. چرا کاربر متوجه خطر نمیشود؟
یکی از عوامل موفقیت Wallet Drainer، طراحی فریبنده رابط کاربری است.
برای مثال، سایت ممکن است دکمهای با عنوان زیر نمایش دهد:
Claim Reward
اما درخواست واقعی کیف پول مربوط به:
Approve Token Spending
باشد.
یا کاربر تصور کند در حال ورود به یک سرویس است، در حالی که پیام امضاشده مجوزی با آثار مالی ایجاد میکند.
در این وضعیت، ظاهر وبسایت با معنای فنی درخواست متفاوت است.
به همین دلیل باید محتوای درخواست کیف پول را مستقل از توضیحات سایت بررسی کرد.
۳. تفاوت Wallet Drainer با Permit Phishing
Permit Phishing یکی از روشهایی است که ممکن است در حملات Drainer استفاده شود.
اما Wallet Drainer مفهوم گستردهتری دارد.
برای مثال، یک Drainer ممکن است از موارد زیر استفاده کند:
- مجوز خرجکردن توکن
- امضای دارای اختیار مالی
- تراکنش مستقیم انتقال دارایی
- تعامل با قرارداد مخرب
- فریب برای افشای Seed Phrase
بنابراین تمام حملات Wallet Drainer الزاماً مبتنی بر Permit نیستند.
همچنین تمام مجوزهای Token Approval مخرب نیستند؛ بسیاری از برنامههای غیرمتمرکز برای عملکرد عادی خود به مجوزهای مشخص نیاز دارند.
۴. Unlimited Approval چه خطری دارد؟
در شبکههای مبتنی بر EVM، برخی قراردادها برای انتقال توکن از حساب کاربر نیازمند Allowance هستند.
فرض کنید کیف پول برای یک قرارداد، مجوز خرجکردن مقدار بسیار زیادی USDT صادر کند.
اگر قرارداد یا Spender مخرب باشد، این مجوز میتواند زمینه انتقال دارایی تا سقف مجاز را فراهم کند.
در چنین حالتی، حتی اگر کاربر فقط قصد انجام یک عملیات کوچک داشته باشد، ممکن است مجوز بسیار گستردهتری صادر کرده باشد.
با این حال، باید توجه کرد که Allowance نامحدود بهتنهایی اثبات کلاهبرداری نیست؛ بعضی برنامههای معتبر نیز از این الگو استفاده میکنند.
مسئله اصلی، اعتبار Spender، ضرورت مجوز و دامنه دسترسی است.
۵. Wallet Drainer چگونه قربانی جذب میکند؟
یکی از رایجترین روشها استفاده از صفحات جعلی Airdrop است.
اما حمله ممکن است در قالبهای دیگری نیز ظاهر شود:
وبسایت جعلی پروژه
مهاجم دامنهای شبیه دامنه رسمی ایجاد میکند.
حساب پشتیبانی جعلی
فردی با نام و تصویر یک تیم پشتیبانی، لینک اتصال کیف پول ارسال میکند.
پیام امنیتی ساختگی
به کاربر گفته میشود کیف پولش در خطر است و باید فوراً دارایی را از طریق یک ابزار خاص ایمن کند.
NFT یا توکن تبلیغاتی
دارایی ناشناختهای وارد کیف پول میشود و کاربر برای دریافت جایزه به سایت معرفیشده مراجعه میکند.
تبلیغات جستجو
صفحه جعلی ممکن است در نتایج تبلیغاتی موتور جستجو نمایش داده شود.
وجه مشترک این سناریوها، هدایت کاربر به یک تعامل مالی یا امنیتی نامطمئن است.
۶. چرا بعضی سرقتها با تأخیر اتفاق میافتند؟
در برخی حملات، مجوز خرجکردن دارایی امروز صادر میشود، اما انتقال واقعی بعداً رخ میدهد.
فرض کنید کاربر روز دوشنبه به یک قرارداد ناشناس مجوز داده است.
روز چهارشنبه، مهاجم از آن مجوز استفاده میکند.
اگر کاربر فقط تراکنشهای همان روز سرقت را بررسی کند، ممکن است منشأ حادثه را پیدا نکند.
در تحقیقات Blockchain Forensics باید سابقه Approvalها و امضاهای مرتبط نیز بررسی شود.
این موضوع نشان میدهد که زمان ایجاد دسترسی و زمان انتقال دارایی لزوماً یکسان نیستند.
۷. مثال فرضی یک حمله
فرض کنید کیف پول قربانی دارای ۳۰ هزار USDT است.
کاربر وارد یک سایت جعلی دریافت Airdrop میشود و درخواست مجوز توکن را تأیید میکند.
سپس چنین رویدادهایی مشاهده میشوند:
زمان
رویداد
10:05
اتصال کیف پول به سایت
10:07
ثبت مجوز خرجکردن USDT
10:15
انتقال USDT با استفاده از مجوز
10:18
انتقال دارایی به کیف پول واسط
10:25
تبدیل دارایی در DEX
این سناریو صرفاً نمونه آموزشی است.
برای بررسی واقعی باید مشخص شود قرارداد Spender چه بوده، چه مجوزی صادر شده و انتقال از طریق چه تابعی انجام شده است.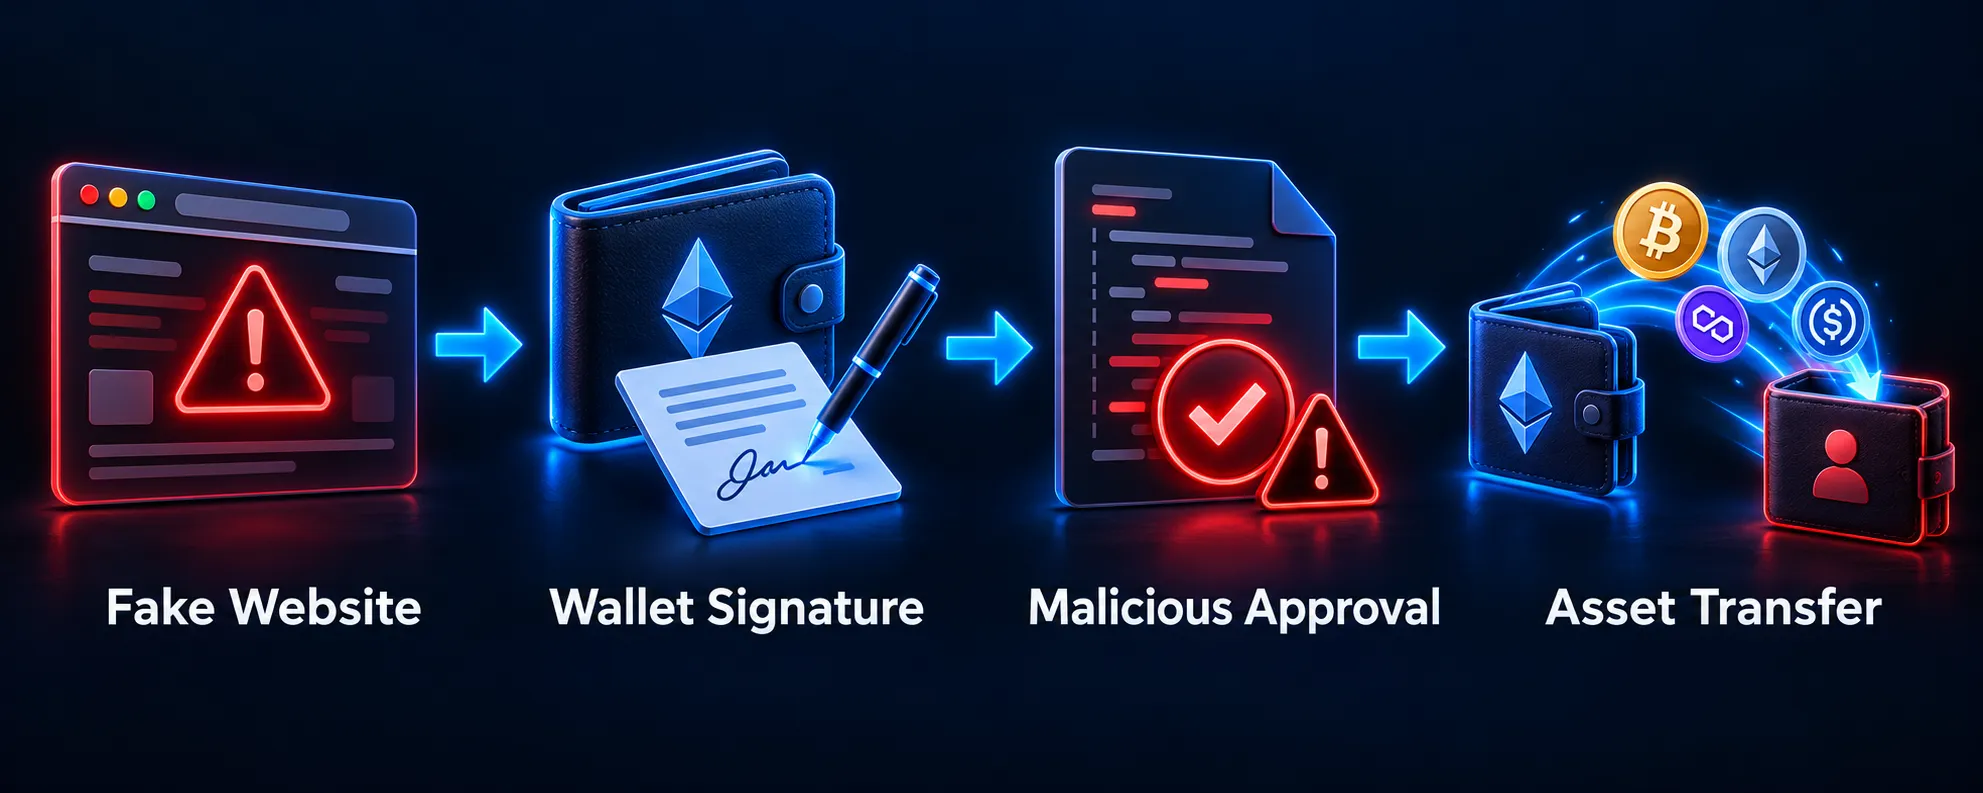
۸. نشانههای هشدار قبل از تأیید
پیش از تأیید یک درخواست، به چند موضوع توجه کنید.
آدرس قرارداد: آیا قرارداد با سرویس موردنظر ارتباط معتبر و قابل بررسی دارد؟
نوع درخواست: آیا قرار است پیام امضا کنید، توکن منتقل کنید یا مجوز صادر کنید؟
مقدار مجوز: آیا مقدار درخواستی با عملیات موردنظر متناسب است؟
Spender: چه آدرسی اجازه خرجکردن دارایی را دریافت میکند؟
شبکه: آیا درخواست روی همان شبکهای انجام میشود که انتظار دارید؟
فوریت: آیا سایت با شمارش معکوس یا تهدید به ازدسترفتن دارایی شما را به تصمیم عجولانه وادار میکند؟
اگر معنای درخواست مشخص نیست، نباید آن را تأیید کرد.
۹. آیا Hardware Wallet جلوی Drainer را میگیرد؟
Hardware Wallet برای حفاظت از کلید خصوصی بسیار مفید است، اما بهتنهایی جلوی همه حملات Wallet Drainer را نمیگیرد.
اگر کاربر با دستگاه سختافزاری خود یک تراکنش مخرب را امضا کند، ممکن است همان امضا معتبر باشد.
بنابراین امنیت Hardware Wallet به بررسی صحیح اطلاعات نمایشدادهشده روی دستگاه نیز وابسته است.
استفاده از Hardware Wallet باید همراه با بررسی مقصد، مقدار و نوع عملیات باشد.
۱۰. اگر به Wallet Drainer مشکوک شدیم چه کنیم؟
اولین اقدام، متوقفکردن تعامل با سایت مشکوک است.
سپس باید نوع حادثه مشخص شود.
حالت اول: فقط اتصال کیف پول
اگر هیچ تراکنش یا پیام خطرناکی امضا نشده باشد، صرف اتصال معمولاً به معنی سرقت اختیار خرجکردن دارایی نیست.
با این حال بهتر است اتصال سایت ناشناس قطع و درخواستهای قبلی بررسی شوند.
حالت دوم: مجوز مخرب صادر شده است
در این وضعیت باید Approvalهای مربوطه بررسی شوند.
در صورت امکان، مجوزهای مشکوک از طریق ابزار معتبر Revoke شوند.
توجه داشته باشید که Revoke نیز معمولاً یک تراکنش است و ممکن است کارمزد داشته باشد.
حالت سوم: Seed Phrase افشا شده است
در این شرایط Revoke کردن مجوزها کافی نیست.
اگر مهاجم به Seed Phrase یا Private Key دسترسی داشته باشد، ممکن است کنترل مستقیم دارایی را در اختیار داشته باشد.
باید کیف پول را در معرض خطر جدی دانست و برای انتقال امن داراییهای باقیمانده به کیف پولی جدید با کلید مستقل اقدام کرد.
حالت چهارم: دارایی قبلاً منتقل شده است
در این وضعیت باید شواهد ثبت شوند و ردیابی دارایی آغاز شود.
۱۱. چه اطلاعاتی برای بررسی Forensic لازم است؟
در یک پرونده Wallet Drainer، اطلاعات زیر اهمیت دارند:
- آدرس قربانی
- شبکه بلاکچین
- TXID تراکنشهای مشکوک
- Contract Address
- Spender Address
- مقدار و نوع مجوز
- زمان ایجاد Approval
- زمان انتقال دارایی
- آدرس دریافتکننده
- آدرس وبسایت مشکوک
- تصاویر و پیامهای مرتبط
در صورت وجود دستگاه آلوده یا احتمال نصب بدافزار، بهتر است پیش از پاکسازی، حفظ شواهد دیجیتال نیز در نظر گرفته شود.
۱۲. چگونه مسیر دارایی را دنبال کنیم؟
فرض کنید مهاجم موفق به انتقال ۲۰ هزار USDT شده است.
مسیر اولیه:
Victim → Attacker Wallet
سپس:
Attacker Wallet → Intermediate Wallet
و بعد:
Intermediate Wallet → DEX
در این مرحله باید دارایی خروجی Swap شناسایی شود.
اگر دارایی به شبکه دیگری منتقل شده باشد، بررسی Cross-Chain نیز لازم میشود.
اما تحلیلگر نباید صرفاً از رسیدن وجوه به یک آدرس، درباره هویت واقعی مالک آن نتیجهگیری قطعی کند.
۱۳. تفاوت Wallet Drainer و سرقت Seed Phrase
این دو سناریو از نظر واکنش امنیتی تفاوت مهمی دارند.
ویژگی
Drainer مبتنی بر مجوز
افشای Seed Phrase
نیاز به کلید خصوصی قربانی
معمولاً خیر
بله، مهاجم آن را در اختیار دارد
امکان محدودکردن مجوز
ممکن است
کافی نیست
خطر انتقال دارایی
وابسته به اختیار ایجادشده
بالقوه بسیار گسترده
اقدام اصلی
بررسی و لغو مجوز، ایمنسازی دارایی
مهاجرت به کیف پول جدید
تشخیص درست نوع حادثه، از اقدامات اشتباه و اتلاف زمان جلوگیری میکند.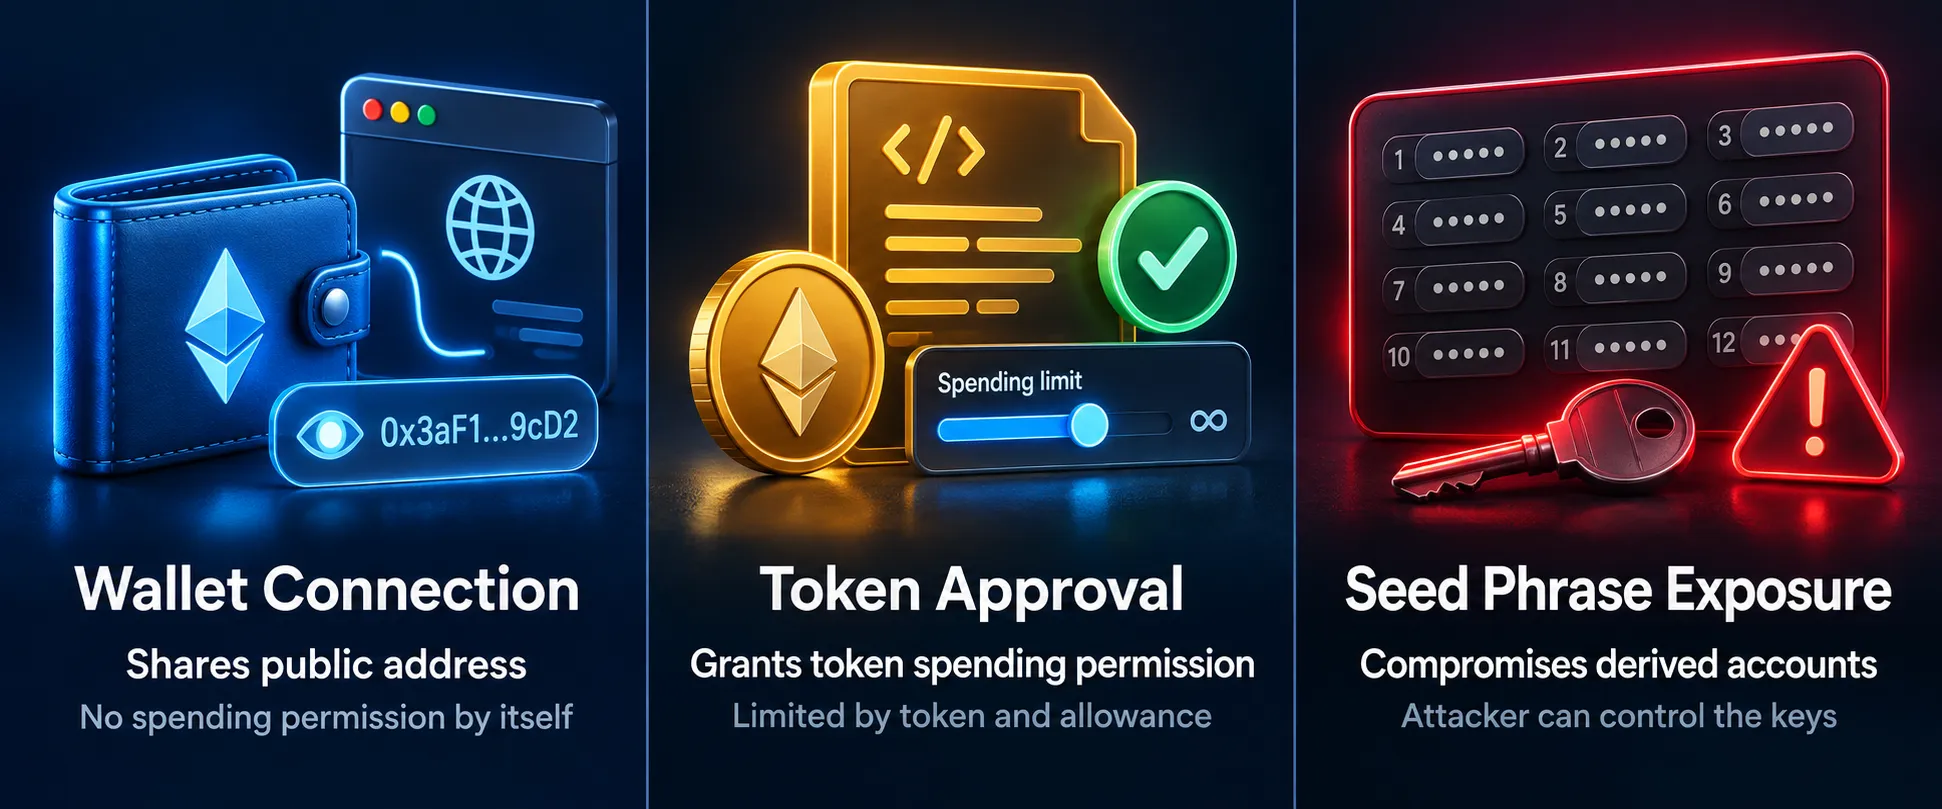
۱۴. آیا Revoke تمام خطرها را از بین میبرد؟
خیر.
Revoke میتواند مجوز مشخصی را لغو کند، اما:
- دارایی قبلاً منتقلشده را بازنمیگرداند.
- Seed Phrase افشاشده را امن نمیکند.
- الزاماً تمام امضاها یا مجوزهای دیگر را پوشش نمیدهد.
- جایگزین بررسی امنیت دستگاه و مرورگر نیست.
بنابراین Revoke فقط یکی از مراحل پاسخ به حادثه است.
۱۵. راهکارهای پیشگیری
برای کاهش خطر Wallet Drainer، بهتر است از یک الگوی امنیتی چندلایه استفاده شود.
اول، دامنه سرویس را از منابع رسمی بررسی کنید.
دوم، برای تعامل با DAppهای ناشناخته از کیف پولی با موجودی محدود استفاده کنید.
سوم، مجوزهای غیرضروری را صادر نکنید.
چهارم، درخواستهای امضا و تراکنش را با دقت بخوانید.
پنجم، مجوزهای فعال کیف پول را بهصورت دورهای بررسی کنید.
ششم، داراییهای اصلی را از کیف پولی که دائماً با وبسایتهای ناشناخته تعامل دارد جدا نگه دارید.
پرسشهای متداول
آیا فقط با Connect Wallet دارایی سرقت میشود؟
اتصال معمول کیف پول بهتنهایی عموماً اختیار انتقال توکنها را ایجاد نمیکند. خطر میتواند از امضا، تراکنش، مجوز یا آسیبپذیریهای دیگر ناشی شود.
آیا Wallet Drainer میتواند تمام توکنها را منتقل کند؟
دامنه خطر به نوع مجوز، امضا، قرارداد و میزان دسترسی مهاجم بستگی دارد. هر Drainer الزاماً به تمام داراییها دسترسی ندارد.
آیا پس از سرقت میتوان دارایی را بازیابی کرد؟
بازگرداندن دارایی تضمینشده نیست. با این حال، مستندسازی تراکنشها و ردیابی سریع مسیر وجوه میتواند برای اقدامات قانونی و ارتباط با سرویسهای مرتبط مفید باشد.
نتیجهگیری
Wallet Drainer نشان میدهد که امنیت کیف پول فقط به محرمانهماندن Private Key وابسته نیست.
گاهی مهاجم بدون دسترسی مستقیم به کلید خصوصی، کاربر را به ایجاد یک اختیار مالی خطرناک ترغیب میکند.
برای جلوگیری از چنین حملاتی باید میان اتصال کیف پول، امضای پیام، صدور مجوز و انتقال دارایی تفاوت قائل شد.
مهمترین اصل امنیتی این است:
هیچ درخواست کیف پولی را صرفاً براساس توضیح وبسایت تأیید نکنید؛ ابتدا اثر واقعی آن درخواست را بررسی کنید.
دعوت به اقدام: اگر اخیراً با DApp ناشناختهای تعامل داشتهاید، مجوزهای فعال کیف پول خود را از طریق ابزار معتبر بررسی کنید و در صورت مشاهده رفتار مشکوک، پیش از هر اقدام شتابزده شواهد تراکنشها را حفظ کنید.
بلاگها و مقالات
مشاهده همه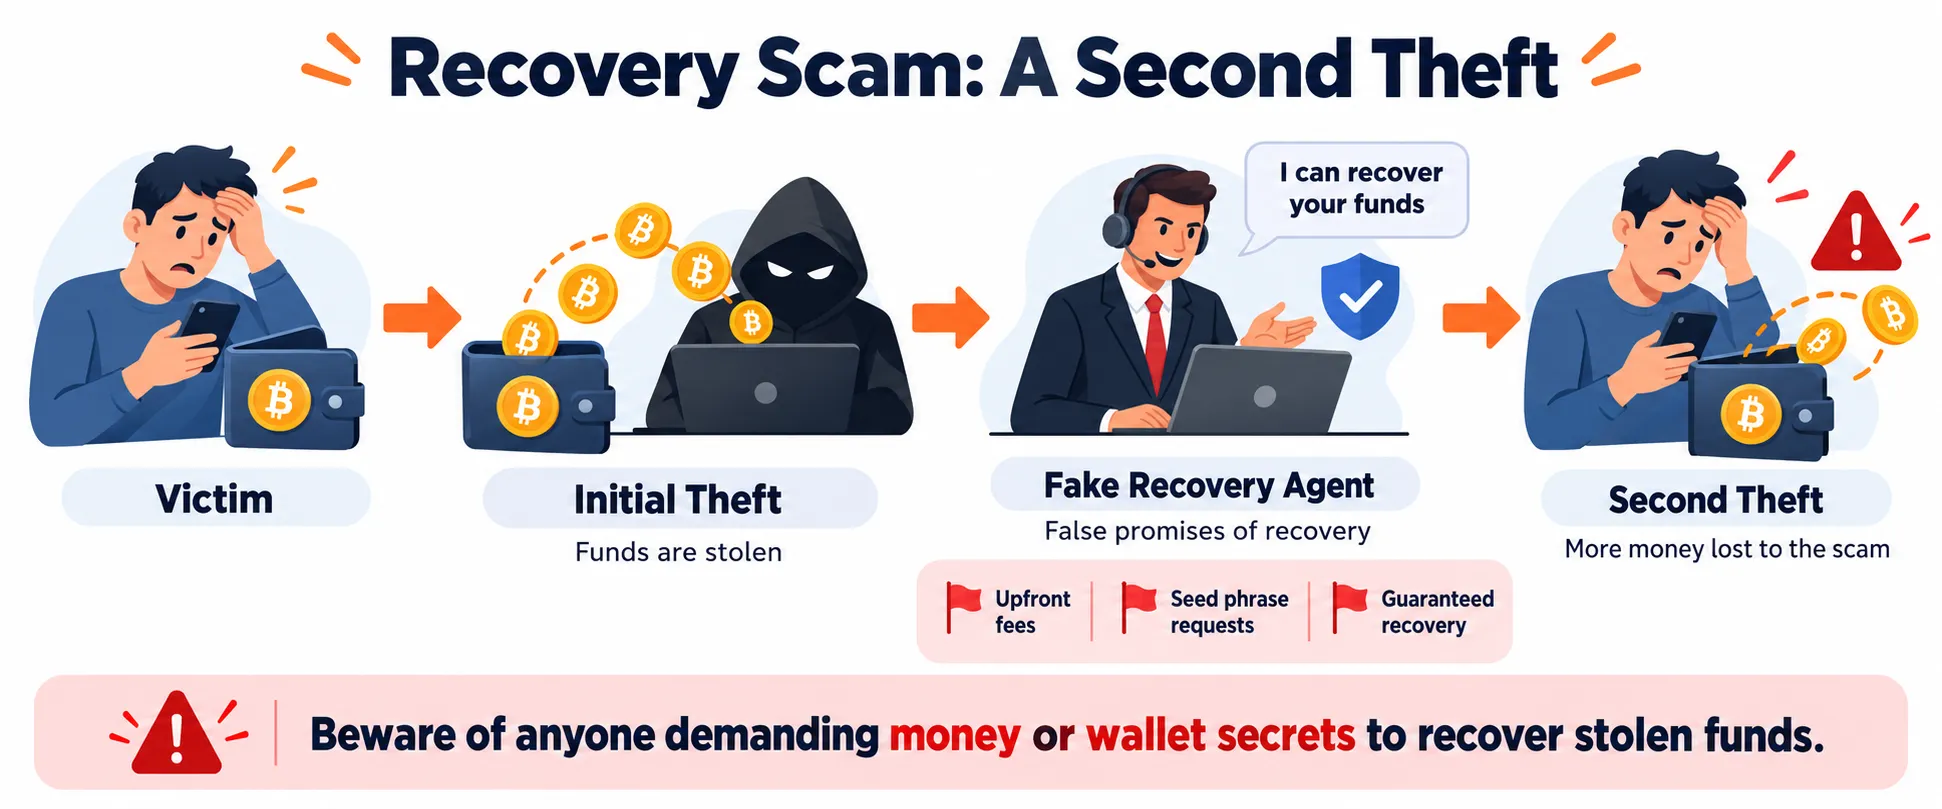
Crypto Recovery Scam چیست؟
فردی 50,000 USDT در یک کلاهبرداری از دست داده است. برای پیدا کردن راهحل، موضوع را در شبکه اجتماعی یا یک Forum مطرح میکند. چند ساعت بعد پیامی دریافت میکند: «ما یک تیم Blockchain Recovery هستیم. پول شما را پیدا کردهایم و میتوانیم ظرف ۴۸ ساعت آن را برگردانیم.» برای شروع فقط باید: 1,500 USDT Recovery Fee پرداخت کند. قربانی که به دنبال بازگرداندن سرمایه خود است، مبلغ را میپردازد. کمی بعد درخواست دیگری میآید: «دارایی Freeze شده است؛ برای آزادسازی باید Tax پرداخت کنید.» این همان Recovery Scam است؛ یعنی هدفگرفتن فردی که قبلاً قربانی شده است.
Dusting Attack چیست؟
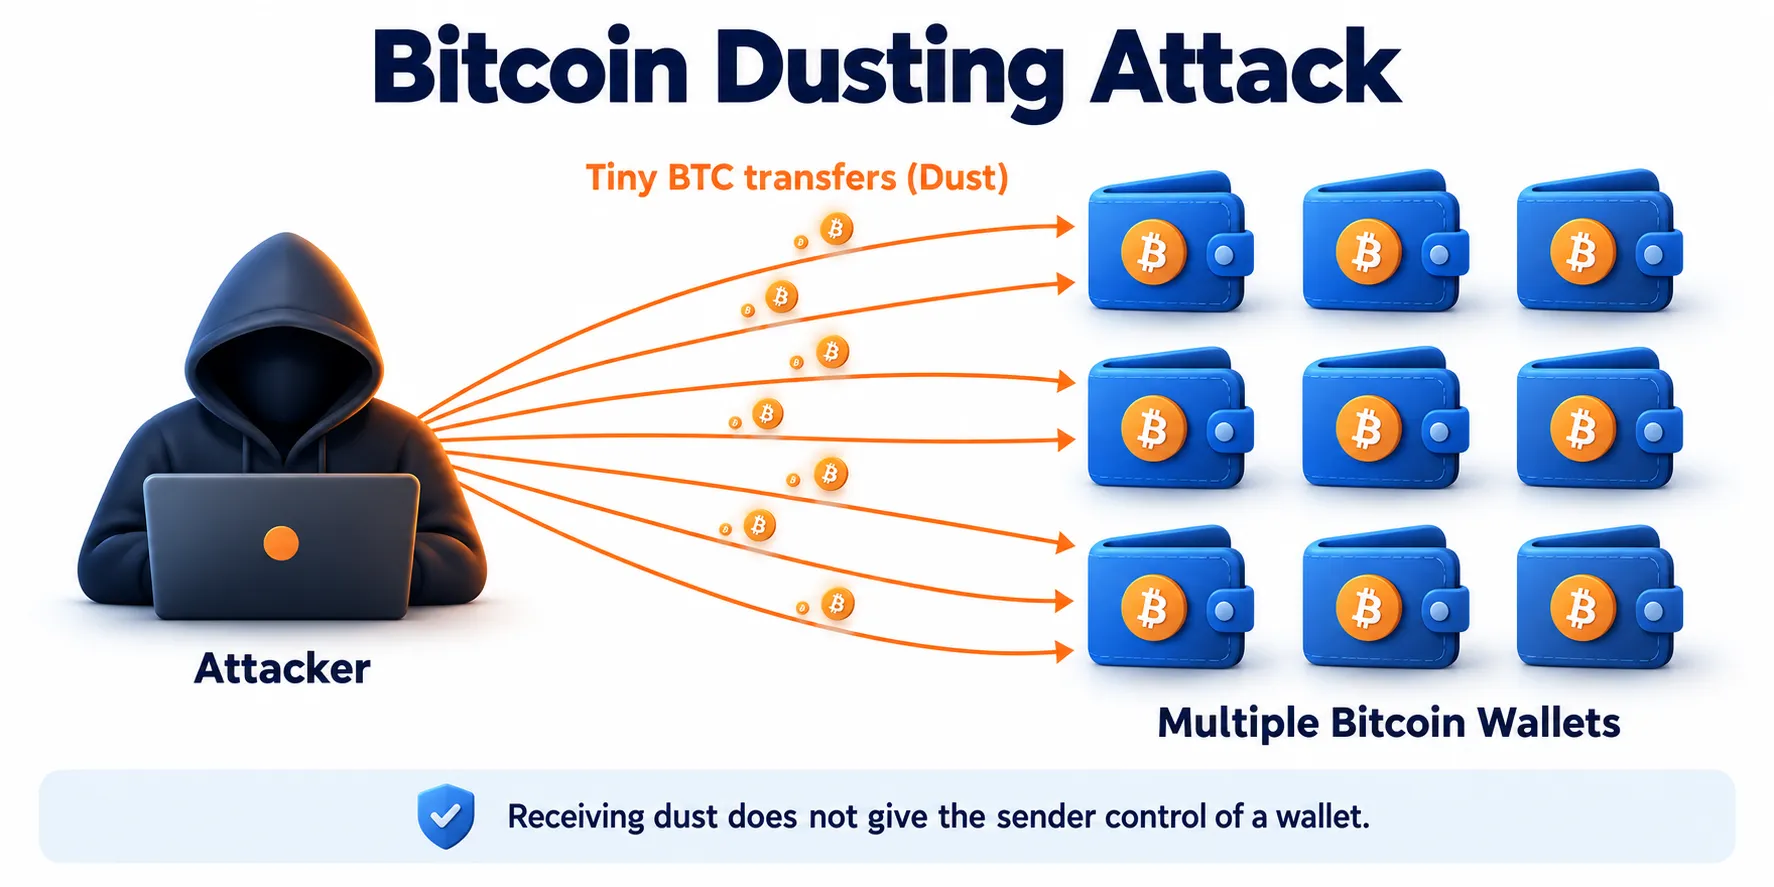
یک روز Wallet خود را باز میکنید و متوجه میشوید مقدار بسیار کوچکی رمزارز دریافت کردهاید. مثلاً: 0.00000... BTC فرستنده را نمیشناسید. هیچ معاملهای هم انجام ندادهاید. مقدار آنقدر ناچیز است که شاید اهمیتی به آن ندهید. اما سؤال اینجاست: چرا یک فرد ناشناس باید برای شما رمزارز ارسال کند؟ یکی از احتمالات، Dusting Attack است. در این روش، مهاجم مقادیر بسیار کوچک رمزارز را به تعداد زیادی Address ارسال میکند و سپس رفتار بعدی آنها را زیر نظر میگیرد. راهنماهای امنیتی منتشرشده در ۲۰۲۶ نیز همچنان Dusting را بهعنوان یک تکنیک برای تحلیل ارتباط میان آدرسها و در برخی سناریوها زمینهسازی برای Phishing معرفی میکنند. Binance.US Help Center
Clipboard Hijacking چیست؟
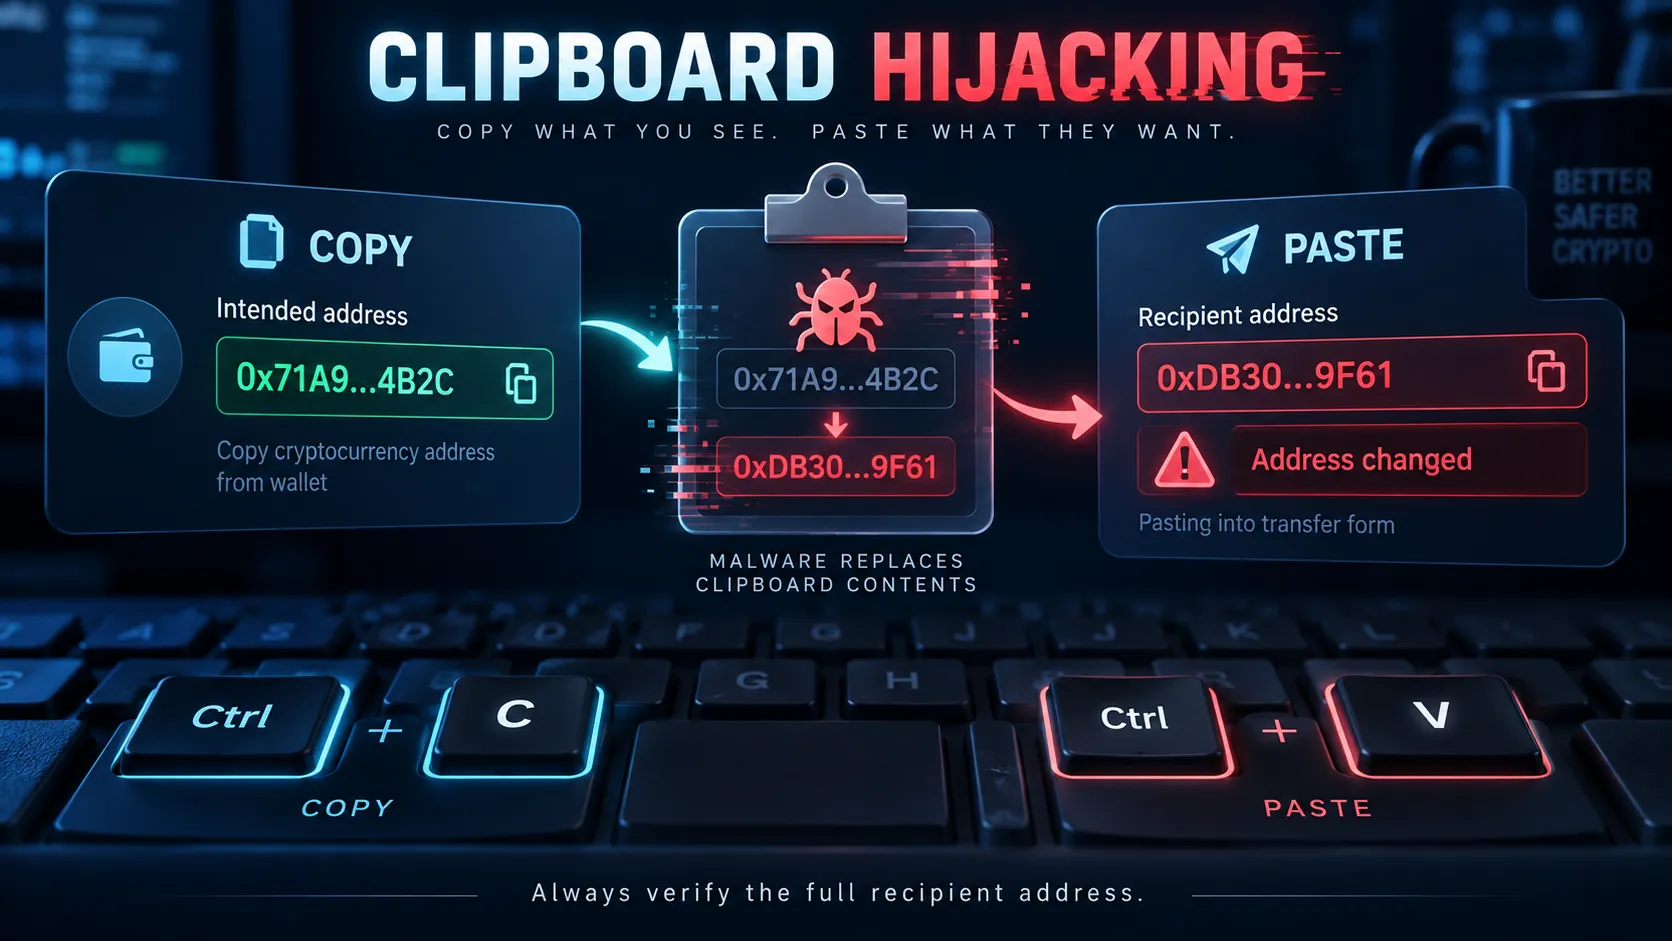
تصور کنید قصد دارید 10,000 USDT ارسال کنید. آدرس مقصد را از پیام دوست یا صرافی Copy میکنید. وارد Wallet میشوید. Paste میکنید. چند ثانیه بعد Transaction را تأیید میکنید. Blockchain نیز بدون هیچ خطایی تراکنش را ثبت میکند. اما پول به مقصد نمیرسد. چرا؟ چون آدرسی که Paste کردهاید همان آدرسی نبوده که Copy کرده بودید. این سناریو یکی از خطرناکترین نمونههای Clipboard Hijacking است.
Fake Bridge چیست؟
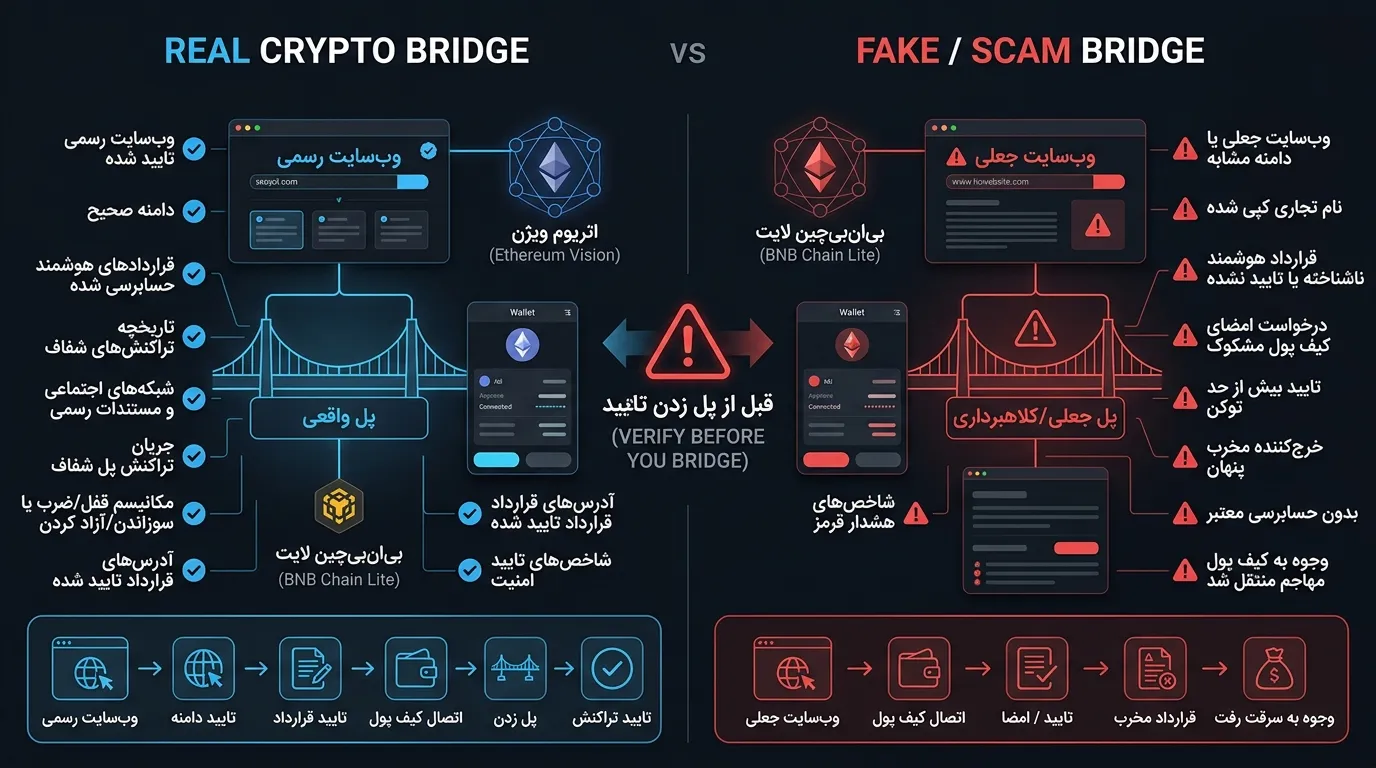
با گسترش استفاده از چندین Blockchain، Bridgeها به ابزار مهمی برای انتقال دارایی میان شبکهها تبدیل شدهاند. اما همین موضوع باعث شده یک خطر جدی شکل بگیرد: Bridge جعلی. در این نوع حمله، کاربر تصور میکند وارد یک سرویس واقعی برای انتقال دارایی شده است، اما در حقیقت وارد وبسایتی میشود که برای سرقت دارایی یا دسترسیهای کیف پول طراحی شده است. خطر زمانی بیشتر میشود که ظاهر سایت تقریباً مشابه یک پروژه واقعی باشد.
