مقالات هشدار امنیتی
بهروزترین مقالات، نکات و توصیههای ضروری برای ارز های دیجیتال را کسب کنید.
Wallet Drainer چیست؟
فرض کنید وارد وبسایتی میشوید که ادعا میکند به مناسبت سالگرد یک پروژه رمزارزی، توکن رایگان توزیع میکند. ظاهر سایت حرفهای است. لوگوی پروژه، تعداد شرکتکنندگان و شمارش معکوس نیز نمایش داده میشود. برای دریافت پاداش فقط باید کیف پول خود را متصل کنید. پس از اتصال، پیغامی برای تأیید یک درخواست ظاهر میشود. کاربر تصور میکند این درخواست صرفاً برای دریافت Airdrop است. اما چند دقیقه بعد، بخشی از دارایی کیف پول او بدون انتظار قبلی منتقل میشود. در چنین شرایطی ممکن است کاربر قربانی یک Wallet Drainer شده باشد. Wallet Drainer به ابزار یا زیرساخت مخربی گفته میشود که برای فریب کاربر و انتقال غیرمجاز دارایی او طراحی شده است. این حمله الزاماً به شکستن رمزنگاری بلاکچین یا سرقت مستقیم Private Key نیاز ندارد. گاهی مهاجم از همان مجوز یا امضایی استفاده میکند که قربانی با تصور دیگری تأیید کرده است.
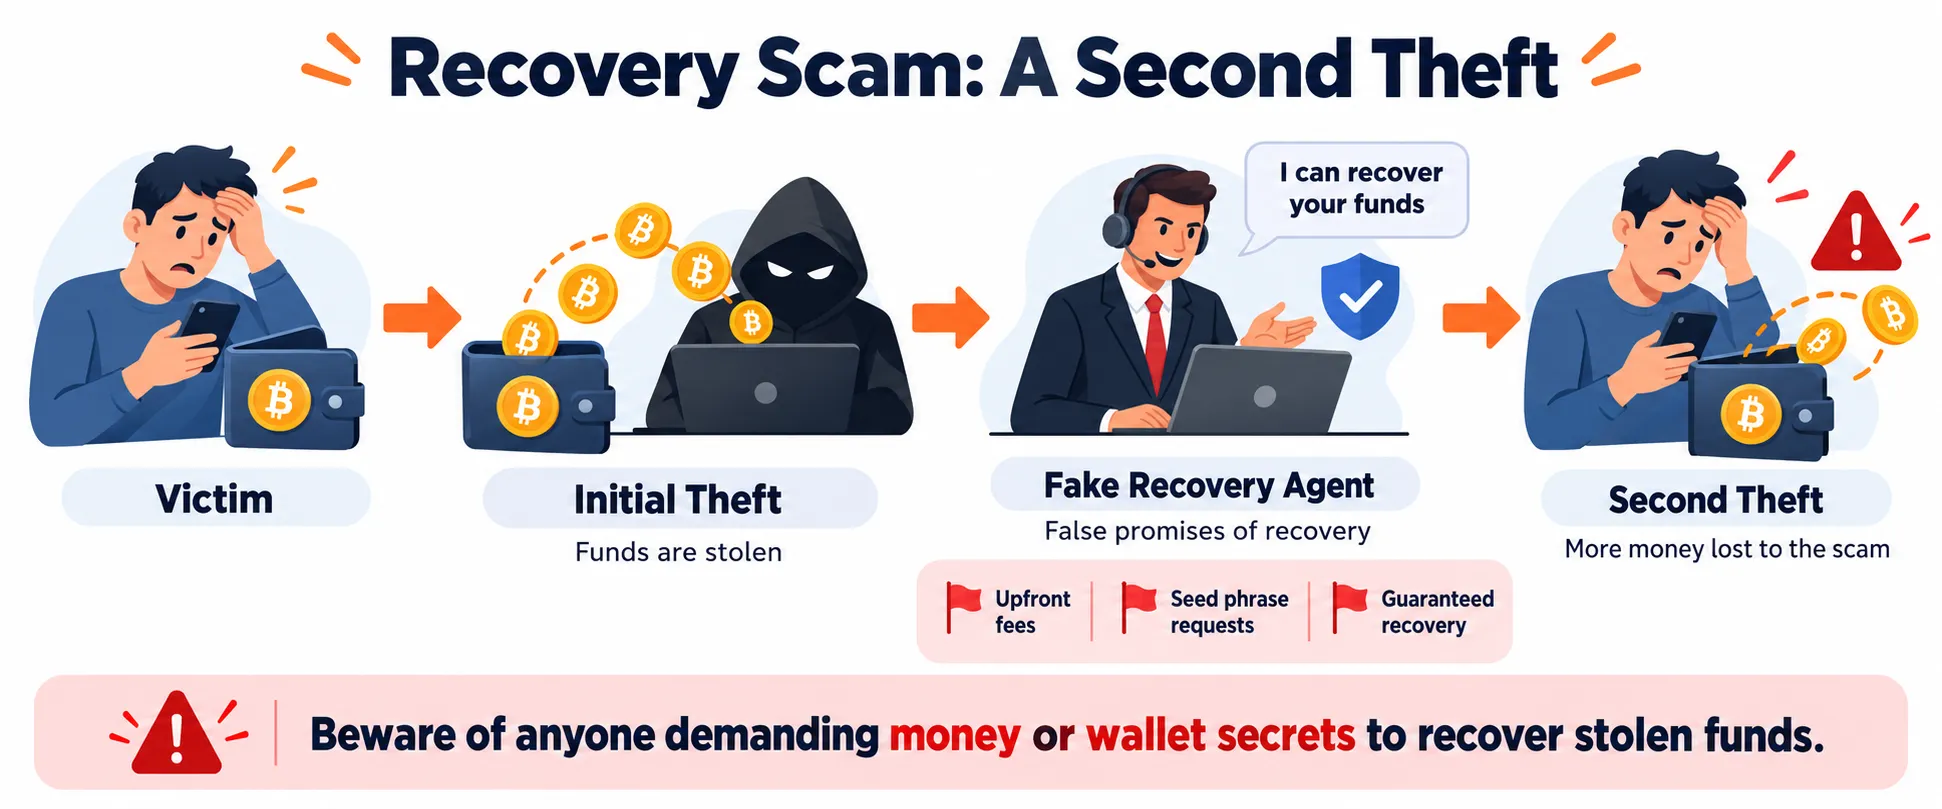
Crypto Recovery Scam چیست؟
فردی 50,000 USDT در یک کلاهبرداری از دست داده است. برای پیدا کردن راهحل، موضوع را در شبکه اجتماعی یا یک Forum مطرح میکند. چند ساعت بعد پیامی دریافت میکند: «ما یک تیم Blockchain Recovery هستیم. پول شما را پیدا کردهایم و میتوانیم ظرف ۴۸ ساعت آن را برگردانیم.» برای شروع فقط باید: 1,500 USDT Recovery Fee پرداخت کند. قربانی که به دنبال بازگرداندن سرمایه خود است، مبلغ را میپردازد. کمی بعد درخواست دیگری میآید: «دارایی Freeze شده است؛ برای آزادسازی باید Tax پرداخت کنید.» این همان Recovery Scam است؛ یعنی هدفگرفتن فردی که قبلاً قربانی شده است.
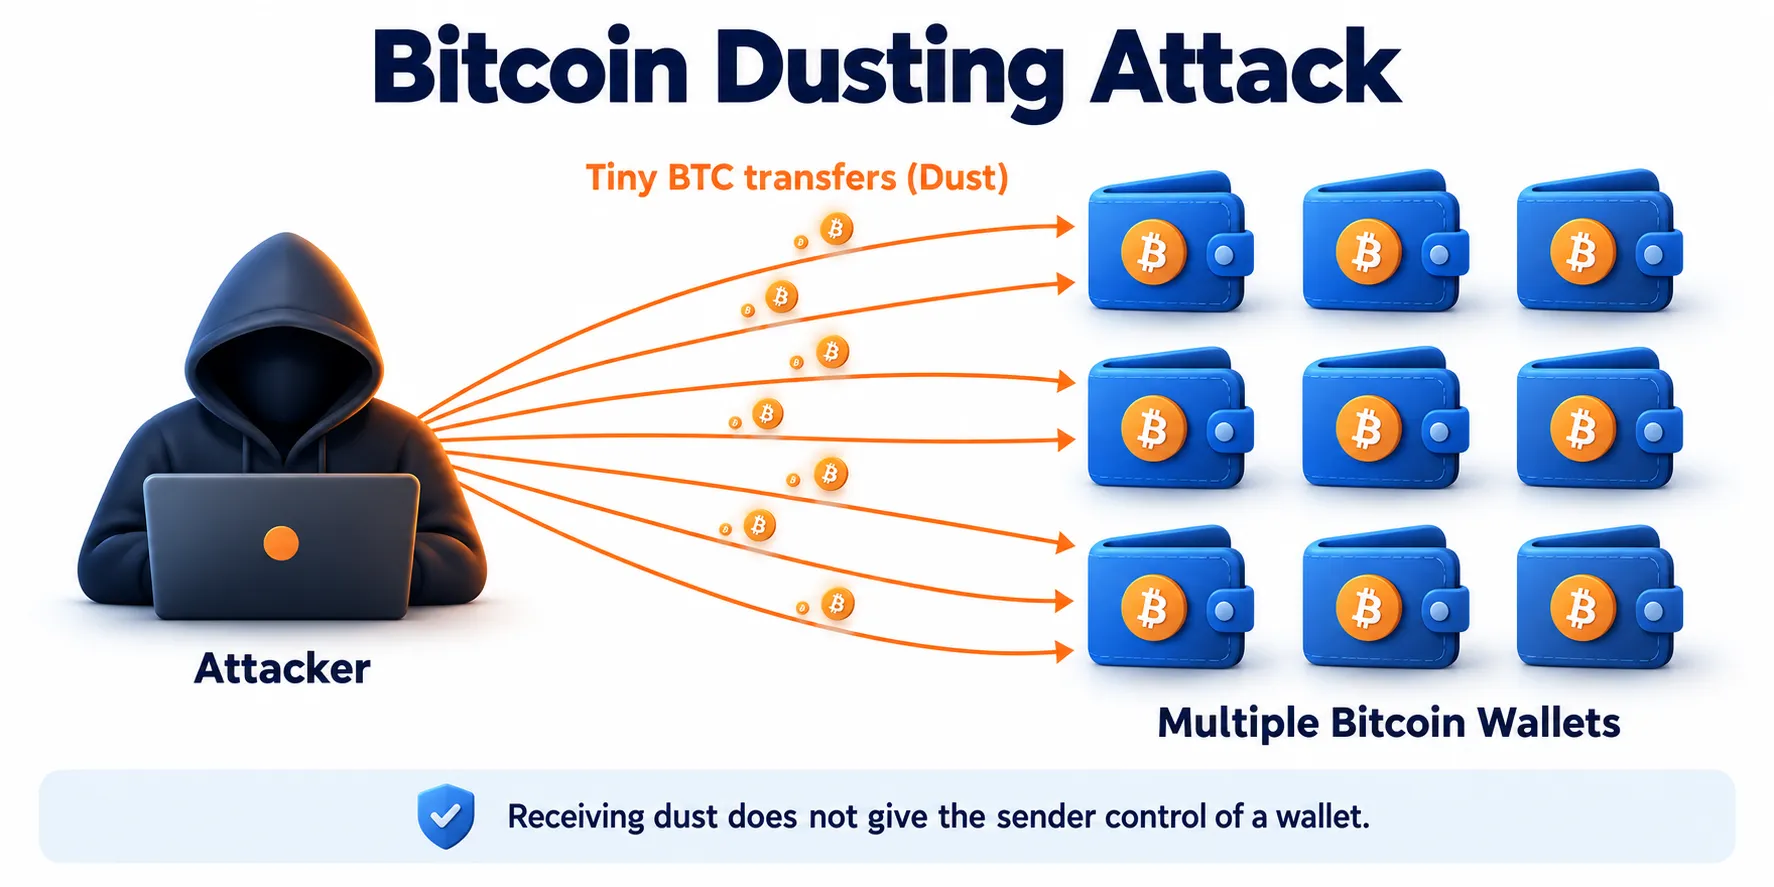
Dusting Attack چیست؟
یک روز Wallet خود را باز میکنید و متوجه میشوید مقدار بسیار کوچکی رمزارز دریافت کردهاید. مثلاً: 0.00000... BTC فرستنده را نمیشناسید. هیچ معاملهای هم انجام ندادهاید. مقدار آنقدر ناچیز است که شاید اهمیتی به آن ندهید. اما سؤال اینجاست: چرا یک فرد ناشناس باید برای شما رمزارز ارسال کند؟ یکی از احتمالات، Dusting Attack است. در این روش، مهاجم مقادیر بسیار کوچک رمزارز را به تعداد زیادی Address ارسال میکند و سپس رفتار بعدی آنها را زیر نظر میگیرد. راهنماهای امنیتی منتشرشده در ۲۰۲۶ نیز همچنان Dusting را بهعنوان یک تکنیک برای تحلیل ارتباط میان آدرسها و در برخی سناریوها زمینهسازی برای Phishing معرفی میکنند. Binance.US Help Center
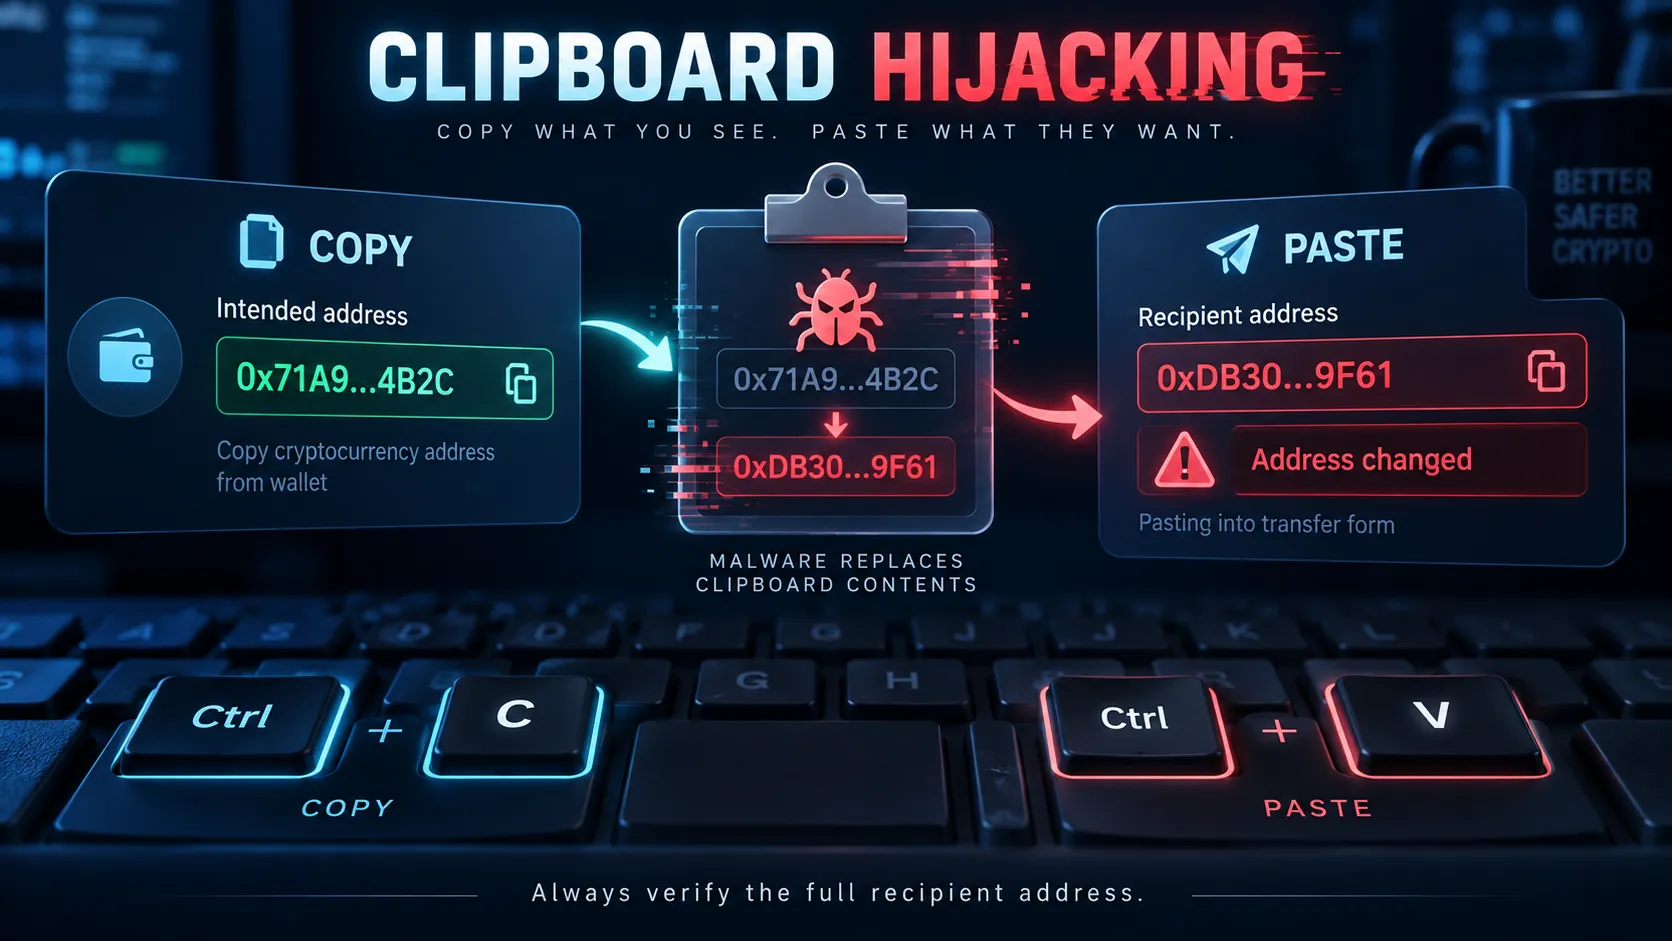
Clipboard Hijacking چیست؟
تصور کنید قصد دارید 10,000 USDT ارسال کنید. آدرس مقصد را از پیام دوست یا صرافی Copy میکنید. وارد Wallet میشوید. Paste میکنید. چند ثانیه بعد Transaction را تأیید میکنید. Blockchain نیز بدون هیچ خطایی تراکنش را ثبت میکند. اما پول به مقصد نمیرسد. چرا؟ چون آدرسی که Paste کردهاید همان آدرسی نبوده که Copy کرده بودید. این سناریو یکی از خطرناکترین نمونههای Clipboard Hijacking است.
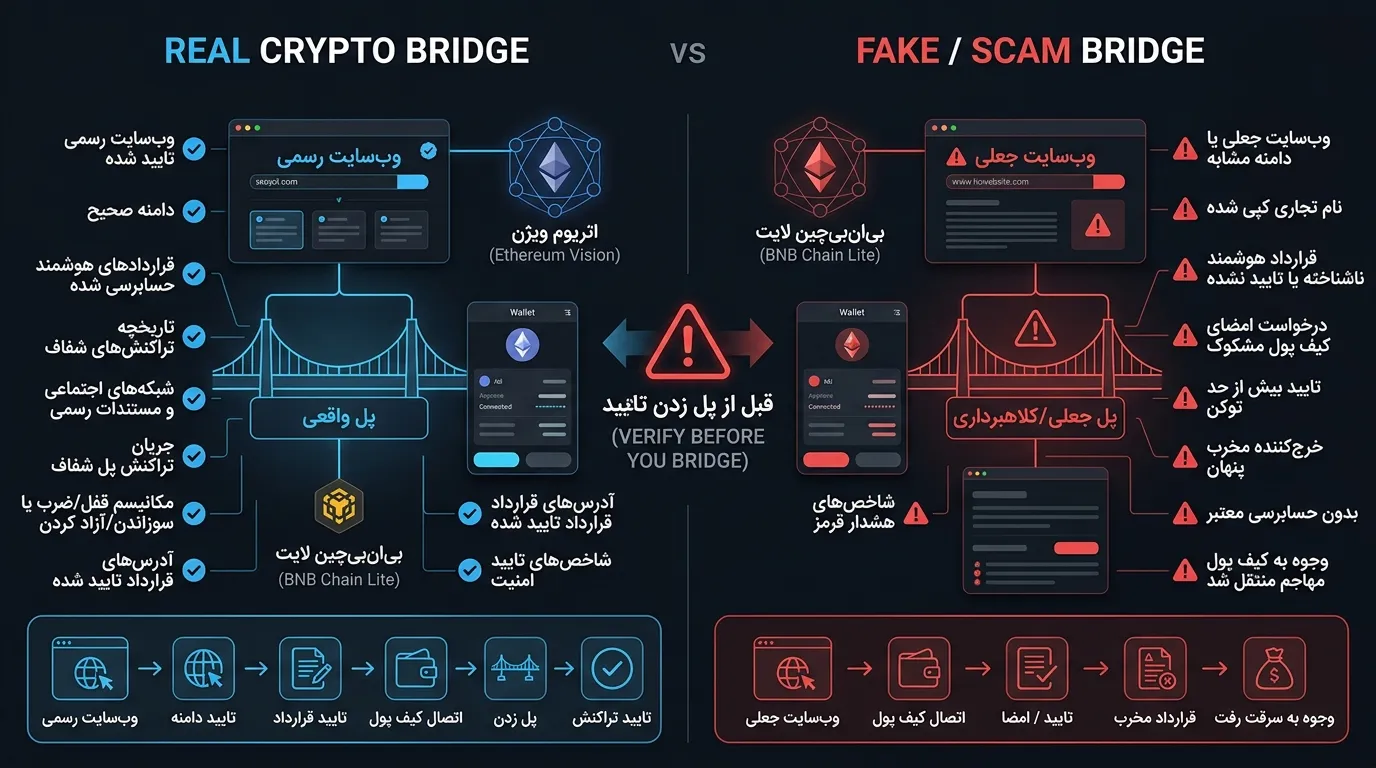
Fake Bridge چیست؟
با گسترش استفاده از چندین Blockchain، Bridgeها به ابزار مهمی برای انتقال دارایی میان شبکهها تبدیل شدهاند. اما همین موضوع باعث شده یک خطر جدی شکل بگیرد: Bridge جعلی. در این نوع حمله، کاربر تصور میکند وارد یک سرویس واقعی برای انتقال دارایی شده است، اما در حقیقت وارد وبسایتی میشود که برای سرقت دارایی یا دسترسیهای کیف پول طراحی شده است. خطر زمانی بیشتر میشود که ظاهر سایت تقریباً مشابه یک پروژه واقعی باشد.
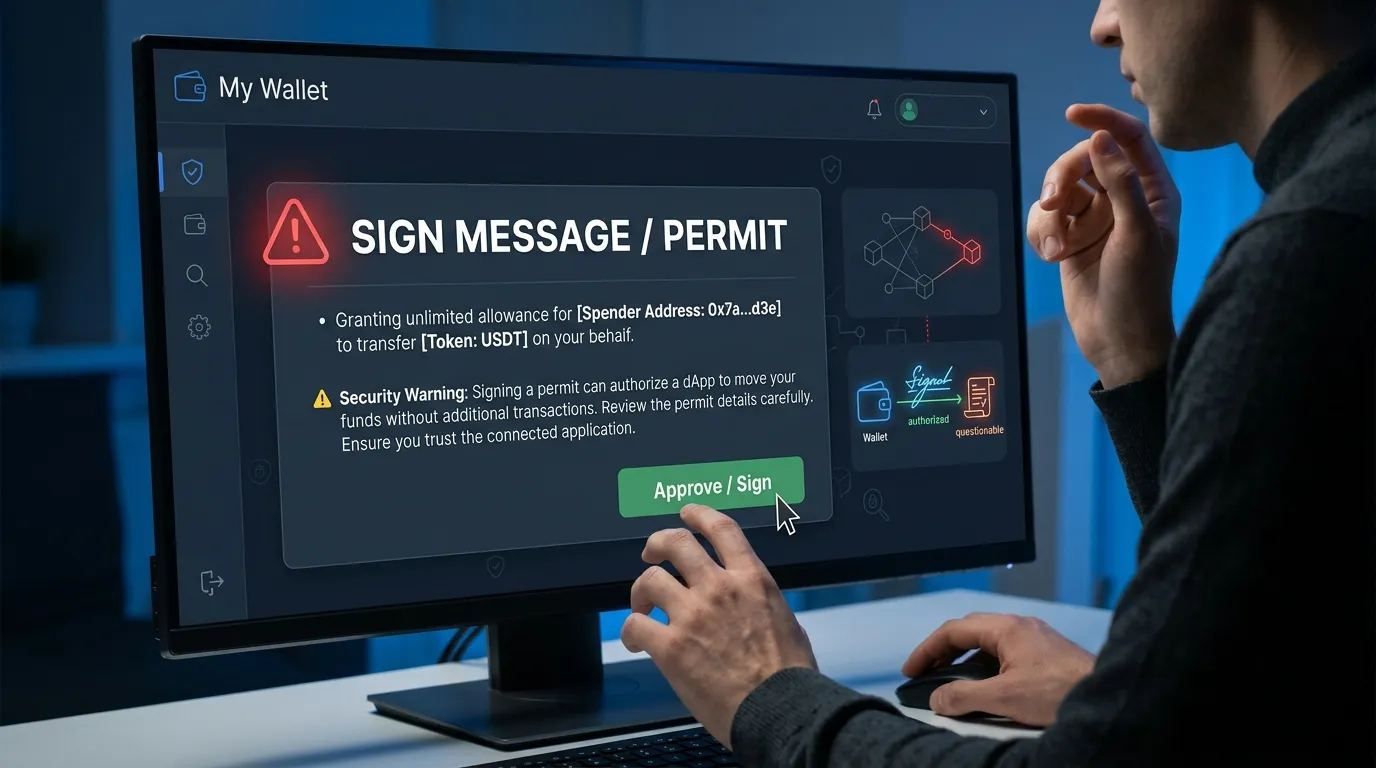
Permit Phishing چیست؟
وقتی درباره سرقت رمزارز صحبت میکنیم، بسیاری از کاربران تصور میکنند مهاجم باید Seed Phrase یا Private Key را به دست آورد. اما همیشه اینطور نیست. در برخی حملات، کاربر خودش یک پیام را امضا میکند؛ پیامی که در ظاهر ممکن است کاملاً عادی باشد، اما در واقع مجوزی برای انجام عملیاتی روی توکنهای او ایجاد میکند. این نوع تهدید با عنوانهایی مانند Approval Phishing یا Permit Phishing شناخته میشود. در سال ۲۰۲۶ نیز این تهدید همچنان جدی است. Ethereum Foundation در ماه مه ۲۰۲۶ استاندارد Clear Signing را برای کاهش مشکل Blind Signing معرفی کرد و تأکید کرد که مرحله تأیید کاربر در بسیاری از حملات نقش مهمی دارد. همچنین گزارشهای امنیتی جدید نشان میدهند Permit و Permit2 یک سطح فیشینگ متفاوت ایجاد کردهاند، زیرا بخشی از فرآیند مجوز میتواند بهصورت امضای خارج از زنجیره انجام شود.
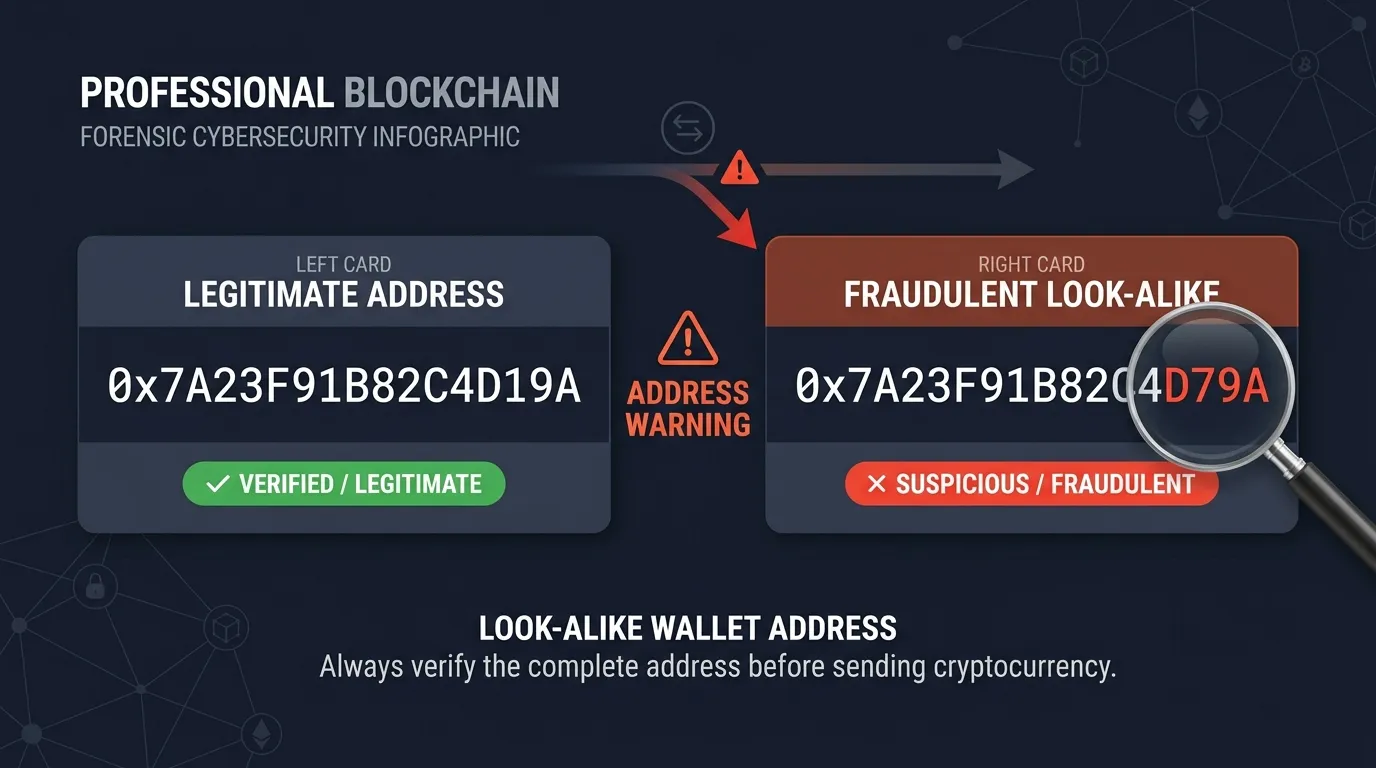
Address Poisoning چیست؟
فرض کنید چند هفته پیش مقداری ارز دیجیتال برای یک آدرس مشخص ارسال کردهاید. حالا دوباره میخواهید به همان شخص یا سرویس پول بفرستید. بهجای وارد کردن آدرس، وارد تاریخچه تراکنشهای کیف پول میشوید و آدرسی را انتخاب میکنید که ظاهراً همان آدرس قبلی است. اما نیست. این دقیقاً یکی از سناریوهایی است که Address Poisoning تلاش میکند ایجاد کند. این روش آنقدر ساده و در عین حال مؤثر است که در سالهای اخیر توجه جدی پژوهشگران امنیت بلاکچین را به خود جلب کرده است. یک مطالعه پژوهشی گسترده روی Ethereum و BNB Chain حدود ۲۷۰ میلیون تلاش حمله را در دادههای مورد بررسی شناسایی کرد و حداقل ۸۳.۸ میلیون دلار خسارت را در ۶۶۳۳ انتقال موفق گزارش کرد.
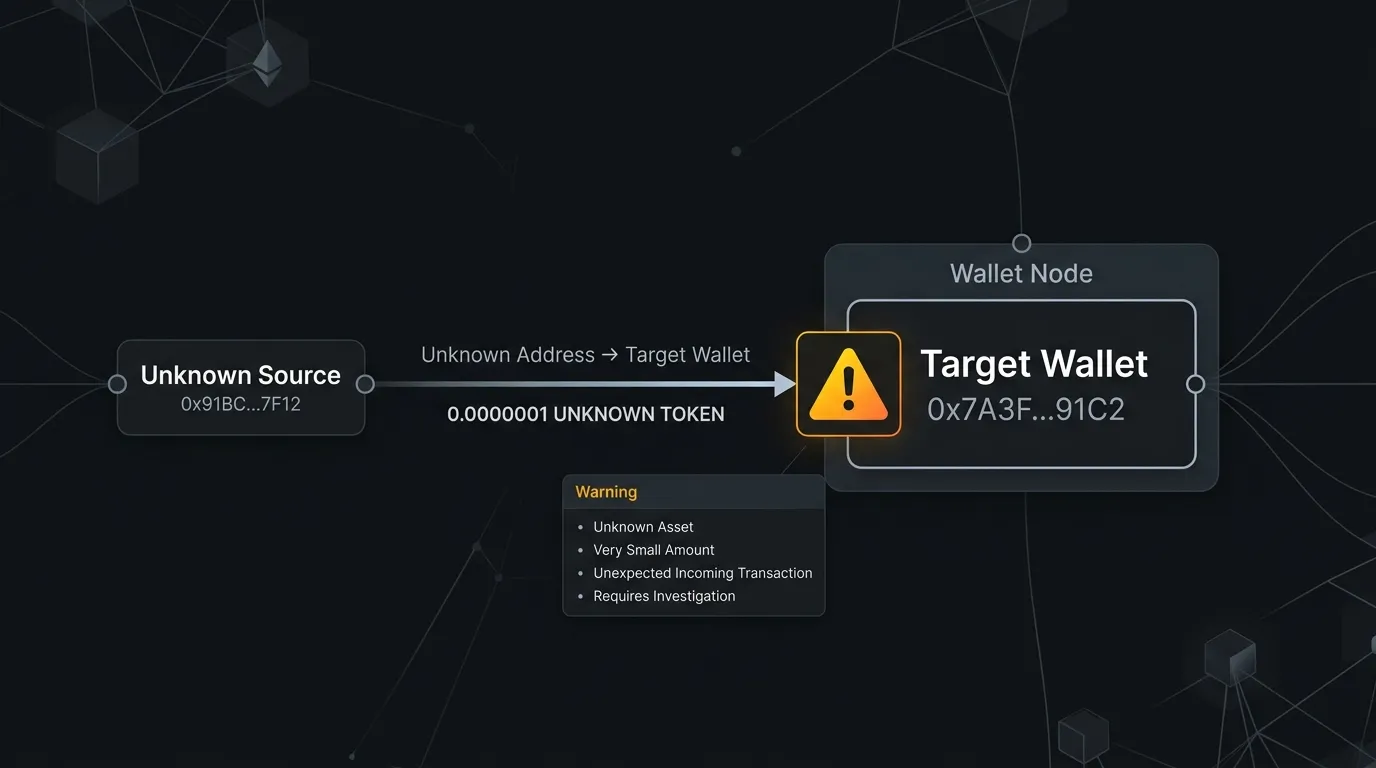
حمله Dusting چیست؟
گاهی ممکن است کاربر بدون اینکه انتظار داشته باشد، مقدار بسیار کمی ارز دیجیتال در کیف پول خود دریافت کند. مبلغ ممکن است آنقدر ناچیز باشد که در نگاه اول بیاهمیت به نظر برسد. اما این سؤال مطرح میشود: آیا باید با چنین داراییای کاری انجام داد؟ در برخی سناریوها، انتقال مقادیر بسیار کوچک دارایی میتواند بخشی از چیزی باشد که در فضای امنیت بلاکچین با عنوان Dusting Attack شناخته میشود. البته هر انتقال کوچک یا ناشناس، حمله نیست. همین نکته اهمیت زیادی دارد. هدف این مقاله این است که بدون ایجاد ترس بیدلیل، مفهوم Dusting را توضیح دهد و بگوید کاربران هنگام مشاهده چنین تراکنشهایی چه نکاتی را در نظر بگیرند.
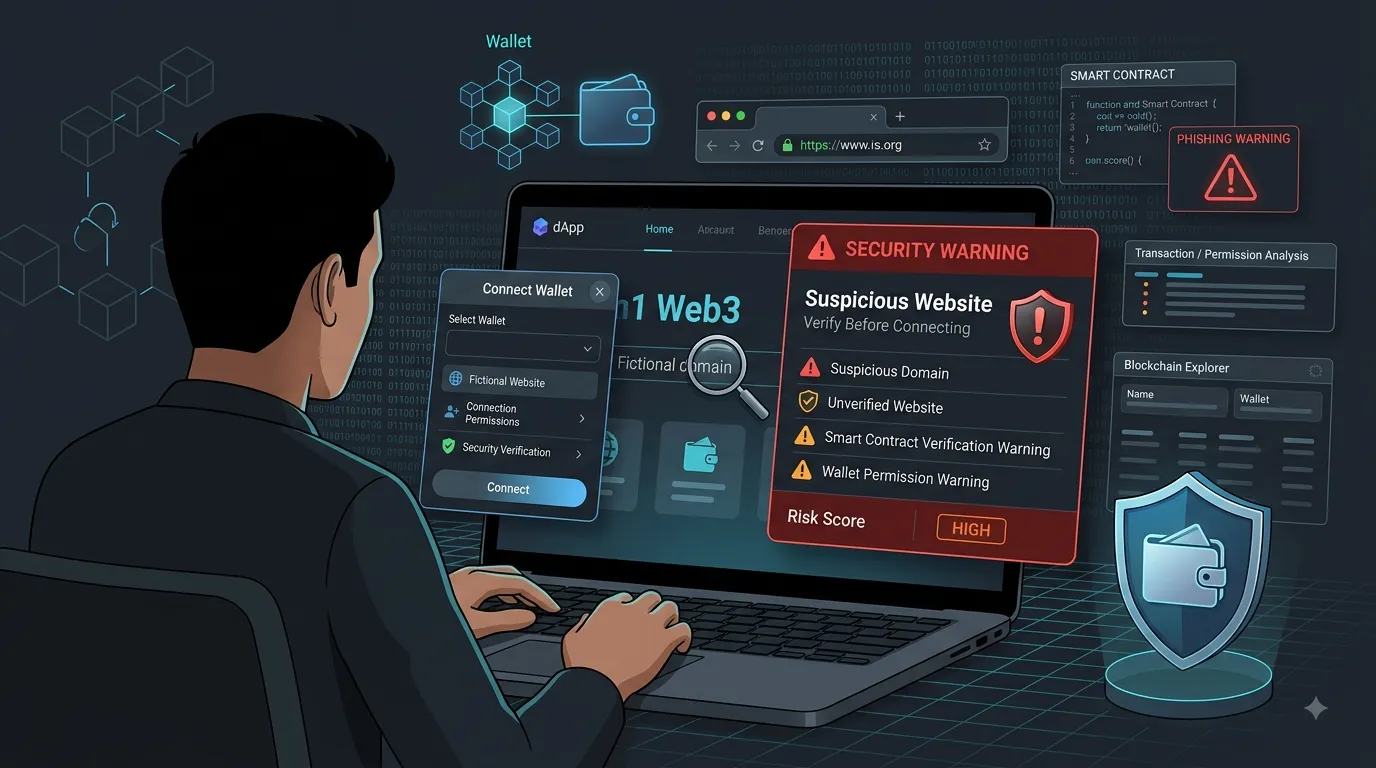
۱۰ اشتباه خطرناک هنگام اتصال کیف پول به سایتهای Web3
اتصال کیف پول به یک برنامه Web3 برای بسیاری از کاربران به یک کار روزمره تبدیل شده است. Swap، NFT، بازیهای بلاکچینی، DeFi و بسیاری از خدمات غیرمتمرکز برای انجام برخی عملیات به ارتباط با کیف پول نیاز دارند. اما یک نکته مهم وجود دارد: اتصال کیف پول، پایان بررسی امنیتی نیست؛ بلکه آغاز آن است. بسیاری از کاربران صرفاً به ظاهر سایت توجه میکنند و هر پیامی که کیف پول نمایش دهد، بدون بررسی تأیید میکنند. این رفتار میتواند ریسکهایی ایجاد کند.
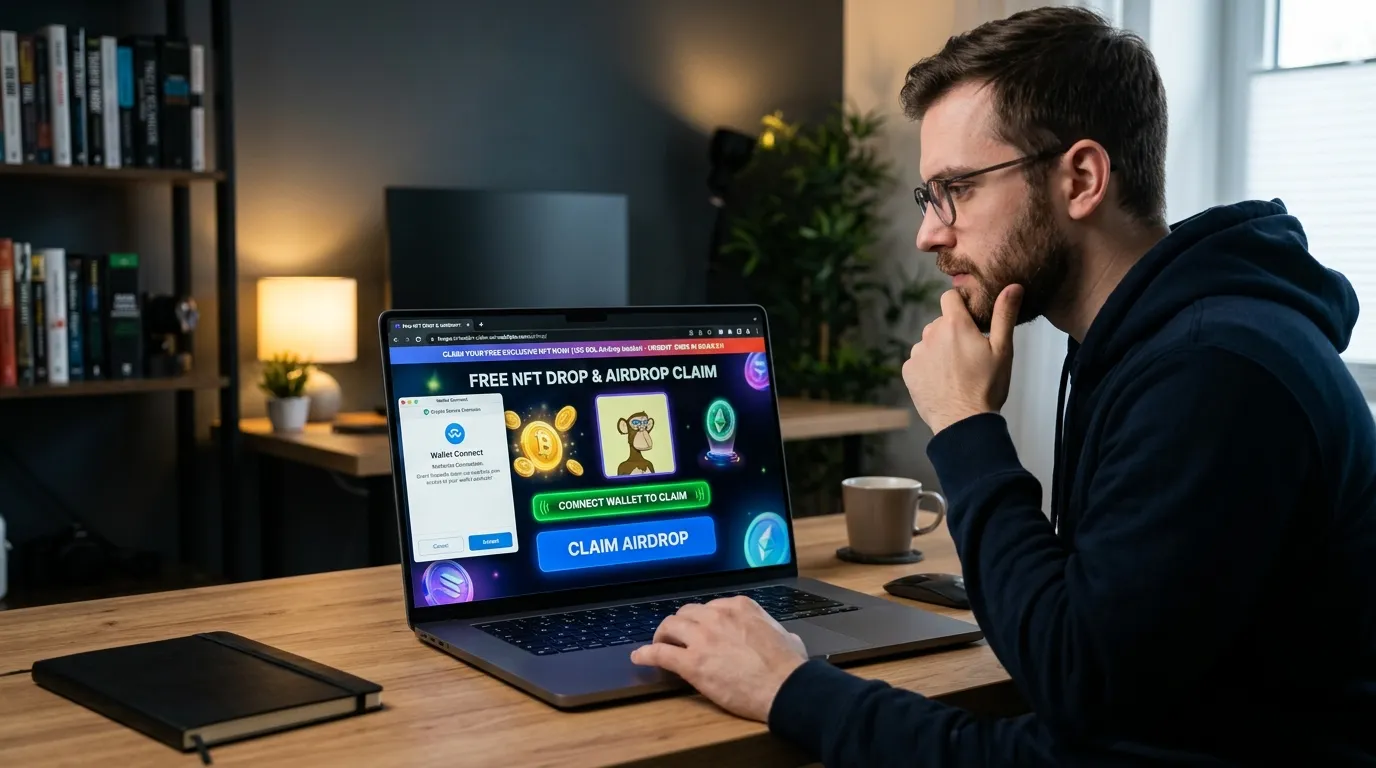
کلاهبرداریهای مبتنی بر ایردراپ و NFT رایگان؛ چگونه یک امضای ساده میتواند دارایی شما را به خطر بیندازد؟
در سالهای اخیر، ایردراپها (Airdrops) و NFTهای رایگان به یکی از روشهای متداول برای معرفی پروژههای جدید تبدیل شدهاند. بسیاری از پروژههای معتبر از این روش برای جذب کاربران استفاده میکنند و دریافت یک ایردراپ بهخودیخود نشانه خطر نیست. با این حال، همین محبوبیت باعث شده برخی افراد سودجو نیز از نام ایردراپ یا NFT رایگان برای فریب کاربران استفاده کنند. در چنین سناریوهایی، کاربر معمولاً به یک وبسایت هدایت میشود و از او خواسته میشود کیف پول خود را متصل کرده یا درخواستی را امضا کند. در بسیاری از موارد، کاربر تصور میکند تنها در حال دریافت یک هدیه رایگان است، در حالی که بدون بررسی کافی، درخواستی را تأیید میکند که ممکن است پیامدهای امنیتی داشته باشد. هدف این مقاله ایجاد ترس نیست؛ بلکه آشنایی با نشانههای هشدار و روشهایی است که میتوانند به تصمیمگیری آگاهانهتر کمک کنند.
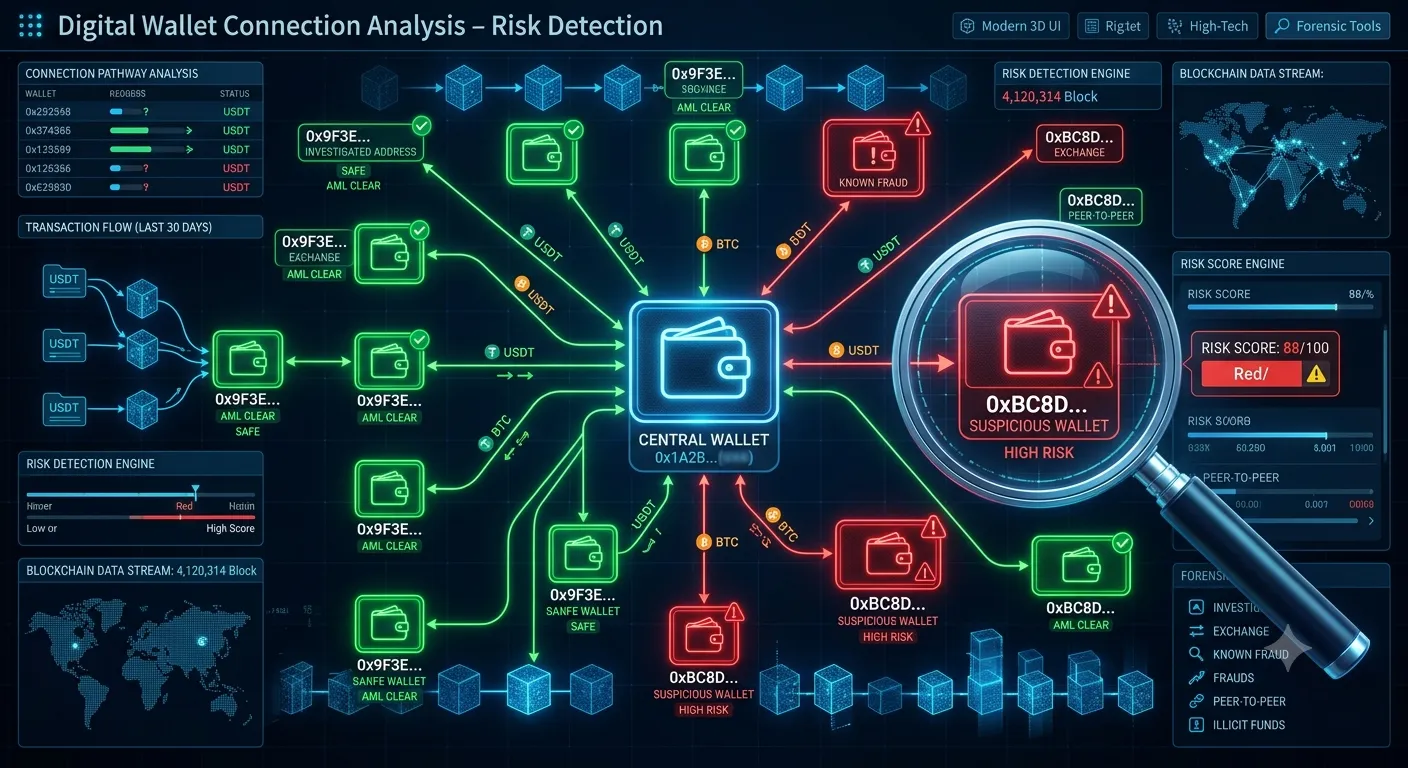
آیا هر تراکنش ناشناس خطرناک است؟
یکی از بزرگترین مزایای بلاکچین، امکان انتقال دارایی بدون نیاز به افشای هویت واقعی کاربران است. اما همین ویژگی باعث شده است بسیاری از افراد تصور کنند هر آدرس ناشناس الزاماً متعلق به یک مجرم یا فعالیت غیرقانونی است. این برداشت صحیح نیست. در بلاکچین، ناشناس بودن با پرریسک بودن یکسان نیست. میلیونها کاربر عادی هر روز بدون انتشار اطلاعات هویتی خود تراکنش انجام میدهند و این موضوع بخشی از ماهیت شبکههای عمومی است. از سوی دیگر، برخی آدرسها به دلیل الگوهای رفتاری، نوع تعامل با سایر کیف پولها یا ارتباط با سرویسهای خاص ممکن است نیاز به بررسی دقیقتر داشته باشند. تشخیص این نشانهها میتواند به کاربران کمک کند پیش از ارسال دارایی، تصمیم آگاهانهتری بگیرند و ریسک تعامل با آدرسهای مشکوک را کاهش دهند. در این مقاله، هفت نشانه مهم را بررسی میکنیم که میتوانند هنگام تحلیل یک آدرس بلاکچینی مورد توجه قرار گیرند.
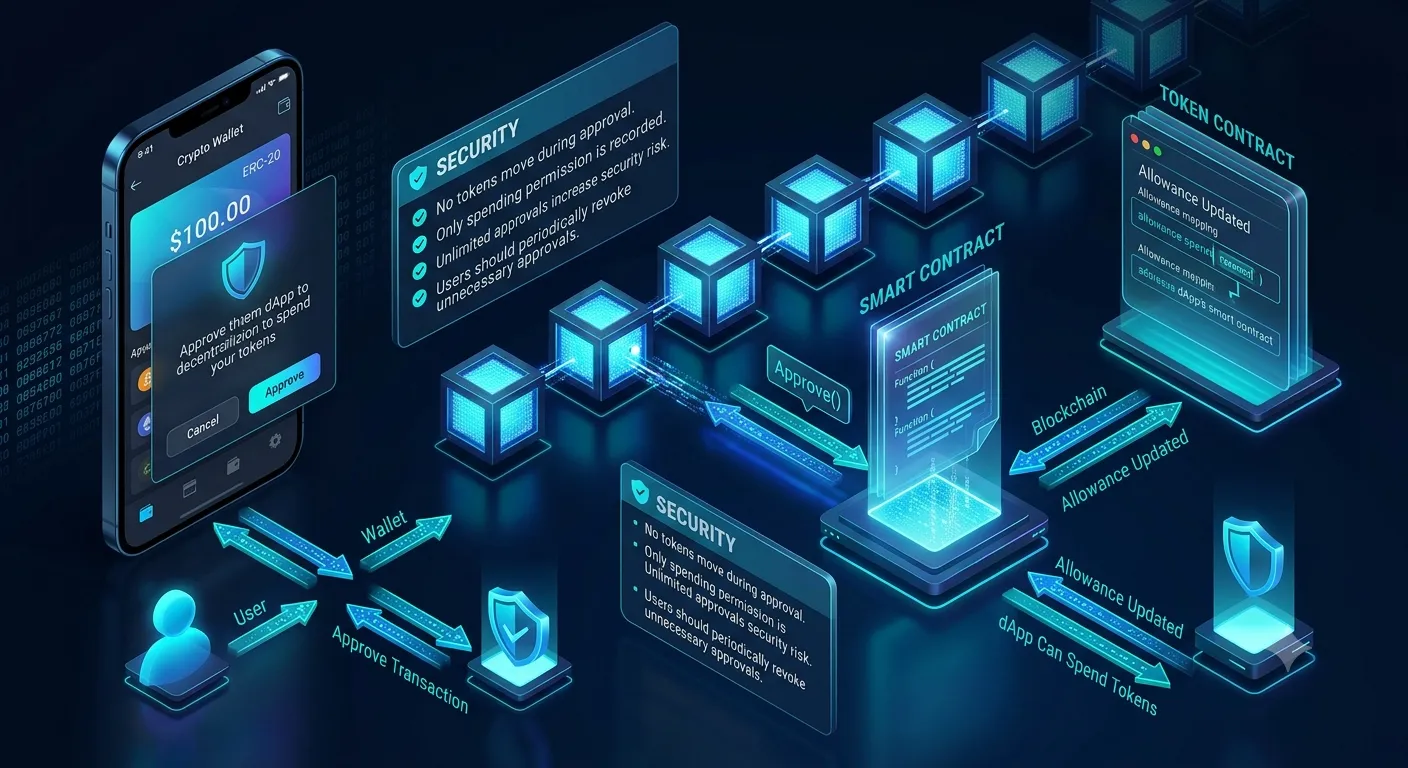
چگونه مجوزهای (Token Approval) میتوانند بدون اطلاع شما داراییتان را تخلیه کنند؟
بسیاری از کاربران تصور میکنند سرقت ارز دیجیتال فقط زمانی اتفاق میافتد که عبارت بازیابی (Seed Phrase) یا کلید خصوصی آنها افشا شود. اما در سالهای اخیر، بخش قابل توجهی از سرقتها بدون دسترسی مستقیم به این اطلاعات انجام شده است. در بسیاری از این پروندهها، مهاجم تنها از مجوزی (Token Approval) استفاده کرده که کاربر قبلاً هنگام اتصال کیف پول به یک وبسایت یا قرارداد هوشمند صادر کرده است. نتیجه این اشتباه میتواند انتقال دارایی بدون نیاز به تأیید مجدد از سوی کاربر باشد. آشنایی با نحوه عملکرد مجوزها، یکی از مهمترین گامها برای افزایش امنیت داراییهای دیجیتال است.
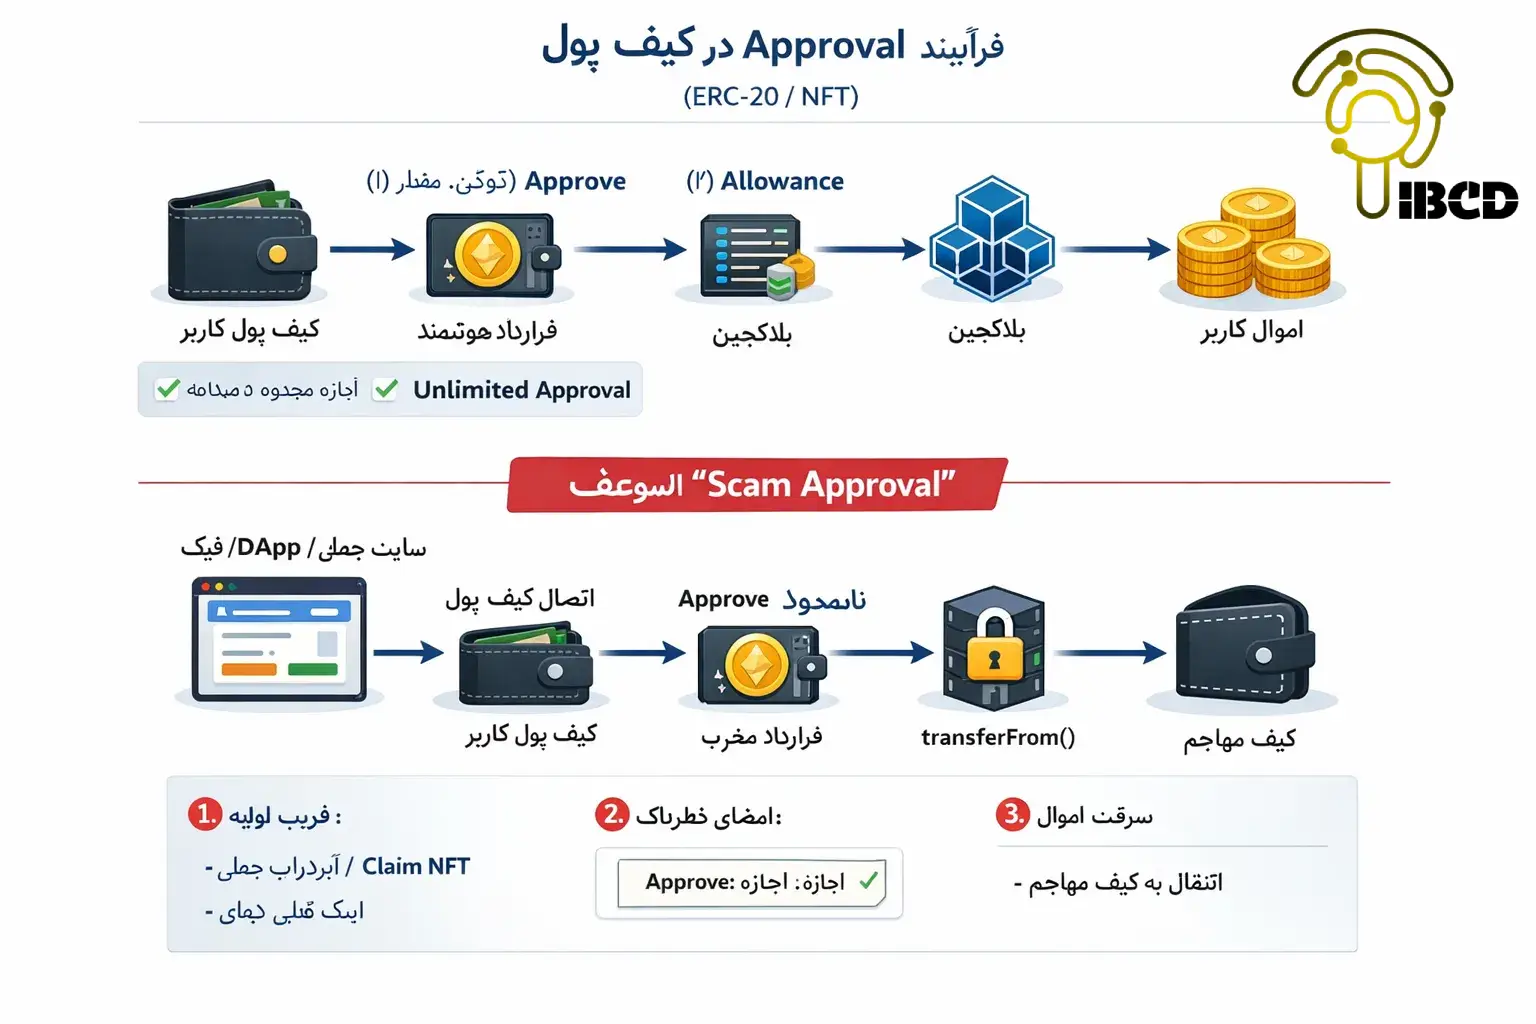
قبل از امضا فکر کن:
بسیاری از سرقتهای مدرن رمزارزی بدون هک مستقیم انجام میشوند. این مقاله توضیح میدهد چگونه یک امضای اشتباه در کیف پول میتواند دسترسی کامل به دارایی را به مهاجم بدهد.
۵ نشانه خطرناک در تراکنشهای رمزارزی
این مقاله کاربران را با الگوهای کلاهبرداری و تراکنشهای پرریسک آشنا میکند و به آنها کمک میکند قبل از وقوع سرقت، متوجه خطر شوند.
