Dusting Attack چیست؟
وقتی یک مقدار ناچیز رمزارز میتواند حریم خصوصی کیف پول را تهدید کند
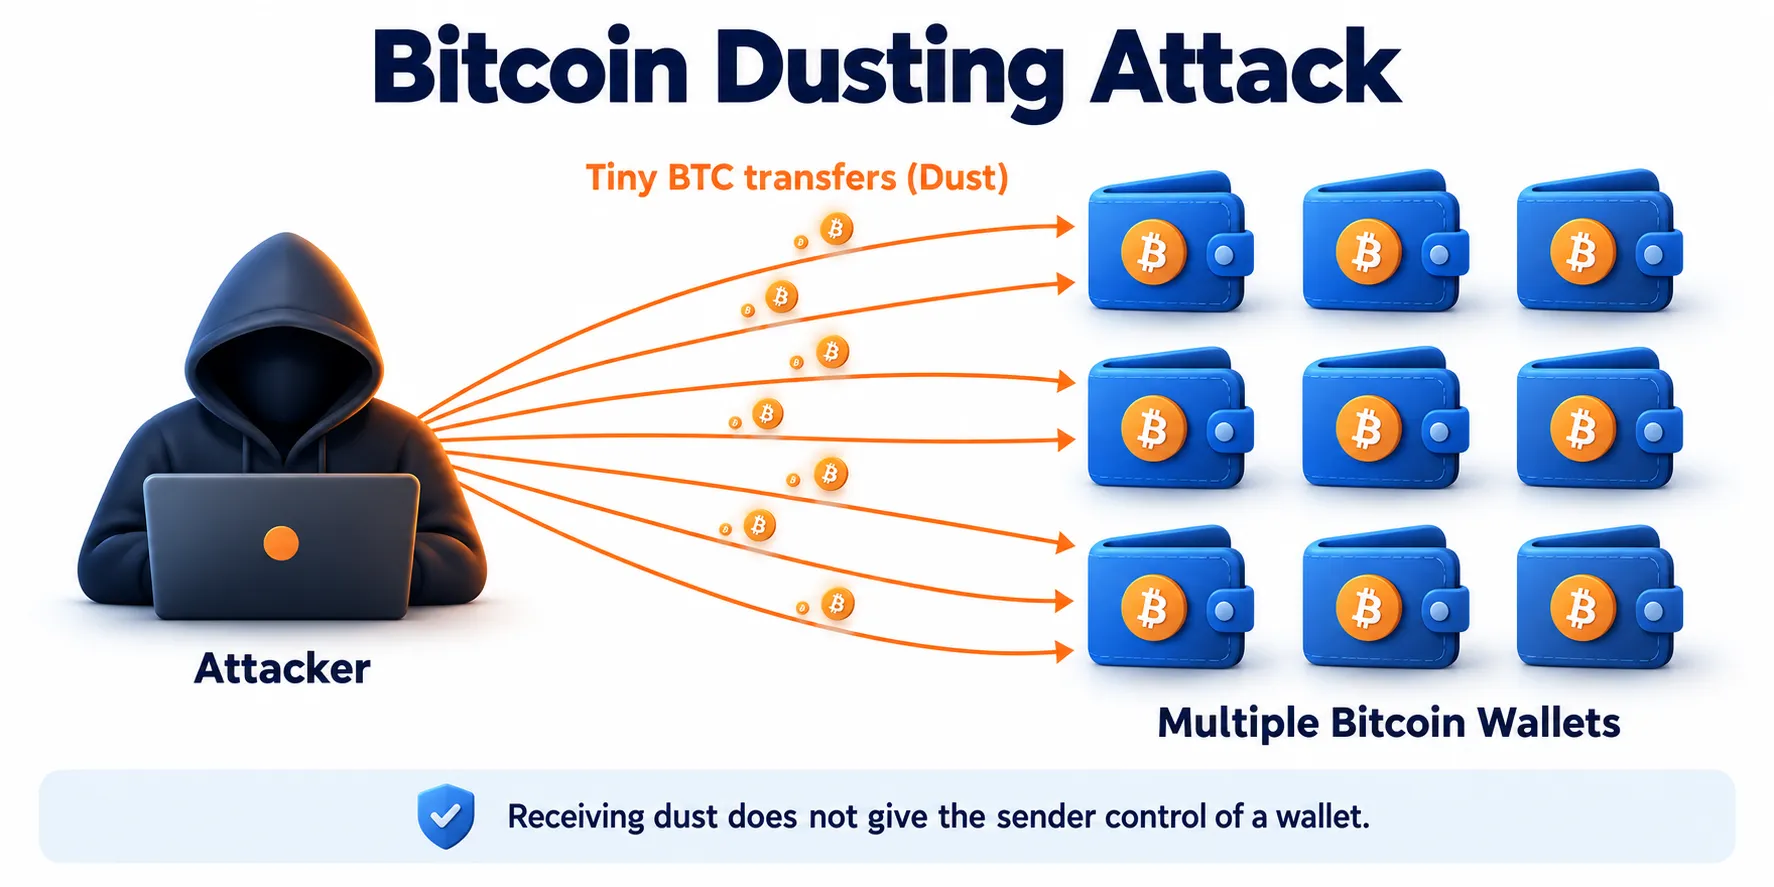
یک روز Wallet خود را باز میکنید و متوجه میشوید مقدار بسیار کوچکی رمزارز دریافت کردهاید. مثلاً: 0.00000... BTC فرستنده را نمیشناسید. هیچ معاملهای هم انجام ندادهاید. مقدار آنقدر ناچیز است که شاید اهمیتی به آن ندهید. اما سؤال اینجاست: چرا یک فرد ناشناس باید برای شما رمزارز ارسال کند؟ یکی از احتمالات، Dusting Attack است. در این روش، مهاجم مقادیر بسیار کوچک رمزارز را به تعداد زیادی Address ارسال میکند و سپس رفتار بعدی آنها را زیر نظر میگیرد. راهنماهای امنیتی منتشرشده در ۲۰۲۶ نیز همچنان Dusting را بهعنوان یک تکنیک برای تحلیل ارتباط میان آدرسها و در برخی سناریوها زمینهسازی برای Phishing معرفی میکنند. Binance.US Help Center
Crypto Dust چیست؟
Dust به مقدار بسیار کوچکی از رمزارز گفته میشود.
مثلاً در Bitcoin ممکن است یک UTXO آنقدر کوچک باشد که ارزش اقتصادی خرجکردن آن با توجه به Fee ناچیز شود.
اما همه Dustها مخرب نیستند.
گاهی Dust بهصورت طبیعی از تراکنشها باقی میماند.
بنابراین:
Dust ≠ Dusting Attack
مهم این است که منشأ و رفتار آن بررسی شود.
Dusting Attack چگونه کار میکند؟
مدل ساده:
Attacker
├→ Wallet A
├→ Wallet B
├→ Wallet C
├→ Wallet D
└→ Wallet E
Tiny Amount
مهاجم سپس منتظر میماند.
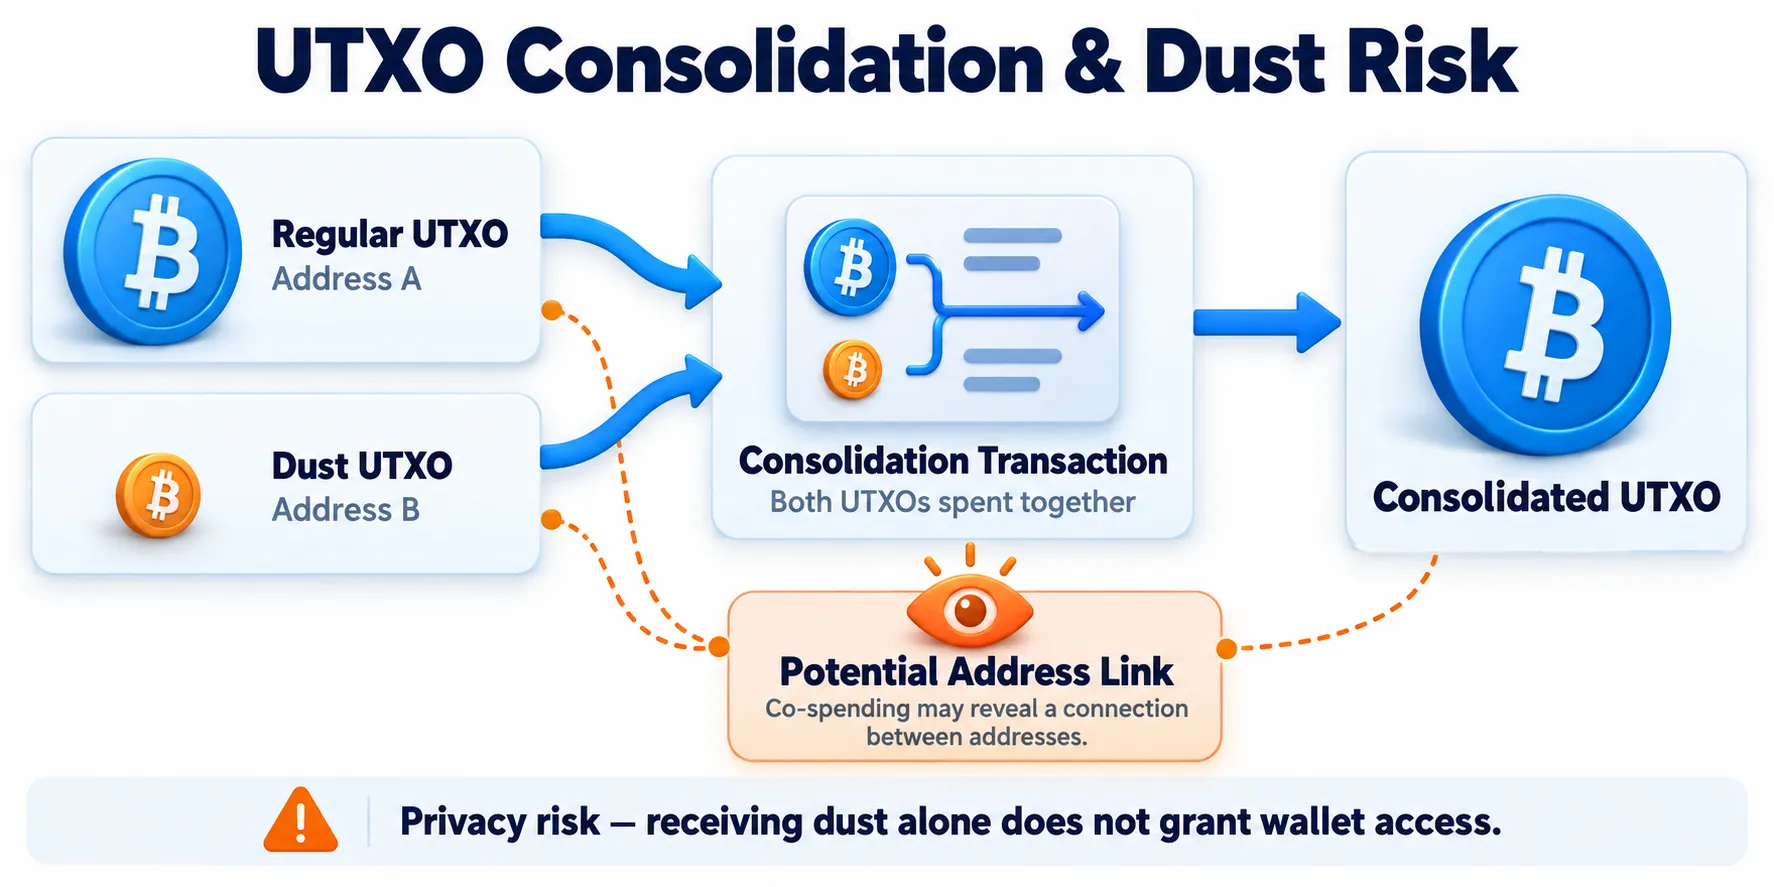
اگر Walletها بعداً این UTXOها را همراه داراییهای دیگر خرج کنند، ممکن است اطلاعات بیشتری درباره ارتباط میان آدرسها آشکار شود.
چرا Bitcoin اهمیت ویژهای دارد؟
Bitcoin از مدل UTXO استفاده میکند.
فرض کنید Wallet شما دارای:
UTXO A
UTXO B
UTXO C
است.
مهاجم:
Dust UTXO
را نیز ارسال میکند.
اگر Wallet در تراکنش بعدی:
UTXO A
+
Dust UTXO
را بهعنوان Input استفاده کند، تحلیلگر میتواند از این ترکیب بهعنوان یک سرنخ برای بررسی ارتباط آدرسها استفاده کند.
Kraken نیز در توضیح Dusting Attack تأکید میکند که خطر اصلی زمانی ایجاد میشود که Dust همراه سایر موجودیها خرج شود و دادهای برای تحلیل ارتباط آدرسها فراهم کند. Kraken Support
آیا Dust میتواند Private Key را سرقت کند؟
خیر.
صرف دریافت Dust به مهاجم Private Key شما را نمیدهد.
این نکته بسیار مهم است.
هدف کلاسیک Dusting بیشتر:
Privacy Analysis
است تا:
Direct Wallet Theft
Ledger نیز در توضیح بهروز خود در سال ۲۰۲۶ Dusting را روشی برای ارتباطدادن رفتار خرجکرد آدرسها و استنباط روابط مالکیتی توصیف میکند. Ledger
 پس چرا خطرناک است؟
فرض کنید مهاجم بتواند بفهمد:
Address A
Address B
Address C
احتمالاً متعلق به یک Entity هستند.
سپس مشخص شود Address C قبلاً با یک سرویس دارای اطلاعات هویتی تعامل داشته است.
حالا امکان ترکیب:
On-Chain Data
+
Off-Chain Data
وجود دارد.
در چنین شرایطی مسئله میتواند از تحلیل Blockchain فراتر برود.
مثال ساده
فرض کنیم کاربر سه Bitcoin Address دارد:
BTC Address A
BTC Address B
BTC Address C
از نظر عمومی این سه آدرس مستقل دیده میشوند.
مهاجم Dust را به Address A ارسال میکند.
بعد کاربر تراکنشی میسازد که Inputهای مرتبط را Consolidate میکند.
در نتیجه ممکن است ارتباط جدیدی میان Addressها قابل استنباط شود.
Wallet Clustering وارد ماجرا میشود
هدف تحلیلگر ممکن است ساخت یک Cluster باشد:
Address A ─┐
Address B ─┼→ Possible Wallet Cluster
Address C ─┘
اما نکته مهم:
Cluster به معنی هویت قطعی نیست.
همانطور که در تحلیل Blockchain Forensics باید همیشه تأکید شود:
Address Correlation
≠
Identity Proof
Dusting در شبکههای Account-Based
موضوع فقط Bitcoin نیست.
در شبکههایی مانند Ethereum، TRON یا Solana نیز ممکن است مقادیر ناخواسته Token یا Asset وارد Wallet شوند.
اما مدل فنی و خطر آن الزاماً مشابه UTXO نیست.
در بعضی موارد هدف بیشتر:
- Spam
- Phishing
- تبلیغ Token جعلی
- هدایت به سایت مخرب
است.
Exodus در راهنمای بهروزشده ژوئن ۲۰۲۶ نیز میان خطر Dust در شبکههای UTXO و نمونههای account-based که میتوانند شامل Token یا لینکهای مخرب باشند تفاوت قائل شده است. Exodus
Token ناشناس را دیدم؛ بفروشم؟
این یکی از اشتباهات رایج است.
کاربر Token ناشناس را میبیند:
Claim $5,000
Visit:
...
و تصور میکند:
شاید Airdrop گرفتهام.
سپس برای فروش یا Claim کردن Token وارد سایت معرفیشده میشود.
خطر اصلی ممکن است دقیقاً از همین نقطه شروع شود.
روی لینک داخل Token کلیک نکنید
گاهی نام Token یا اطلاعات آن برای هدایت کاربر به یک Domain طراحی شده است.
مثلاً:
Claim-USDT-Reward.xyz
وجود چنین Tokenی در Wallet به معنی معتبر بودن آن نیست.
Coinbase نیز هشدار میدهد که بعضی Dust Tokenها ممکن است نام یا اطلاعاتی داشته باشند که کاربر را به سایت مخرب هدایت کند. Coinbase Help
Coin Control چیست؟
در Walletهای Bitcoin پیشرفته، Coin Control اجازه میدهد مشخص کنید کدام UTXOها در تراکنش استفاده شوند.
مثلاً:
UTXO A ✓
UTXO B ✓
Dust UTXO ✕
به این ترتیب Dust ناخواسته وارد تراکنش نمیشود.
Do Not Spend
اگر Wallet این قابلیت را داشته باشد، UTXO مشکوک را میتوان:
Do Not Spend
یا Freeze کرد.
هدف این است که Wallet بهصورت خودکار آن را همراه سایر UTXOها مصرف نکند.
راهنماهای Kraken و Binance نیز استفاده از Coin Control یا علامتگذاری Dust بهعنوان غیرقابلخرج را از راهکارهای کاهش ریسک حریم خصوصی معرفی میکنند. Kraken Support
آیا Dust را برای خلاصشدن ارسال کنیم؟
در شبکههای UTXO، خرجکردن بدون بررسی میتواند دقیقاً همان رفتاری باشد که فرستنده منتظر آن است.
بنابراین واکنش عجولانه:
Unknown Dust
↓
Send Away
لزوماً بهترین راه نیست.
در بسیاری از موارد امنتر است Dust ناشناس را دستنخورده باقی بگذارید و در صورت وجود قابلیت Coin Control از مصرف آن جلوگیری کنید. Kraken Support
تفاوت Dusting و سرقت مستقیم
این تفاوت را میتوان ساده نشان داد:
حمله
هدف اصلی
Clipboard Hijacking
تغییر مقصد تراکنش
Permit/Approval Phishing
گرفتن مجوز
Fake Bridge
فریب برای تعامل مخرب
Address Poisoning
فریب در انتخاب آدرس
Dusting Attack
تحلیل رفتار و حریم خصوصی / زمینهسازی حملات بعدی
این همان دلیلی است که Dusting را نباید صرفاً با Wallet Drainer یکی دانست.
یک سناریوی خطرناکتر
فرض کنید مهاجم ابتدا:
Dust
↓
Address Analysis
↓
Wallet Cluster
ایجاد کند.
سپس از اطلاعات خارج زنجیره استفاده شود:
Wallet Cluster
+
Email / Social Media / Data Leak
↓
Possible Identity
بعد حمله هدفمندتری شکل بگیرد:
Spear Phishing
Social Engineering
Fake Support
Extortion
بنابراین Dusting میتواند بخشی از یک زنجیره بزرگتر حمله باشد.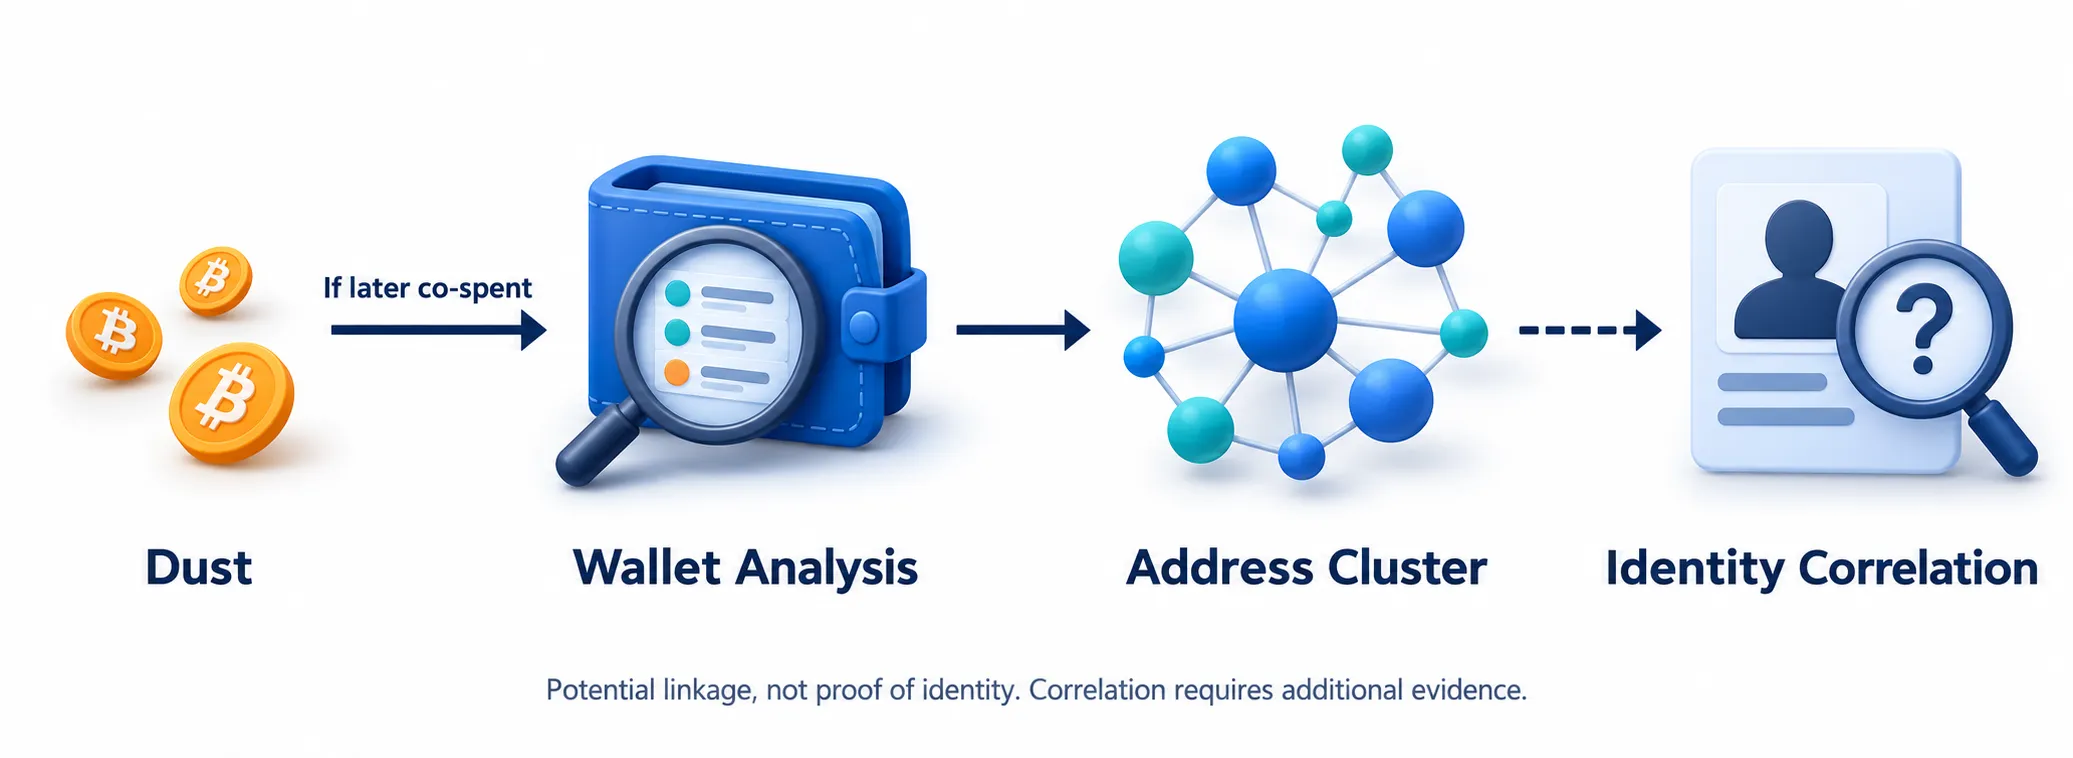
اگر Dust ناشناس دریافت کردیم چه کنیم؟
ابتدا وحشت نکنید؛ صرف دریافت آن به معنی compromise شدن Wallet نیست. Kraken Support
سپس:
- منبع تراکنش را بررسی کنید.
- با Token یا NFT ناشناس تعامل نکنید.
- روی لینکهای موجود در نام Token کلیک نکنید.
- در Bitcoin از Coin Control استفاده کنید.
- UTXO مشکوک را با سایر موجودیها Consolidate نکنید.
- آدرس مقصد تراکنشهای بعدی را کامل بررسی کنید.
نکته مهم برای تحلیلگران Forensics
Dusting فقط یک تهدید امنیتی نیست.
از زاویه دیگر، نمونهای عالی برای درک Blockchain Analytics است.
نشان میدهد چگونه رفتار Transaction میتواند برای ساخت فرضیه درباره ارتباط میان Addressها استفاده شود.
اما همان اصل قبلی همچنان برقرار است:
مشاهده ارتباط On-Chain بهتنهایی اثبات هویت واقعی فرد نیست.
نتیجهگیری
Dusting Attack برخلاف بسیاری از حملات رمزارزی الزاماً با هدف خالیکردن فوری Wallet انجام نمیشود.
گاهی هدف ارزشمندتر است:
اطلاعات.
مهاجم تلاش میکند بفهمد:
کدام آدرسها مرتبطاند؟
↓
دارایی چقدر است؟
↓
وجوه چگونه حرکت میکنند؟
↓
آیا میتوان Wallet را به هویت واقعی مرتبط کرد؟
به همین دلیل دریافت یک مقدار کوچک ناشناس را نباید با ترس پاسخ داد؛ باید آن را بدون تعامل غیرضروری و با درک صحیح ساختار Wallet مدیریت کرد.
بلاگها و مقالات
مشاهده همه
Wallet Drainer چیست؟
فرض کنید وارد وبسایتی میشوید که ادعا میکند به مناسبت سالگرد یک پروژه رمزارزی، توکن رایگان توزیع میکند. ظاهر سایت حرفهای است. لوگوی پروژه، تعداد شرکتکنندگان و شمارش معکوس نیز نمایش داده میشود. برای دریافت پاداش فقط باید کیف پول خود را متصل کنید. پس از اتصال، پیغامی برای تأیید یک درخواست ظاهر میشود. کاربر تصور میکند این درخواست صرفاً برای دریافت Airdrop است. اما چند دقیقه بعد، بخشی از دارایی کیف پول او بدون انتظار قبلی منتقل میشود. در چنین شرایطی ممکن است کاربر قربانی یک Wallet Drainer شده باشد. Wallet Drainer به ابزار یا زیرساخت مخربی گفته میشود که برای فریب کاربر و انتقال غیرمجاز دارایی او طراحی شده است. این حمله الزاماً به شکستن رمزنگاری بلاکچین یا سرقت مستقیم Private Key نیاز ندارد. گاهی مهاجم از همان مجوز یا امضایی استفاده میکند که قربانی با تصور دیگری تأیید کرده است.
Crypto Recovery Scam چیست؟
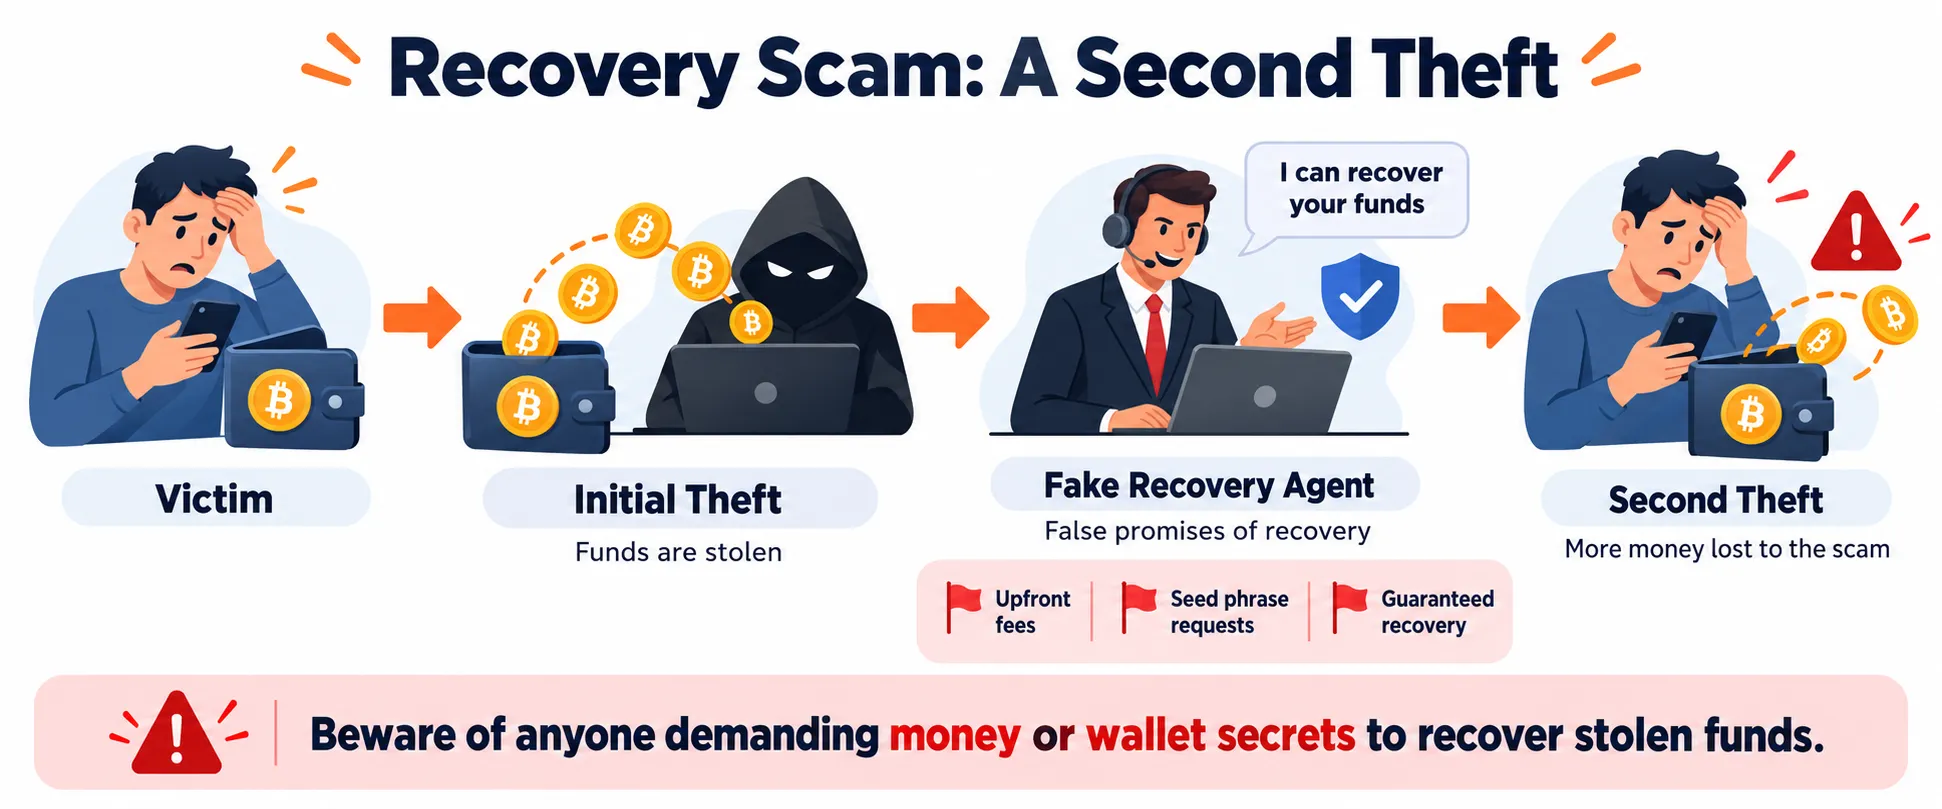
فردی 50,000 USDT در یک کلاهبرداری از دست داده است. برای پیدا کردن راهحل، موضوع را در شبکه اجتماعی یا یک Forum مطرح میکند. چند ساعت بعد پیامی دریافت میکند: «ما یک تیم Blockchain Recovery هستیم. پول شما را پیدا کردهایم و میتوانیم ظرف ۴۸ ساعت آن را برگردانیم.» برای شروع فقط باید: 1,500 USDT Recovery Fee پرداخت کند. قربانی که به دنبال بازگرداندن سرمایه خود است، مبلغ را میپردازد. کمی بعد درخواست دیگری میآید: «دارایی Freeze شده است؛ برای آزادسازی باید Tax پرداخت کنید.» این همان Recovery Scam است؛ یعنی هدفگرفتن فردی که قبلاً قربانی شده است.
Clipboard Hijacking چیست؟
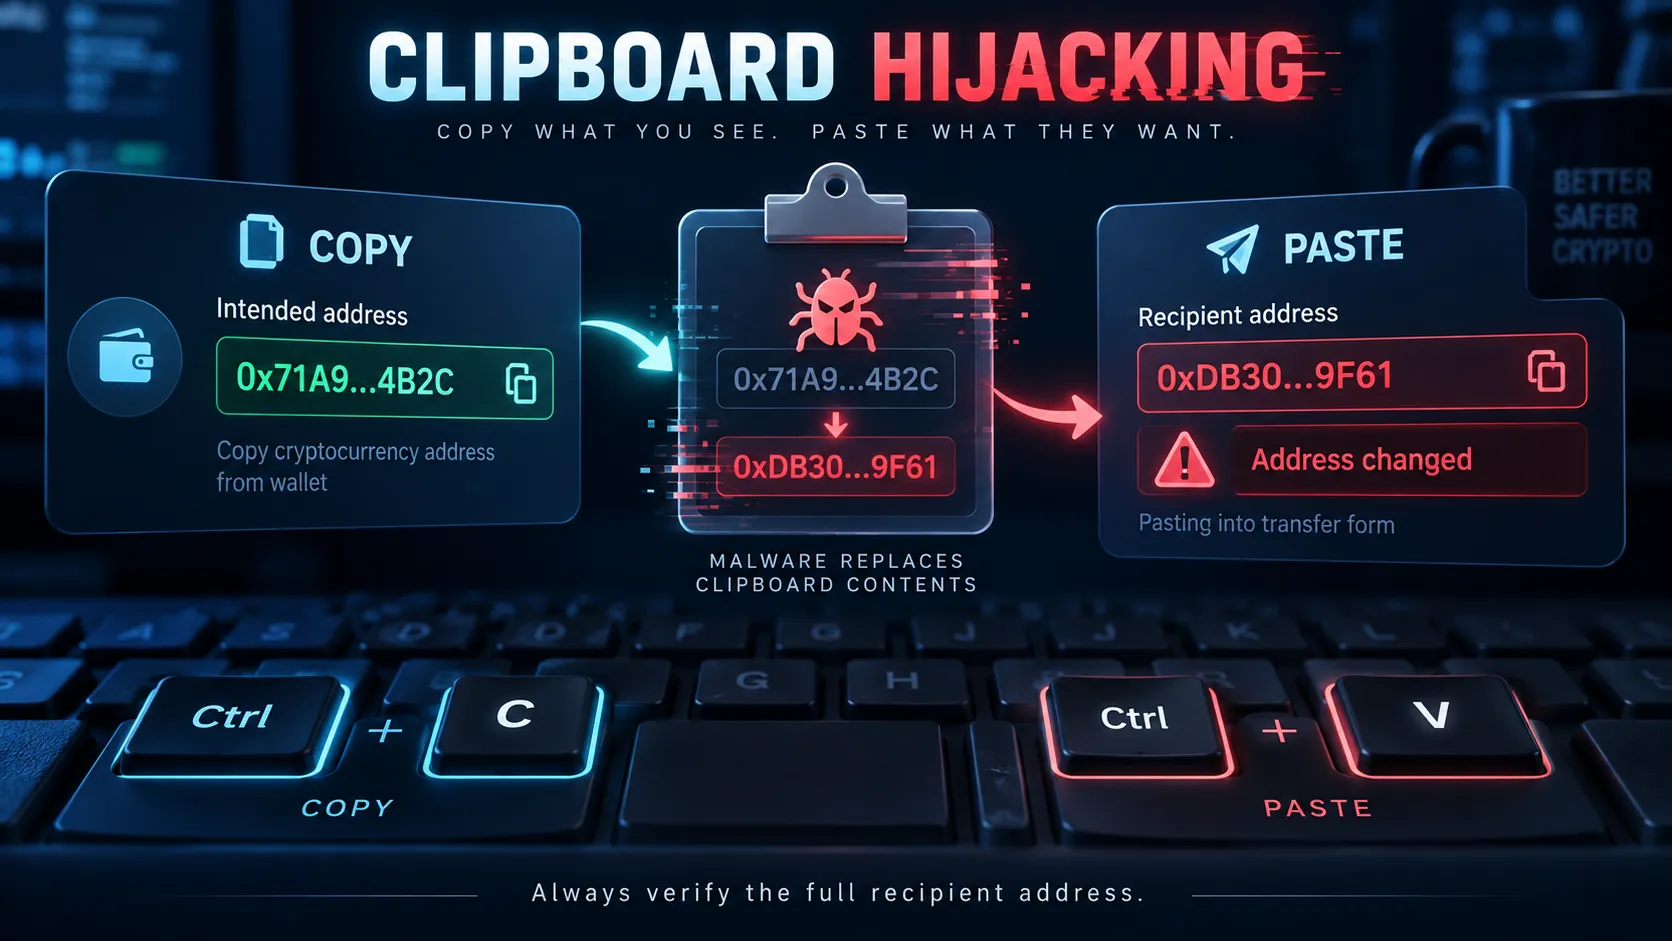
تصور کنید قصد دارید 10,000 USDT ارسال کنید. آدرس مقصد را از پیام دوست یا صرافی Copy میکنید. وارد Wallet میشوید. Paste میکنید. چند ثانیه بعد Transaction را تأیید میکنید. Blockchain نیز بدون هیچ خطایی تراکنش را ثبت میکند. اما پول به مقصد نمیرسد. چرا؟ چون آدرسی که Paste کردهاید همان آدرسی نبوده که Copy کرده بودید. این سناریو یکی از خطرناکترین نمونههای Clipboard Hijacking است.
Fake Bridge چیست؟
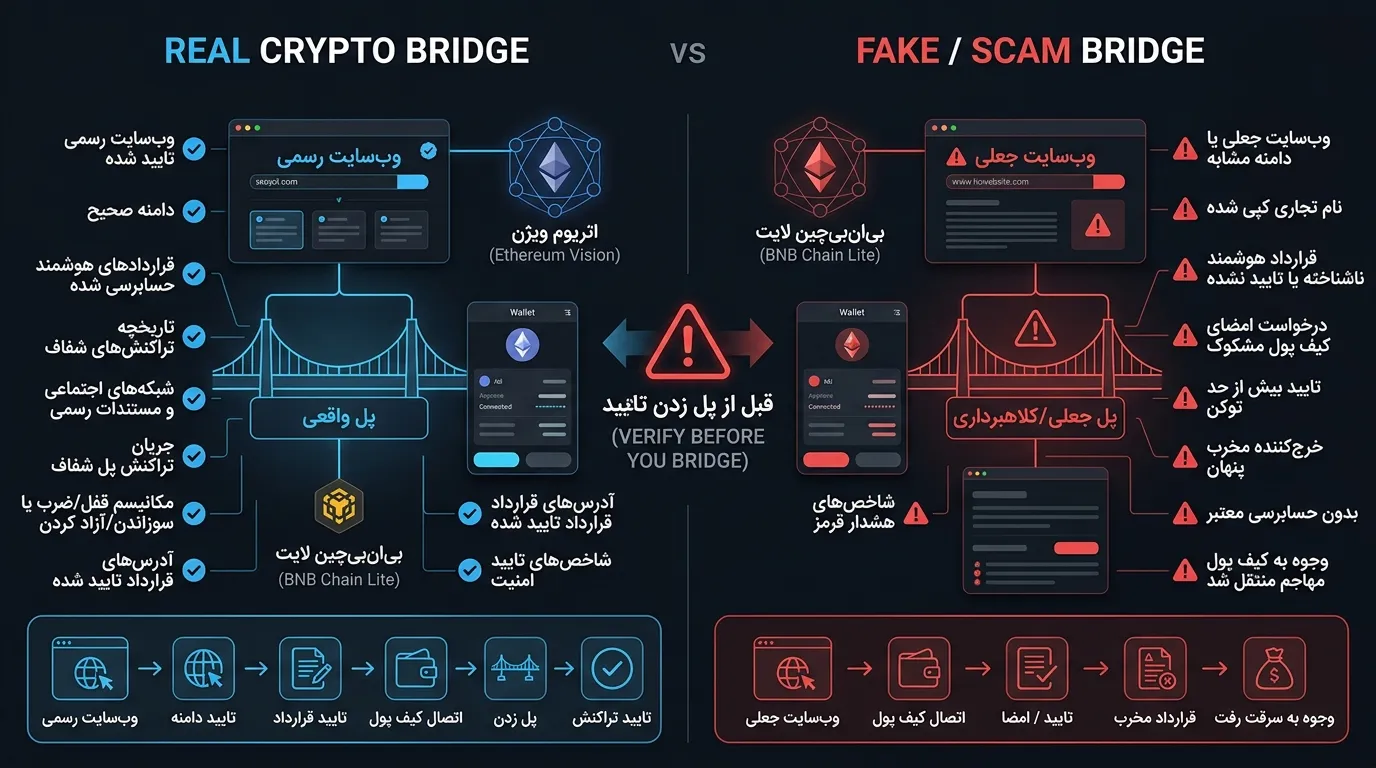
با گسترش استفاده از چندین Blockchain، Bridgeها به ابزار مهمی برای انتقال دارایی میان شبکهها تبدیل شدهاند. اما همین موضوع باعث شده یک خطر جدی شکل بگیرد: Bridge جعلی. در این نوع حمله، کاربر تصور میکند وارد یک سرویس واقعی برای انتقال دارایی شده است، اما در حقیقت وارد وبسایتی میشود که برای سرقت دارایی یا دسترسیهای کیف پول طراحی شده است. خطر زمانی بیشتر میشود که ظاهر سایت تقریباً مشابه یک پروژه واقعی باشد.
