کلاهبرداریهای مبتنی بر ایردراپ و NFT رایگان؛ چگونه یک امضای ساده میتواند دارایی شما را به خطر بیندازد؟
کلاهبرداریهای مبتنی بر ایردراپ و NFT رایگان؛ چگونه یک امضای ساده میتواند دارایی شما را به خطر بیندازد؟
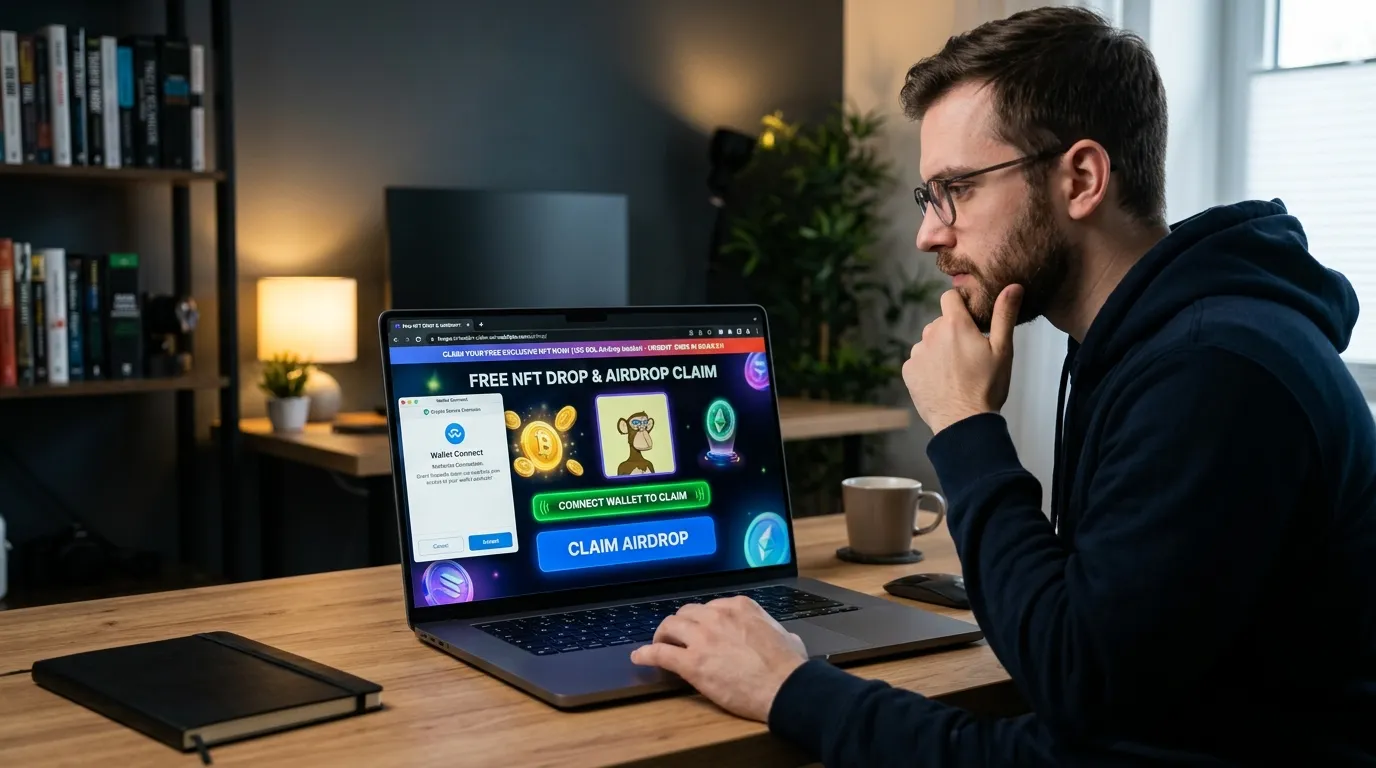
در سالهای اخیر، ایردراپها (Airdrops) و NFTهای رایگان به یکی از روشهای متداول برای معرفی پروژههای جدید تبدیل شدهاند. بسیاری از پروژههای معتبر از این روش برای جذب کاربران استفاده میکنند و دریافت یک ایردراپ بهخودیخود نشانه خطر نیست. با این حال، همین محبوبیت باعث شده برخی افراد سودجو نیز از نام ایردراپ یا NFT رایگان برای فریب کاربران استفاده کنند. در چنین سناریوهایی، کاربر معمولاً به یک وبسایت هدایت میشود و از او خواسته میشود کیف پول خود را متصل کرده یا درخواستی را امضا کند. در بسیاری از موارد، کاربر تصور میکند تنها در حال دریافت یک هدیه رایگان است، در حالی که بدون بررسی کافی، درخواستی را تأیید میکند که ممکن است پیامدهای امنیتی داشته باشد. هدف این مقاله ایجاد ترس نیست؛ بلکه آشنایی با نشانههای هشدار و روشهایی است که میتوانند به تصمیمگیری آگاهانهتر کمک کنند.
ایردراپ چیست؟
ایردراپ به فرآیندی گفته میشود که در آن یک پروژه، توکنهای خود را بر اساس شرایط مشخص به کاربران اختصاص میدهد. این شرایط ممکن است شامل عضویت در جامعه کاربران، استفاده از یک برنامه یا انجام فعالیتهای مشخص باشد.
بسیاری از ایردراپها کاملاً قانونی هستند و برای معرفی پروژه یا افزایش مشارکت کاربران استفاده میشوند. بنابراین، مشاهده عبارت «Airdrop» بهتنهایی نباید بهعنوان نشانه کلاهبرداری تلقی شود.
NFT رایگان چیست؟
برخی پروژهها نیز برای معرفی محصولات یا مجموعههای خود، NFTهایی را بدون دریافت هزینه در اختیار کاربران قرار میدهند.
در برخی شبکهها ممکن است کاربران NFTهایی را مستقیماً در کیف پول خود مشاهده کنند، حتی اگر هرگز برای دریافت آنها اقدامی نکرده باشند.
در چنین شرایطی، بهتر است پیش از هرگونه تعامل، درباره منبع NFT و هدف آن تحقیق کنید.
کلاهبرداران چگونه از این روشها سوءاستفاده میکنند؟
یکی از روشهای رایج، ایجاد وبسایتهایی است که ظاهر آنها شبیه پروژههای شناختهشده طراحی شده است.
کاربر پس از ورود به این وبسایتها، معمولاً با پیامهایی مانند موارد زیر روبهرو میشود:
- «ایردراپ شما آماده دریافت است.»
- «برای دریافت NFT رایگان کیف پول خود را متصل کنید.»
- «تنها چند دقیقه برای دریافت جایزه فرصت دارید.»
این پیامها ممکن است کاربر را به تصمیمگیری عجولانه ترغیب کنند.
 تفاوت اتصال کیف پول با امضای یک درخواست
بسیاری از کاربران تصور میکنند اتصال کیف پول به یک وبسایت، بهتنهایی باعث انتقال دارایی میشود.
در عمل، اتصال کیف پول معمولاً تنها امکان برقراری ارتباط میان وبسایت و کیف پول را فراهم میکند. با این حال، پس از اتصال، ممکن است درخواستهایی برای امضا یا تأیید عملیات مختلف نمایش داده شود.
به همین دلیل، مهم است که هر درخواست را با دقت بررسی کنید و در صورت ابهام، از تأیید آن خودداری کنید تا اطلاعات بیشتری به دست آورید.
Token Approval چیست؟
در بسیاری از برنامههای غیرمتمرکز، برای انجام برخی عملیات لازم است کاربر مجوز استفاده از مقدار مشخصی از یک توکن را صادر کند. این فرآیند با نام Token Approval شناخته میشود.
این قابلیت، بخش طبیعی عملکرد بسیاری از برنامههای غیرمتمرکز است و بهخودیخود نشانه خطر نیست.
با این حال، اگر بدون بررسی به یک قرارداد ناشناس یا غیرقابلاعتماد مجوز داده شود، ممکن است ریسکهایی ایجاد شود. به همین دلیل، توصیه میشود پیش از صدور هرگونه مجوز، از اعتبار پروژه و قرارداد اطمینان حاصل کنید.
۷ نشانه هشدار که نباید نادیده بگیرید
۱. ایجاد حس فوریت
عبارتهایی مانند:
- «فقط ۵ دقیقه فرصت باقی مانده است.»
- «همین حالا اقدام کنید.»
- «در غیر این صورت جایزه از بین میرود.»
میتوانند کاربر را به تصمیمگیری بدون بررسی کافی ترغیب کنند.
۲. دامنه اینترنتی ناشناس یا مشابه
گاهی تنها یک حرف در آدرس وبسایت تغییر کرده است و ظاهر آن بسیار شبیه نسخه اصلی است.
همیشه آدرس وبسایت را با دقت بررسی کنید و در صورت تردید، از منابع رسمی پروژه برای دسترسی به وبسایت استفاده کنید.
۳. درخواستهای غیرمنتظره
اگر وبسایتی که قرار است تنها یک NFT نمایش دهد، درخواست مجوزهای غیرمنتظره یا عملیات نامرتبط ارائه میکند، بهتر است پیش از تأیید، دلیل آن را بررسی کنید.
۴. وعده سود غیرواقعی
عبارتهایی مانند:
- «۱۰۰۰ دلار رایگان»
- «سود تضمینی»
- «بدون هیچ ریسکی»
میتوانند از نشانههای هشدار باشند. در دنیای سرمایهگذاری، وعدههای قطعی و اغراقآمیز نیازمند بررسی دقیق هستند.
۵. نبود اطلاعات شفاف
اگر درباره تیم پروژه، اسناد فنی، کانالهای رسمی یا توضیحات پروژه اطلاعات کافی وجود ندارد، بهتر است با احتیاط بیشتری عمل کنید.
۶. درخواست اتصال چندباره کیف پول
اگر یک وبسایت بارها از شما میخواهد کیف پول را مجدداً متصل یا درخواستهای متعدد را امضا کنید، ابتدا دلیل این رفتار را بررسی کنید.
۷. استفاده از تبلیغات احساسی
نمایش شمارنده معکوس، تعداد زیاد کاربران آنلاین یا پیامهایی مانند «هزاران نفر همین حالا جایزه خود را دریافت کردند» میتواند برای ایجاد فشار روانی بر کاربر استفاده شود و نباید بهتنهایی مبنای اعتماد قرار گیرد.
 چکلیست امنیتی قبل از اتصال کیف پول
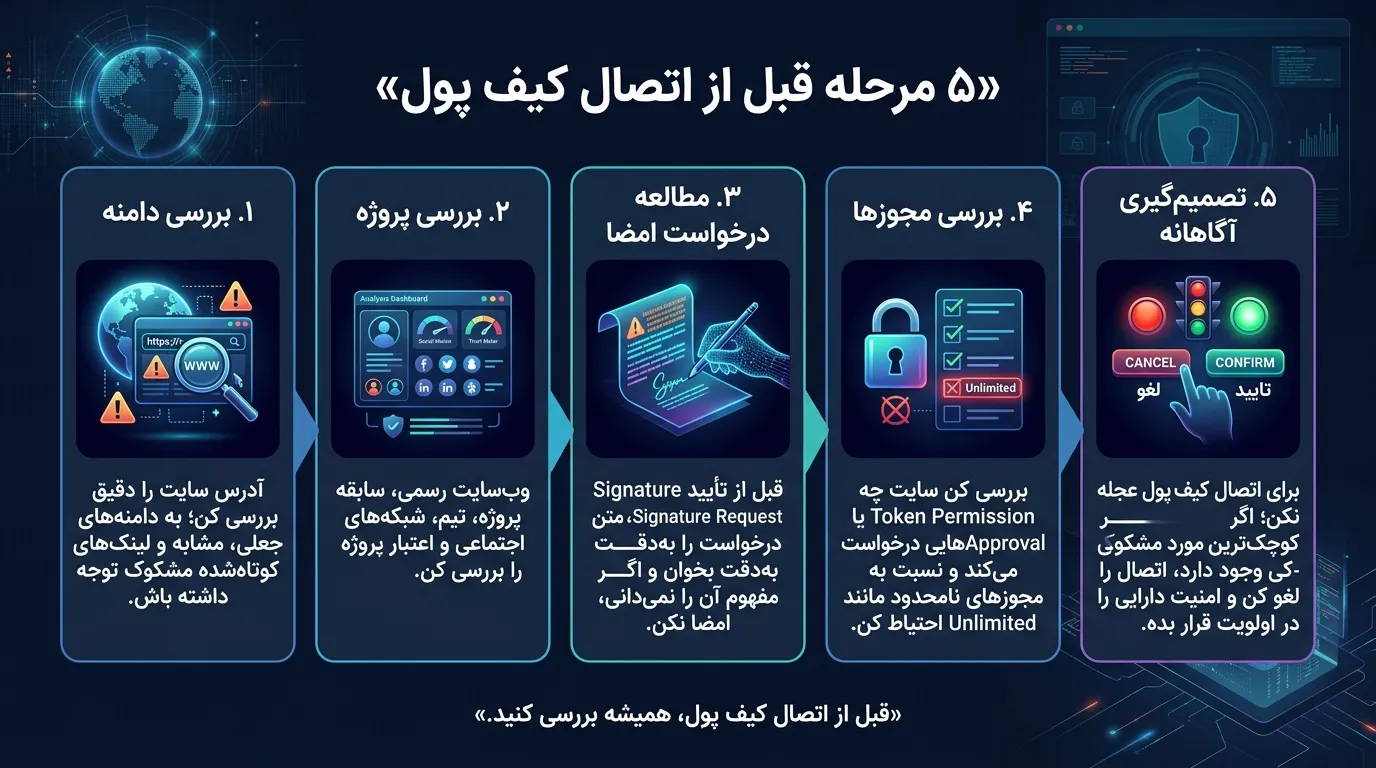
پیش از آنکه کیف پول خود را به هر وبسایت یا برنامه غیرمتمرکز متصل کنید، چند دقیقه برای بررسی موارد زیر وقت بگذارید:
✅ ۱. آدرس وبسایت را بررسی کنید
- آیا دامنه دقیقاً همان دامنه رسمی پروژه است؟
- آیا از طریق وبسایت رسمی یا شبکههای اجتماعی معتبر پروژه وارد شدهاید؟
- آیا گواهی امنیتی (HTTPS) فعال است؟
ورود از طریق لینکهای ارسالشده در پیامهای خصوصی یا گروههای ناشناس میتواند ریسک را افزایش دهد.
✅ ۲. هدف اتصال کیف پول را بدانید
از خود بپرسید:
- چرا این وبسایت به اتصال کیف پول نیاز دارد؟
- آیا این درخواست با عملکرد وبسایت منطقی است؟
- آیا بدون اتصال کیف پول نیز میتوان اطلاعات بیشتری درباره پروژه به دست آورد؟
✅ ۳. متن درخواست امضا را بررسی کنید
کیف پولهای مختلف، اطلاعات متفاوتی درباره درخواستهای امضا نمایش میدهند. اگر مفهوم درخواست برای شما روشن نیست، بهتر است آن را تأیید نکنید تا ابتدا اطلاعات بیشتری کسب کنید.
✅ ۴. اعتبار پروژه را ارزیابی کنید
پیش از هر تعامل، بررسی کنید:
- آیا پروژه مستندات فنی دارد؟
- آیا کانالهای رسمی فعال هستند؟
- آیا تیم توسعه یا شرکت سازنده اطلاعات شفافی ارائه کردهاند؟
- آیا منابع معتبر درباره پروژه مطلب منتشر کردهاند؟
✅ ۵. مجوزهای صادرشده را بهصورت دورهای مرور کنید
اگر در گذشته به برنامههای غیرمتمرکز مختلف متصل شدهاید، بهتر است بهصورت دورهای مجوزهای فعال کیف پول خود را بررسی و در صورت نیاز، مجوزهای غیرضروری را لغو کنید.
مطالعه موردی (Case Study)
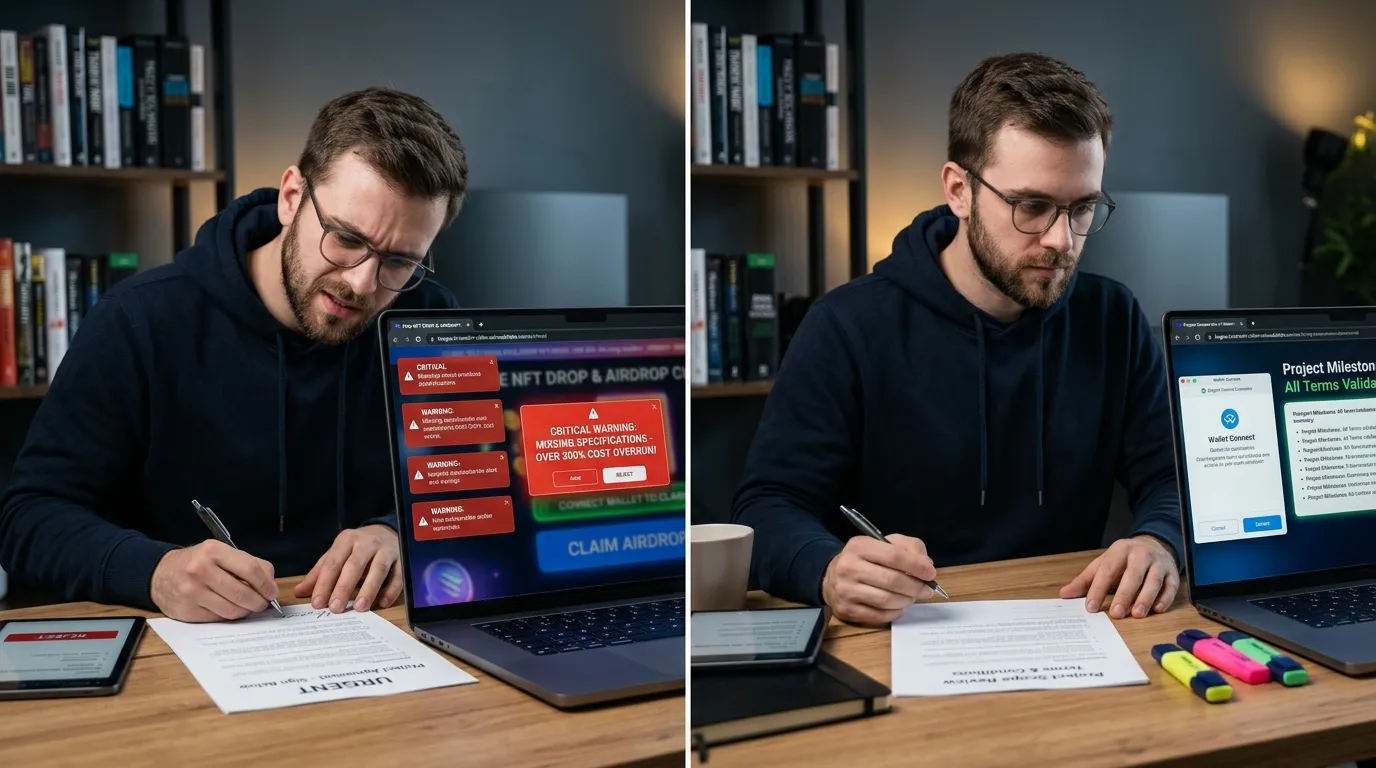
فرض کنید کاربری در شبکههای اجتماعی با تبلیغی روبهرو میشود که وعده دریافت یک NFT رایگان را میدهد.
کاربر وارد وبسایت میشود، کیف پول خود را متصل میکند و بدون مطالعه دقیق، چند درخواست را تأیید میکند.
مدتی بعد متوجه میشود یکی از مجوزهای صادرشده به قراردادی مربوط بوده که شناخت کافی از آن نداشته است.
این سناریو نشان میدهد که حتی اگر ظاهر یک وبسایت حرفهای باشد، بررسی دقیق درخواستها و اعتبار پروژه همچنان ضروری است.
مقایسه رفتار ایمن و رفتار پرریسک
رفتار ایمنرفتار پرریسک
ورود از وبسایت رسمی
ورود از لینکهای ناشناس
بررسی دامنه
بیتوجهی به آدرس سایت
مطالعه درخواست امضا
تأیید سریع بدون بررسی
تحقیق درباره پروژه
اعتماد صرف به تبلیغات
بازبینی مجوزهای کیف پول
فراموش کردن مجوزهای قدیمی
چکلیست طلایی امنیت کیف پول
پیش از هر اتصال یا امضا، این موارد را مرور کنید:
✅ آیا وبسایت رسمی است؟
✅ آیا هدف درخواست را میدانم؟
✅ آیا پروژه را بررسی کردهام؟
✅ آیا عجله یا فشار زمانی وجود دارد؟
✅ آیا محتوای درخواست برایم قابل فهم است؟
اگر پاسخ یکی از این پرسشها منفی است، بهتر است پیش از ادامه، اطلاعات بیشتری جمعآوری کنید.
سوالات متداول (FAQ)
آیا هر ایردراپی خطرناک است؟
خیر. بسیاری از پروژههای معتبر برای معرفی خدمات خود ایردراپ برگزار میکنند. مهم آن است که پیش از تعامل، اعتبار پروژه و درخواستهای نمایشدادهشده را بررسی کنید.
آیا دریافت یک NFT ناشناس بهتنهایی باعث سرقت دارایی میشود؟
خیر. دریافت یا مشاهده یک NFT ناشناس بهخودیخود به معنای از دست رفتن دارایی نیست. با این حال، بهتر است پیش از هرگونه تعامل با آن، درباره منبع و هدف آن تحقیق کنید.
آیا اتصال کیف پول همیشه خطرناک است؟
خیر. اتصال کیف پول بخشی طبیعی از استفاده از بسیاری از برنامههای غیرمتمرکز است. آنچه اهمیت دارد، بررسی اعتبار برنامه و دقت در درخواستهای بعدی است.
آیا میتوان مجوزهای قدیمی را لغو کرد؟
در بسیاری از شبکهها، امکان بازبینی و لغو برخی مجوزهای صادرشده وجود دارد. انجام این بررسی بهصورت دورهای میتواند بخشی از مدیریت امنیت کیف پول باشد.
جمعبندی
ایردراپها و NFTهای رایگان، ابزارهایی هستند که هم توسط پروژههای معتبر و هم توسط افراد سودجو مورد استفاده قرار میگیرند. بنابراین، مهمترین عامل در حفظ امنیت، رفتار آگاهانه کاربر است.
بررسی دامنه وبسایت، شناخت پروژه، مطالعه درخواستهای امضا و پرهیز از تصمیمگیری عجولانه میتواند احتمال مواجهه با بسیاری از ریسکهای رایج را کاهش دهد.
در دنیای داراییهای دیجیتال، امنیت تنها به ابزارها وابسته نیست؛ بلکه به شیوه تصمیمگیری کاربران نیز بستگی دارد.
بلاگها و مقالات
مشاهده همه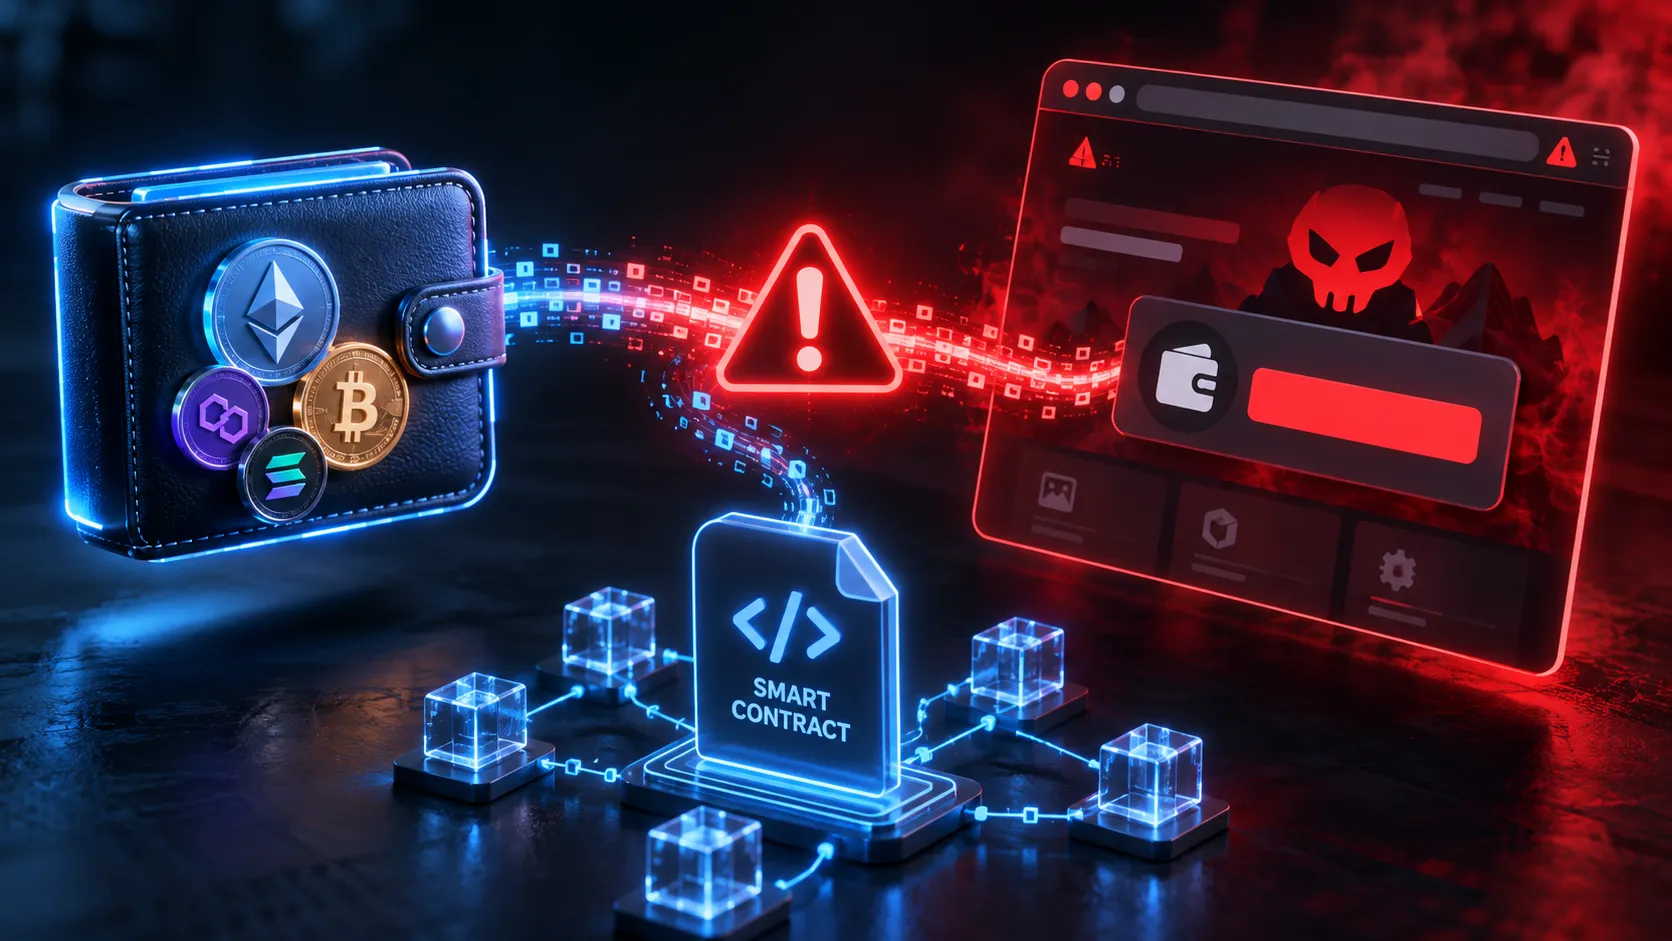
Wallet Drainer چیست؟
فرض کنید وارد وبسایتی میشوید که ادعا میکند به مناسبت سالگرد یک پروژه رمزارزی، توکن رایگان توزیع میکند. ظاهر سایت حرفهای است. لوگوی پروژه، تعداد شرکتکنندگان و شمارش معکوس نیز نمایش داده میشود. برای دریافت پاداش فقط باید کیف پول خود را متصل کنید. پس از اتصال، پیغامی برای تأیید یک درخواست ظاهر میشود. کاربر تصور میکند این درخواست صرفاً برای دریافت Airdrop است. اما چند دقیقه بعد، بخشی از دارایی کیف پول او بدون انتظار قبلی منتقل میشود. در چنین شرایطی ممکن است کاربر قربانی یک Wallet Drainer شده باشد. Wallet Drainer به ابزار یا زیرساخت مخربی گفته میشود که برای فریب کاربر و انتقال غیرمجاز دارایی او طراحی شده است. این حمله الزاماً به شکستن رمزنگاری بلاکچین یا سرقت مستقیم Private Key نیاز ندارد. گاهی مهاجم از همان مجوز یا امضایی استفاده میکند که قربانی با تصور دیگری تأیید کرده است.
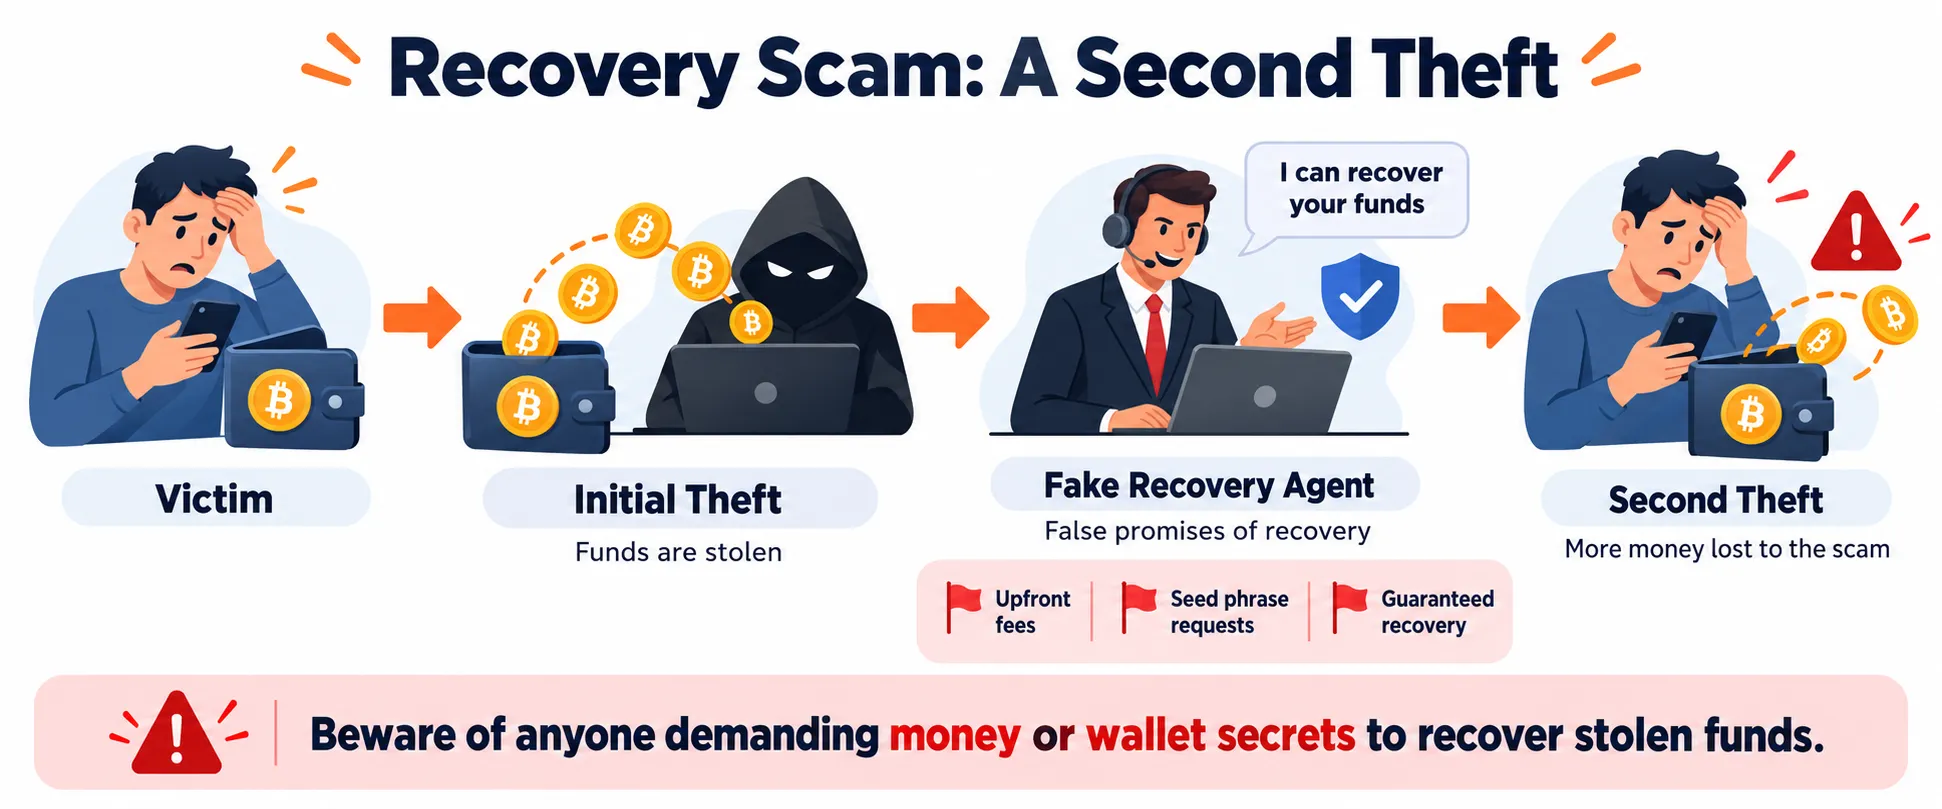
Crypto Recovery Scam چیست؟
فردی 50,000 USDT در یک کلاهبرداری از دست داده است. برای پیدا کردن راهحل، موضوع را در شبکه اجتماعی یا یک Forum مطرح میکند. چند ساعت بعد پیامی دریافت میکند: «ما یک تیم Blockchain Recovery هستیم. پول شما را پیدا کردهایم و میتوانیم ظرف ۴۸ ساعت آن را برگردانیم.» برای شروع فقط باید: 1,500 USDT Recovery Fee پرداخت کند. قربانی که به دنبال بازگرداندن سرمایه خود است، مبلغ را میپردازد. کمی بعد درخواست دیگری میآید: «دارایی Freeze شده است؛ برای آزادسازی باید Tax پرداخت کنید.» این همان Recovery Scam است؛ یعنی هدفگرفتن فردی که قبلاً قربانی شده است.
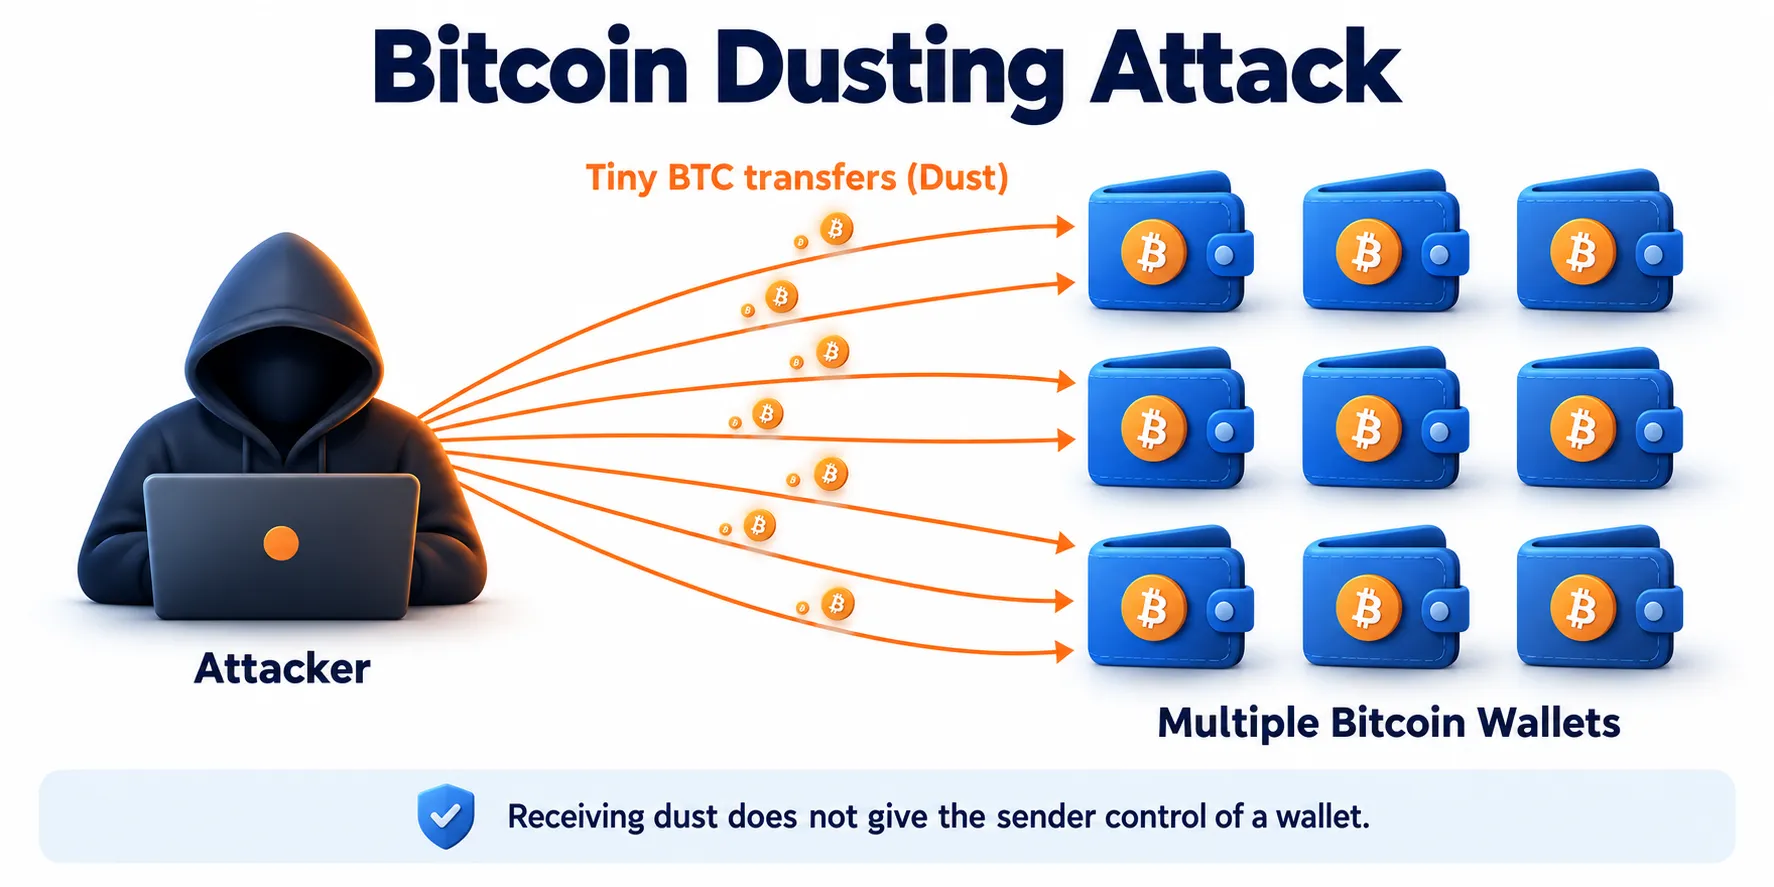
Dusting Attack چیست؟
یک روز Wallet خود را باز میکنید و متوجه میشوید مقدار بسیار کوچکی رمزارز دریافت کردهاید. مثلاً: 0.00000... BTC فرستنده را نمیشناسید. هیچ معاملهای هم انجام ندادهاید. مقدار آنقدر ناچیز است که شاید اهمیتی به آن ندهید. اما سؤال اینجاست: چرا یک فرد ناشناس باید برای شما رمزارز ارسال کند؟ یکی از احتمالات، Dusting Attack است. در این روش، مهاجم مقادیر بسیار کوچک رمزارز را به تعداد زیادی Address ارسال میکند و سپس رفتار بعدی آنها را زیر نظر میگیرد. راهنماهای امنیتی منتشرشده در ۲۰۲۶ نیز همچنان Dusting را بهعنوان یک تکنیک برای تحلیل ارتباط میان آدرسها و در برخی سناریوها زمینهسازی برای Phishing معرفی میکنند. Binance.US Help Center
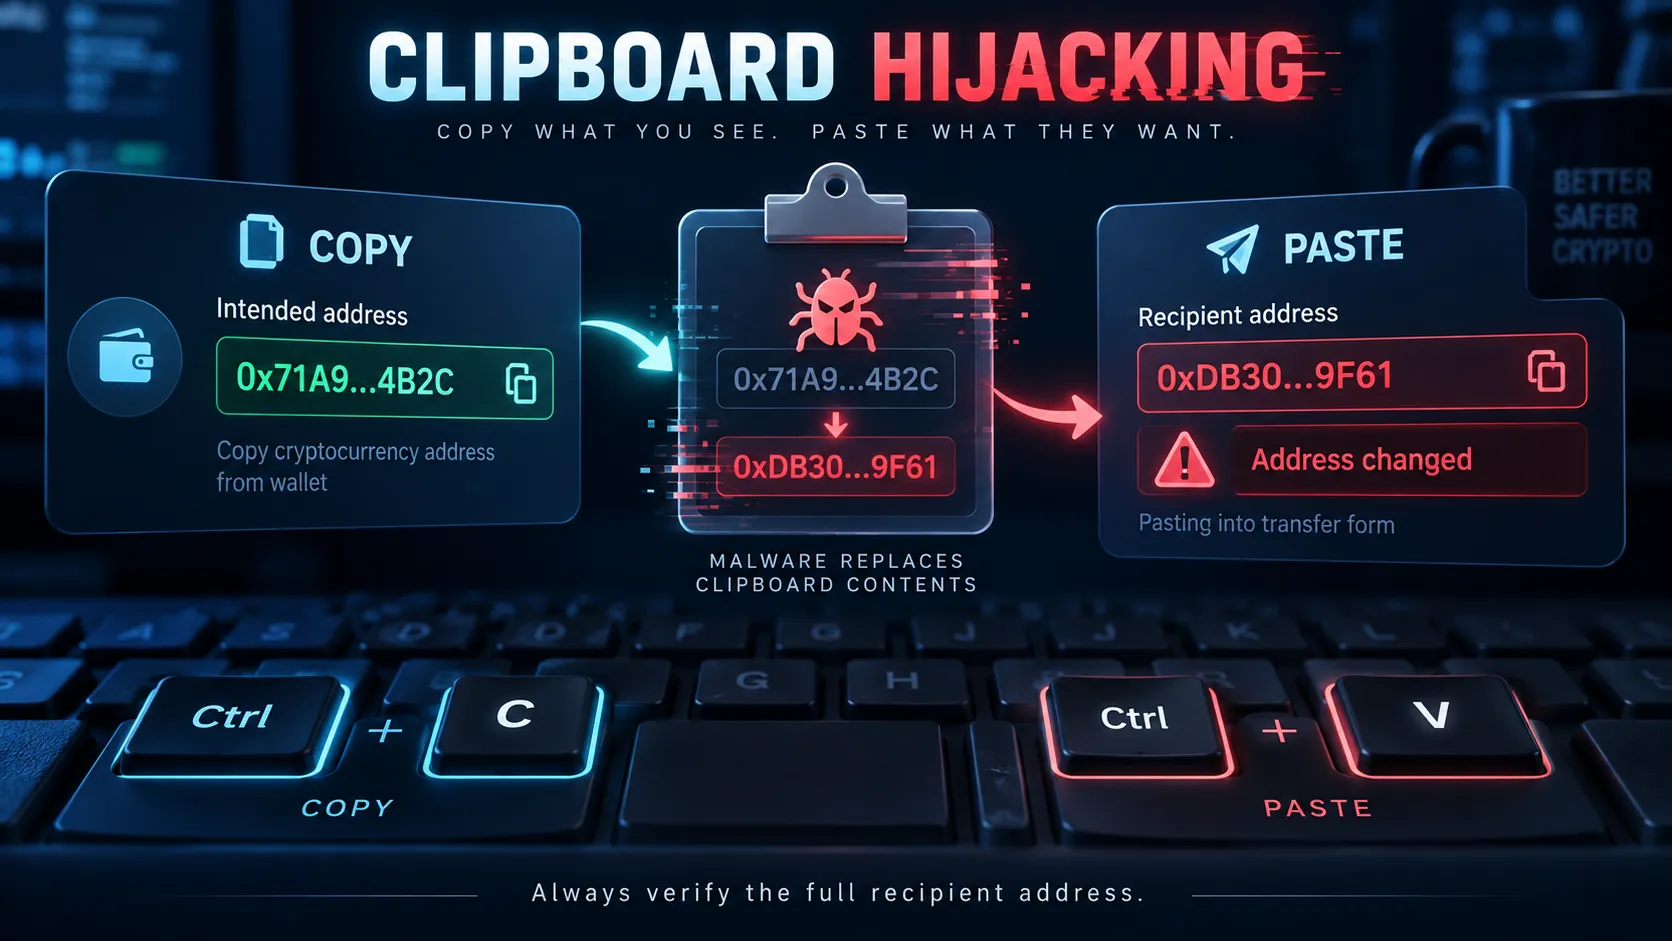
Clipboard Hijacking چیست؟
تصور کنید قصد دارید 10,000 USDT ارسال کنید. آدرس مقصد را از پیام دوست یا صرافی Copy میکنید. وارد Wallet میشوید. Paste میکنید. چند ثانیه بعد Transaction را تأیید میکنید. Blockchain نیز بدون هیچ خطایی تراکنش را ثبت میکند. اما پول به مقصد نمیرسد. چرا؟ چون آدرسی که Paste کردهاید همان آدرسی نبوده که Copy کرده بودید. این سناریو یکی از خطرناکترین نمونههای Clipboard Hijacking است.
