RBF و CPFP در بیتکوین چیست؟
آموزش تحلیل تراکنشهای جایگزینشده و تأییدنشده
فرض کنید در حال بررسی یک پرونده مالی هستید. شاکی اعلام میکند که مبلغ ۰٫۵ بیتکوین به کیف پول شخص دیگری ارسال کرده و شناسه تراکنش را نیز در اختیار شما قرار میدهد. هنگامی که TXID را در یک Blockchain Explorer بررسی میکنید، تراکنش در وضعیت تأییدنشده قرار دارد. مدتی بعد، همان شناسه دیگر در نمای اصلی Explorer دیده نمیشود، اما تراکنش دیگری با مبلغی مشابه ظاهر شده است. آیا تراکنش اولیه حذف شده است؟ آیا فرستنده قصد فریب گیرنده را داشته؟ آیا شبکه بیتکوین دچار مشکل شده است؟ پاسخ ممکن است به یکی از سازوکارهای مدیریت کارمزد در بیتکوین، یعنی Replace-by-Fee یا RBF، مربوط باشد. برای تحلیل درست چنین وضعیتی، باید تفاوت تراکنش منتشرشده، تراکنش پذیرفتهشده در Mempool و تراکنش نهاییشده در بلاک را بشناسیم. فهرست مطالب ۱. چرخه حیات تراکنش بیتکوین ۲. Mempool چیست؟ ۳. RBF چگونه کار میکند؟ ۴. CPFP چیست؟ ۵. تفاوت RBF و Double Spending ۶. بررسی تراکنشهای جایگزینشده ۷. کاربرد در گزارش کارشناسی ۸. پرسشهای متداول
۱. تراکنش بیتکوین چگونه تأیید میشود؟
زمانی که کاربر تراکنشی را امضا و منتشر میکند، این تراکنش به شبکه ارسال میشود.
نودهای بیتکوین، براساس قواعد اعتبارسنجی و سیاستهای پذیرش خود، آن را بررسی میکنند.
اگر تراکنش شرایط لازم را داشته باشد، ممکن است در Mempool نودها نگهداری شود.
Mempool فضایی برای نگهداری تراکنشهای تأییدنشده است.
اما باید به نکته مهمی توجه کرد: بیتکوین یک Mempool واحد و جهانی ندارد.
هر نود میتواند مجموعهای متفاوت از تراکنشهای تأییدنشده را مشاهده یا نگهداری کند.
در نتیجه، ممکن است یک Explorer تراکنشی را نمایش دهد، در حالی که سرویس دیگر هنوز آن را مشاهده نکرده باشد.
تراکنش زمانی تأیید میشود که در یک بلاک معتبر قرار گیرد.
۲. چرا تراکنش در Mempool باقی میماند؟
یکی از دلایل رایج، پایینبودن نرخ کارمزد نسبت به شرایط فعلی شبکه است.
ماینرها معمولاً برای انتخاب تراکنشها به درآمد کارمزد و محدودیت فضای بلاک توجه میکنند.
نرخ کارمزد بیتکوین اغلب با واحد sat/vB بیان میشود؛ یعنی ساتوشی به ازای هر بایت مجازی تراکنش.
فرض کنید یک تراکنش با نرخ ۲ sat/vB منتشر شده است، اما تراکنشهای زیادی با نرخهای بالاتر در انتظار تأیید هستند.
در این شرایط ممکن است تراکنش برای مدت بیشتری تأییدنشده باقی بماند.
البته زمان تأیید فقط به نرخ کارمزد وابسته نیست و عوامل دیگری مانند سیاست نودها و وضعیت شبکه نیز مؤثرند.
۳. RBF چیست؟
RBF مخفف Replace-by-Fee است.
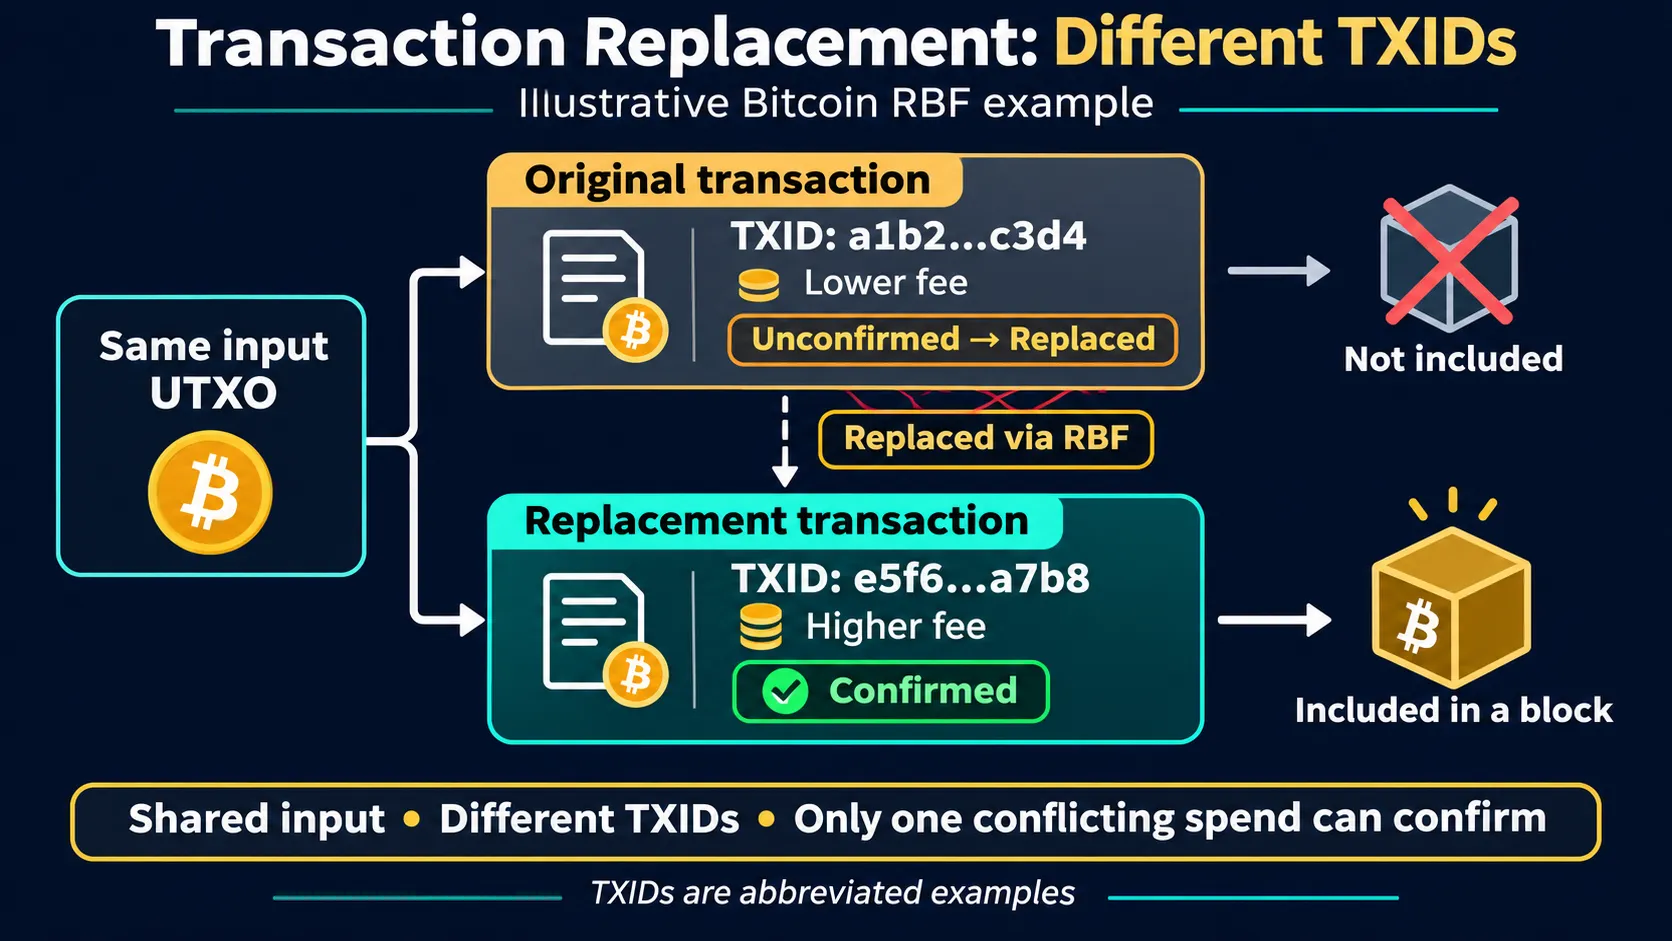
این سازوکار اجازه میدهد یک تراکنش تأییدنشده، تحت شرایط سیاست پذیرش نودها، با تراکنش دیگری که کارمزد مناسبی ارائه میکند جایگزین شود.
برای مثال:
TX-A
Input: UTXO-1
Recipient: 0.5 BTC
Fee: 0.00001 BTC
↓ Replacement
TX-B
Input: UTXO-1
Recipient: 0.5 BTC
Fee: 0.00005 BTC
در این مثال، هر دو تراکنش تلاش میکنند یک UTXO مشترک را خرج کنند.
بنابراین نمیتوانند هر دو در زنجیره معتبر نهایی شوند.
اگر تراکنش جایگزین پذیرفته و تأیید شود، تراکنش اولیه دیگر نمیتواند همان ورودی خرجشده را مصرف کند.
۴. آیا RBF همیشه مقصد تراکنش را تغییر میدهد؟
خیر.
در استفاده معمول برای افزایش کارمزد، مقصد و مبلغ پرداخت ممکن است ثابت بمانند و فقط کارمزد افزایش یابد.
اما از نظر فنی، یک تراکنش جایگزین الزاماً نباید همان خروجیهای قبلی را داشته باشد.
بنابراین تحلیلگر نباید فرض کند که وجود RBF فقط به معنی تغییر کارمزد است.
در بررسی کارشناسی باید خروجیهای تراکنش اولیه و جایگزین بهصورت مستقل مقایسه شوند.
۵. چرا TXID تغییر میکند؟
TXID از دادههای تراکنش محاسبه میشود.
وقتی محتوای تراکنش تغییر کند، معمولاً شناسه آن نیز تغییر خواهد کرد.
در نتیجه:
Original Transaction → TXID-A
Replacement Transaction → TXID-B
ممکن است شاکی فقط TXID-A را ارائه کرده باشد، در حالی که تراکنش نهایی با TXID-B تأیید شده است.
اگر کارشناس فقط شناسه اولیه را جستجو کند، ممکن است به اشتباه نتیجه بگیرد هیچ پرداختی انجام نشده است.
۶. آیا RBF همان Double Spending است؟
RBF شامل ساخت تراکنشهای متعارضی است که برخی ورودیهای مشترک دارند، اما باید میان استفاده مشروع برای افزایش کارمزد و سوءاستفاده برای فریب گیرنده تفاوت گذاشت.
برای مثال، فرستنده ممکن است تراکنش اولیه را فقط برای افزایش کارمزد جایگزین کند.
در مقابل، شخصی ممکن است به گیرنده یک تراکنش تأییدنشده نشان دهد و سپس تلاش کند همان ورودیها را به مقصد دیگری خرج کند.
در چنین وضعیتی، خطر پذیرش پرداخت تأییدنشده اهمیت پیدا میکند.
اما مشاهده RBF بهتنهایی اثباتکننده قصد کلاهبرداری نیست.
۷. CPFP چیست؟
CPFP مخفف Child Pays for Parent است.
در این روش، بهجای جایگزینکردن تراکنش اولیه، یک تراکنش جدید ایجاد میشود که خروجی خرجنشده تراکنش تأییدنشده را مصرف میکند.
تراکنش دوم کارمزد بالاتری میپردازد تا مجموعه تراکنشهای وابسته برای ماینر جذابتر شود.
ساختار مفهومی:
Parent Transaction
Low Fee
↓
Unconfirmed Output
↓
Child Transaction
High Fee
در این وضعیت، برخلاف RBF، تراکنش اولیه لزوماً جایگزین نمیشود.
بلکه تراکنش دوم برای کمک به تأیید مجموعه ایجاد میشود.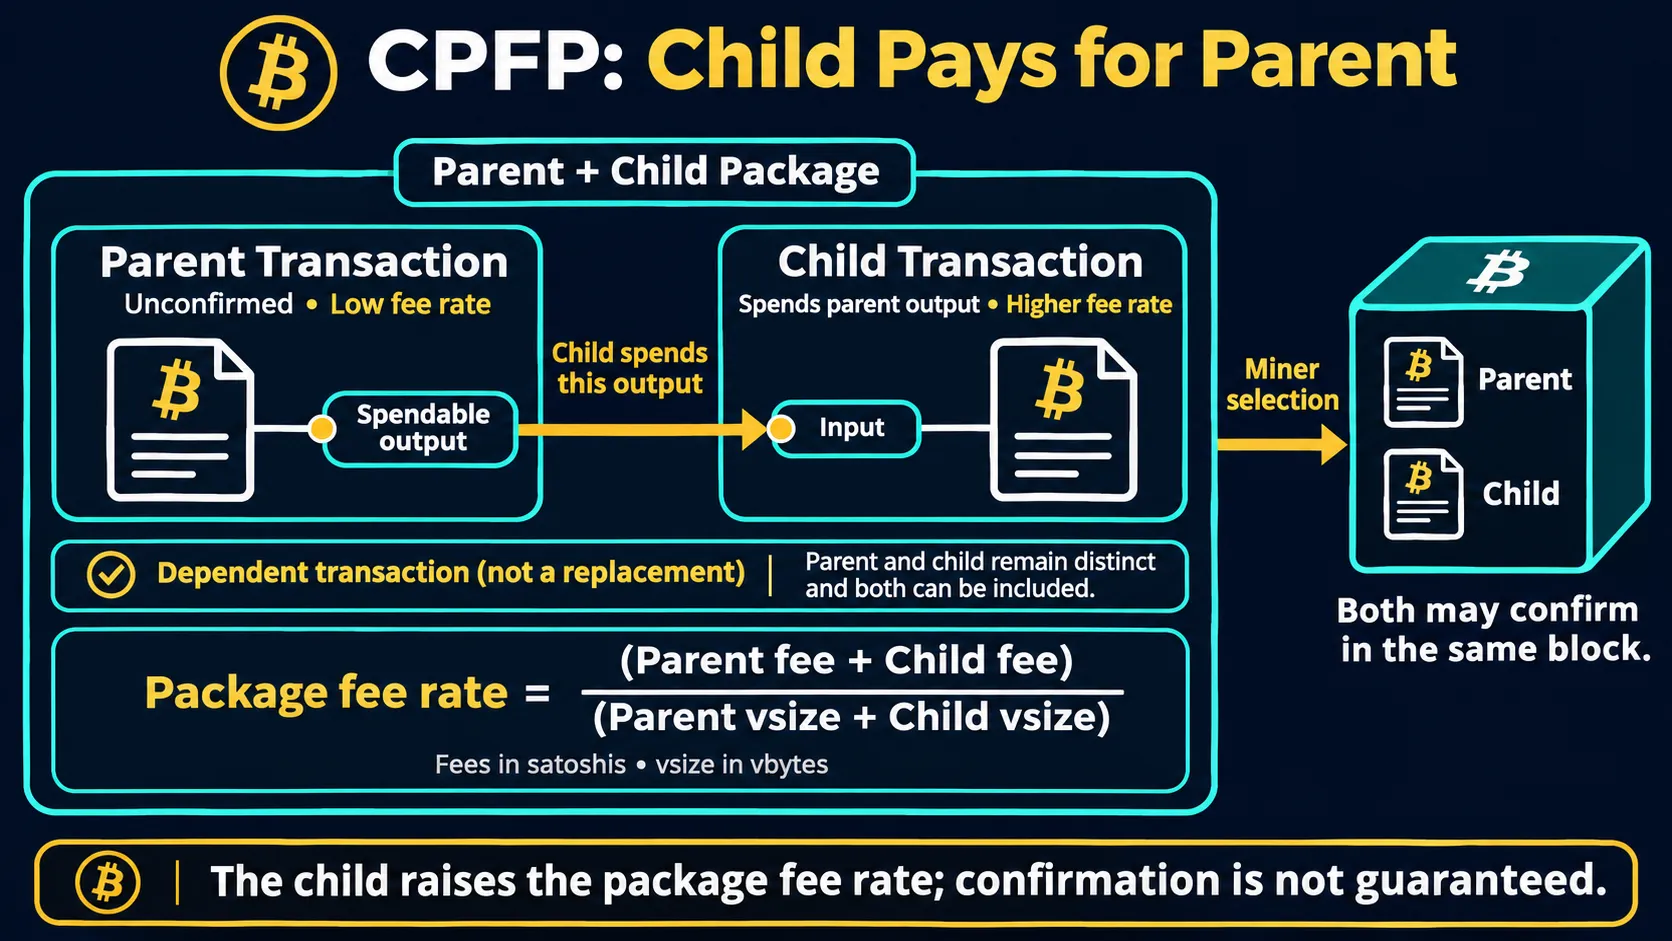
۸. تفاوت RBF و CPFP
ویژگی
RBF
CPFP
روش اصلی
جایگزینی تراکنش تأییدنشده
ایجاد تراکنش فرزند
تغییر TXID اولیه
تراکنش جایگزین TXID جدید دارد
TXID تراکنش والد تغییر نمیکند
استفاده از ورودی مشترک
بله، در تراکنش متعارض
فرزند خروجی والد را مصرف میکند
هدف رایج
افزایش کارمزد
افزایش جذابیت کارمزد مجموعه
کاربرد در Forensics
شناسایی نسخه نهایی تراکنش
تحلیل وابستگی والد و فرزند
۹. مثال عملی: اختلاف درباره پرداخت بیتکوین
فرض کنید خریدار ادعا میکند مبلغ ۰٫۸ BTC به فروشنده پرداخت کرده است.
او تصویر تراکنشی را ارائه میکند که در زمان تهیه تصویر هنوز تأیید نشده بود.
اطلاعات اولیه:
TX-A
0.8 BTC → Seller
Status: Unconfirmed
مدتی بعد، بررسی نشان میدهد تراکنش دیگری با یکی از همان ورودیها تأیید شده است:
TX-B
0.799 BTC → Address X
Status: Confirmed
در این شرایط، کارشناس باید مشخص کند:
آیا TX-B واقعاً جایگزین TX-A بوده است؟
آیا Address X متعلق به فروشنده است؟
آیا خروجی پرداخت تغییر کرده است؟
آیا مدارک دیگری درباره توافق طرفین وجود دارد؟
صرف مشاهده دو TXID برای نتیجهگیری درباره فریب کافی نیست.
۱۰. چگونه تراکنش جایگزینشده را بررسی کنیم؟
ابتدا TXID اولیه و وضعیت آن را ثبت کنید.
سپس ورودیهای تراکنش را استخراج کنید.
در مرحله بعد بررسی کنید آیا تراکنش دیگری همان UTXOها را مصرف کرده است.
اگر تراکنش متعارض پیدا شد، خروجیها، کارمزد، زمان انتشار قابل مشاهده و وضعیت تأیید آن را مقایسه کنید.
باید توجه داشت که زمان انتشار اولیه تراکنش در شبکه، مانند زمان بلاک، یک واقعیت واحد و همگانی نیست؛ سرویسهای مختلف ممکن است زمان مشاهده متفاوتی ثبت کرده باشند.
۱۱. اهمیت دادههای Mempool در تحقیقات
برخلاف تراکنشهای تأییدشده، اطلاعات تراکنشهای تأییدنشده ممکن است در همه سرویسها برای همیشه نگهداری نشوند.
بنابراین اگر پرونده به یک تراکنش تأییدنشده وابسته است، حفظ شواهد اولیه اهمیت زیادی دارد.
برای مثال، ممکن است لازم باشد این موارد ثبت شوند:
- TXID اولیه
- داده خام تراکنش
- زمان مشاهده توسط سرویس
- وضعیت تأیید
- ورودیها و خروجیها
- نرخ کارمزد
- تراکنشهای متعارض
- شناسه تراکنش نهایی
این اطلاعات میتوانند در بازسازی اختلاف مالی مؤثر باشند.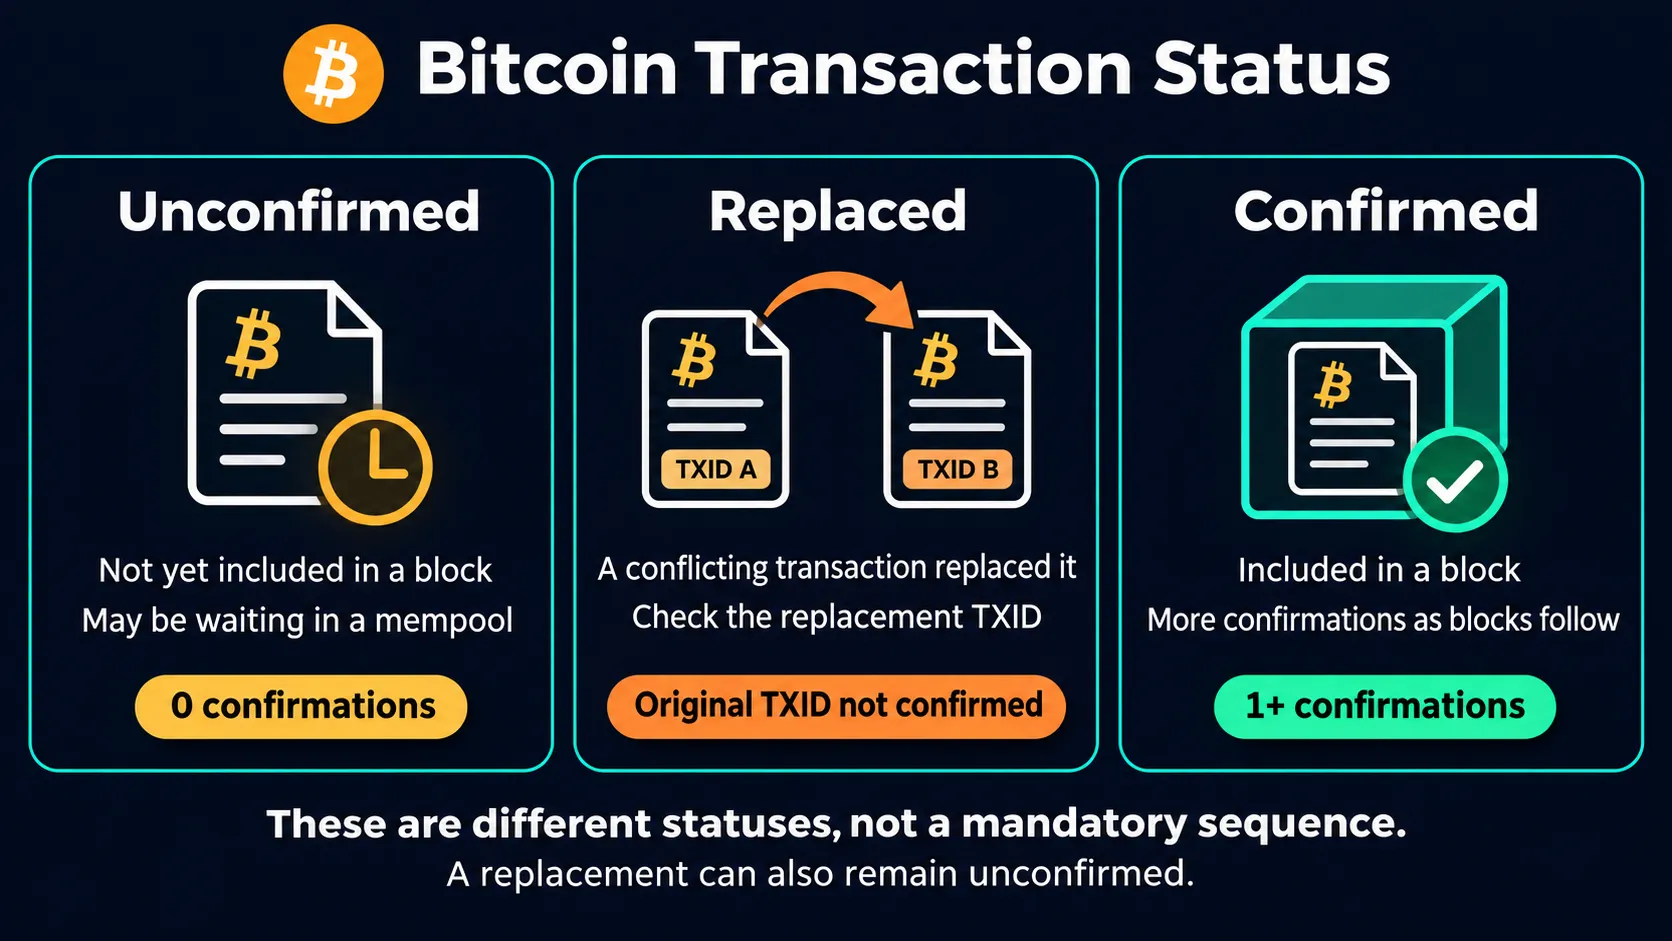
۱۲. نکته مهم درباره تأیید نهایی
تا زمانی که تراکنش در بلاک قرار نگرفته است، نباید آن را معادل یک پرداخت نهاییشده در نظر گرفت.
حتی پس از یک تأیید نیز احتمال بازسازماندهی زنجیره، هرچند معمولاً محدود، وجود دارد.
به همین دلیل بسیاری از سرویسها براساس ارزش پرداخت و سیاست مدیریت ریسک خود، تعداد مشخصی تأیید درخواست میکنند.
این موضوع به معنی وجود یک عدد جهانی و تضمینشده برای تمام پرداختها نیست.
۱۳. روش نگارش گزارش کارشناسی
برای توضیح موضوع به مرجع قضایی میتوان نوشت:
«تراکنش اولیه ارائهشده توسط شاکی در زمان بررسی، در زنجیره اصلی تأیید نشده بود. بررسی ورودیهای آن نشان داد تراکنش دیگری با مصرف ورودی مشترک در شبکه تأیید شده است. بنابراین برای تعیین وضعیت نهایی انتقال، خروجیهای تراکنش تأییدشده ملاک تحلیل قرار گرفت.»
سپس باید شناسه کامل هر دو تراکنش و مستندات فنی ارائه شوند.
۱۴. اشتباهات رایج
یکی از خطاهای مهم، برابر دانستن تراکنش منتشرشده با تراکنش تأییدشده است.
اشتباه دیگر، فرضکردن این موضوع است که هر تغییر TXID نشانه کلاهبرداری است.
همچنین نباید یک تراکنش CPFP را با تراکنش جایگزین RBF اشتباه گرفت.
در نهایت، دادههای یک Explorer درباره Mempool باید با توجه به محدودیتهای مشاهده و نگهداری همان سرویس تفسیر شوند.
پرسشهای متداول
آیا RBF میتواند تراکنش تأییدشده را تغییر دهد؟
خیر. RBF برای جایگزینی تراکنشهای تأییدنشده در چارچوب سیاستهای پذیرش نودها کاربرد دارد.
آیا همه تراکنشهای بیتکوین قابل جایگزینی هستند؟
پذیرش جایگزینی به سیاست نودها و شرایط تراکنش بستگی دارد. در برخی پیادهسازیهای جدید، سیاست Full RBF نیز استفاده میشود.
آیا گیرنده میتواند از CPFP استفاده کند؟
در بعضی شرایط، اگر گیرنده خروجی تأییدنشده قابلخرجی داشته باشد، میتواند تراکنش فرزند با کارمزد مناسب ایجاد کند.
آیا تغییر TXID به معنی تغییر مالک دارایی است؟
خیر. باید خروجیهای واقعی تراکنش جایگزین بررسی شوند.
نتیجهگیری
RBF و CPFP دو سازوکار مهم برای مدیریت کارمزد تراکنشهای تأییدنشده بیتکوین هستند.
در Blockchain Forensics، شناخت این دو روش مانع از آن میشود که تغییر شناسه تراکنش یا تأخیر در تأیید، بهاشتباه نشانه حذف تراکنش یا وقوع جرم تلقی شود.
مهمترین اصل، شناسایی تراکنش نهایی و بررسی دقیق ورودیها و خروجیهای آن است.
دعوت به اقدام: اگر در پروندهای با تراکنش بیتکوین تأییدنشده یا TXID ناپدیدشده مواجه شدهاید، پیش از نتیجهگیری، وضعیت RBF، تراکنشهای متعارض و ارتباط احتمالی CPFP را بررسی کنید.
بلاگها و مقالات
مشاهده همه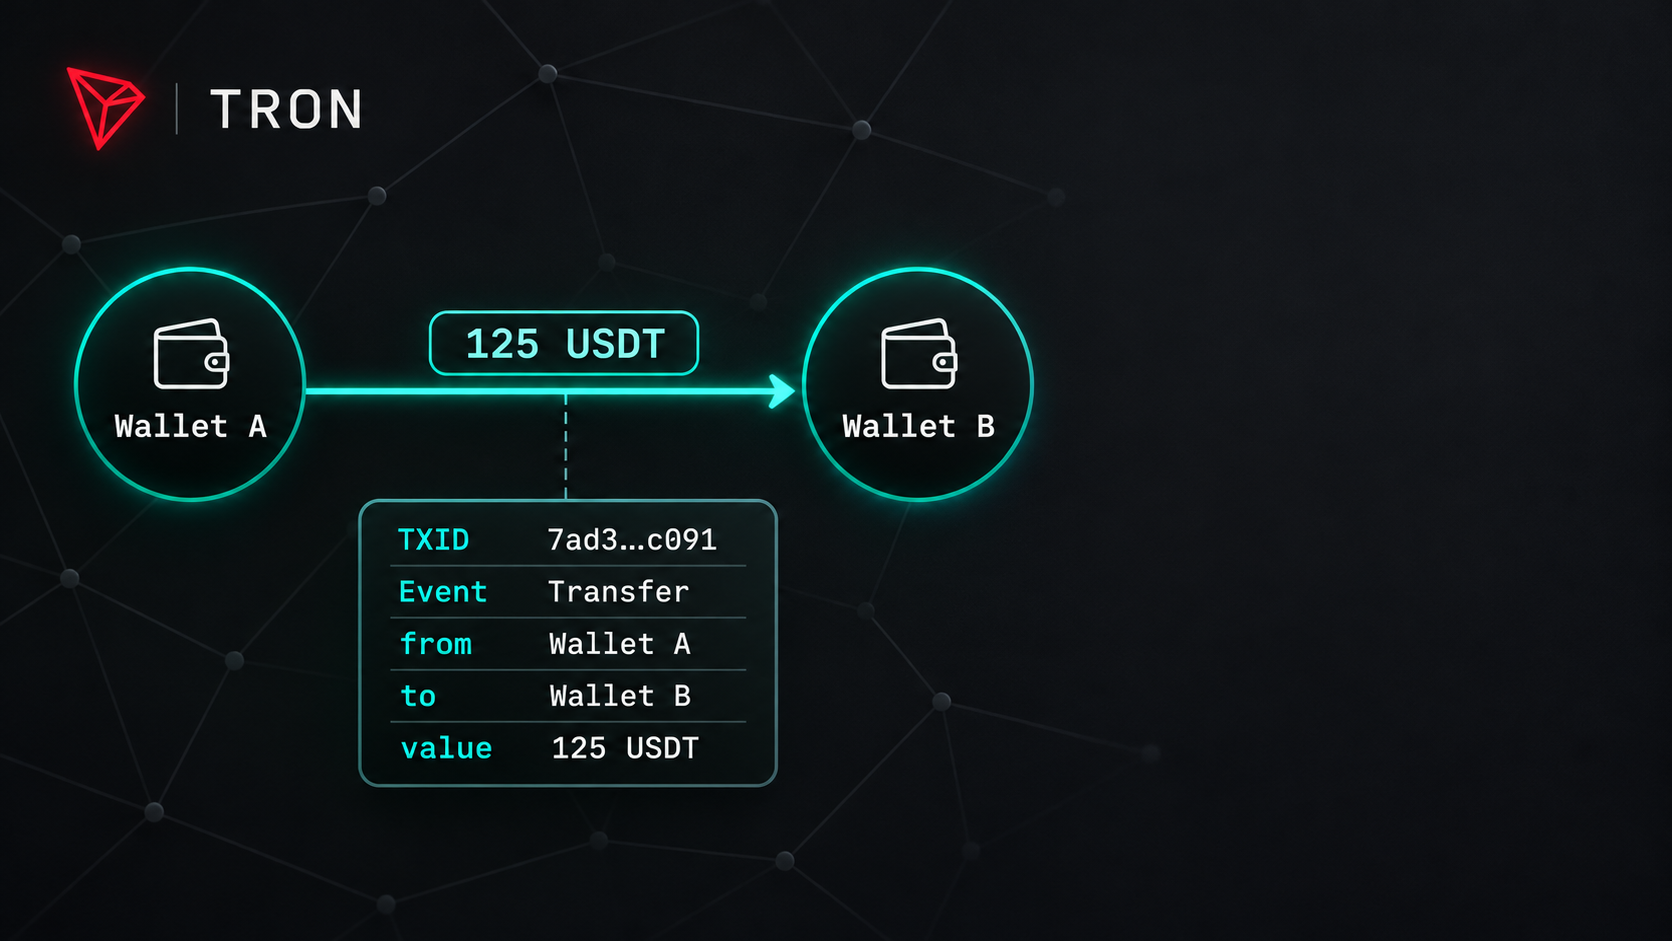
آموزش ردیابی تتر در شبکه TRON؛
شبکه TRON یکی از شبکههایی است که در بررسی تراکنشهای تتر، بهویژه در پروندههای مرتبط با انتقال دارایی، کلاهبرداری و اختلافات مالی، اهمیت زیادی دارد. بسیاری از کاربران هنگام ارسال USDT، تنها آدرس گیرنده و شناسه تراکنش را مشاهده میکنند؛ اما از دید Blockchain Forensics، این اطلاعات نقطه آغاز بررسی هستند، نه پایان آن. فرض کنید شاکی اعلام میکند مبلغ ۲۵ هزار USDT از کیف پول او خارج شده است. بررسی اولیه در TronScan نشان میدهد تراکنش با موفقیت اجرا شده و مبلغ به آدرس مشخصی منتقل شده است. با این حال، برای تهیه گزارش کارشناسی دقیق باید چند پرسش پاسخ داده شود: کدام قرارداد توکن انتقال را ثبت کرده است؟ آیا رویداد انتقال واقعاً در تراکنش وجود دارد؟ آیا تراکنش شامل چند انتقال توکن بوده است؟ آیا آدرس فراخوانیکننده قرارداد با فرستنده واقعی توکن یکسان است؟ پاسخ این پرسشها در بررسی TRC-20 Event Logs و ساختار اجرای قرارداد هوشمند قرار دارد. فهرست مطالب ۱. استاندارد TRC-20 چیست؟ ۲. تفاوت انتقال TRX و USDT ۳. ساختار تراکنشهای قرارداد هوشمند ۴. Event Log چیست؟ ۵. تحلیل رویداد Transfer ۶. تفاوت Internal Transaction و TRC-20 Transfer ۷. استخراج داده از API ۸. سناریوی عملی کارشناسی ۹. خطاهای رایج ۱۰. پرسشهای متداول
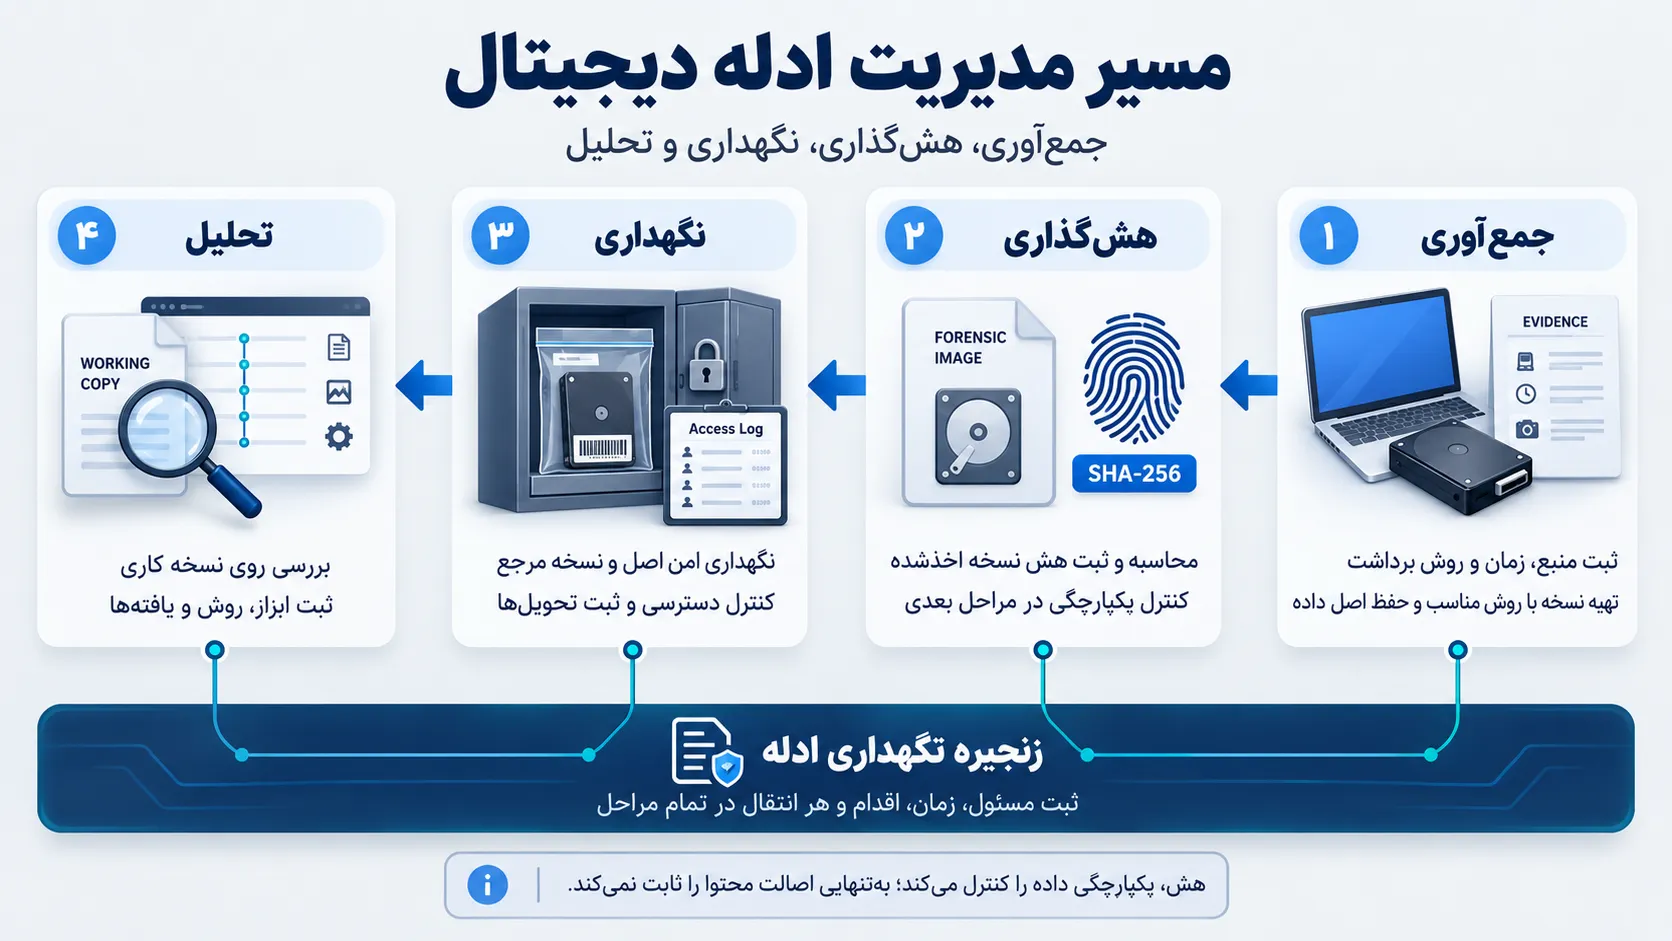
زنجیره حفاظت از ادله دیجیتال در تحقیقات بلاکچین؛
در تحقیقات جرایم رمزارزی، شناسایی مسیر انتقال دارایی تنها بخشی از فرآیند کارشناسی است. بخش مهم دیگر، حفظ و مستندسازی دادههایی است که تحلیل بر مبنای آنها انجام شده است. فرض کنید یک کارشناس موفق میشود مسیر انتقال ۱۲۰ هزار USDT را از کیف پول شاکی تا آدرس واریز یک صرافی شناسایی کند. او از تراکنشها تصاویر متعددی تهیه میکند، فایلهای CSV را دانلود میکند و در نهایت گزارشی برای مرجع قضایی مینویسد. اما هنگام بررسی گزارش، پرسشهایی مطرح میشود: فایلهای CSV چه زمانی دریافت شدهاند؟ آیا دادهها بعد از دریافت تغییر کردهاند؟ از چه ابزارهایی استفاده شده است؟ آیا کارشناس میتواند نشان دهد که نمودار ارائهشده از همان دادههای اولیه استخراج شده است؟ پاسخ این پرسشها در مفهوم Chain of Custody یا زنجیره حفاظت و نگهداری ادله دیجیتال قرار دارد. این مفهوم یکی از پایههای اصلی Digital Forensics است و در تحقیقات بلاکچین نیز کاربرد مهمی دارد. فهرست مطالب ۱. Chain of Custody چیست؟ ۲. تفاوت داده بلاکچین و فایل ادله ۳. مراحل جمعآوری و حفاظت از شواهد ۴. کاربرد هش SHA-256 ۵. مستندسازی ابزارهای تحلیل ۶. بازتولیدپذیری نتایج کارشناسی ۷. مثال عملی در پرونده سرقت USDT ۸. اشتباهات رایج ۹. پرسشهای متداول
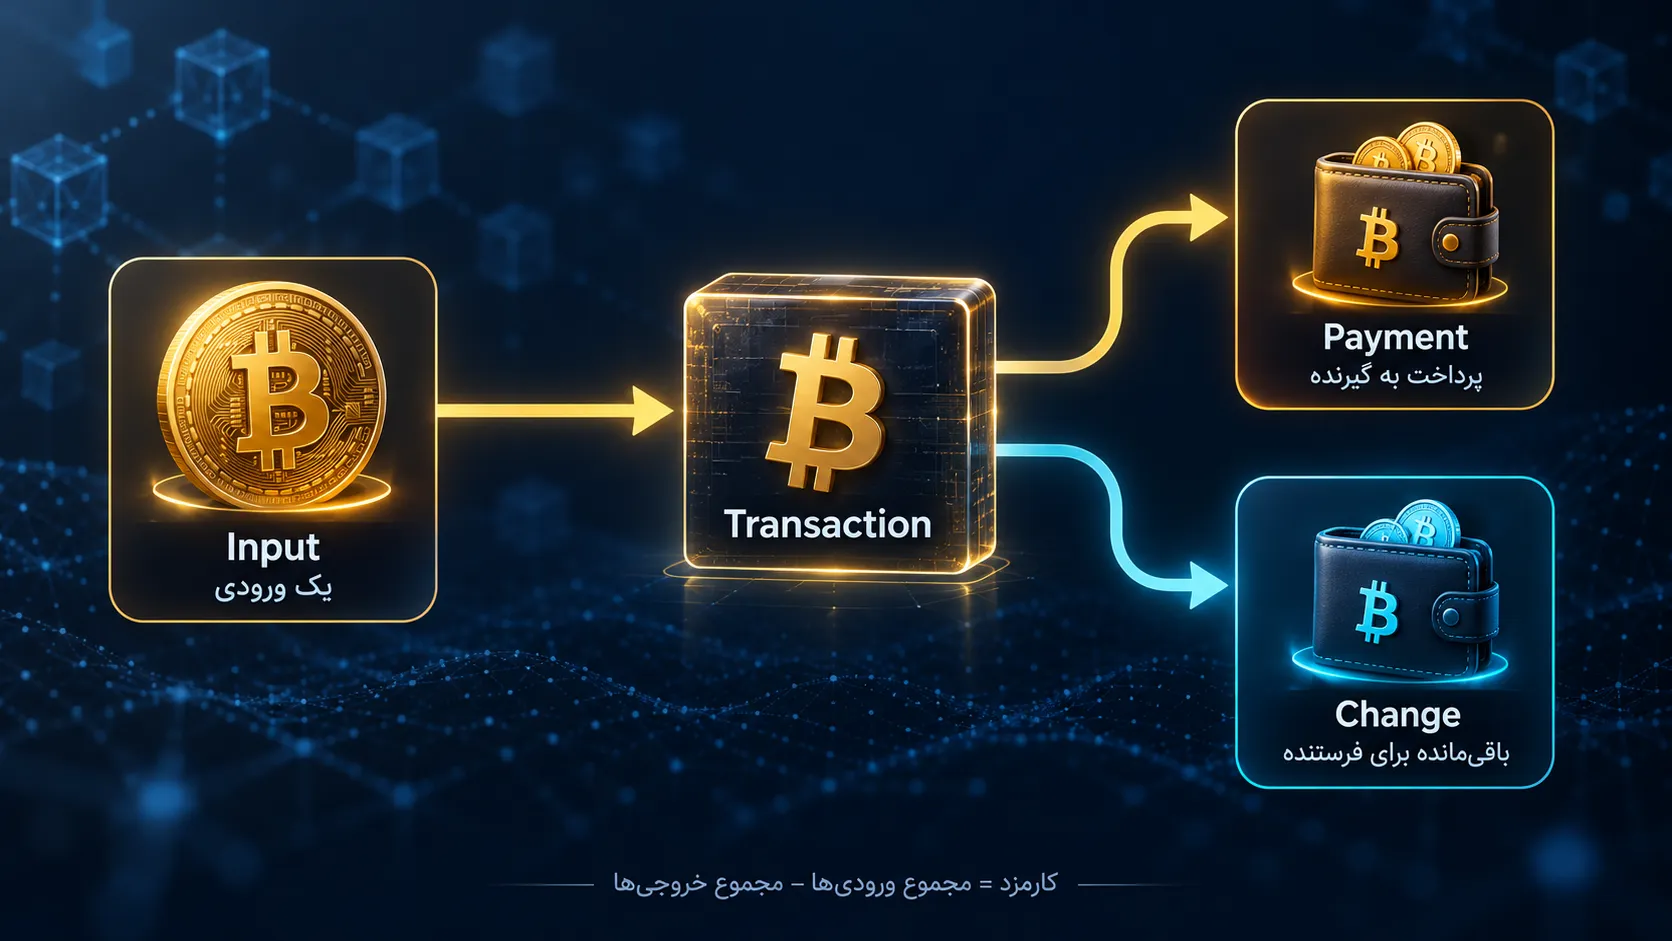
Change Address در بیتکوین چیست؟
فرض کنید در حال بررسی یک پرونده سرقت بیتکوین هستید. از یک آدرس مرتبط با پرونده، تراکنشی با ورودی ۱۰ BTC ثبت شده است. این تراکنش دو خروجی دارد: یکی به مقدار ۱ BTC و دیگری به مقدار ۸٫۹۹۹ BTC. آیا هر دو خروجی متعلق به اشخاص دیگری هستند؟ آیا سارق بیتکوینها را میان دو نفر تقسیم کرده است؟ یا یکی از این خروجیها صرفاً باقیمانده دارایی است که به کیف پول فرستنده بازگشته؟ این پرسش، ما را به یکی از مهمترین مفاهیم تحلیل بیتکوین میرساند: Change Address. درک صحیح Change Address برای ردیابی وجوه، شناسایی مسیر پرداخت و جلوگیری از انتساب اشتباه مالکیت ضروری است. تحلیلگری که با ساختار UTXO آشنا نباشد، ممکن است یک تراکنش عادی را بهاشتباه انتقال دارایی میان چند شخص تفسیر کند.
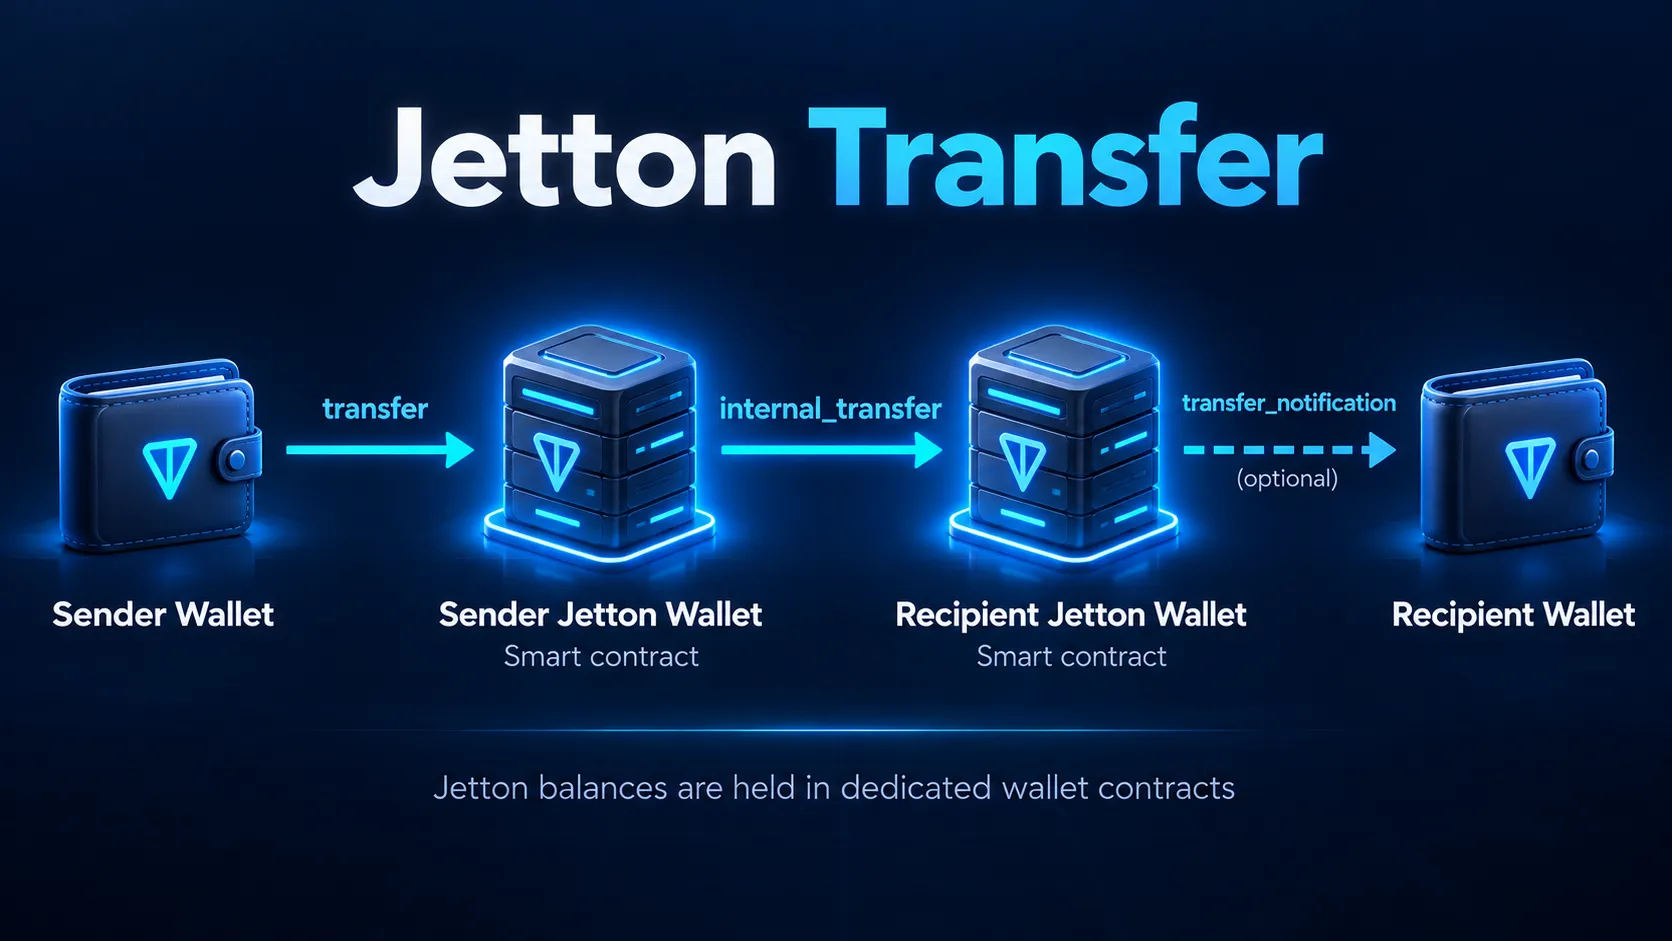
آموزش ردیابی تراکنشهای TON و Jetton؛
در بسیاری از شبکههای بلاکچینی، بررسی یک تراکنش با شناسایی آدرس مبدأ، آدرس مقصد و مقدار انتقال آغاز میشود. اما در شبکه TON، معماری پیاممحور و اجرای ناهمزمان قراردادهای هوشمند باعث میشود تحلیل تراکنشها به رویکرد متفاوتی نیاز داشته باشد. فرض کنید قربانی اعلام میکند که ۱۵ هزار واحد از یک Jetton از کیف پول او خارج شده است. بررسی اولیه نشان میدهد تراکنشی از کیف پول قربانی به یک قرارداد هوشمند ارسال شده، اما آدرس قرارداد با آدرس شخص دریافتکننده یکسان نیست. آیا دارایی واقعاً به همان قرارداد منتقل شده است؟ آیا قرارداد فقط واسطه انتقال بوده؟ آیا Jetton موردنظر معتبر است؟ و چگونه میتوان ادامه مسیر آن را شناسایی کرد؟ پاسخ این پرسشها در شناخت معماری Jetton و بررسی زنجیره پیامهای TON قرار دارد. فهرست مطالب ۱. تفاوت TON و شبکههای مبتنی بر EVM ۲. Jetton چیست و چگونه نگهداری میشود؟ ۳. ساختار انتقال Jetton ۴. تحلیل پیامهای داخلی ۵. شناسایی قرارداد اصلی توکن ۶. بررسی Swap و انتقال دارایی ۷. خطاهای رایج در ردگیری TON ۸. تهیه گزارش کارشناسی
