Clipboard Hijacking چیست؟
وقتی آدرس کیف پول هنگام Copy/Paste تغییر میکند
تصور کنید قصد دارید 10,000 USDT ارسال کنید. آدرس مقصد را از پیام دوست یا صرافی Copy میکنید. وارد Wallet میشوید. Paste میکنید. چند ثانیه بعد Transaction را تأیید میکنید. Blockchain نیز بدون هیچ خطایی تراکنش را ثبت میکند. اما پول به مقصد نمیرسد. چرا؟ چون آدرسی که Paste کردهاید همان آدرسی نبوده که Copy کرده بودید. این سناریو یکی از خطرناکترین نمونههای Clipboard Hijacking است.
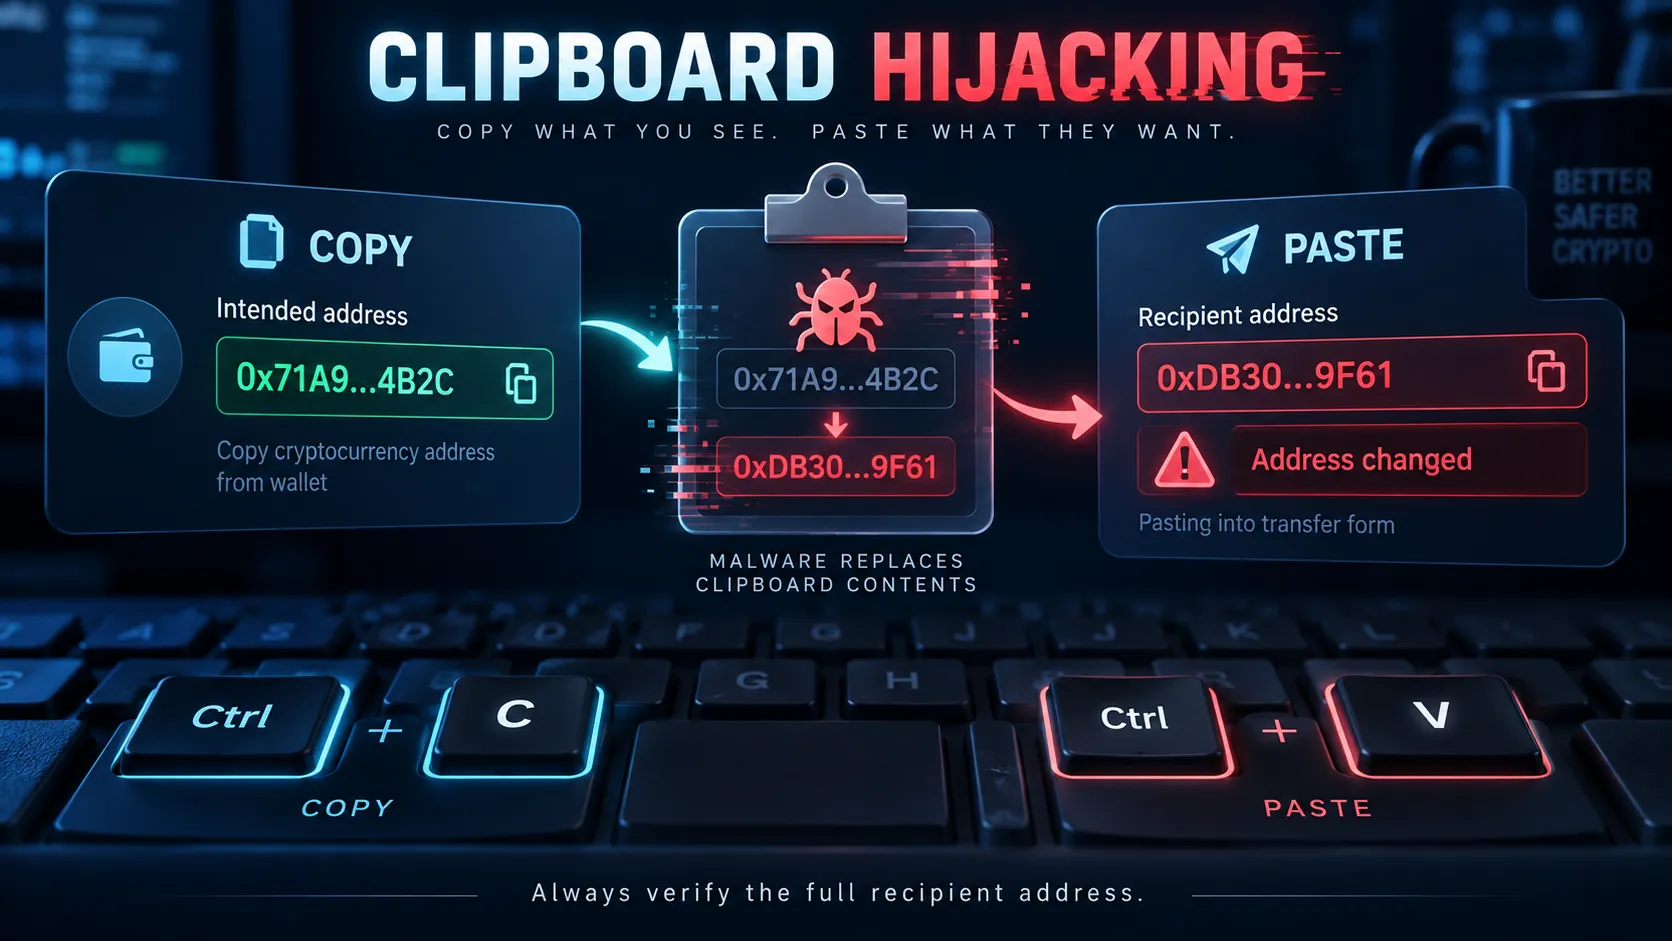
Clipboard چیست؟
Clipboard همان حافظه موقت سیستم است که هنگام Copy کردن اطلاعات استفاده میشود.
مثلاً وقتی:
Ctrl + C
میزنید، متن در Clipboard قرار میگیرد.
سپس با:
Ctrl + V
آن را Paste میکنید.
بدافزار Clipboard Hijacker همین مرحله را هدف قرار میدهد.
حمله چگونه انجام میشود؟
فرآیند ساده حمله:
User Copies Wallet Address
↓
Malware Detects Address
↓
Clipboard Modified
↓
Attacker Address Inserted
↓
User Pastes Address
↓
Transaction Confirmed
↓
Funds Sent to Attacker
کاربر ممکن است هیچ هشدار غیرعادی مشاهده نکند.
بدافزار چگونه آدرس را تشخیص میدهد؟
Wallet Addressها معمولاً Pattern مشخصی دارند.
مثلاً Ethereum:
0x...
TRON:
T...
Bitcoin نیز ساختارهای مشخصی دارد.
بدافزار میتواند Clipboard را بررسی کند و اگر متنی شبیه Cryptocurrency Address پیدا کرد، آن را جایگزین کند.
خطرناکتر شدن حمله با Lookalike Address
حمله میتواند پیشرفتهتر باشد.
فرض کنید آدرس واقعی:
0x83A7....19F2
است.
مهاجم ممکن است آدرسی ایجاد کند که ظاهرش شبیه باشد:
0x83A7....91F2
کاربر معمولاً فقط چند کاراکتر اول و آخر را بررسی میکند.
در نتیجه احتمال خطا افزایش مییابد.
Clipboard Hijacking با Address Poisoning فرق دارد
این دو حمله گاهی اشتباه گرفته میشوند.
Address Poisoning
مهاجم تلاش میکند یک آدرس مشابه وارد Transaction History قربانی کند.
قربانی بعداً آدرس را از History کپی میکند.
Clipboard Hijacking
آدرس صحیح Copy میشود، اما بدافزار آن را پس از Copy تغییر میدهد.
بنابراین:
Address Poisoning
→ Manipulates Transaction History
Clipboard Hijacking
→ Manipulates Clipboard
یک سناریوی نمونه
فرض کنیم علی قصد دارد 5,000 USDT ارسال کند.
آدرس واقعی:
TRealAddress...
او آدرس را Copy میکند.
بدافزار Clipboard را تشخیص میدهد.
قبل:
Clipboard:
TRealAddress...
بعد:
Clipboard:
TAttackerAddress...
علی وارد Wallet میشود و Paste میکند.
اگر آدرس را بررسی نکند، ممکن است تراکنش را امضا کند.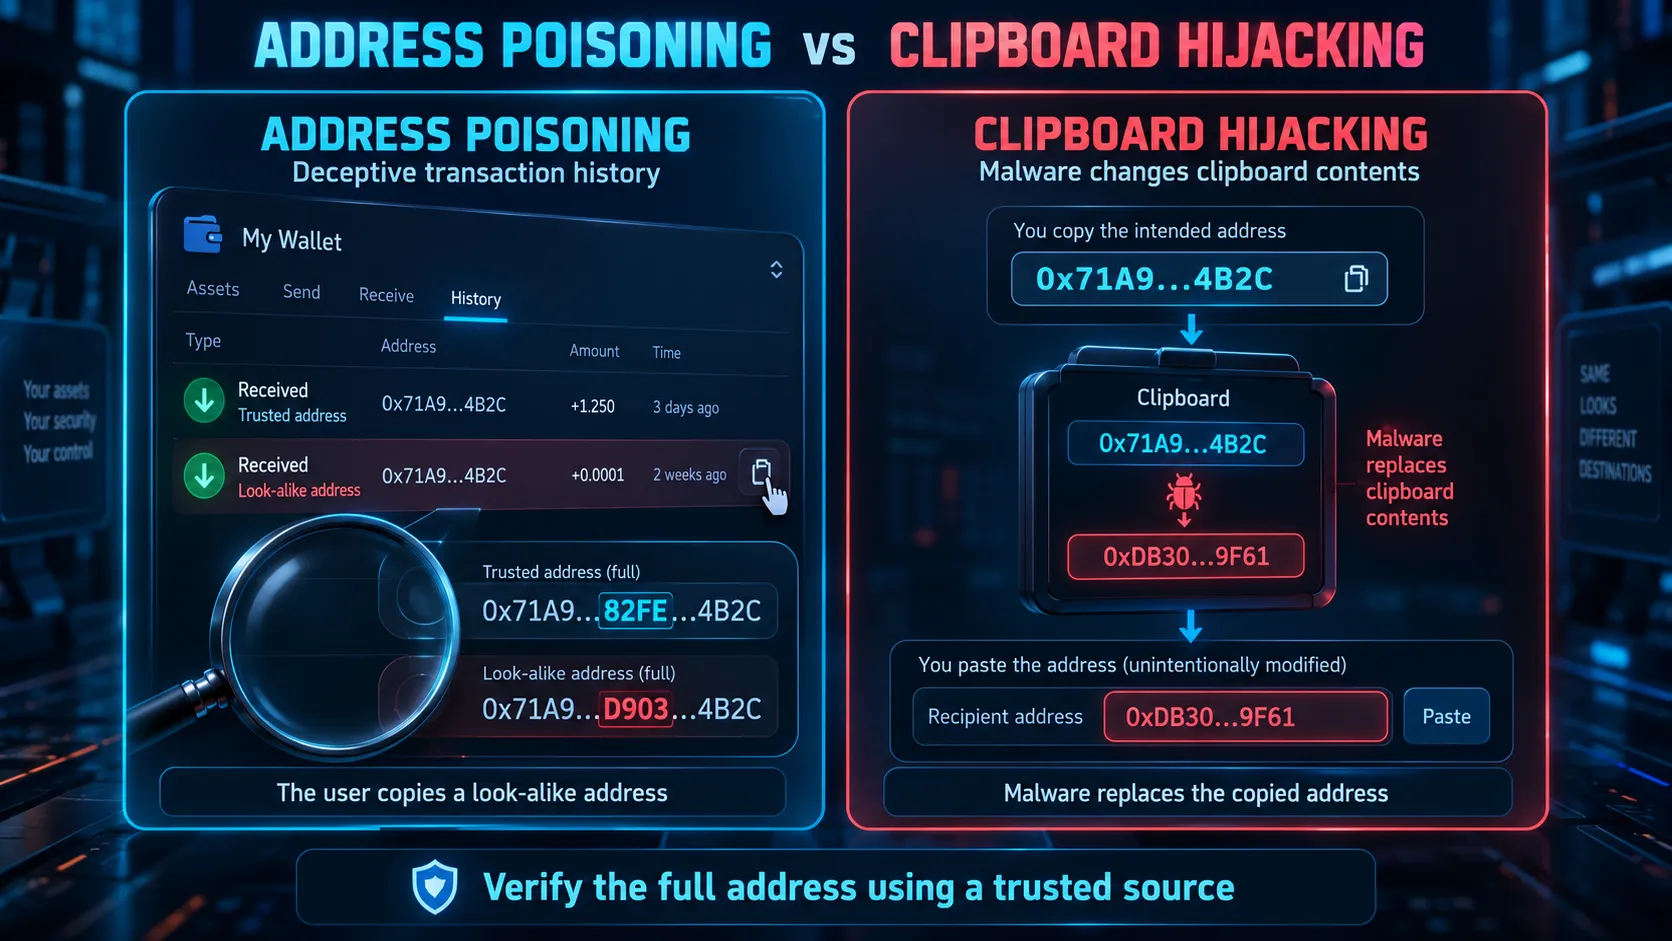
چرا Blockchain تراکنش را متوقف نمیکند؟
Blockchain نمیداند قصد واقعی کاربر چه بوده است.
از دید شبکه:
Sender:
Wallet A
Receiver:
Attacker Wallet
Amount:
5,000 USDT
Signature:
Valid
همه چیز معتبر است.
بنابراین شبکه تراکنش را پردازش میکند.
آیا تراکنش قابل برگشت است؟
در اکثر Blockchainهای عمومی، پس از Confirm شدن تراکنش امکان Reverse مستقیم وجود ندارد.
به همین دلیل بررسی آدرس قبل از امضا بسیار مهم است.
مهمترین نشانههای احتمالی آلودگی
یکی از واضحترین نشانهها این است که:
Copy Address A
Paste Address B
اگر چنین اتفاقی رخ دهد، باید سیستم را مشکوک تلقی کرد.
علائم دیگری نیز ممکن است وجود داشته باشد:
- تغییر خودکار Crypto Address
- رفتار غیرعادی سیستم
- Process ناشناس
- نرمافزار Crack شده
- افزونه مرورگر ناشناس
- Antivirus Alert
بدافزار چگونه وارد سیستم میشود؟
روشهای مختلفی ممکن است وجود داشته باشد.
برای مثال:
- نرمافزار Crack شده
- Keygen
- فایل ناشناس Telegram
- Fake Wallet
- Fake Trading Tool
- Browser Extension مخرب
- Email Attachment
- نرمافزار Mining جعلی
یکی از مشکلات اصلی این است که کاربر ممکن است مدتها متوجه آلودگی نشود.
قانون مهم: آدرس را بعد از Paste بررسی کنید
بسیاری از افراد آدرس را قبل از Copy بررسی میکنند.
اما در Clipboard Attack، این کافی نیست.
باید ترتیب چنین باشد:
Copy
↓
Paste
↓
Verify Again
↓
Sign
یعنی بررسی اصلی باید بعد از Paste انجام شود.
چند کاراکتر را بررسی کنیم؟
بررسی فقط:
First 2
Last 2
کافی نیست.
بهتر است چند بخش آدرس بررسی شود:
Beginning
Middle
Ending
برای مبالغ بالا بهتر است آدرس کامل بررسی شود.
استفاده از QR Code
QR Code در بعضی شرایط میتواند ریسک Copy/Paste را کاهش دهد.
اما این به معنی امنیت مطلق نیست.
QR نیز باید از منبع معتبر باشد.
یک وبسایت یا Invoice جعلی میتواند QR Code مهاجم را نمایش دهد.
Test Transaction
برای مبالغ بالا یکی از روشهای مناسب ارسال یک مقدار کوچک اولیه است.
مثلاً قبل از:
50,000 USDT
ابتدا:
5 USDT
ارسال شود.
سپس مقصد تأیید شود.
بعد مبلغ اصلی منتقل شود.
البته باید آدرس مرحله دوم نیز مجدداً بررسی شود.
Hardware Wallet چقدر کمک میکند؟
Hardware Wallet میتواند امنیت Private Key را افزایش دهد.
اما یک نکته مهم وجود دارد:
اگر آدرس اشتباه روی کامپیوتر Paste شود و کاربر همان آدرس را روی Hardware Wallet تأیید کند، دستگاه الزاماً متوجه اشتباه نمیشود.
بنابراین باید Address روی صفحه Hardware Wallet نیز بررسی شود.
Screen Verification
اصل مهم این است:
چیزی را که روی صفحه دستگاه امضا نمایش داده میشود بررسی کنید، نه چیزی را که فکر میکنید Copy کردهاید.
این موضوع برای:
- Destination Address
- Amount
- Network
اهمیت دارد.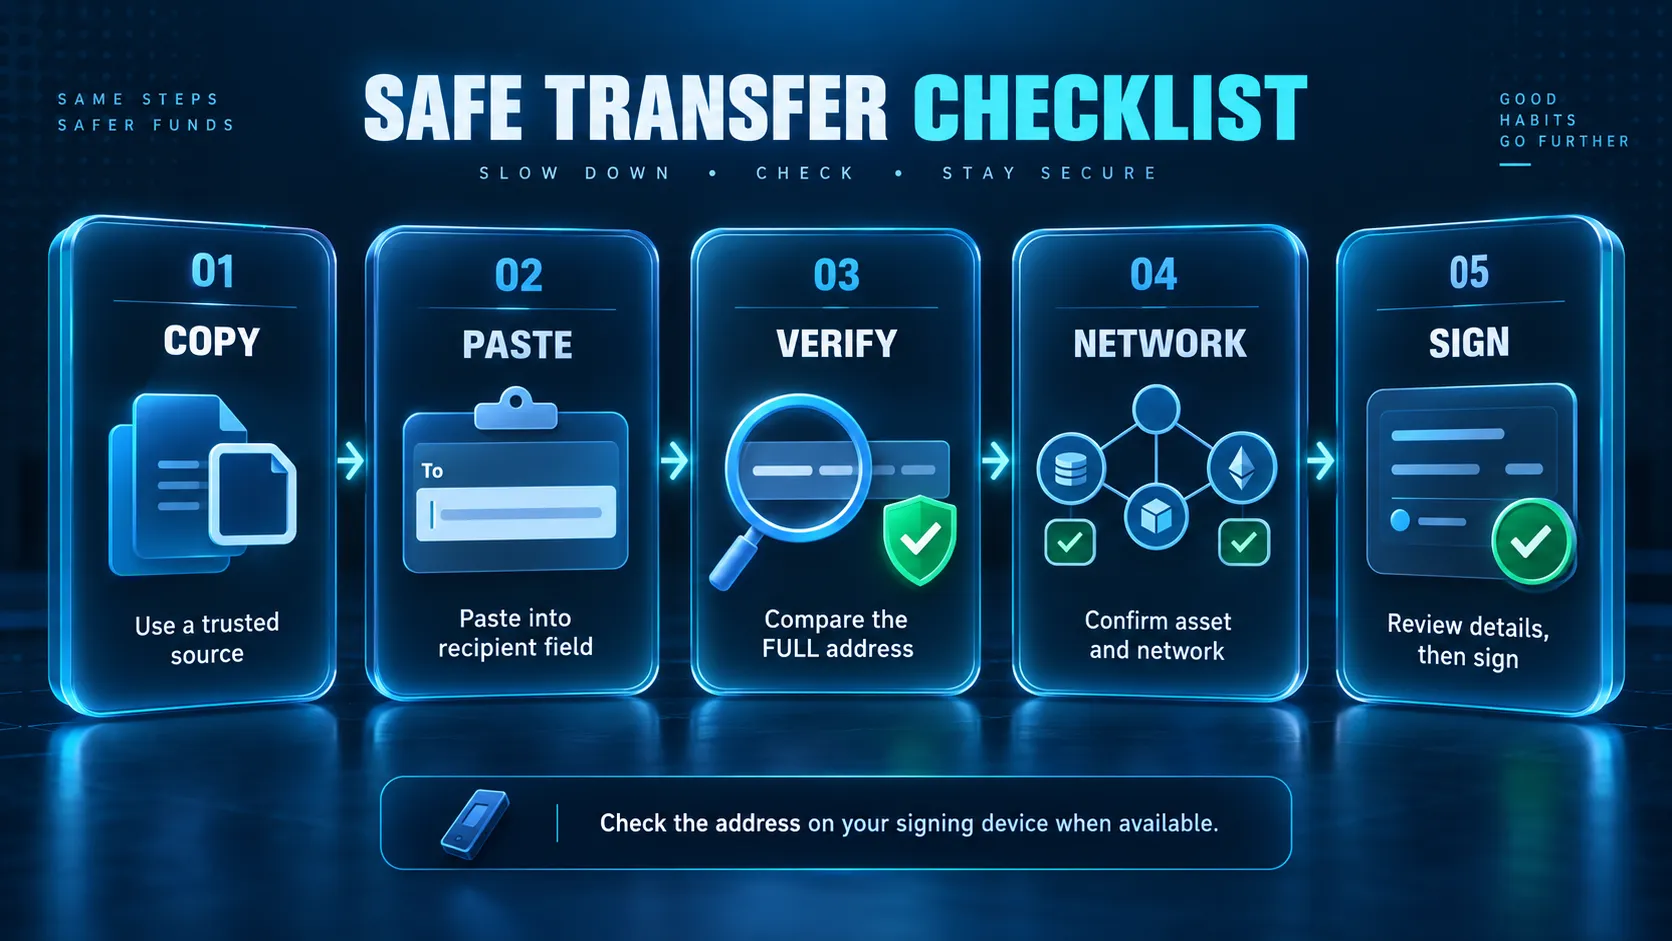
اگر متوجه تغییر Clipboard شدیم چه کنیم؟
اول:
هیچ تراکنشی انجام ندهید.
سپس:
- Wallet را ببندید.
- اینترنت را در صورت لزوم قطع کنید.
- سیستم را اسکن کنید.
- Processهای مشکوک را بررسی کنید.
- Extensionها را بررسی کنید.
- نرمافزارهای مشکوک اخیر را بررسی کنید.
اگر احتمال compromise گستردهتر وجود دارد، باید امنیت Wallet نیز ارزیابی شود.
اگر پول ارسال شده باشد چه کنیم؟
در سریعترین زمان ممکن این اطلاعات را ذخیره کنید:
TXID
Victim Address
Attacker Address
Amount
Token
Network
Timestamp
Screenshot
سپس مسیر وجوه بررسی شود.
مثلاً:
Victim
↓
Attacker
↓
Wallet B
↓
Wallet C
↓
Exchange
یا:
Victim
↓
Attacker
↓
DEX
↓
Bridge
↓
Another Chain
چرا زمان اهمیت دارد؟
مهاجمان ممکن است پس از دریافت دارایی سریعاً آن را منتقل کنند.
برای مثال:
00:00
Funds stolen
00:03
Transferred
00:08
Swapped
00:15
Bridge
00:25
Exchange
هرچه بررسی سریعتر آغاز شود، مستندسازی مسیر اولیه آسانتر خواهد بود.
یک نکته مهم درباره گزارش جرم
در گزارش اولیه بهتر است دقیقاً توضیح داده شود:
آدرس موردنظر از منبع معتبر Copy شده، اما پس از Paste آدرس دیگری در Wallet ظاهر شده است.
اگر Screenshot یا Video وجود دارد، باید حفظ شود.
همچنین بهتر است سیستم آلوده قبل از پاکسازی کامل، در صورت وجود پرونده قضایی مهم، به شکلی مناسب مستندسازی شود تا شواهد دیجیتال از بین نرود.
چکلیست پیشگیری
Get Address
↓
Verify Source
↓
Copy
↓
Paste
↓
Verify Full Address
↓
Check Network
↓
Check Amount
↓
Optional Test Transaction
↓
Verify Again
↓
Sign
پنج قانون طلایی
- هیچوقت صرفاً به Copy/Paste اعتماد نکنید.
- آدرس را بعد از Paste بررسی کنید.
- برای مبالغ بالا Test Transaction انجام دهید.
- نرمافزار Crack و Extension ناشناس نصب نکنید.
- Destination Address را روی دستگاه امضاکننده نیز بررسی کنید.
نتیجهگیری
Clipboard Hijacking نمونه خوبی از این واقعیت است که بسیاری از سرقتهای رمزارزی بدون شکستن Blockchain اتفاق میافتند.
Blockchain ممکن است کاملاً درست کار کند.
Wallet نیز ممکن است درست کار کند.
اما مهاجم مرحلهای را هدف قرار میدهد که انسان میان این دو قرار دارد:
Copy → Paste → Verify → Sign
یک بررسی چندثانیهای آدرس قبل از امضای تراکنش میتواند جلوی خسارتی بسیار بزرگ را بگیرد.
بلاگها و مقالات
مشاهده همه
Wallet Drainer چیست؟
فرض کنید وارد وبسایتی میشوید که ادعا میکند به مناسبت سالگرد یک پروژه رمزارزی، توکن رایگان توزیع میکند. ظاهر سایت حرفهای است. لوگوی پروژه، تعداد شرکتکنندگان و شمارش معکوس نیز نمایش داده میشود. برای دریافت پاداش فقط باید کیف پول خود را متصل کنید. پس از اتصال، پیغامی برای تأیید یک درخواست ظاهر میشود. کاربر تصور میکند این درخواست صرفاً برای دریافت Airdrop است. اما چند دقیقه بعد، بخشی از دارایی کیف پول او بدون انتظار قبلی منتقل میشود. در چنین شرایطی ممکن است کاربر قربانی یک Wallet Drainer شده باشد. Wallet Drainer به ابزار یا زیرساخت مخربی گفته میشود که برای فریب کاربر و انتقال غیرمجاز دارایی او طراحی شده است. این حمله الزاماً به شکستن رمزنگاری بلاکچین یا سرقت مستقیم Private Key نیاز ندارد. گاهی مهاجم از همان مجوز یا امضایی استفاده میکند که قربانی با تصور دیگری تأیید کرده است.
Crypto Recovery Scam چیست؟
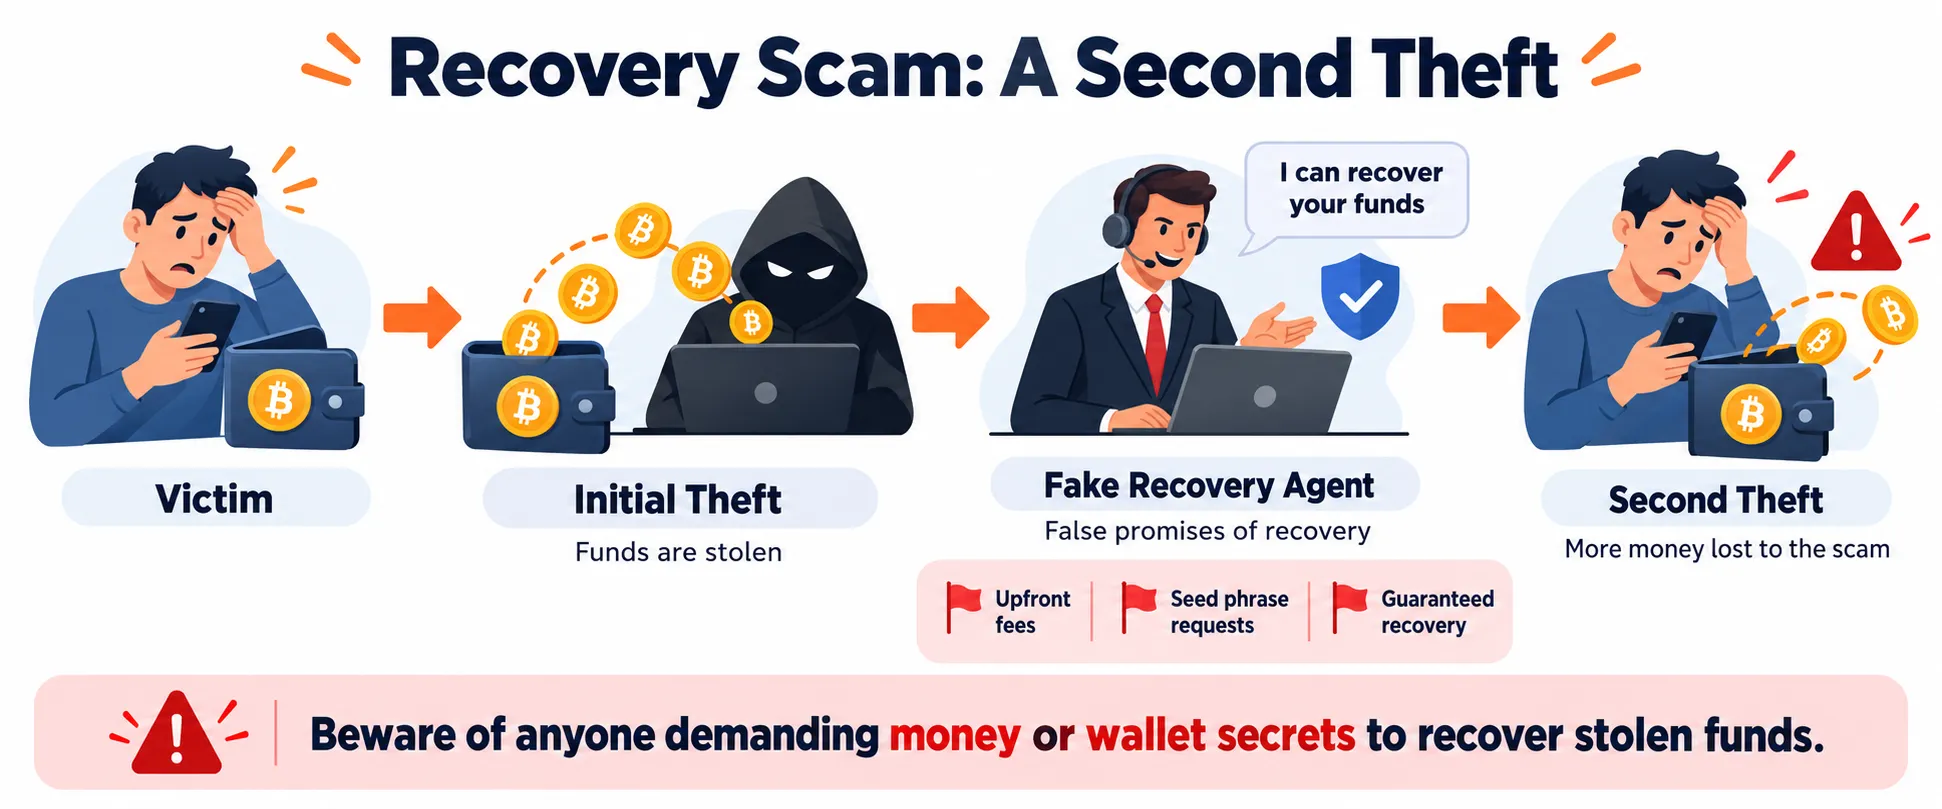
فردی 50,000 USDT در یک کلاهبرداری از دست داده است. برای پیدا کردن راهحل، موضوع را در شبکه اجتماعی یا یک Forum مطرح میکند. چند ساعت بعد پیامی دریافت میکند: «ما یک تیم Blockchain Recovery هستیم. پول شما را پیدا کردهایم و میتوانیم ظرف ۴۸ ساعت آن را برگردانیم.» برای شروع فقط باید: 1,500 USDT Recovery Fee پرداخت کند. قربانی که به دنبال بازگرداندن سرمایه خود است، مبلغ را میپردازد. کمی بعد درخواست دیگری میآید: «دارایی Freeze شده است؛ برای آزادسازی باید Tax پرداخت کنید.» این همان Recovery Scam است؛ یعنی هدفگرفتن فردی که قبلاً قربانی شده است.
Dusting Attack چیست؟
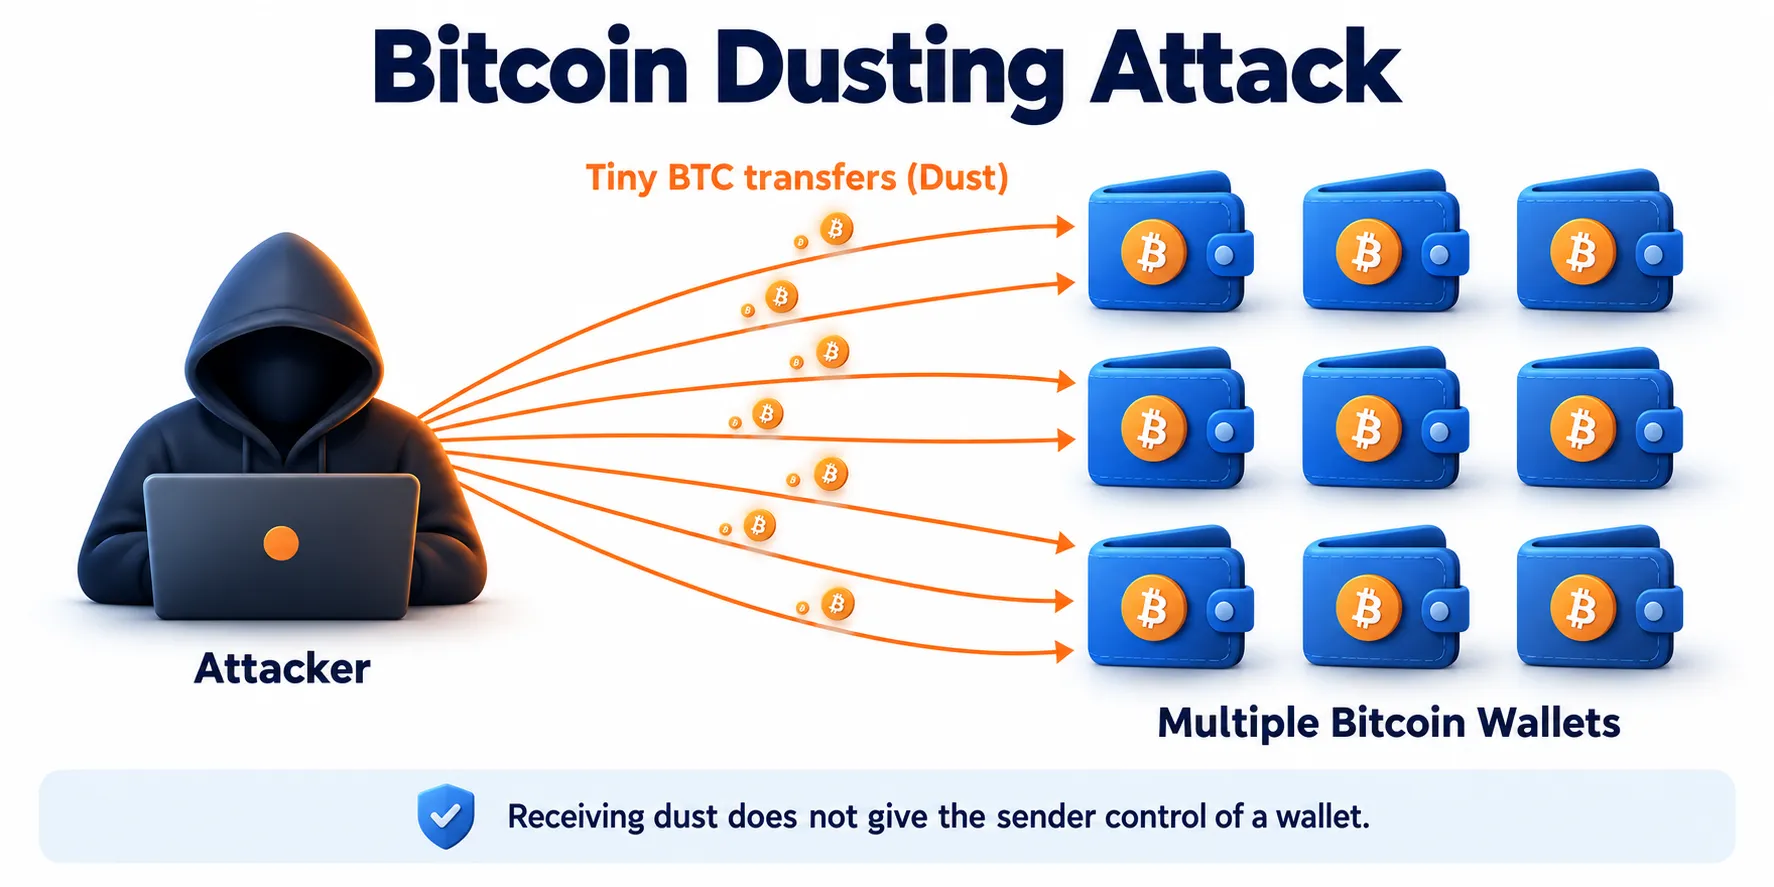
یک روز Wallet خود را باز میکنید و متوجه میشوید مقدار بسیار کوچکی رمزارز دریافت کردهاید. مثلاً: 0.00000... BTC فرستنده را نمیشناسید. هیچ معاملهای هم انجام ندادهاید. مقدار آنقدر ناچیز است که شاید اهمیتی به آن ندهید. اما سؤال اینجاست: چرا یک فرد ناشناس باید برای شما رمزارز ارسال کند؟ یکی از احتمالات، Dusting Attack است. در این روش، مهاجم مقادیر بسیار کوچک رمزارز را به تعداد زیادی Address ارسال میکند و سپس رفتار بعدی آنها را زیر نظر میگیرد. راهنماهای امنیتی منتشرشده در ۲۰۲۶ نیز همچنان Dusting را بهعنوان یک تکنیک برای تحلیل ارتباط میان آدرسها و در برخی سناریوها زمینهسازی برای Phishing معرفی میکنند. Binance.US Help Center
Fake Bridge چیست؟
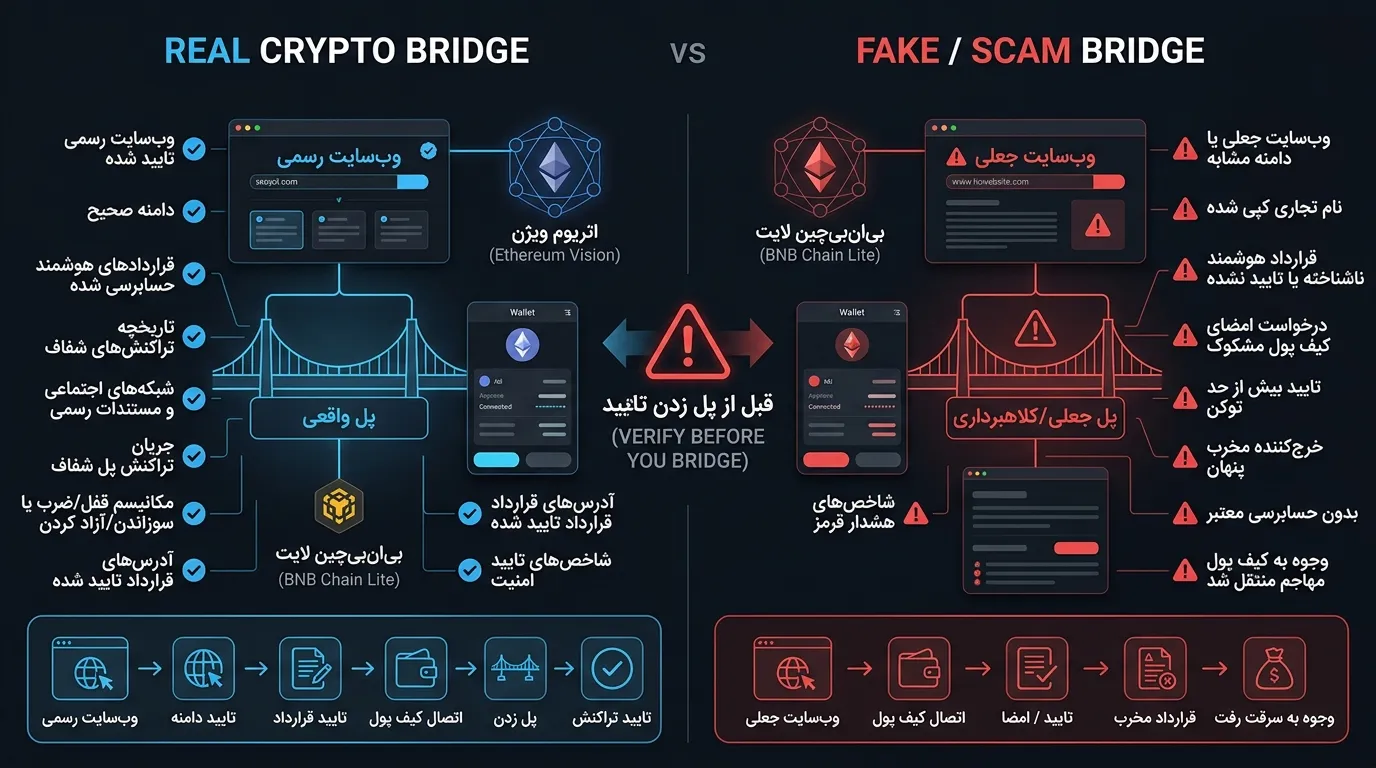
با گسترش استفاده از چندین Blockchain، Bridgeها به ابزار مهمی برای انتقال دارایی میان شبکهها تبدیل شدهاند. اما همین موضوع باعث شده یک خطر جدی شکل بگیرد: Bridge جعلی. در این نوع حمله، کاربر تصور میکند وارد یک سرویس واقعی برای انتقال دارایی شده است، اما در حقیقت وارد وبسایتی میشود که برای سرقت دارایی یا دسترسیهای کیف پول طراحی شده است. خطر زمانی بیشتر میشود که ظاهر سایت تقریباً مشابه یک پروژه واقعی باشد.
